
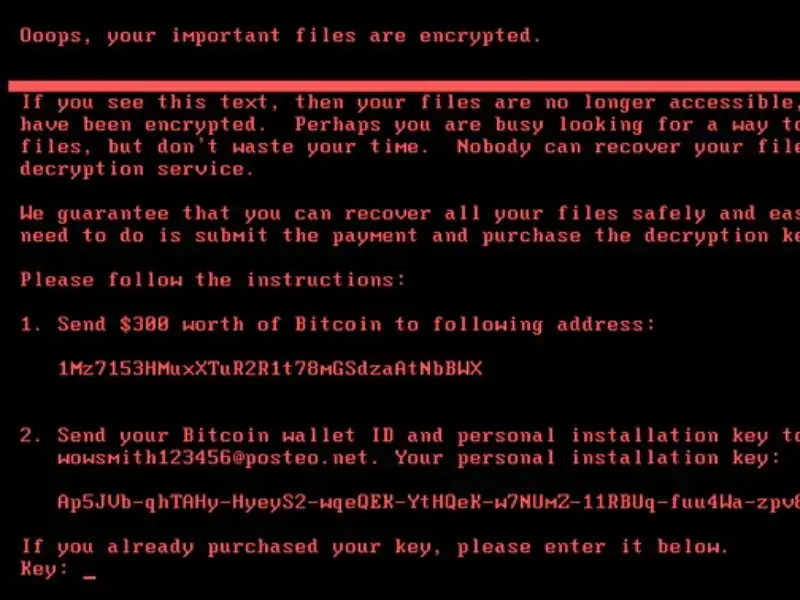
Атаки программ-вымогателей, о которых идёт речь, привели к существенным финансовым потерям, исчисляющимся в совокупности миллиардами долларов. Злоумышленники использовали изощрённые тактики, такие как эксплуатация уязвимостей в программном обеспечении и применение методов социальной инженерии, включая фишинговые письма, для проникновения в системы и максимизации ущерба. Атаки программ-вымогателей были направлены на организации из различных отраслей по всему миру, что демонстрирует масштабный характер угрозы.
Программы-вымогатели представляют собой значительную угрозу в современном цифровом ландшафте, нанося разрушительный ущерб организациям по всему миру. В этой статье мы рассказываем о пяти крупнейших атаках программ-вымогателей в истории, каждая из которых иллюстрирует масштаб финансовых потерь, изощрённые стратегии злоумышленников и настоятельную необходимость в надёжных мерах кибербезопасности. 1.
ExPetr Тип атаки: программа-вымогатель (вайпер, эксплуатирующий уязвимость SMB) Год: 2017 Злоумышленники: предположительно российские государственные акторы Целевые компании: различные, но серьёзно пострадали Maersk и Merck Финансовый ущерб: по оценкам, 10 миллиардов долларов В июне 2017 года атака программы-вымогателя ExPetr, также известной как NotPetya, прокатилась по всему миру, вызвав значительные сбои и ущерб. В отличие от классических тактик программ-вымогателей, ExPetr не был создан для требования выкупа — его целью было нанести максимальный ущерб.
Изначально нацеленная на Украину, атака оказалась слишком вирулентной, чтобы оставаться локальной. NotPetya быстро идентифицировали как вайпер — вид вредоносного ПО, предназначенный для уничтожения данных под видом программы-вымогателя. Она использовала уязвимость в системах Windows, известную как EternalBlue. Вайпер быстро распространялся, шифруя главную загрузочную запись (MBR) и делая затронутые системы незагружаемыми. После проникновения в сеть он применял различные методы, включая инструмент Mimikatz, для сбора учётных данных и бокового перемещения.
Совокупный финансовый ущерб от NotPetya оценивается примерно в 10 миллиардов долларов, что делает эту атаку самой дорогостоящей из задокументированных в истории. Читайте также: Крупнейший банк мира подвергся атаке группировки программ-вымогателей LockBit, связанной с атаками на Boeing и Ion 2.
WannaCry Тип атаки: программа-вымогатель (уязвимость в протоколе SMB) Год: 2017 Злоумышленники: предположительно группа Lazarus Целевые компании: множество (глобальная атака); пользователи Microsoft Windows Финансовый ущерб: по оценкам, 4 миллиарда долларов В мае 2017 года атака программы-вымогателя WannaCry затронула 150 стран, поразив более 200 000 компьютеров. Первоначальные оценки ущерба достигли 4 миллиардов долларов, а потенциальные будущие потери только в США прогнозировались в размере более 7 триллионов долларов.
WannaCry использовал критическую уязвимость в реализации Microsoft протокола Server Message Block (SMB), известную как EternalBlue, которая, предположительно, была разработана Агентством национальной безопасности (АНБ) США и раскрыта группой Shadow Brokers. Программа-вымогатель шифровала файлы на компьютерах жертв, требуя оплаты в биткоинах за ключ дешифрования, обычно 300 долларов, с удвоением суммы, если оплата не производилась в течение трёх дней. Действуя как червь, WannaCry автоматически распространялся по сетям, вызывая массовые сбои в критически важной инфраструктуре, такой как здравоохранение, финансы и транспорт.
Читайте также: Фишинговая кампания EvilProxy нацелена на пользователей Microsoft 365, прежде всего на руководителей уровня C 3. GandCrab Тип атаки: программа-вымогатель как услуга (RaaS) (фишинг, эксплойт-киты) Год: 2018–2019 Злоумышленники: согласно публично задокументированным данным, операторы объявили о «выходе на пенсию» в 2019 году Целевые компании: различные, включая предприятия и частных лиц (ПК на MS Windows) Финансовый ущерб: по оценкам, более 2 миллиардов долларов В 2018 году GandCrab стал широко распространённым и прибыльным вариантом программы-вымогателя.
Отличительной особенностью GandCrab был подход «программа-вымогатель как услуга» (RaaS), при котором партнёрам разрешалось проводить атаки и делить прибыль с разработчиками. GandCrab распространялся в основном через фишинговые письма и эксплойт-киты, включая GrandSoft и RIG. После заражения системы жертвы GandCrab шифровал файлы и требовал выкуп в криптовалюте Dash за их расшифровку. 4.
Locky Тип атаки: программа-вымогатель (фишинговые письма с макросом в документе Word) Год: 2016–2018 Злоумышленники: согласно публично задокументированным данным, возможно, хакеры Dridex (также известные как Evil Corp или TA505) Целевые компании: различные (в основном поставщики медицинских услуг в США, Канаде, Франции, Японии, Корее и Таиланде) Финансовый ущерб: по оценкам, 1 миллиард долларов Locky, активно действовавший в основном с 2016 по 2018 год, стал одним из самых распространённых вариантов программ-вымогателей, распространявшихся через масштабные фишинговые кампании.
Он проникал в системы через вложения, содержащие вредоносные документы Word. При открытии документа и активации макросов загружалась и активировалась полезная нагрузка программы-вымогателя. Locky шифровал различные типы файлов с данными, изменял их имена и требовал оплату в биткоинах за расшифровку. Примечательно, что он мог шифровать файлы, хранящиеся на сетевых ресурсах, увеличивая тем самым потенциальный ущерб. Используя комбинацию алгоритмов шифрования RSA и AES, Locky делал файлы жертв недоступными до тех пор, пока не будет выплачен выкуп, обычно составлявший от 0,5 до 1 биткоина.
Читайте также: HKBN предлагает бесплатные проверки на фишинг для SPO 5. Ryuk Тип атаки: программа-вымогатель (обычно заражение через TrickBot) Год: 2018–2020 Злоумышленники: не установлены, возможно, различные группы, использующие вредоносное ПО Ryuk, или Wizard Spider (Россия) Целевые компании: различные, в основном здравоохранение и муниципалитеты Финансовый ущерб: по оценкам, 150 миллионов долларов Появившись в середине 2018 года, программа-вымогатель Ryuk быстро стала серьёзной угрозой для крупных предприятий.
В отличие от классических тактик программ-вымогателей, основанных на автоматическом распространении, Ryuk разворачивается вручную после первоначального взлома сети. Злоумышленники тщательно картируют сети, извлекают данные и собирают учётные данные перед запуском программы-вымогателя Ryuk, стремясь максимизировать сбои. Ryuk использует комбинацию шифрования RSA-2048 и AES-256, что делает его очень устойчивым к расшифровке без необходимых ключей. Кроме того, вредоносное ПО предназначено для шифрования сетевых дисков, ресурсов и удалённых хостов.
Ryuk связывают со многими крупномасштабными атаками, при этом требования о выкупе составляли от 15 до 500 биткоинов (примерно от 100 000 до 3,7 миллиона долларов).