
Resumo
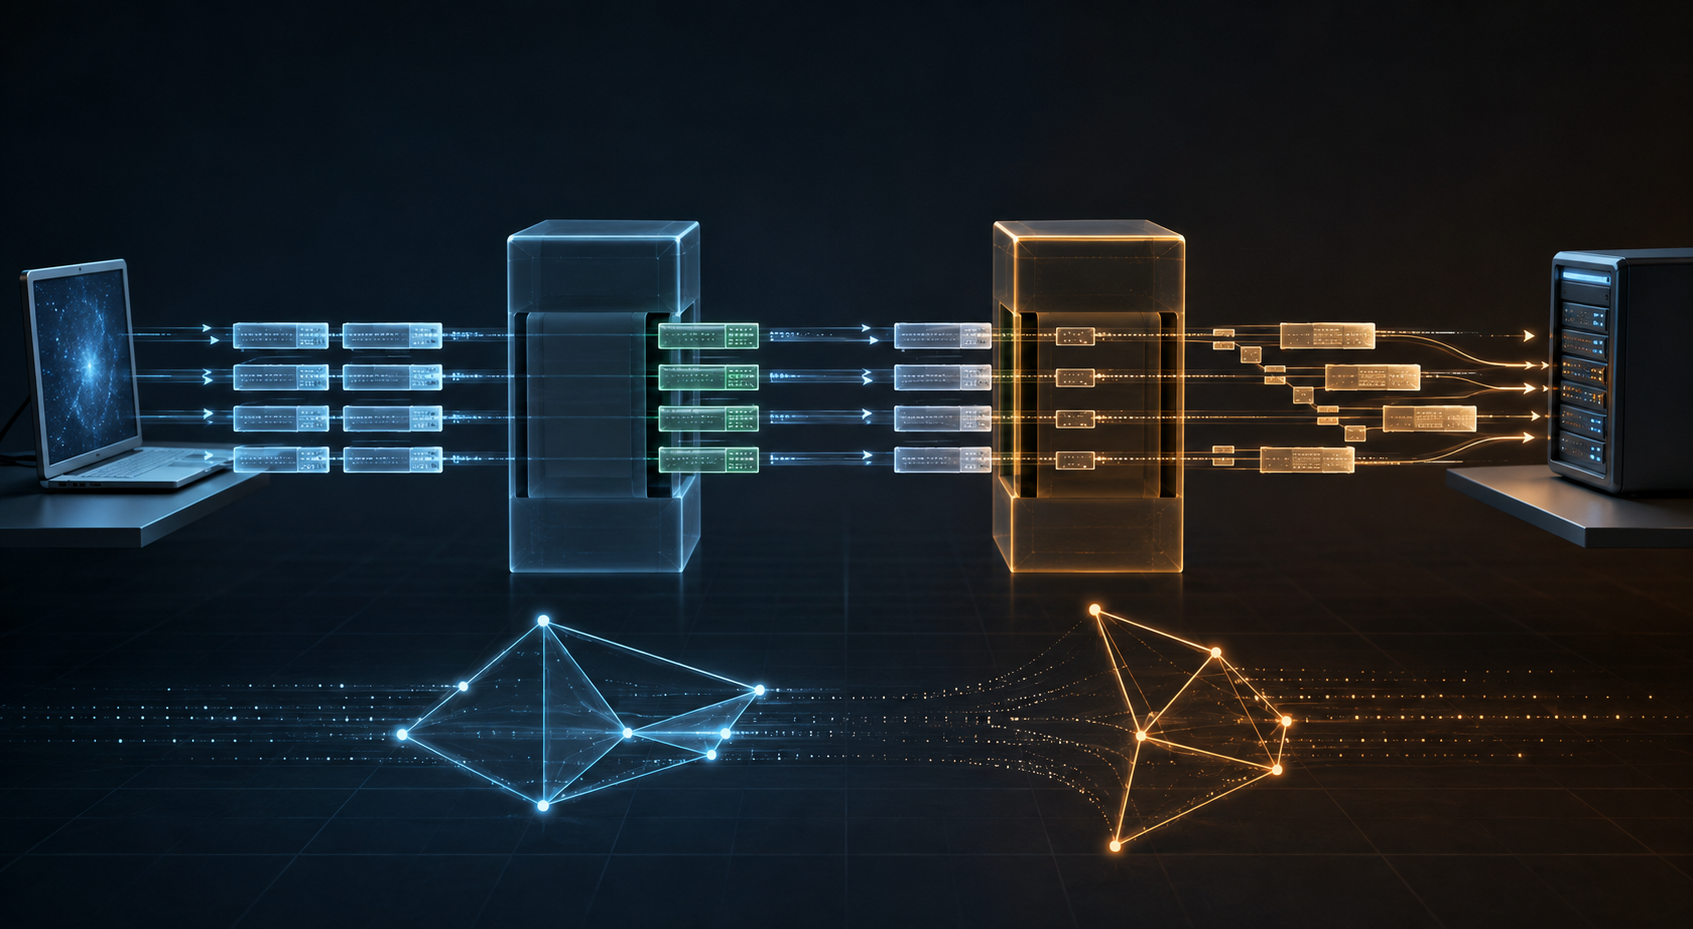
- Um middlebox que preserva endereços e portas pode reescrever opções TCP se as duas pontas excluírem da MAC todas as opções que não sejam TCP-AO.
- NAT ou NAPT altera endereços ou portas, que definem a conexão autenticada; o controle de cobertura de opções não pode autorizar essa mudança.
A concessão limitada às opções
A flag do Master Key Tuple decide se as opções TCP diferentes de TCP-AO entram no cálculo da MAC. Ligada, ela cobre todas na ordem transmitida; desligada, exclui todas. O próprio TCP-AO continua coberto. Assim, uma alteração de timestamp pode ser tolerada, mas a proteção é reduzida: timestamps podem ser manipulados e mudanças no window scale podem prejudicar o funcionamento.
Endereços IP e portas têm outro status. O RFC 5925 os inclui nos parâmetros de segurança e diz que sua cobertura é obrigatória, pois eles definem uma conexão. Quando um tradutor muda a tupla, cada ponta calcula a autenticação sobre uma identidade diferente. Por isso o TCP-AO não interoperará nativamente através de NAT/NAPT não coordenado.
O RFC menciona coordenar os valores vistos pelas pontas, encapsular o tráfego ou usar IPsec com NAT traversal. Não define um protocolo nativo universal nem determina um túnel específico.
O que precisa ser demonstrado
Não basta observar que um fluxo chegou ao destino. É necessário saber quais bytes cada ponta colocou na MAC e qual dispositivo podia alterá-los. Uma conexão funcional não prova que os cabeçalhos posteriores à tradução foram autenticados de ponta a ponta.
Fontes
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance