
Resumo
- Singapura amplia o National Cybersecurity Command Centre (NC3) para reunir inteligência, localizar sistemas críticos expostos, bloquear domínios maliciosos e coordenar incidentes graves.
- A prova operacional fica com os donos da infraestrutura: um alerta nacional precisa virar reparo rastreável, sem derrubar o serviço.
Singapura quer que os defensores enxerguem além das fronteiras entre órgãos. Os atacantes já fazem isso.
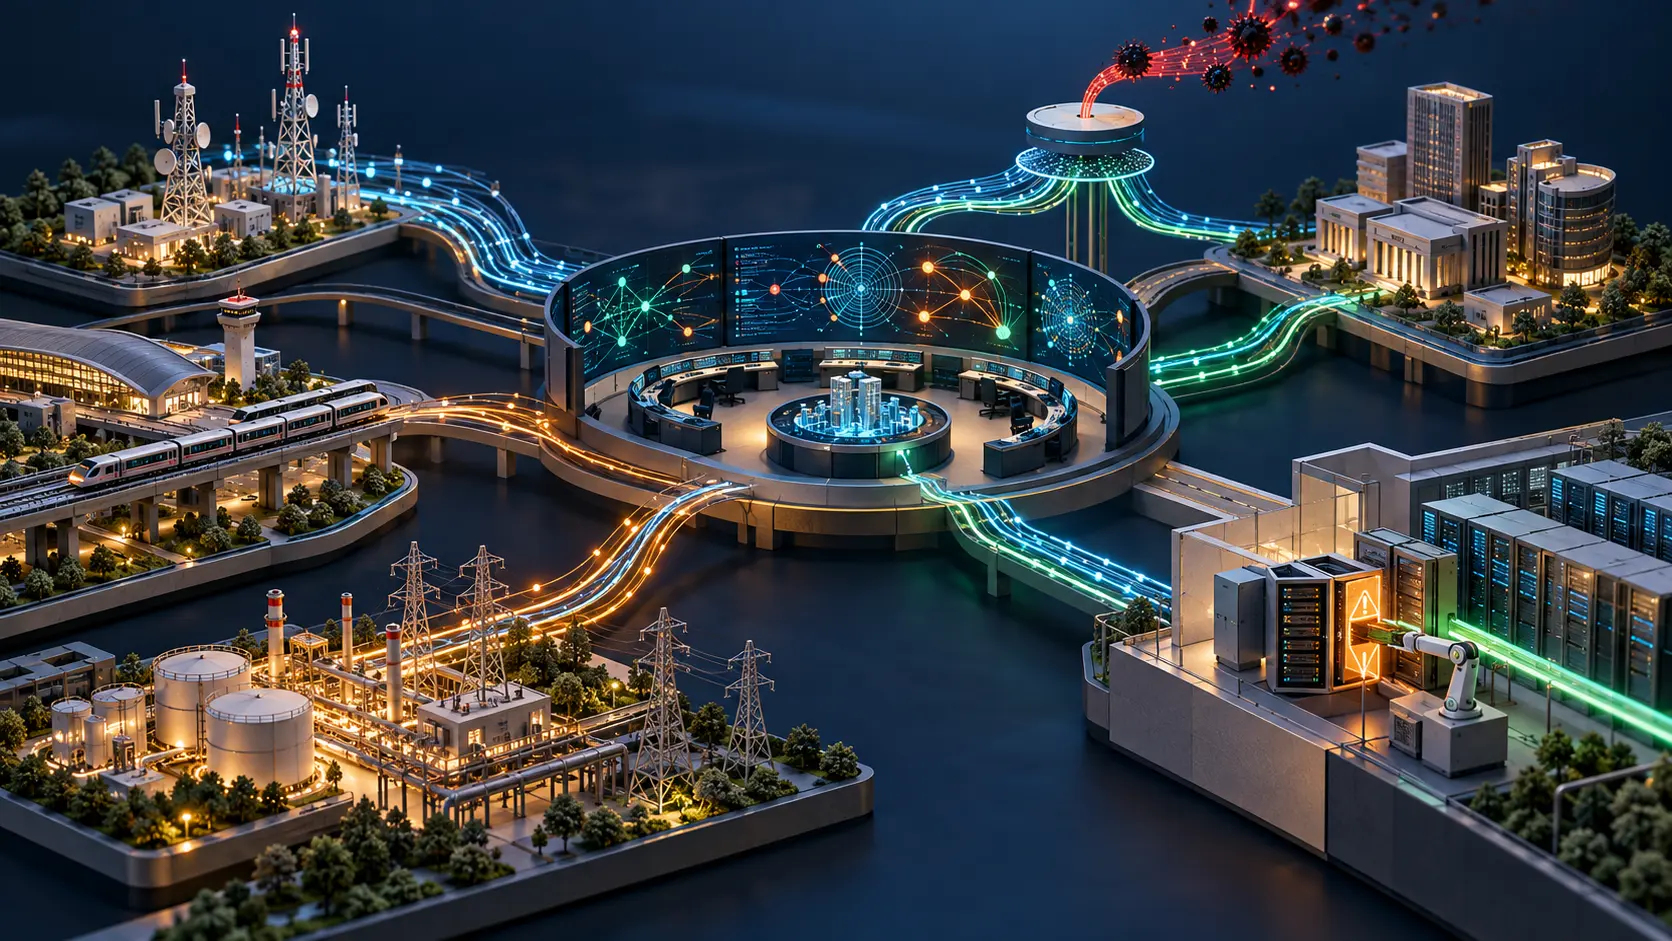
O National Cybersecurity Command Centre (NC3), operado pela Cyber Security Agency of Singapore (CSA), está sendo reforçado como centro de operações da defesa cibernética nacional. O plano anunciado abrange cinco frentes: reunir inteligência sobre ameaças; operar um serviço DNS protetivo; mapear sistemas críticos expostos à internet; conectar ferramentas de detecção de alguns operadores; e coordenar grandes incidentes com apoio de sistemas de IA.
O NC3 reúne em uma visão operacional comum informações antes espalhadas entre organizações. Uma exposição pode aparecer no nível nacional antes que seu dono decida como corrigi-la.
A resposta de Singapura à campanha contra as telecomunicações mostra por que essa diferença importa. Na Operação CYBER GUARDIAN, as quatro maiores operadoras detectaram primeiro atividades ligadas ao UNC3886 e avisaram a CSA e a Infocomm Media Development Authority. Governo e empresas trabalharam juntos por mais de onze meses; participaram mais de 100 defensores. Segundo a CSA, a operação fechou pontos de acesso, executou medidas de correção e ampliou a monitoração.
O primeiro alarme veio de quem operava a rede. O governo acrescentou escala, coordenação entre órgãos e inteligência. O NC3 pretende tornar essa cooperação rotina: reunir informações do governo, dos donos de infraestrutura crítica, de empresas de segurança e de parceiros internacionais; dar à CSA visibilidade sobre sistemas expostos à internet; e ajudar os responsáveis a priorizar falhas graves ou exploradas ativamente.
O patch, porém, entra num sistema em produção. Uma visão central identifica um serviço vulnerável e aumenta sua prioridade. O dono programa a mudança, testa a correção, cuida das dependências de fornecedores e mantém os clientes conectados durante o trabalho. A tal “responsabilidade compartilhada” ganha conteúdo aqui: o alerta vale quando a organização que controla o sistema consegue agir.
O DNS protetivo acrescenta outra forma de controle. Singapura planeja bloquear domínios conhecidos como maliciosos antes que a conexão chegue ao usuário, com base no Online Criminal Harms Act. A proteção passa a atuar antes dos filtros locais de cada empresa. A lei também prevê reconsideração e recurso a um tribunal revisor para ordens de bloqueio. A velocidade para bloquear e a velocidade para corrigir um bloqueio equivocado precisam aparecer no mesmo painel operacional.
O NC3 também integrará, em alguns donos de infraestrutura crítica, sistemas de detecção criados pelo Centre for Strategic Infocomm Technologies. Ferramentas com IA devem acompanhar incidentes, preparar avaliações operacionais e apoiar o planejamento das próximas medidas. O centro reúne mais pessoas e informações para decidir; o dono executa a mudança em produção e assume o risco sobre o serviço.
O comunicado da CSA de 13 de outubro descreve essas capacidades e diz que elas continuarão a evoluir. Não informa quantos donos de infraestrutura crítica já estão conectados, qual parcela dos ativos expostos está coberta nem o prazo esperado entre o alerta e a correção verificada. Esses números mostrariam se o NC3 virou sistema operacional da defesa nacional ou uma sala de reuniões muito bem equipada.
O próximo balanço útil é direto: quantos operadores compartilham telemetria; quanto tempo levam para confirmar uma falha grave; quanto demora o reparo; o serviço permaneceu disponível; e em quanto tempo um bloqueio do PDNS pode ser revisto e corrigido? Singapura anunciou uma visão comum. O registro de patches mostrará se ela mudou a rede.
Fontes
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance