
Resumo
- O RFC 9611 permite várias Child SAs com TSi/TSr idênticos para que CPUs ou filas tenham chaves e sequências próprias, sem sincronizar um contador criptográfico comum.
SA_RESOURCE_INFOmarca o grupo e pode trazer um identificador apenas para diagnóstico. Não é mapa de CPU.TS_MAX_QUEUErecusa mais membros para aquele par de seletores, sem impedir outras políticas.- Negociação não é entrega: é preciso verificar instalação em cada sentido, vínculo ao recurso, tráfego por membro, replay e perdas, rekey, exclusão, recuperação e vazão vista pela aplicação.
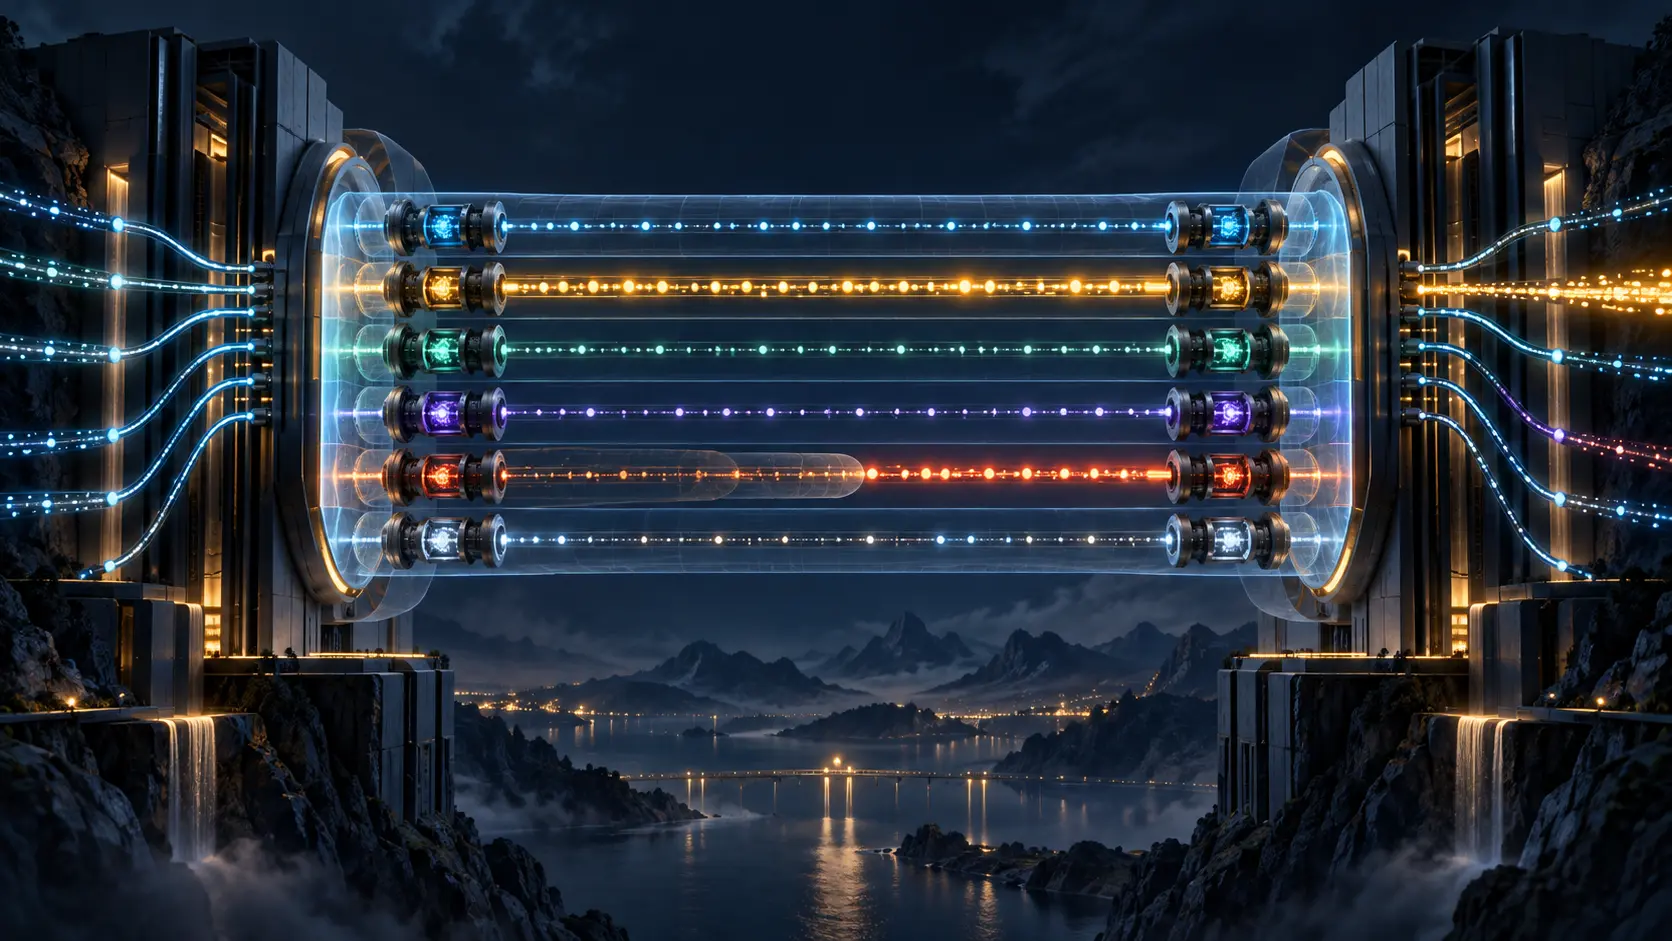
O painel mostra seis associações concluídas. Os mesmos seletores aparecem em todas. Ainda assim, uma ponta pode instalar seis caminhos de entrada e apenas um de saída; a outra pode manter seis contextos, mas alimentar um só. A aparência de simetria pertence ao controle, não necessariamente ao trabalho.
O RFC 9611 surgiu porque compartilhar chaves, contadores e sequência entre muitos processadores cria travas. Desligar replay resolveria o bloqueio às custas de segurança. A alternativa é criar Child SAs normais, cada uma com material de chave e espaço de sequência independentes, preservando os mesmos Traffic Selectors.
Algoritmos, modo, compressão e política de tráfego permanecem iguais. SPI, chaves, contador e recurso local permanecem separados. IKEv2 prova o primeiro conjunto; telemetria local precisa provar o segundo.
O identificador não controla a máquina do outro
SA_RESOURCE_INFO informa que a SA inicial e as adicionais pertencem ao mesmo grupo de seletores. O dado opcional deve distinguir membros, mas o par só pode usá-lo para depuração. Um número real de CPU revelaria detalhes úteis a um atacante, e “fila 3” não tem significado portátil.
Esse limite preserva a arquitetura. O protocolo padroniza a associação mínima necessária; cada operador continua escolhendo CPU, NIC, fila, acelerador e algoritmo de distribuição. A etiqueta recebida não prova afinidade nem autoriza o par a exigir uma posição física.
Sequências independentes removem uma trava, não todos os gargalos
O ESP de RFC 4303 usa sequência no antirreplay; o RFC 6479 dá contexto à implementação da janela. Criar vários domínios válidos reduz sincronização, mas a NIC, o SAD, o driver, a distribuição de fluxos ou o recebimento podem continuar limitando o sistema.
O RFC relata um caso que saiu de 5 Gbit/s em uma CPU para 40–60 Gbit/s em 25–30 CPUs. É uma observação histórica, não um SLO. Um teste local precisa registrar bytes e pacotes por SA, ocupação de recursos, erros de integridade e replay, reordenação, perda e desempenho na aplicação.
Um total maior pode esconder uma direção ainda serial. Muitas SAs vazias podem coexistir com uma única fila quente. A capacidade existe quando a distribuição e o serviço concordam.
Entrada e saída não têm a mesma obrigação
Um par com menos recursos pode dispensar uma SA de saída duplicada que jamais usará. Ele deve instalar todas as SAs de entrada negociadas, pois aceitou receber nelas. Assim, a mesma lista IKE pode representar topologias locais diferentes.
Em um host que gera tráfego, as metades de entrada e saída normalmente devem ficar juntas na CPU. Um gateway com fluxos assimétricos pode movê-las separadamente. Se uma saída antes omitida precisar surgir após a mudança, o daemon pode necessitar de material de chave que já pretendia apagar. Mobilidade e destruição de chaves são uma decisão só.
Demanda, rekey e exclusão criam estado transitório
As SAs podem ser abertas de uma vez ou por demanda. Uma SA genérica mantém os pacotes durante o RTT da negociação; encaminhar o pacote para outra CPU preparada custa desempenho. Os dois lados podem disparar aquisições ao mesmo tempo, e a resposta ao primeiro pacote pode criar uma segunda corrida.
No rekey, membros novos coexistem com antigos. O limite deve comportar a transição; o RFC recomenda pelo menos duas vezes o número de CPUs. Ao chegar ao teto daquele TSi/TSr, TS_MAX_QUEUE é a resposta correta. NO_ADDITIONAL_SAS poderia ser interpretado como proibição de SAs com outros seletores.
Excluir uma SA ociosa também exige caminho de volta. Sem um gatilho local que carregue CPU ou fila, o sistema pode não saber quando recriá-la. Recriar imediatamente pode formar um loop com o par; não recriar pode deixar ambos presos à primeira SA. RFC 2367 fornece o contexto de SADB_ACQUIRE; RFC 9611 recomenda enriquecer esse gatilho local.
A fronteira de confiança importa
O caso de uso natural é gateway de alto volume entre administradores que confiam um no outro. Cada SA consome estado, e centenas podem atrasar a consulta SAD. Em VPN remoto, clientes menos confiáveis poderiam solicitar multiplicação de estado. O RFC não recomenda SA por CPU nesse cenário nem sua ativação padrão.
A cadeia de evidência termina fora de IKE: política, associação, chaves e sequência, instalação por direção, vínculo local, distribuição, ciclo de vida e entrega. Só essa composição permite chamar o resultado de capacidade.
Fontes
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance