
Resumo
- A RFC 9983 dá ao AC-Flag um significado único: o prefixo destina-se a ser anunciado por múltiplos nós. Uma única publicidade com o bit ativo basta para classificá-lo como anycast.
- O sinal não enumera nós e não mede serviço. Reanúncios entre áreas e uma representação em BGP-LS podem repetir a mesma afirmação sem confirmar alcance, capacidade, consistência das respostas ou êxito do usuário.
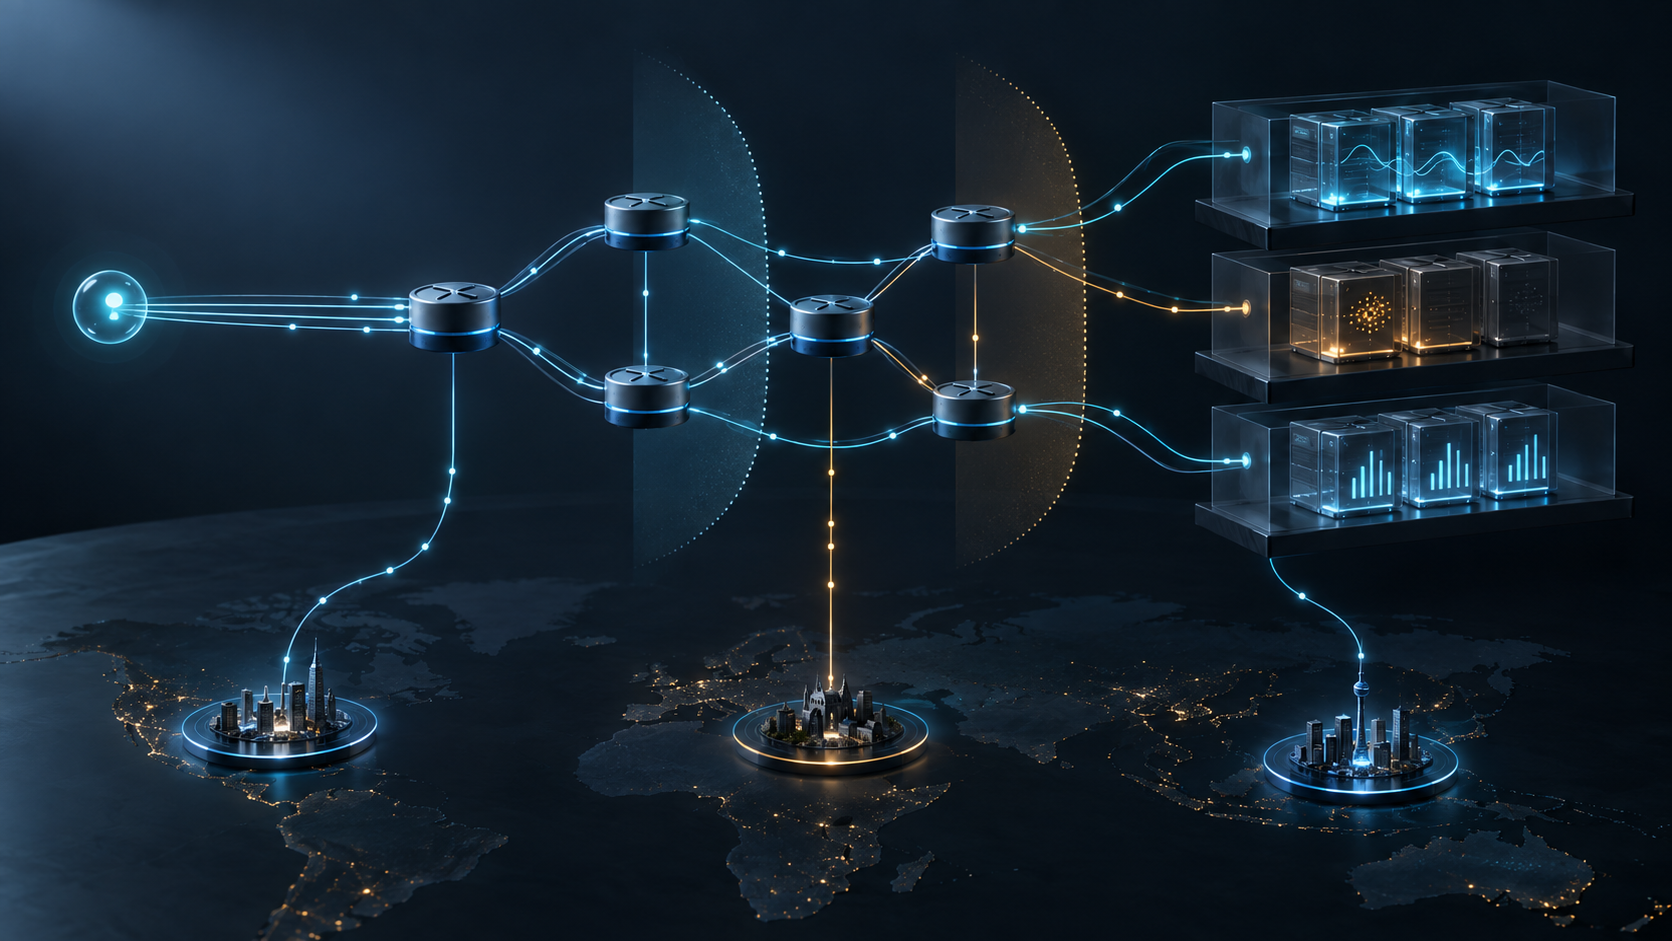
- Daniel Kade propõe um recibo em camadas que separa intenção configurada, anúncios originados e recebidos, disponibilidade por instância e resultados vistos de pontos de observação definidos.
A topologia ganhou contexto; o serviço não ganhou um atestado
Considere um controlador que recebe o mesmo prefixo de vários roteadores. Sem uma propriedade explícita, ele precisa inferir se a multiplicidade é intencional, transitória ou errada. A RFC 9983 permite que a origem declare o desenho anycast em um bit do atributo de prefixo estendido do OSPFv2.
O ganho é importante para automação. Um consumidor de topologia pode aplicar a semântica pretendida sem contar anúncios e adivinhar a intenção do operador. Mas a mesma conveniência favorece um atalho: a interface troca “prefixo com intenção anycast” por “serviço anycast saudável”.
Entre as duas frases existem perguntas sem resposta. O roteador pode anunciar enquanto o processo de aplicação está parado. Duas instâncias podem servir versões divergentes. Um nó pode continuar com configuração antiga. Um cliente pode alcançar somente um subconjunto ou cair numa rota degradada. O AC-Flag continua correto em seu domínio, porque seu domínio é o atributo do prefixo.
Governança de rede exige guardar a extensão exata da evidência. Um dado não se torna fraco por ser estreito; torna-se perigoso quando a organização o promove para uma garantia que não foi medida.
O núcleo normativo é a palavra “intenção”
Publicada em maio de 2026 pelo grupo Link State Routing do IETF, a RFC 9983 aloca o valor 0x10 como Anycast Flag, ou AC-Flag, no registro de flags do OSPFv2 Extended Prefix TLV. A definição é deliberadamente econômica: seu único significado é que o prefixo se destina a ser anunciado por múltiplos nós.
Se o prefixo estiver configurado como anycast, o bit deve ser ativado; caso contrário, deve permanecer limpo. A afirmação nasce, portanto, de uma decisão de configuração. É possível conferir política aprovada, estado aplicado e LSA originada. Não é possível retirar do bit uma lista de participantes, um teste de aplicação, uma medida de capacidade ou uma versão de conteúdo.
“Destina-se” também admite diferença entre projeto e execução. Um nó planejado talvez ainda não anuncie. Um equipamento antigo pode não implementar a extensão. Uma alteração pode ter chegado a parte da rede, ou uma LSA obsoleta pode sobreviver por algum tempo.
A seção de segurança da RFC não esconde essa condição. A interpretação depende de suporte correto da implementação e de configuração fiel do operador. Um receptor que use AC numa decisão de encaminhamento ou segurança precisa considerar má configuração e implementação inconsistente. O bit padroniza a afirmação, não a veracidade de todo o ambiente.
O conflito entre AC e N é um erro sem diagnóstico pronto
A RFC 7684 criou o Extended Prefix TLV para atributos adicionais de prefixos no OSPFv2. Seu N-flag identifica um prefixo específico de nó. A RFC 9983 proíbe N e AC ativos ao mesmo tempo: uma descrição não pode dizer coerentemente que o prefixo identifica um nó e que foi feito para ser anunciado por vários.
Ao receber a combinação, o roteador deve tratá-la como anomalia de configuração, ignorar N e deve registrar o erro, sujeito a limitação de frequência. O procedimento dá previsibilidade aos consumidores. Não determina qual configuração pretendida é a correta e não prova impacto no tráfego.
Uma migração por etapas, um modelo antigo ou versões de software diferentes podem produzir o mesmo conflito. Logo, o registro responsável declara origem, horário e bits observados. Ele não acrescenta “incidente”, “comprometimento” ou “indisponibilidade” sem outra evidência.
Também não basta guardar o resultado resolvido. Se o sistema conserva somente a classificação anycast, perde os anúncios com N que motivaram o alerta. A discrepância deve sobreviver ao algoritmo de precedência para que alguém possa corrigi-la.
Um voto ativo decide a classe, não a unanimidade
O mesmo prefixo pode ser anunciado por vários roteadores. Se pelo menos uma publicidade tiver AC ativo, a RFC manda considerar o prefixo anycast. A regra reduz o risco de um emissor desatualizado ou sem suporte fazer o conjunto parecer específico de nó.
Ela produz, contudo, a mesma etiqueta para cenários distintos. Cinco origens concordando com AC e uma origem marcada diante de quatro limpas terminam na classe “anycast”. No segundo caso, pode haver configuração obsoleta, implantação incompleta ou suporte desigual. Por isso o texto recomenda administração consistente e monitoramento rigoroso de estados antigos.
Uma base de evidências preserva a distribuição por origem: bit recebido, sequência e idade da LSA, área, instante e capacidade declarada da implementação. A classe agregada alimenta o cálculo; a distribuição sustenta investigação e responsabilidade.
O valor limpo também precisa de contexto. Pode indicar corretamente um prefixo de nó, mas não é prova universal de ausência de anycast quando o emissor não entende a extensão. Uma negativa confiável depende de conhecer política, versão e janela de observação.
Propagar é conservar, não verificar de novo
O AC-Flag deve permanecer na Extended Prefix Opaque LSA quando ela é reanunciada para outra área OSPF. O Prefix Attribute Flags TLV da RFC 9085 permite que BGP-LS leve a propriedade a controladores de topologia. A continuidade evita que a intenção desapareça nas fronteiras.
Uma tela pode mostrar o bit na área de origem, no backbone e no feed BGP-LS. Isso parece três confirmações. Se todas descendem da mesma LSA, são três representações de uma única declaração. Cada intermediário pode provar que preservou o bit; nenhum deles, apenas por repeti-lo, comprova a configuração de outro nó ou a atualidade do serviço.
O recibo precisa carregar linhagem: LSA fonte, reanúncio de borda, exportador, coletor e horário. Redundância de cópias melhora a disponibilidade da informação. Independência de prova exige origens ou métodos independentes.
As extensões relacionadas para IS-IS e OSPFv3 ajudam um controlador multiprotocolo a entender a mesma propriedade. Ainda assim, sinais que vieram de redistribuição comum não são testemunhos separados. A semântica atravessa o protocolo; a autoridade não se multiplica sozinha.
A operação do serviço começa onde termina a marca
A RFC 4786 explica que, ao receber alcance para um endereço de serviço, a rede passa a enviar pacotes ao nó. É desejável acoplar a publicidade à disponibilidade da aplicação: anunciar depois de estar pronto e retirar quando não puder servir, conforme a arquitetura adotada.
Esse vínculo não nasce do AC-Flag. Pode haver um processo local, uma rota de host, um controlador ou uma sonda externa. Pode haver atraso de estabilização para impedir oscilações. Um prefixo de cobertura pode reunir vários serviços; retirá-lo por uma falha derruba os demais, mantê-lo pode levar parte do tráfego a um destino incapaz.
A RFC 4786 separa ainda estabilidade de rota, duração de transação, identificação da instância, sincronização de dados e monitoramento a partir de locais representativos. A RFC 7094 lembra que pacotes podem terminar em instâncias diferentes, complicando estado, middleboxes e transportes longos.
Depois de ler AC, continuam abertas quatro apurações: quais nós anunciam agora; quais aplicações estão prontas; quais respostas são coerentes; o que clientes reais observam em cada região. Um probe local não resolve a perspectiva do cliente. Muitas LSA não resolvem a coerência de dados. Um pedido bem-sucedido não reconstrói a configuração.
Essas camadas podem ser correlacionadas. Não devem ser comprimidas num único “saudável”.
O nó YANG transforma permissão em parte da evidência
A RFC 9983 define também o módulo ietf-ospf-anycast-flag, que amplia os modelos de OSPF e gestão de roteamento. O nó é gravável, criável e removível. Uma mudança não autorizada pode alterar a interpretação entre anycast e específico de nó; leitura indevida pode expor informação sensível sobre a propriedade dos prefixos internos.
Por isso o documento aponta transporte seguro, autenticação mútua e NACM para limitar operações e conteúdo. Uma condição must impede AC e N juntos nesse caminho de configuração. É uma barreira útil contra uma contradição conhecida, mas não prova que todos os dispositivos receberam o estado ou que a aplicação segue a rota.
O histórico da mudança deve ligar identidade ou automação autorizada, versão de política, validação da configuração candidata, commit e observação posterior das LSA. Não há razão para copiar todo o datastore. Identificadores de função do dispositivo, escopo do prefixo e hashes limitados oferecem rastreabilidade sem publicar topologia ou credenciais.
Um recibo de propriedade em cinco camadas
Proponho um recibo que trate AC como o começo da análise. É uma orientação editorial de Daniel Kade, não uma obrigação nova da RFC 9983.
A camada de intenção registra prefixo, escopo, versão de política, valor esperado de AC, verificação AC/N, agente autorizado e resultado do commit. A camada de origem registra funções de dispositivos previstas, LSA emitidas, sequência e idade. A camada de recepção registra coletor, área, valor, conflito e linhagem até reanúncio ou BGP-LS.
A camada de serviço, mantida à parte, registra método de saúde por instância, janela de validade, dependências, versão de dados e acoplamento com retirada. A camada de cliente registra tipo de ponto de observação, transação, instância identificada quando possível, resultado e horário.
O recibo destaca divergências em vez de tirar média. Uma origem marcada entre origens limpas, uma aplicação caída atrás de rota ativa e uma região sem acesso a nós saudáveis são condições diferentes. Cada uma pertence a um responsável e pede uma correção própria.
Cada camada possui ainda seu relógio. LSA envelhece, configuração muda, probe expira e resultado de cliente pertence a um caminho num instante. Evidência vencida pode explicar o passado, não deve posar como saúde atual.
O AC-Flag é valioso porque declara uma coisa com precisão. Governança preserva esse valor quando exige que cada garantia adicional venha do observador competente.
Fontes
- Lu Heng — Data Sovereignty: Technical vs Practical Realities
- Lu Heng — Why BTW Media Exists
- Lu Heng — Running-Code Primacy
- IANA — parâmetros do OSPFv2
- IANA — parâmetros YANG
- Página informativa da RFC 9983
- RFC 4786 — operação de serviços anycast
- RFC 7094 — considerações arquiteturais de IP anycast
- RFC 7684 — anúncio de atributos de prefixo e enlace OSPFv2
- RFC 8341 — modelo de controle de acesso à configuração de rede
- RFC 9085 — extensões BGP-LS
- RFC 9129 — modelo YANG para OSPF
- RFC 9352 — anúncio da propriedade anycast no IS-IS
- RFC 9513 — extensões OSPFv3 para SRv6
- RFC 9983 — anúncio da propriedade anycast no OSPFv2
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance