
Resumo
- O RFC 9531 monta um Path Label na volta de Content/Data e permite que outro Interest apresente essa sequência para orientar escolhas de próximo salto.
- O caminho pode terminar no produtor ou em uma cache; pode perder validade com mudanças de interface e FIB, enquanto agregação PIT e fallback podem contrariar a intenção original.
- Uma decisão auditável precisa ligar descoberta, validade do rótulo, respondente, validação do conteúdo, medição, política local e resultado observado.
A equipe de rede repetiu um rótulo e recebeu os dados de novo. O gráfico ficou verde. A frase que veio em seguida parecia natural: o mesmo caminho chegou ao mesmo produtor.
O RFC sustenta o encaminhamento. Não sustenta essa identidade.
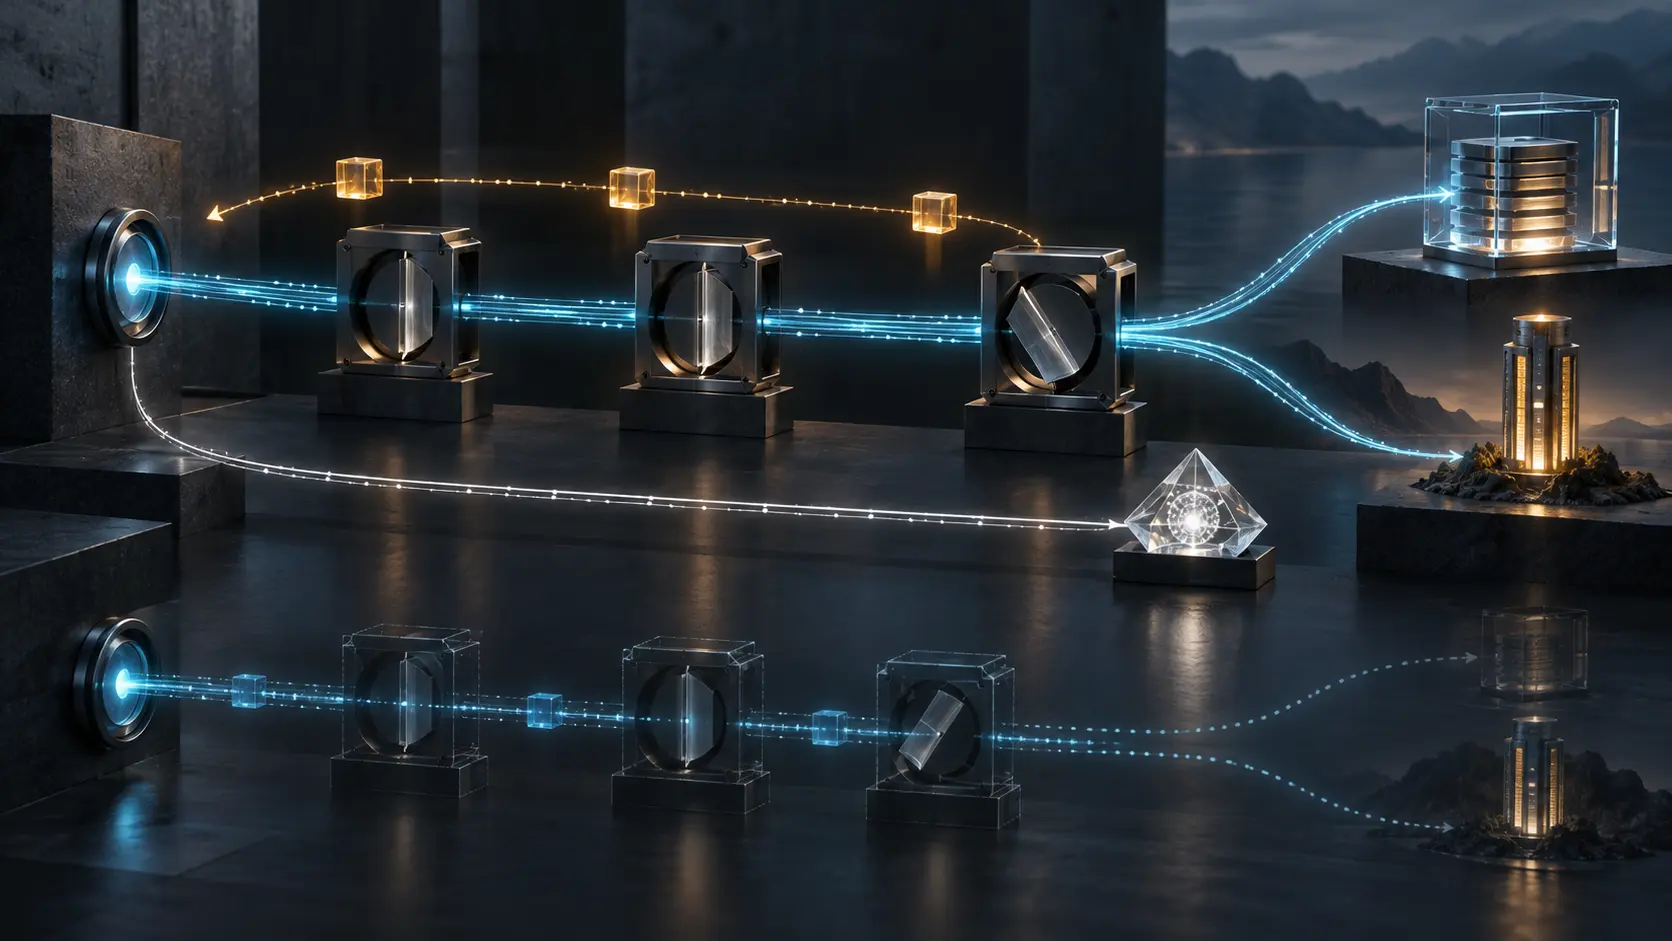
RFC 9531 descreve path steering experimental para CCNx e NDN. Um Interest comum inicia a descoberta. Na volta, cada forwarder acrescenta ao pacote Content/Data o Nexthop Label associado à interface de entrada. O consumidor recebe a sequência completa e pode colocá-la em outro Interest. Em cada salto, o rótulo ativo é conferido com os próximos saltos que a busca de maior prefixo de nome na FIB ainda considera possíveis.
Assim, o consumidor não escolhe uma porta arbitrária por fora do roteamento. Ele reapresenta um contexto que funcionou, sujeito ao estado atual. O documento é um produto Experimental do IRTF ICNRG, não um produto do IETF nem um Internet Standard.
A resposta pode vir de uma cache
O próprio conceito de Path Label cobre uma rota até o produtor ou até uma cache de forwarder capaz de entregar o item. Os dois satisfazem o Interest, mas não representam o mesmo ator.
No RFC 8569, CCNx busca conteúdo nomeado sem amarrá-lo a um endpoint fixo. Uma entrada da FIB pode levar a uma aplicação local, a um Content Store ou a um sistema remoto. A legitimidade do objeto tem sua própria trilha: assinatura, MAC, hash, verificação mais fraca ou até ausência de proteção. Restrições de KeyId e de hash podem limitar respostas; a confiança da chave para aquele namespace continua sendo outra questão.
O rótulo não diz se respondeu o produtor original ou uma cache intermediária. Não prova frescor, confiança no signatário ou aceitação pela aplicação. Ele preserva escolhas de encaminhamento, não a identidade de quem forneceu o conteúdo.
Qualidade de caminho é uma inferência medida
Latência, perda, capacidade, jurisdição e confiança não vêm declaradas no Path Label. Como a descoberta acompanha uma troca normal de dados, as propriedades só aparecem por observação.
O RFC apresenta usos relevantes: diagnóstico multipath, séries comparáveis de medição, controle de congestionamento multipath e tentativa de contornar caches envenenadas. Ao mesmo tempo, deixa perguntas abertas. Ping e traceroute ficam mais precisos? Desempenho e robustez melhoram? Essas respostas dependem de experimentação.
Vincular “rápido” ou “seguro” a um rótulo exige janela, amostra, Data retornado, classe de respondente e mudanças ocorridas entre os testes. Sem esse recibo, a estabilidade do valor vira substituto visual para uma estabilidade que não foi demonstrada.
O estado atual pode revogar o caminho
Interfaces saem e a FIB converge. Um Nexthop Label válido no momento da descoberta pode deixar de apontar para uma saída possível daquele prefixo. O RFC define um InterestReturn/NACK de invalid path label, atualizado no retorno para ajudar o consumidor a localizar a ruptura.
Com FALLBACK_MODE, o forwarder pode abandonar o rótulo inválido e usar a FIB normal. Content/Data ainda pode chegar. Isso demonstra recuperação, não sobrevivência da rota escolhida. A comparação entre o rótulo enviado e o rótulo retornado permite detectar o desvio e aposentar o estado antigo.
Receber Data não é o mesmo KPI que executar steering exato. Misturar os dois premia o fallback e apaga a causa da recuperação.
O ciclo de vida curto também é intencional. O Nexthop Label especificado tem 12 bits. O RFC rejeita a dificuldade computacional como defesa suficiente e recomenda atualização ao menos a cada poucos minutos. Um token que deve girar rapidamente não pode servir como identidade persistente.
A agregação PIT pode engolir a escolha
Interests correspondentes podem ser agregados em uma mesma entrada da Pending Interest Table mesmo quando carregam Path Labels ou modos de descoberta diferentes. A ordem de chegada passa a decidir o efeito.
Se o Interest de descoberta chegar primeiro, outro Interest que pretendia uma rota específica pode ser agregado e perder sua escolha. Na ordem oposta, o pedido de descoberta pode não descobrir nada novo. Vários testes paralelos podem terminar com o único caminho carregado por um só Data. Por isso o documento recomenda sufixos de nome únicos para ferramentas de gestão que precisam evitar agregação.
É preciso guardar intenção, estado aceito pelo forwarder e retorno observado como fatos separados. Um rótulo no pacote de saída não comprova sua execução em todos os saltos.
Criptografia protege a instrução de encaminhamento
Um consumidor malicioso pode tentar adivinhar Nexthop Labels e conduzir Interests por caminhos que o roteamento não escolheria. O NACK pode revelar em qual salto a tentativa falhou: é informação de diagnóstico e, ao mesmo tempo, pista para nova tentativa. Rotação e ocultação do hop count equilibram esses interesses.
O RFC também apresenta criptografia simétrica salto a salto. Cada forwarder esconde o restante da pilha com uma chave própria e deixa visível apenas o rótulo ativo.
Essa proteção endurece o steering. Ela não autentica o produtor, não valida o objeto e não certifica atributos do caminho. O fato de um token de encaminhamento estar cifrado não lhe dá autoridade sobre identidade ou decisão de negócio.
Montar um recibo completo
O registro começa pela descoberta: consumidor, nome e restrições do Interest, modo, Data retornado, validação, bytes brutos do Path Label e horário. Depois vêm proteção, hop count, época de rotação quando observável, NACK, fallback, diferença no retorno e possibilidade de agregação PIT.
Em seguida identifica-se o respondente: produtor, aplicação local ou Content Store. Qual KeyId ou hash foi verificado? Qual regra ligou a chave ao nome? A medição informa método, janela e amostra. Por fim entram versão de política, responsável, ação e efeito na aplicação.
Essa separação aplica as camadas de realidade de Heng Lu. Configuração não é execução. Interest enviado não é saída utilizada. Rótulo devolvido não é caminho permanente. Caminho não é identidade. Objeto validado não é autorização automática. A primazia do código em funcionamento pede evidência do que rodou; uma especificação inicial mínima deixa o limiar de decisão para cada contexto local.
O que as fontes não mostram
O conjunto fechado não comprova implementação por fornecedor ou operadora nomeada, adoção, resultado de produção ou incidente real. Também não demonstra uma cache envenenada efetivamente contornada em rede pública. O artigo acadêmico e os RFCs sustentam mecanismo e limites, não uma implantação que não foi observada.
O mérito do RFC 9531 é específico: devolver contexto de encaminhamento que realmente ocorreu e tornar o Interest seguinte mais controlável. A falha de liderança seria transformar esse estado curto e revogável em promessa de identidade, permanência ou resultado.
Fontes
- Informações do RFC 9531
- RFC 9531 — Path Steering em CCNx e NDN
- RFC 9531 — texto simples
- RFC 9531 — fonte XML
- Errata do RFC 9531
- Histórico no IETF Datatracker
- Moiseenko e Oran — Path Switching in Content Centric and Named Data Networks
- RFC 8569 — Semântica CCNx
- RFC 8609 — Mensagens CCNx em TLV
- RFC 8793 — Terminologia ICN
- RFC 9217 — Questões abertas em redes orientadas por caminho
- RFC 9507 — ICN Traceroute
- RFC 9508 — ICN Ping
- RFC 7945 — Avaliação e segurança de ICN
- Especificação de pacotes NDN
- Heng Lu — Primazia do código em funcionamento
- Heng Lu — Especificação mínima e decisão local
- Heng Lu — Camadas de realidade e poder simbólico
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance