
Resumo
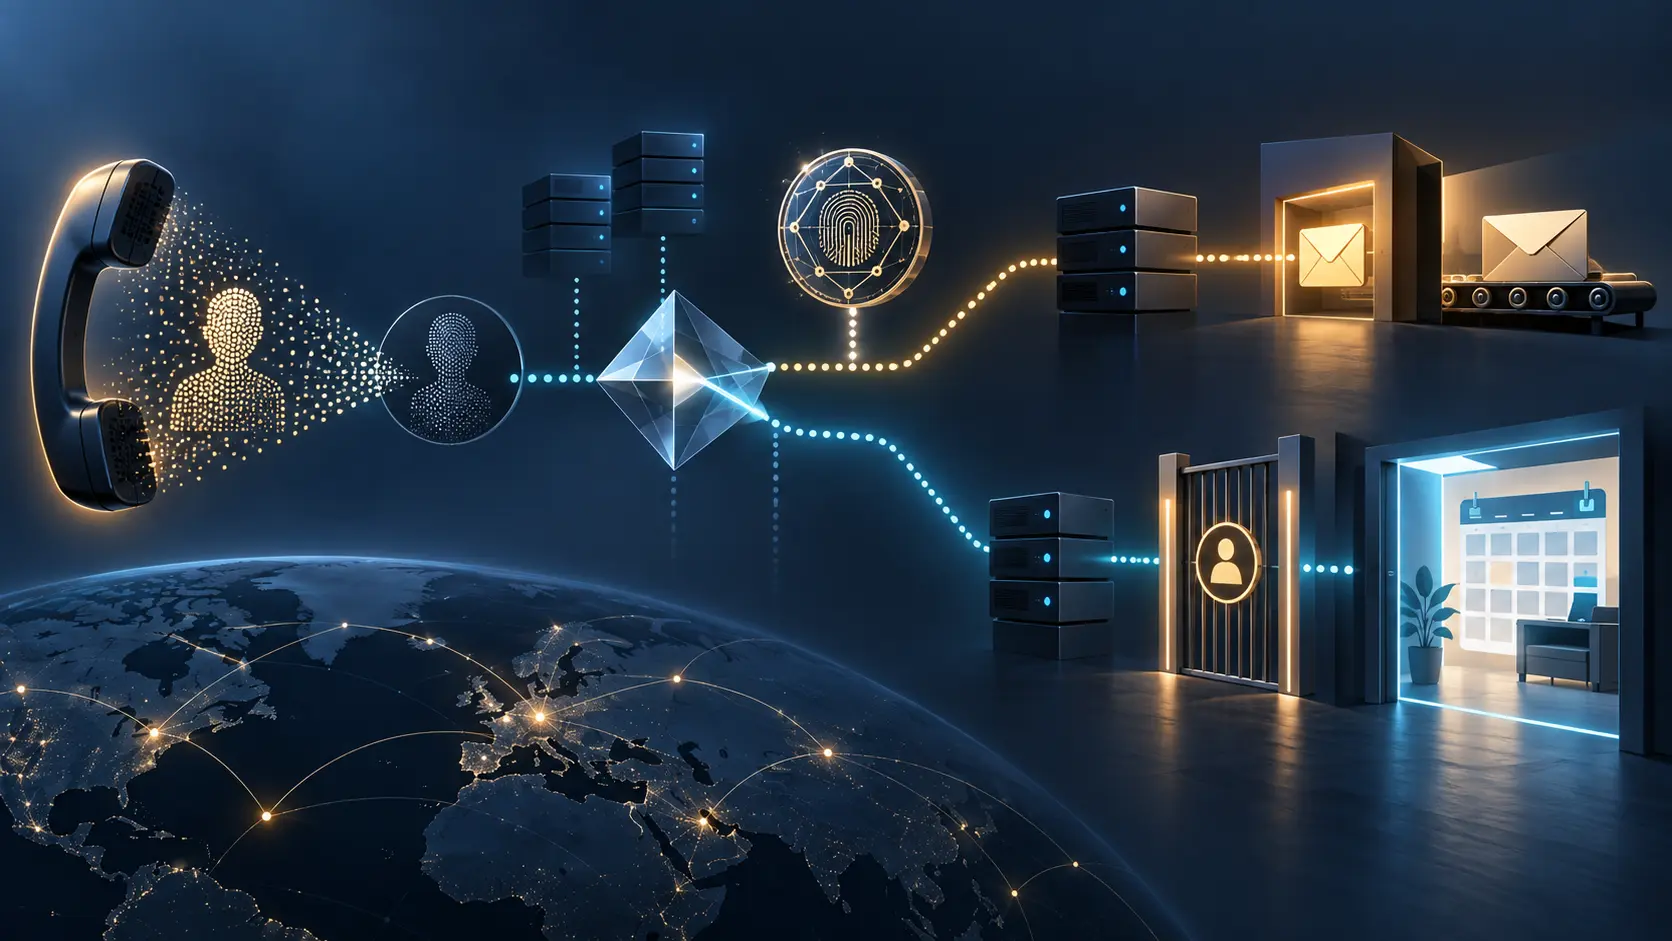
- RFC 5333 observa que uma URI pública de calendário pode revelar nome ou empregador e sugere uma URI anônima como mitigação. A medida reduz significado legível, mas não comprova impossibilidade de correlação, revogação ou frescor.
ical-accessdescobre acesso CalDAV;ical-scheddescobre agendamento pormailto:e iMIP. Nenhum registro concede autorização nem comprova entrega, aceitação, alteração do calendário ou resultado.
A primeira melhoria era real
Imagine uma publicação cujo path antes continha literalmente o nome de uma pessoa. O operador substitui esse trecho por um token aleatório. Quem lê uma resposta isolada deixa de extrair um nome diretamente. Essa é uma redução concreta de exposição.
O erro surge quando o relatório passa de “menos legível” para “anônimo”. O token pode ser estável. O domínio ainda identifica a organização. Consultas repetidas, redirecionamentos, certificados, horários e logs do serviço podem ligar a URI opaca ao mesmo usuário. Quando o cliente autentica depois, duas bases podem reconstruir a associação.
A mitigação deve ser avaliada pelo que faz, não pelo rótulo. Opacidade esconde semântica direta. Anonimato exigiria uma análise muito mais ampla de observadores, identificadores laterais, retenção e capacidade de correlação.
O ciclo de vida não cabe no formato da URI
Um identificador aleatório pode continuar válido tempo demais. O número E.164 pode ser reassigned, a pessoa pode mudar de função, o serviço pode migrar e o record NAPTR pode permanecer em cache ou em publicação. Nenhum caractere da URI informa se essa relação ainda deveria existir.
Por isso, o desenho precisa de tempo e autoridade. Quem criou o mapping? Quando foi revisado? Qual evento exige rotação? Como a URI antiga é revogada? O que acontece quando o número muda de controlador? Qual evidência confirma que a nova publicação chegou aos resolvedores relevantes?
Sem essas respostas, a opacidade apenas torna um vínculo obsoleto mais difícil de interpretar. Ela não o remove. Um inventário deve conservar a época do mapping e jamais tratar “parece aleatório” como “está atual”.
ical-access e ical-sched têm verbos diferentes
RFC 5333 registra ical-access:http e ical-access:https para localizar recursos de calendário ou free/busy acessíveis por CalDAV. Registra ical-sched:mailto para localizar um destino de agendamento por iMIP, que transporta objetos iTIP pelo correio da Internet.
O primeiro inicia uma tentativa de acesso a recurso. O segundo inicia uma tentativa de envio. Uma URI mailto: não é uma coleção CalDAV; uma URL HTTPS não é automaticamente um mailbox de agendamento. Guardar os dois em um campo genérico remove justamente o verbo que limita a ação.
Essa perda de tipo vira perda de autoridade. Um agente autorizado a enviar convites pode não ter direito de consultar disponibilidade. Um cliente autorizado a ler free/busy pode não ter direito de criar evento. A descoberta não deve ampliar a capacidade que o sistema recebeu por outro canal.
Acesso público não significa calendário público
Os dados ENUM são tratados como disponíveis a qualquer consulente. Isso torna o locator público. O recurso apontado continua sob controle do servidor de calendário.
CalDAV pode exigir autenticação e aplicar permissões por principal, recurso e método. O servidor pode revelar somente intervalos ocupados, permitir leitura parcial, bloquear escrita ou negar tudo. HTTPS pode oferecer identidade do servidor, confidencialidade e integridade do transporte quando a validação funciona; ainda não concede a operação.
Uma tabela operacional precisa separar uri_resolved, tls_validated, principal_authenticated, method_authorized, response_received e state_committed. O fato de a URI ser opaca não muda essa sequência. Privacidade de identificador e autorização de aplicação são controles ortogonais.
DNSSEC não sela o estado do serviço
Uma resposta DNS pode ser forjada ou modificada. DNSSEC permite autenticar os dados da zona sob sua cadeia e seu contexto de validação. Esse receipt reduz um risco importante de redirecionamento no estágio de descoberta.
Ele não mede se a URI responde, se o certificado corresponde à política do cliente, se a conta ainda existe ou se o principal pode usar um método. Um RRset seguro pode apontar para um serviço parado ou para uma política que nega o chamador.
O estado deve permanecer chamado de DNSSEC validation, com resolvedor, instante, trust context e resultado. Convertê-lo para trusted_calendar cria uma promessa que DNS nunca verificou. A confiança útil é específica: cada camada afirma somente o que observou.
Entrega de e-mail não é concordância humana
No caminho ical-sched, uma aplicação monta um objeto de agendamento e o entrega ao correio. O servidor de saída pode aceitar, o servidor remoto pode receber e o cliente de calendário pode processar. Mesmo assim, o participante pode recusar, adiar ou nunca responder.
Também existe identidade intermediária. O mailbox pode ser compartilhado, encaminhado ou administrado por um assistente. O fato de ter sido descoberto a partir de um número não prova quem leu. A automação deve evitar frases como “o usuário recebeu” quando possui apenas um receipt SMTP.
O modelo correto conserva message ID, objeto iTIP, handoffs, delivery status, decisão do cliente de calendário e resposta do participante. A ausência de um receipt não é preenchida pelo sucesso anterior.
Order e preference selecionam, não monitoram
Os campos NAPTR de order e preference orientam o processamento de múltiplos records. Eles não são métricas de latência, uptime ou aceitação. O primeiro resultado pode estar obsoleto. O segundo pode usar outra operação.
Tratar preferência como saúde cria fallback enganoso. Se um acesso CalDAV falha e o sistema envia um convite por mail, houve mudança de verbo, não continuidade da mesma transação. A interface deve expor essa mudança e pedir a autoridade adequada.
O receipt de seleção inclui o RRset, idade, TTL, campos NAPTR, enumservice, regra de rewrite e URI. O receipt do serviço começa depois, no protocolo alvo. Juntá-los para análise é correto; fazer um herdar o resultado do outro não é.
O registro IANA não conta instalações
O registro de ENUM Services fornece significado interoperável aos tokens. Ele informa a implementadores quais schemes pertencem a ical-access e ical-sched. É uma autoridade de vocabulário.
Não é uma lista de números publicados, clientes, servidores ou serviços saudáveis. Uma entrada pode existir sem deployment. Um NAPTR pode existir com target inativo. Um target ativo pode negar a operação. Uma operação permitida pode não produzir o resultado esperado.
Medição de adoção precisa de uma população e uma janela declaradas. Medição de disponibilidade precisa de sondas. Medição de autorização precisa de transações sob um principal. Resultado de agendamento precisa do estado da aplicação. A estabilidade do registro não substitui nenhuma delas.
Um modelo de evidência que preserva privacidade
O primeiro bloco registra o número, a normalização, o nome ENUM, o resolver, o RRset, o estado DNSSEC e o horário. Cada NAPTR retém order, preference, flags, service, regexp e URI resultante.
O segundo bloco avalia exposição: há nome, empresa, função ou identificador interno? O token é estável? Qual o prazo? Quem pode observar consultas? Quais sistemas podem correlacionar? Existe revogação testada?
Só então começa o bloco de serviço. Para ical-access, TLS, principal, recurso, método, autorização, resposta e commit. Para ical-sched, objeto, transporte, processamento e resposta. Esse desenho evita que “token opaco” se torne atalho para segurança integral.
Ausência de incidente não autoriza fantasia
As fontes analisadas definem protocolo, registros e riscos. Não provam uma URI específica expondo hoje uma pessoa, nem acesso CalDAV indevido, convite falso, indisponibilidade ou falha de fornecedor. Este Artigo não faz essas acusações.
Há trabalho legítimo mesmo assim: revisar URIs públicas, testar rotação, observar reassignment de números, manter enumservices tipados e exigir receipts. A prevenção pode se apoiar na arquitetura documentada sem inventar vítimas ou resultados.
Fontes
- https://www.rfc-editor.org/rfc/rfc5333.html
- https://www.rfc-editor.org/rfc/rfc5333.txt
- https://datatracker.ietf.org/doc/rfc5333/
- https://datatracker.ietf.org/doc/rfc5333/history/
- https://www.rfc-editor.org/errata/rfc5333
- https://datatracker.ietf.org/doc/rfc5333/referencedby/
- https://www.rfc-editor.org/rfc/rfc3761.html
- https://www.rfc-editor.org/rfc/rfc6116.html
- https://www.rfc-editor.org/rfc/rfc3986.html
- https://www.rfc-editor.org/rfc/rfc5545.html
- https://www.rfc-editor.org/rfc/rfc5546.html
- https://www.rfc-editor.org/rfc/rfc6047.html
- https://www.rfc-editor.org/rfc/rfc4791.html
- https://www.rfc-editor.org/rfc/rfc4035.html
- https://www.rfc-editor.org/rfc/rfc3833.html
- https://www.iana.org/assignments/enum-services/enum-services.xhtml
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance