
Resumo
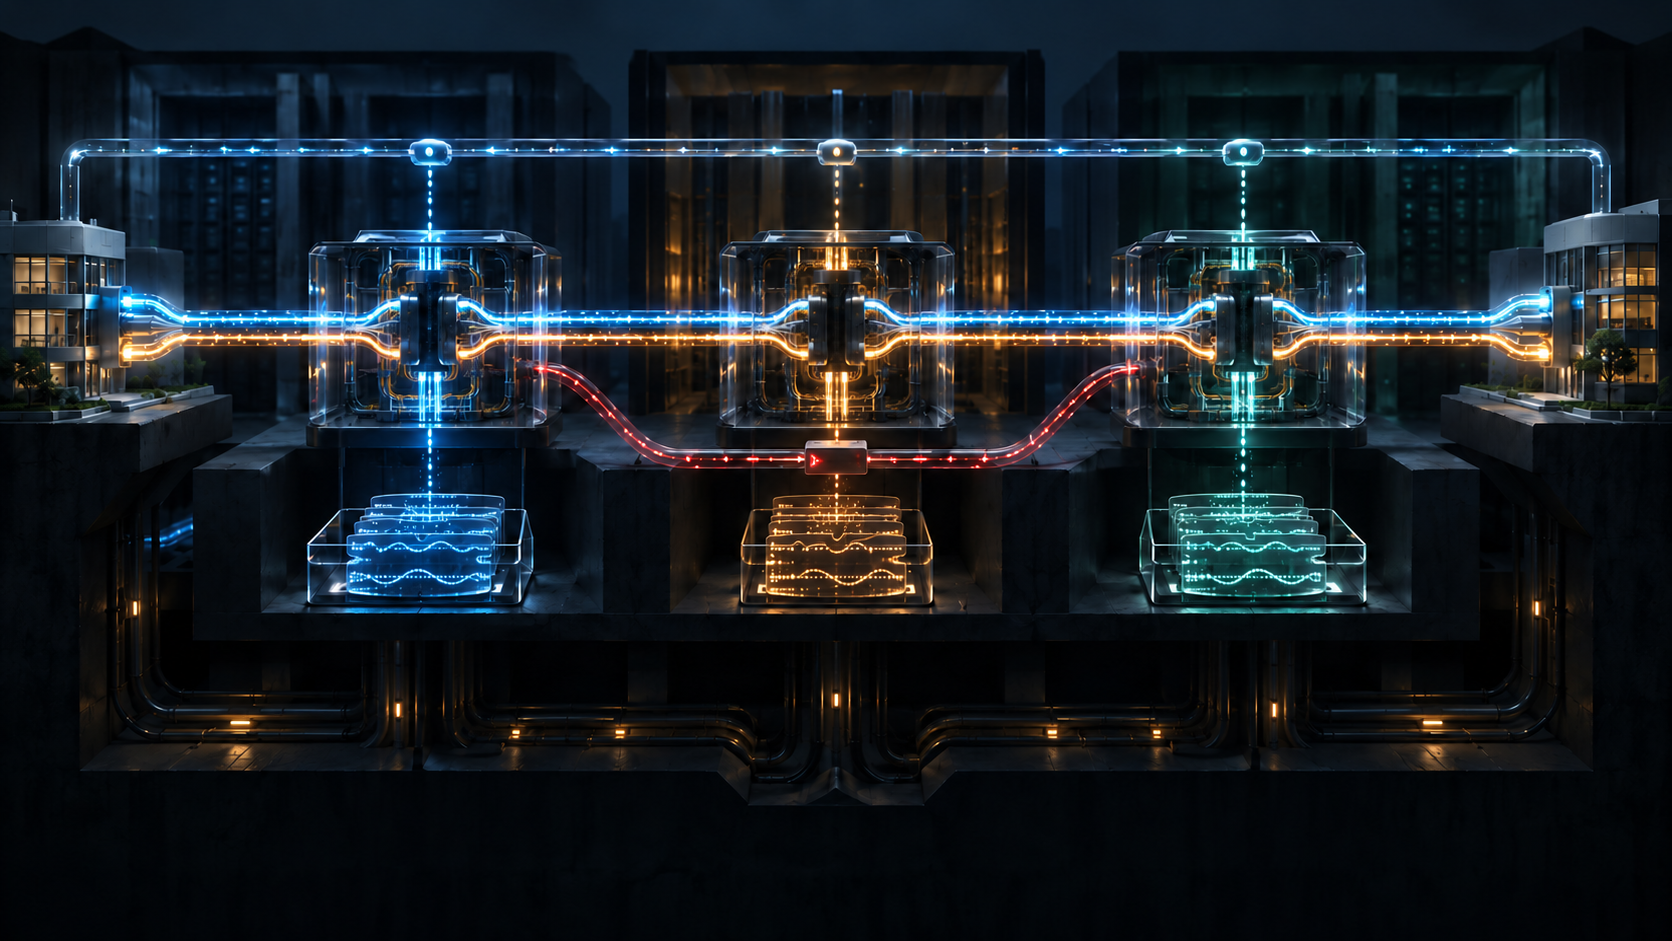
- Um MS-PW reúne dois ou mais segmentos contíguos para oferecer um serviço ponto a ponto, mas cada S-PE termina túneis PSN adjacentes e troca estados de controle e encaminhamento.
- A aparência fim a fim pode permanecer íntegra enquanto rótulos, admissão, OAM, congestionamento, proteção, segurança e entrega real continuam sob custódias distintas.
O produto é único; a execução, não
Um cliente não deveria precisar conhecer a sequência de redes que sustenta seu circuito. A proposta do pseudowire é justamente conservar a experiência de uma ligação ponto a ponto sobre uma infraestrutura de pacotes. O RFC 5254 amplia essa promessa para caminhos que atravessam mais de um segmento, área ou domínio administrativo.
É aí que surge o risco gerencial. O termo “um pseudowire” descreve o comportamento entregue nas extremidades. Entre os T-PEs, os S-PEs terminam os túneis PSN de um lado e iniciam os do outro, conectando os planos de controle e de dados. Cada junção é uma nova decisão operacional, ainda que permaneça invisível no produto comercial.
Se a organização reduz tudo a um único indicador verde, transforma abstração em perda de memória. O serviço pode estar disponível sem que o painel explique qual segmento foi admitido, qual túnel o carrega, que rótulos valem em cada direção, onde surgiu uma falha ou se o tráfego alcançou a conexão de acesso remota.
Há uma rota do PW e várias rotas de transporte
No RFC 5254, a rota do PW é a sequência ordenada de S-PEs entre os T-PEs. Cada segmento, porém, viaja dentro de um túnel PSN, que possui sua própria rota. Essa rota pode ser escolhida explicitamente ou decidida pela rede local, e seu cálculo fica fora dos requisitos centrais do pseudowire.
Essa separação impede conclusões apressadas. Conhecer os S-PEs não revela o caminho físico ou MPLS dentro de cada domínio. Ver um túnel ativo não demonstra que o segmento correto foi associado ao rótulo correto. Confirmar a associação de rótulos ainda não demonstra encaminhamento nos dois sentidos.
Também não existe um único método de criação. Os segmentos podem ser estáticos, sinalizados por uma rota predeterminada ou estabelecidos por uma seleção dinâmica. Um rótulo configurado manualmente e um FEC distribuído por sinalização podem entregar a mesma aparência, mas deixam autoridades e históricos diferentes.
Para um MS-PW sinalizado, o sucesso só ocorre depois que todos os segmentos foram estabelecidos. É uma fronteira transacional útil: nenhum êxito parcial deveria virar êxito do serviço. Ainda assim, ela registra a montagem, não o funcionamento futuro. Uma troca de túnel, um erro de cross-connect, uma fila defeituosa ou uma proteção mal executada podem tornar obsoleto o antigo estado de sucesso.
Cada segmento toma a própria decisão de admissão
Em cada S-PE, o segmento precisa ser mapeado para um túnel PSN adequado. A escolha pode seguir atributos sinalizados ou política local, e a admissão é aplicada separadamente. A aprovação no primeiro domínio não obriga o próximo. Reservas, prioridades e modelos de capacidade podem variar a cada fronteira.
Por isso, um registro auditável deve conservar o pedido recebido em cada borda, o identificador ou rótulo escolhido, o túnel associado, a versão da política e o resultado da admissão. Sem esses comprovantes intermediários, um estado fim a fim não pode explicar por que a composição mudou depois de uma reconfiguração.
A direção também precisa sobreviver ao modelo de dados. Os dois sentidos de um segmento terminam no mesmo par de PEs, mas podem usar rótulos, filas e contadores distintos. Uma direção pode falhar enquanto a outra continua funcionando. Um campo único que funde os sentidos apaga a assimetria mais útil para o diagnóstico.
OAM precisa enxergar o todo e as emendas
O RFC 5254 exige que o ambiente multissegmento preserve pelo menos as capacidades de OAM existentes em pseudowires de segmento único. Exige ainda mecanismos por segmento e fim a fim para detectar e localizar defeitos. Uma sessão pode observar T-PE a T-PE, T-PE a S-PE ou S-PE a S-PE.
As escalas respondem a perguntas diferentes. O teste fim a fim mostra que a composição falhou, mas pode não indicar qual elo falhou. O teste de segmento localiza uma fronteira, porém não certifica o percurso completo do cliente. Um serviço montado por vários executores precisa das duas perspectivas.
Todos os PEs participantes devem concordar sobre um mecanismo comum de OAM. O S-PE deve propagar defeitos de túnel aos pseudowires atingidos, preservar a direção das notificações e permitir a passagem transparente do OAM entre T-PEs. Também deve funcionar como ponto final de observação do segmento. Encaminhar uma mensagem ampla e produzir uma medição local são atos separados.
Segmentos estáticos não ficam dispensados. Mesmo sem vizinhança de sinalização entre S-PEs, o OAM em banda precisa levar defeitos do PW ou do circuito de acesso. Configuração registra intenção; OAM registra observação; o tráfego do cliente registra resultado.
Ativar proteção abre uma nova etapa de prova
A proteção pode cobrir um segmento, um conjunto contíguo ou todo o caminho. Detectar uma falha e ordenar a comutação não demonstra que o caminho alternativo aceitou o serviço, instalou ambos os sentidos ou transportou pacotes.
O RFC 7771 trata da proteção de S-PE em MS-PWs estáticos, enquanto o RFC 8104 aborda proteção rápida nos endpoints. Ambos reforçam a separação entre observar a falha, escolher a alternativa, instalar o novo estado e constatar a recuperação do encaminhamento.
Uma automação que encerra o incidente quando lê “proteção ativada” confunde ação com consequência. Depois da mudança, deve-se identificar o novo caminho, repetir observações locais e globais e medir tráfego real. Uma ordem de proteção bem-sucedida pode coexistir com uma recuperação malsucedida.
A classe de serviço não atravessa domínios por decreto
Domínios diferentes podem empregar tecnologias de túnel e representações de CoS diferentes. O RFC 5254 pede mapeamentos nas fronteiras administrativas e associações a túneis com atributos compatíveis. Repetir o nome do serviço não preserva automaticamente prioridade, perda ou atraso.
O congestionamento também nasce localmente. Cada domínio precisa aplicar controle adequado, e um MS-PW não deveria cruzar um caminho best-effort sem provisionamento ou mecanismo equivalente. O RFC 6073 afirma que cada segmento cuida de seu congestionamento, embora a troca de informações possa melhorar a mitigação global.
Logo, um comprovante de estabelecimento não é um comprovante de desempenho. Atraso, variação e perda dependem de OAM de performance e observação do tráfego. Ausência de alarme não garante baixa latência; conectividade não certifica o SLA.
A segurança também troca de custódia
Numa interconexão entre provedores, um rótulo vindo do vizinho é aceito segundo regras locais. Isso prova admissibilidade local, não autenticidade fim a fim. Um domínio intermediário ou um S-PE comprometido ainda pode injetar, desviar, espelhar ou sequestrar PDUs. Por isso o RFC 5254 contempla mecanismos de autenticidade ponta a ponta.
A visibilidade administrativa é igualmente segmentada. A gestão remota entre domínios pode existir ou ser bloqueada por segurança. Não enxergar um estado no console não significa que ele não exista; enxergá-lo não demonstra que o plano de dados esteja correto. O desenho de auditoria precisa respeitar confidencialidade local sem perder identificadores de correlação, gerações e limites temporais.
O registro deveria começar nas conexões de acesso e nos T-PEs pretendidos, indicar o método de estabelecimento e a sequência de S-PEs. Para cada segmento, deveria guardar rótulos, túnel, política, admissão, cross-connect por direção, tradução de CoS, proteção e OAM local. Só então esses fatos seriam ligados ao OAM fim a fim, às medidas de performance, ao tráfego encaminhado e ao resultado percebido pelo cliente.
A disciplina das camadas de realidade de Lu Heng oferece a síntese. O serviço composto é real, mas sua unidade pertence à camada de serviço. Admissão, estado de comutação, propagação de defeitos e entrega observada são realidades diferentes, mantidas por responsáveis diferentes. A abstração só continua confiável quando pode ser desfeita até os comprovantes que a sustentaram.
Fontes
- RFC 5254: Requirements for Multi-Segment PWE3
- Registro do RFC 5254 no RFC Editor
- Registro do RFC 5254 no IETF Datatracker
- RFC 3985: PWE3 Architecture
- RFC 3916: Requirements for PWE3
- RFC 4447: Pseudowire Setup and Maintenance Using LDP
- RFC 5085: PWE3 VCCV
- RFC 5885: BFD for PWE3 VCCV
- RFC 5659: Multi-Segment PWE3 Architecture
- RFC 6073: Segmented Pseudowire
- RFC 6478: Pseudowire Status for Static Pseudowires
- RFC 7267: Dynamic Placement of Multi-Segment Pseudowires
- RFC 7771: S-PE Protection for Static MS-PWs
- RFC 8104: Pseudowire Endpoint Fast Failure Protection
- Lu Heng: Running-Code Primacy
- Lu Heng: On Reality Layers
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance