
Summary
- RFC 5221 exige atualização dinâmica e controle central sem eliminar políticas específicas por nó, aplicativo e interface, além de coordenação com a seleção do próximo salto.
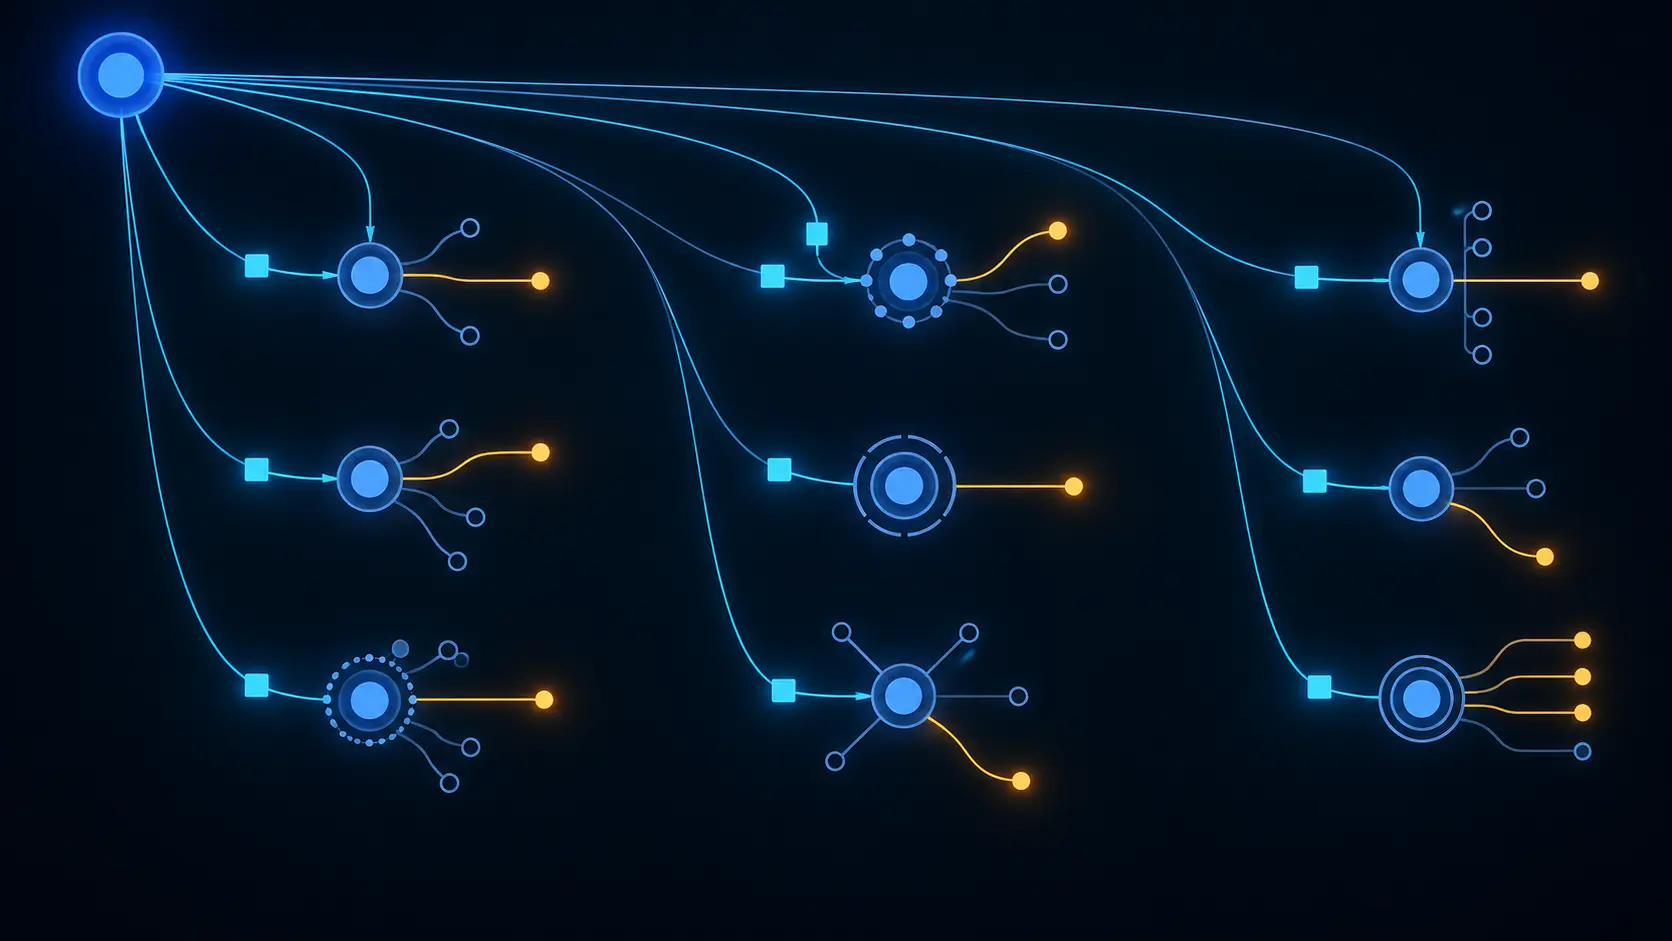
- A governança precisa separar autoridade, integridade, entrega, escopo aplicável, instalação, sincronismo de rota, par de endereços escolhido, alcance do outro extremo e resultado do aplicativo.
O indicador verde mede transporte, não adequação
Quando todos os agentes confirmam a versão nova, a equipe sabe que o sistema de distribuição funcionou. Não sabe, porém, se a mesma regra deveria reger um servidor fixo e um dispositivo móvel, dois aplicativos com exigências distintas ou duas interfaces ligadas a próximos saltos diferentes.
RFC 5221 não escolhe um protocolo único para resolver isso. O memorando de 2008 registra requisitos para mecanismos capazes de atualizar as regras padrão de seleção de endereços. Ele combina administração central e mudança dinâmica com algo menos conveniente: a necessidade de variar o comportamento por nó, aplicativo e interface, mantendo coordenação com a escolha do próximo salto.
Uma origem comum ajuda a controlar mudanças. Ela não transforma situações locais diferentes em uma única situação. A política uniforme só é correta quando seu escopo também foi demonstrado.
A cadeia de estados que “implantado” esconde
Antes da entrega, o controlador precisa ter autoridade sobre a população. O objeto precisa manter integridade. Depois, deve chegar ao nó certo e ser instalado na versão certa. Em seguida, a regra deve corresponder ao aplicativo e à interface que participam da decisão.
Ainda faltam o estado de rota e o próximo salto. A pilha precisa escolher o par de origem e destino esperado, o outro extremo deve responder e o aplicativo deve concluir a tarefa que motivou a política.
Essas etapas não herdam evidência. Assinatura válida não concede escopo funcional. Confirmação de instalação não prova que uma exceção sobreviveu. Correspondência com uma regra não mostra que a rota continua atual. Escolha de endereços não garante retorno. Uma sessão estabelecida tampouco comprova o resultado para o usuário.
O registro útil preserva cada transição, seu horário, sua versão e seu responsável. Um percentual único encobre exatamente as quebras que a operação precisa localizar.
O modelo central sempre corre atrás de algum presente local
O controlador constrói uma visão agregada, aprova uma versão e a distribui. O host decide com a interface, a informação de roteador e a chamada de aplicação daquele momento. Mesmo sem defeito, os dois podem representar tempos diferentes.
Uma interface surge após o cálculo central. Um equipamento muda de acesso. Uma preferência de roteador é atualizada. Um aplicativo mantém conexão durante a virada de versão. A tabela pode ter sido coerente ao sair e já não descrever o contexto ao chegar.
Por isso RFC 5221 conserva as dimensões de nó, aplicação e interface. Uma política marcada apenas como “do site” não informa para qual classe e condição ela foi autorizada. A distribuição central não é o problema; o problema é tratar repetição como prova. Erro consistente ainda é erro, e tende a ganhar legitimidade institucional mais depressa.
Endereço e próximo salto precisam do mesmo recibo
RFC 5221 pede coordenação com a seleção do próximo salto. RFC 4191 mostra que o host pode receber preferências de roteador e rotas mais específicas. Os textos não certificam um produto real, mas demonstram por que a auditoria de cada plano isolado é insuficiente.
A política de endereço escolhe com base em uma visão de topologia e intenção. O roteamento decide para onde o pacote segue. Se as duas fotografias pertencem a horários, interfaces ou domínios distintos, os componentes podem passar em seus próprios testes e falhar quando combinados.
O objeto de prova deve ser uma decisão amostrada: nó, aplicativo, interface, versão, regra correspondente, candidatos, par escolhido, rota, próximo salto, instante, resposta do par e resultado. Isso permite testar “a política operou” sem confundir a frase com “um arquivo existe”.
Segurança inclui autorização do escopo
RFC 5221 aponta vazamento de informações, injeção ou alteração maliciosa capaz de redirecionar tráfego e negação de serviço contra o controlador. Autenticação e integridade são respostas necessárias, mas não suficientes.
Também são necessários autorização por escopo, proteção contra repetição, validade temporal, procedência, comportamento seguro sem controlador, critérios de retorno e prova de que exceções locais não foram apagadas ou ampliadas. Uma política antiga pode manter assinatura perfeita. Um controlador autêntico pode não ter mandato para uma classe de aplicações.
Aceitar o objeto não encerra o controle de segurança. O controle termina quando a organização consegue explicar a decisão produzida e seu efeito.
Limites do que se pode afirmar
RFC 5221 é um conjunto de requisitos, não um levantamento de implantação. Não prova que algum mecanismo os satisfaz, que um fornecedor distribui política insegura ou que ocorreu um ataque atual. RFC 3484 é contexto histórico e foi substituído por RFC 6724; o artigo não restaura sua tabela.
Também não repete o cenário de rede semicerrada e caminho de retorno de RFC 5220. Não propõe ordenação de famílias nem corrida de conexões. O argumento é administrativo: recebimento central não é prova de escopo correto, sincronismo com o próximo salto ou sucesso de comunicação.
Produzir um recibo de estado
Cada versão material deve guardar identidade e autorização do controlador, aprovação, hash, versão, classes de nós, aplicativos e interfaces, emissão e vencimento, entrega, instalação, substituições locais, premissas de rota, amostras de decisões, modo sem controlador, gatilhos de reversão e resultados de aplicação.
Rejeições, versões antigas, interfaces sem regra, desvios locais, pares inesperados, rotas mais novas, extremos sem resposta e fallback fazem parte do recibo. Eles delimitam o alcance real e impedem que a média apague populações para as quais o controle falhou.
Na moldura de Lu Heng, fatos em execução e responsabilidade atribuível vêm antes da narrativa institucional. O time do controlador prova emissão. A plataforma prova instalação. A rede prova rota. O dono do aplicativo prova resultado. A liderança deve juntar essas provas sem permitir que uma fale pela outra.
Sources
- RFC 5221: requisitos para seleção de endereços
- RFC 3484: seleção padrão de endereços IPv6
- RFC 6724: seleção padrão de endereços IPv6
- RFC 4191: preferência de roteador e rotas específicas
- RFC 3493: interface básica de sockets IPv6
- RFC 5220: problemas da seleção padrão
- Lu Heng: realidade, não defesa, é o produto
- Lu Heng: prioridade para código em execução
- Lu Heng: o problema de agência na governança da Internet
Registro adicional
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance