
Resumo
- RFC 3130 concluiu que workshops de um ou dois dias rendiam menos porque os problemas restantes dependiam de tempo, validação repetida, rollover e handoffs institucionais.
- Uma implementação completa não comprovava interoperabilidade sozinha; o processo precisava de outro código independente e de experiência operacional suficiente.
- DNSSEC era uma caixa de ferramentas desigual: TSIG podia estar pronto para transferência de zona sem que assinaturas públicas, coordenação pai-filho e uso por aplicações estivessem prontos.
Uma assinatura que ainda não venceu pode esconder o problema mais importante de um teste.
Durante um workshop, era possível assinar uma zona, trocar registros e obter uma resposta validada. A sala via sucesso. Mas a chave não girava, o pai não precisava receber um novo estado do filho, o cache não completava seu ciclo e a assinatura seguia válida. O calendário do evento terminava antes do calendário do protocolo.
RFC 3130 foi o resumo Informational de uma reunião ligada ao IETF 49. Não especificou DNSSEC nem registrou cada fala. Reuniu trabalhos de laboratórios, registries, RIRs, conselheiros de root servers, órgãos públicos e empresas para perguntar o que faltava à maturidade do padrão.
RFC 2535 era o núcleo em discussão. BIND 8.2 tinha parte da funcionalidade; BIND 9 era apresentado como a primeira implementação completa. Workshops desde 1999 haviam encontrado problemas reais. Mesmo assim, DNSSEC não era comum. O relatório resumiu a percepção coletiva como importante, buzzword, difícil e imaturo.
No começo, encontros curtos expunham rapidamente erros de texto e código. Depois, a repetição levantava menos questões. Isso não significava conclusão. Significava que as questões remanescentes haviam saído da janela de um ou dois dias.
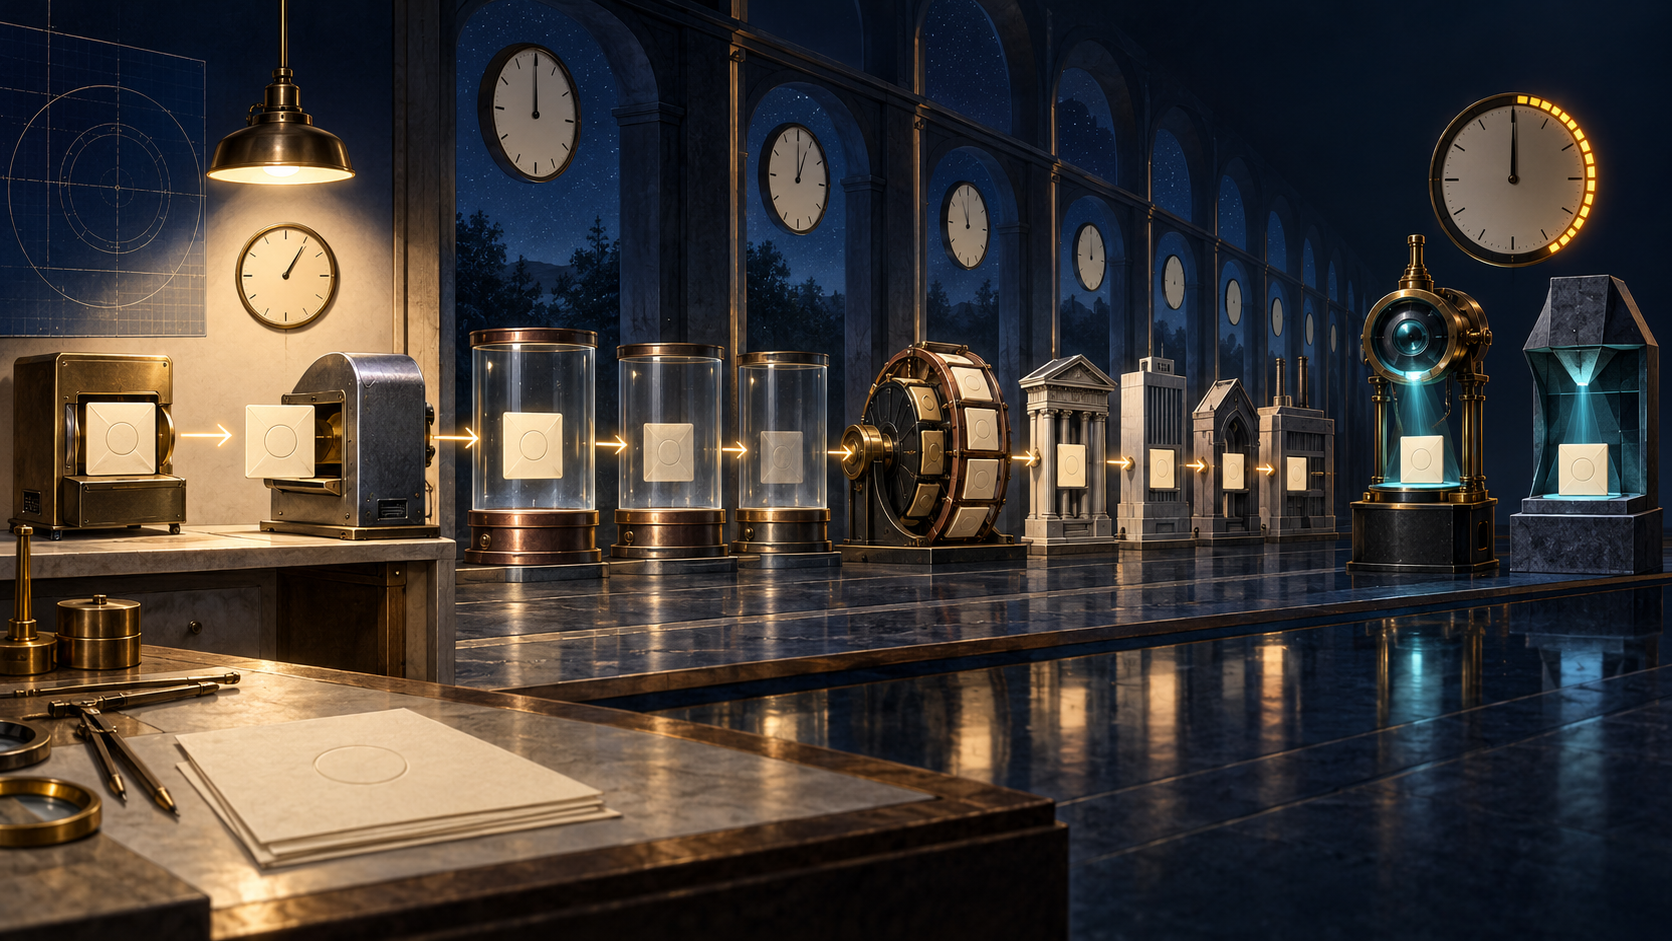
O relatório pediu configurações de teste contínuas. Só um ambiente duradouro veria validações expirar, zonas serem assinadas de novo, chaves mudarem repetidamente e níveis independentes da hierarquia divergirem. Não era repetir pacotes por mais horas, mas permitir que o lifecycle acontecesse.
A dimensão institucional aparecia junto. Um estudo identificou registry, registrar, registrant e operador DNS. Às vezes uma entidade exercia vários papéis; em outros casos, cada ação atravessava outra organização. Um rollover tecnicamente correto podia falhar porque aceitação e publicação ocorreram em ordem ou tempo diferentes.
Grandes registries examinavam a validação das chaves de zonas delegadas. NLnet Labs via propostas de rollover possivelmente impraticáveis em TLDs grandes. Conselheiros do sistema raiz queriam testbeds longos; RIRs estudavam árvores reversas; aplicações e departamentos comuns de TI ainda ofereciam pouca evidência.
O relatório também desmontou a ideia de DNSSEC como bloco único. Chamou de toolbox as assinaturas de RFC 2535, TSIG de RFC 2845, atualização dinâmica segura de RFC 3007 e registros CERT. A própria classificação era artificial. As peças tinham relações, mas não a mesma maturidade.
TSIG para transferências de zona já era considerado uma boa prática. Isso não certificava validação pública em escala Internet. Uma transação local por segredo compartilhado não enfrenta as mesmas autoridades de uma cadeia de delegações. Sucesso de uma peça não era recibo das demais.
O software também carecia de comparação independente. RFC 2026 exigia implementações interoperáveis e experiência operacional. BIND era a única implementação recebendo trabalho sério para DNSSEC completo. Um programa pode concordar consigo mesmo; só outro programa revela interpretações incompatíveis escondidas no texto.
A reunião declarou a necessidade de uma segunda implementação em cerca de dezoito meses. Necessidade não é entrega. RFC 3130 não comprova que o plano foi cumprido, assim como um workshop bem-sucedido não comprova implantação.
No cliente, experiências queriam usar DNSSEC em secure shell e outras aplicações. Interfaces comuns como gethostbyname ainda não tinham definido como expor validação. Uma resposta assinada ignorada pelo consumidor não produz efeito. Transformar validação em autorização geral, por outro lado, atribui ao DNS poder que ele não demonstrou.
Questões do protocolo continuavam. NXT oferecia negação autenticada, mas seus custos eram contestados. Elementos de validação do filho pelo pai se estabilizavam antes das operações. CPU e memória podiam ser suficientes para uma zona grande sem resolver a coordenação do rollover.
Essa é a separação histórica: viável no computador não significa pronto para operar; implementado não significa interoperável; válido hoje não significa válido depois da expiração. Maturidade de TSIG não se transfere a toda a caixa.
Depois, RFC 4033, 4034 e 4035 substituíram a arquitetura antiga; RFC 6781 reuniu práticas e RFC 5011 descreveu atualização temporizada de trust anchors. Eles mostram evolução posterior, não causalidade automática nem conclusão de todos os planos de 2001.
O princípio alcança outros protocolos. Duração de teste é parte do escopo. Se a autoridade expira, cruza cache ou depende de organizações, um ensaio menor que esses processos não observa o sistema. Muitos ensaios curtos não criam continuidade.
RFC 3130 marcou a mudança do conceito de prova. Os workshops rápidos tinham cumprido sua função. O próximo recibo precisava permanecer vivo até a assinatura encontrar o próprio prazo.
Fontes
- https://www.rfc-editor.org/rfc/rfc3130.txt
- https://www.rfc-editor.org/info/rfc3130
- https://datatracker.ietf.org/doc/rfc3130/
- https://www.rfc-editor.org/rfc/rfc2535.txt
- https://www.rfc-editor.org/rfc/rfc2845.txt
- https://www.rfc-editor.org/rfc/rfc3007.txt
- https://www.rfc-editor.org/rfc/rfc3008.txt
- https://www.rfc-editor.org/rfc/rfc2026.txt
- https://www.rfc-editor.org/rfc/rfc4033.txt
- https://www.rfc-editor.org/rfc/rfc4034.txt
- https://www.rfc-editor.org/rfc/rfc4035.txt
- https://www.rfc-editor.org/rfc/rfc6781.txt
- https://www.rfc-editor.org/rfc/rfc5011.txt
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance