
Resumo
- A RFC 9904 tornou os registros da IANA a fonte canônica das recomendações distintas de uso e implementação para assinatura, delegação e validação DNSSEC.
- A RFC 9905 proíbe criar novo material DNSKEY, RRSIG e DS baseado em SHA-1, mas preserva o suporte à validação. Estar alinhado à tabela é o início de uma migração operacional, não a prova de que a zona já migrou.
A coluna de uso para assinatura ao lado de RSASHA1 agora dizia MUST NOT. Mesmo assim, uma consulta à zona devolvia DNSKEY e assinaturas SHA-1, enquanto o pai ainda publicava o material de delegação antigo. A aparente discrepância revela duas realidades legítimas: a decisão coordenadora já mudou; o sistema distribuído ainda atravessa sua sequência de saída.
Publicada em novembro de 2025, a RFC 9904 transferiu para os registros da IANA as recomendações antes consolidadas na RFC 8624. O registro do RFC Editor fixa seu status e sua relação com textos anteriores, entre eles a RFC 9157. Ela não alterou em bloco os níveis herdados. Alterou o lugar em que futuras decisões passam a ter autoridade.
A arquitetura da tabela é mais importante do que seu endereço. O registro DNS Security Algorithm Numbers separa quatro perguntas: usar o algoritmo para assinar, usá-lo para validar, implementá-lo em software de assinatura e implementá-lo em software validador. O registro de tipos de resumo DS distingue criação de delegação e validação. Dizer apenas que um algoritmo é “suportado” já não descreve a obrigação.
A RFC 9905 aplicou essa separação. RSASHA1 e RSASHA1-NSEC3-SHA1 não devem ser usados para criar novos DNSKEY, RRSIG ou DS. Ao mesmo tempo, validadores precisam continuar implementando os algoritmos de assinatura enquanto eles desaparecem do uso ativo. A política correta é parar de fabricar dependência sem retirar a ponte de quem ainda precisa sair.
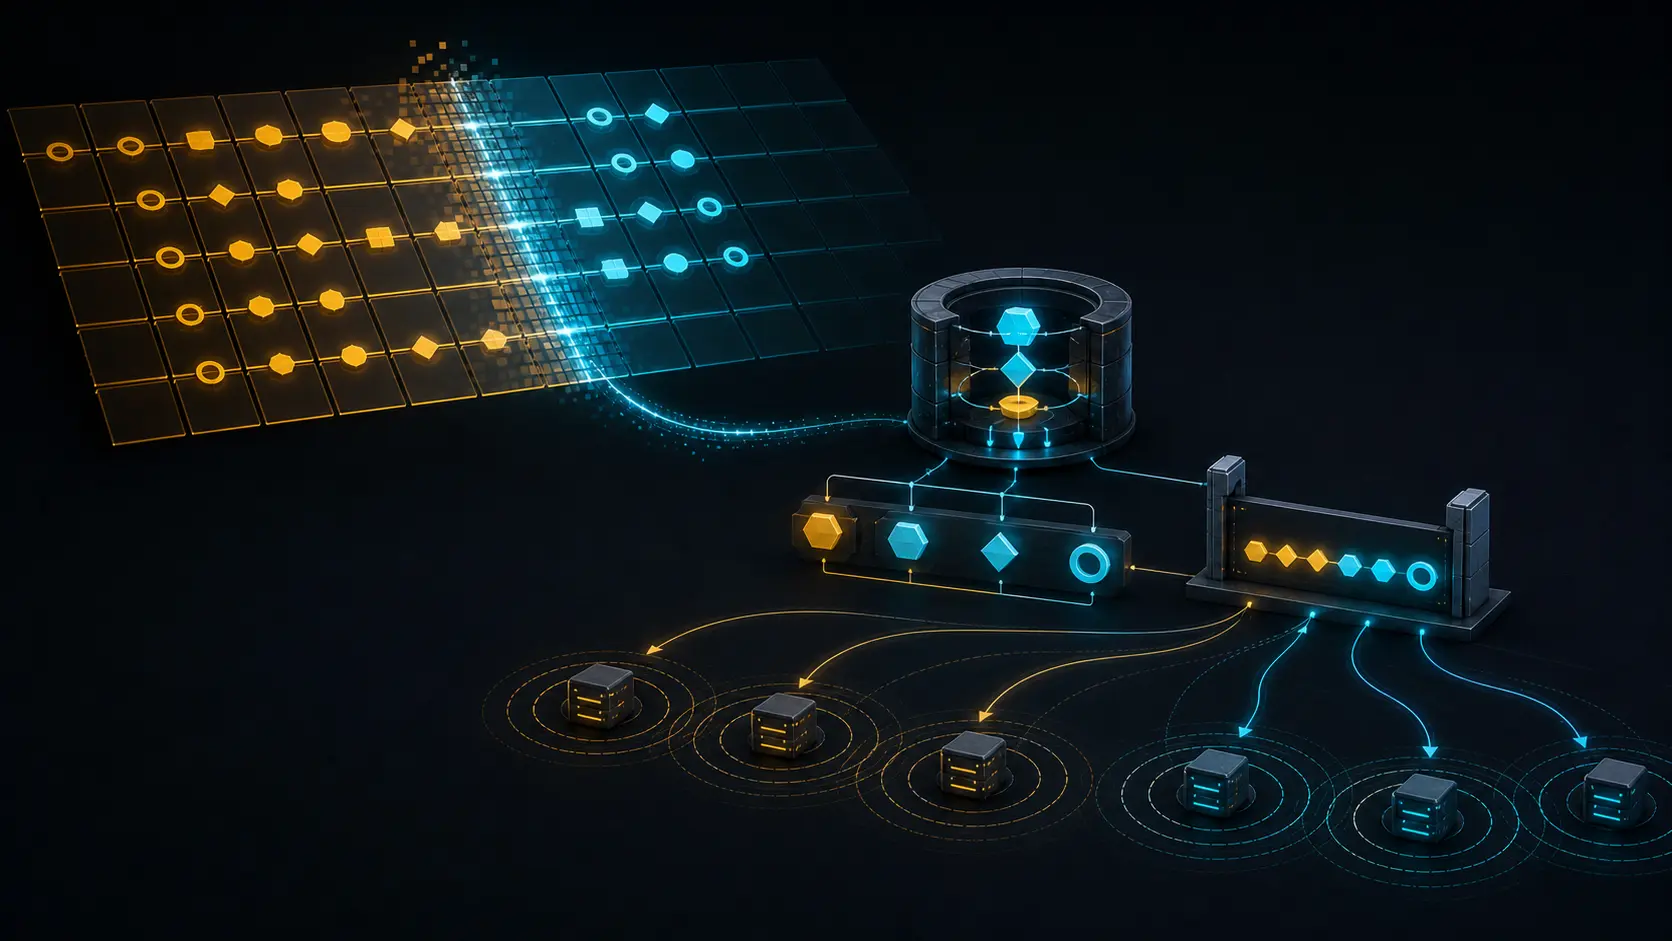
Essa assimetria é engenharia de transição. O assinador produz DNSKEY e RRSIG na zona filha. Um fluxo de registrador ou registro altera o DS no pai. Servidores autoritativos convergem para um novo serial. Caches recursivos guardam conjuntos anteriores até o fim do TTL. Validadores diferem em versão, algoritmos implementados e instante de observação. Uma tarefa verde no assinador não governa todos esses proprietários e relógios.
Também é necessário nomear o resultado com precisão. A RFC 9364 situa o DNSSEC na família maior de autenticação de origem, e a RFC 4035 distingue resultados secure, insecure, bogus e indeterminate. A RFC 9905 define tratamento insecure em situações específicas com SHA-1 quando nenhuma alternativa aceita valida a delegação ou resposta. Não afirma que toda zona onde aparece SHA-1 é bogus nem que seu serviço esteja indisponível.
A ordem do rollover transforma boas intenções em disponibilidade ou incidente. A RFC 9904 alerta que mudar o algoritmo DS ao mesmo tempo que uma nova KSK pode quebrar a validação e exige atualizar primeiro o algoritmo DS. A RFC 6781 expõe a mecânica: introduzir ou retirar um algoritmo requer transições graduais de RRSIG, DNSKEY e DS, separadas por propagação e expiração de cache. Um controle local concluído pode coexistir com combinações inseguras vistas à distância.
O encerramento defensável reúne recibos: instantâneo da IANA e RFC autorizadora, versão do software e da configuração do assinador, serial da zona, conjuntos exatos de DNSKEY/RRSIG/DS, comprovante da transação no pai, observações autoritativas de pontos independentes, janelas de TTL, versões e resultados de validadores, telemetria de erro, estado de reversão e objetivo da aplicação. Cada peça responde a uma pergunta; nenhuma recebe por empréstimo a autoridade da cadeia inteira.
A Especificação Inicial Mínima de Heng Lu favorece uma tabela comum estreita e deixa escolhas de implantação com operadores responsáveis. A Primazia do Código em Execução pede registros e validadores reais. As Camadas da Realidade impedem que recomendação, configuração, RRset publicado e efeito para o usuário sejam comprimidos numa declaração institucional. São princípios editoriais declarados, não requisitos adicionais para o DNSOP.
O registro indica a direção obrigatória. Só uma cadeia observada e limitada no tempo demonstra que uma zona e seus validadores chegaram ao destino.
Sources
- https://www.rfc-editor.org/rfc/rfc9904.html
- https://www.rfc-editor.org/info/rfc9904/
- https://www.rfc-editor.org/rfc/rfc9905.html
- https://www.rfc-editor.org/rfc/rfc8624.html
- https://www.rfc-editor.org/rfc/rfc9157.html
- https://www.rfc-editor.org/rfc/rfc9364.html
- https://www.rfc-editor.org/rfc/rfc4035.html
- https://www.rfc-editor.org/rfc/rfc6781.html
- https://www.iana.org/assignments/dns-sec-alg-numbers
- https://www.iana.org/assignments/ds-rr-types
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance