
Resumo
- O prefixo de RFC 1459 declarava uma origem no protocolo, mas o servidor receptor consultava seu banco e conferia se a fonte estava registrada atrás do enlace de entrada.
- Apelido único, sessão registrada, relação topológica e mensagem admitida eram estados distintos; nenhum autenticava a pessoa que digitou o texto.
- Como a inconsistência podia resultar em descarte silencioso, explicar uma mensagem ausente dependia de registros temporais que não viajavam no próprio conteúdo.
O nome útil era um nome situado
RFC 1459 foi publicado em maio de 1993 como protocolo experimental. O IRC havia crescido de uma aplicação de conversa em BBS para uma rede mundial de clientes e servidores. Suas mensagens eram linhas de texto curtas, mas sua entrega dependia de uma árvore de servidores que mantinham conhecimento sobre clientes, canais e caminhos.
Uma linha podia começar por prefixo. A gramática aceitava um servidor ou um apelido, às vezes com usuário e host. Sem prefixo, o receptor tomava a conexão de chegada como origem. Com prefixo, o texto dizia quem era a fonte no espaço IRC.
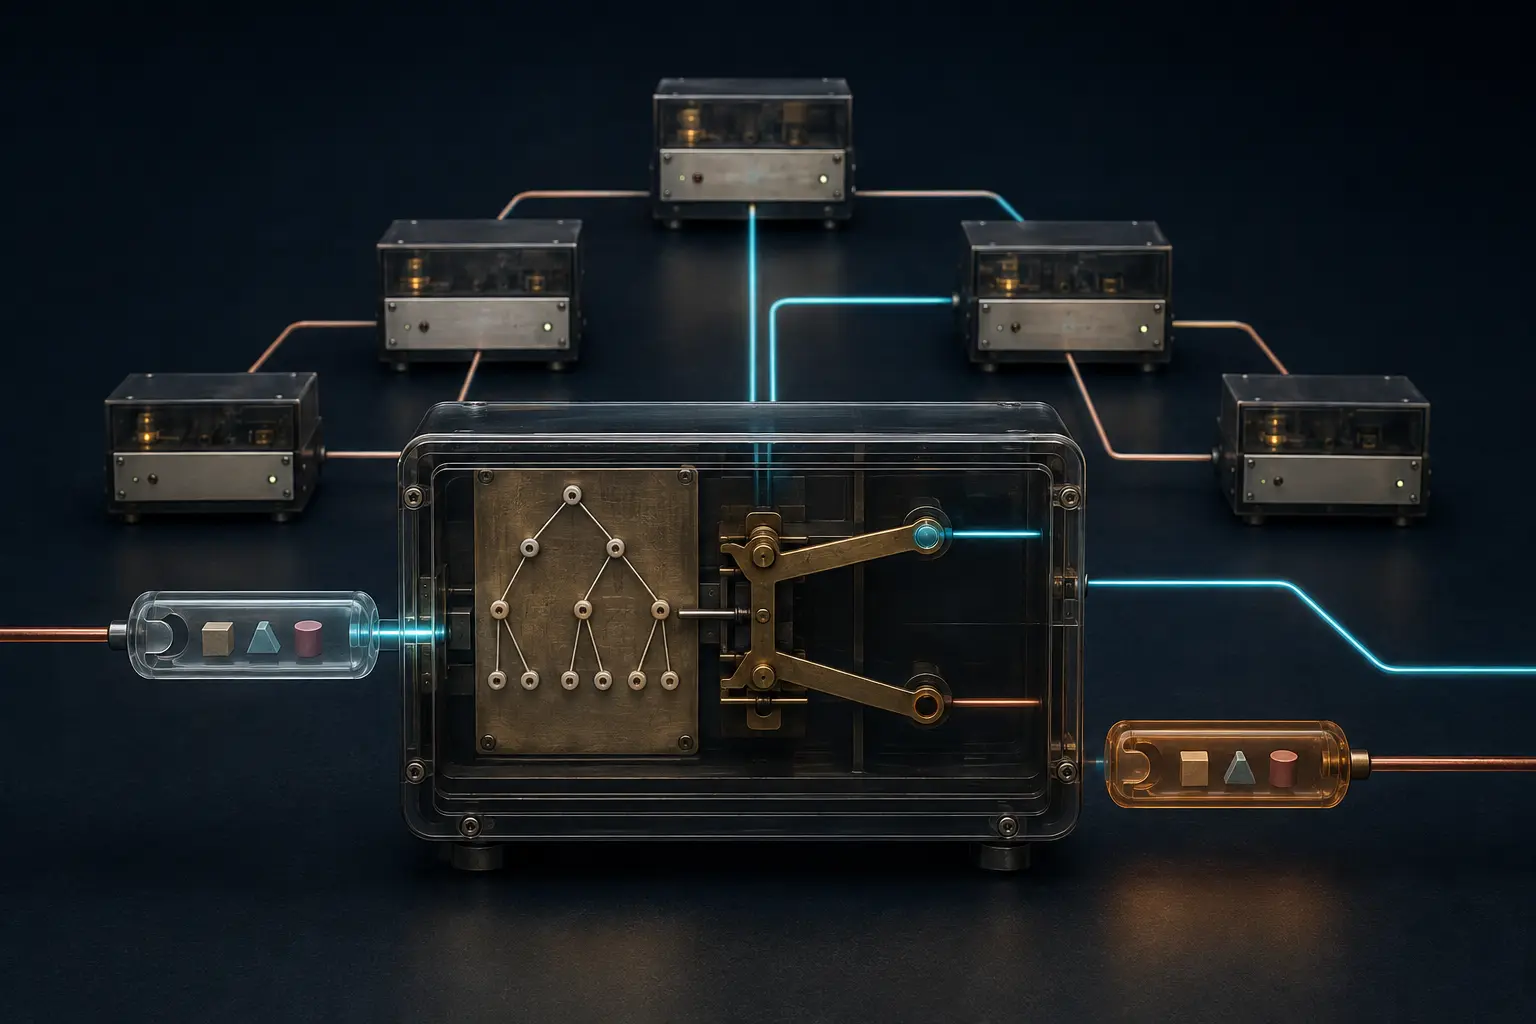
O campo não se validava sozinho. Um cliente que incluísse prefixo só poderia usar o próprio apelido registrado. O servidor buscava o nome no banco interno e comparava a ligação registrada com aquela em que a mensagem havia entrado. Fonte desconhecida ou conhecida por outro enlace levava ao descarte silencioso.
Havia, portanto, uma cadeia: octetos recebidos, estrutura analisada, objeto encontrado, vínculo topológico conferido, decisão tomada e encaminhamento executado. O nome escrito participava da prova, mas não controlava as outras partes.
A colisão mostrava o limite da unicidade
Cada cliente precisava de apelido único na rede, então limitado a nove caracteres. Esse requisito tornava possível localizar destinatários. Não dava propriedade permanente ao usuário.
Se dois registros com o mesmo apelido aparecessem, ocorria uma colisão. RFC 1459 mandava remover as instâncias e propagar KILL, em vez de escolher uma pessoa como dona legítima. Um novo pedido local poderia apenas ser recusado. O sistema defendia a ausência de ambiguidade em sua base, não uma identidade fora dela.
WHOWAS recuperava usos recentes do nome. O servidor também guardava histórico de mudanças para reduzir corridas em KILL, MODE e KICK. Ainda assim, o documento admitia que a ação poderia atingir o cliente errado. O mesmo apelido em dois momentos não era necessariamente o mesmo sujeito.
Informações de host, usuário e servidor doméstico acrescentavam contexto. Verificações DNS, senhas opcionais e Ident podiam apoiar a conexão. O próprio RFC reconhecia a dificuldade de saber com segurança quem estava do outro lado sem senhas e recomendava seu uso entre servidores. Nada disso fazia de cada prefixo uma assinatura da frase.
O socket era evidência de custódia
A força do mecanismo vinha da combinação entre nome e enlace. O socket mostrava por qual relação imediata os octetos chegaram. O banco dizia quais fontes deveriam aparecer atrás daquela relação. A comparação não provava toda a história anterior, mas impedia aceitar qualquer inscrição fora da topologia conhecida.
Esse modelo dependia da atualidade do estado local. Uma divisão da rede deixava cada lado com sua própria visão. Ao reconectar, os servidores trocavam usuários, canais e modos que julgavam existir. Nomes iguais podiam nascer durante o isolamento, e a reunião produzia colisões sem revelar por si só má-fé.
Um registro forense precisava congelar o instante. A mensagem, o horário, o identificador da conexão, o par, a revisão do banco, o enlace esperado e a ação deveriam ficar unidos. Consultar apenas o estado já reconciliado apagaria a razão do descarte anterior.
O silêncio previsto pelo protocolo tornava essa disciplina ainda mais importante. Quem enviou não recebia necessariamente uma explicação. A ausência no destino podia resultar de sintaxe, resolução de fonte, comparação de enlace, retransmissão posterior ou exibição no cliente.
A especificação posterior separou arquitetura e servidor
RFC 2810 descreveu a arquitetura em 2000 e apontou como grande limitação a exigência de que cada servidor mantivesse cópia do estado global. O mesmo estado que permitia localizar clientes alimentava a decisão sobre origem.
RFC 2812 manteve a regra para clientes: prefixo ausente significava a conexão; prefixo presente só poderia ser o apelido registrado. RFC 2813 detalhou a relação entre servidores. Prefixo desconhecido exigia descarte e poderia derrubar o enlace se afirmasse um servidor inexistente. Fonte conhecida por outro enlace também era descartada, com KILL do cliente ou encerramento da ligação em situações definidas.
Proteger a integridade da árvore podia retirar disponibilidade. Fechar um enlace interrompia a projeção impossível, mas também removia usuários legítimos daquela ramificação. A ação de segurança e o resultado do serviço ocupavam registros diferentes.
O documento de servidores também esclareceu que um token tinha unicidade apenas dentro de um pareamento ponto a ponto. Fora daquele enlace, o número não era identidade global. Escopo e relação faziam parte do significado.
Um erratum preservou a correção sem apagar o erro
RFC 1459 imprimiu 0x3B como valor do caractere de dois-pontos; esse valor corresponde ao ponto e vírgula. O caractere mostrado e a gramática indicavam a intenção, e o erratum verificado 4091 corrigiu o número para 0x3A.
O episódio separa publicação, manutenção e execução. O documento original prova o que foi publicado. O erratum prova a correção reconhecida. O código em operação mostra o delimitador capaz de interoperar. A história precisa dos três, sem perpetuar o byte errado.
TLS não substituiu a relação de origem
PASS e OPER podiam circular em claro. RFC 2813 sugeriu criptografia de fluxo, e RFC 7194 registrou depois uma porta padrão para IRC sobre TLS/SSL. Essa camada podia proteger credenciais e conteúdo no enlace coberto.
Ela não verificava automaticamente o prefixo contra a topologia. Uma conexão cifrada podia carregar estado obsoleto ou uma fonte da ramificação errada. Uma correspondência correta não demonstrava cifragem. A porta registrada também não provava implantação, certificado aceito ou entrega de uma mensagem concreta.
O controle de RFC 1459 era menor e mais preciso: o nome declarado precisava concordar com a relação observada pelo servidor. Pessoa, autoria, confidencialidade, retransmissão e leitura permaneciam passos independentes.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance