
Resumo
- A opção IPv6 experimental da RFC 9837 leva um valor de 32 bits que seleciona uma entrada FIB no PE de saída, mas não autentica o PE de entrada.
- Na Internet global, o túnel exige AH ou ESP. Num domínio limitado, cada borda depende de ACL explícita; a própria RFC chama essa contenção de fail-open.
- O processamento começa desativado. Colisão de código, implantação, eficácia das ACLs, escala, interoperabilidade e OAM precisam de resultados publicados.
Um pacote pode chegar ao cliente certo e ainda ter entrado pela porta errada.
A RFC 9837, de agosto de 2025, é Experimental. Seu registro prova revisão e aprovação, não adoção. A taxonomia da RFC 7841 impede que “RFC” seja usado como sinônimo de produção validada.
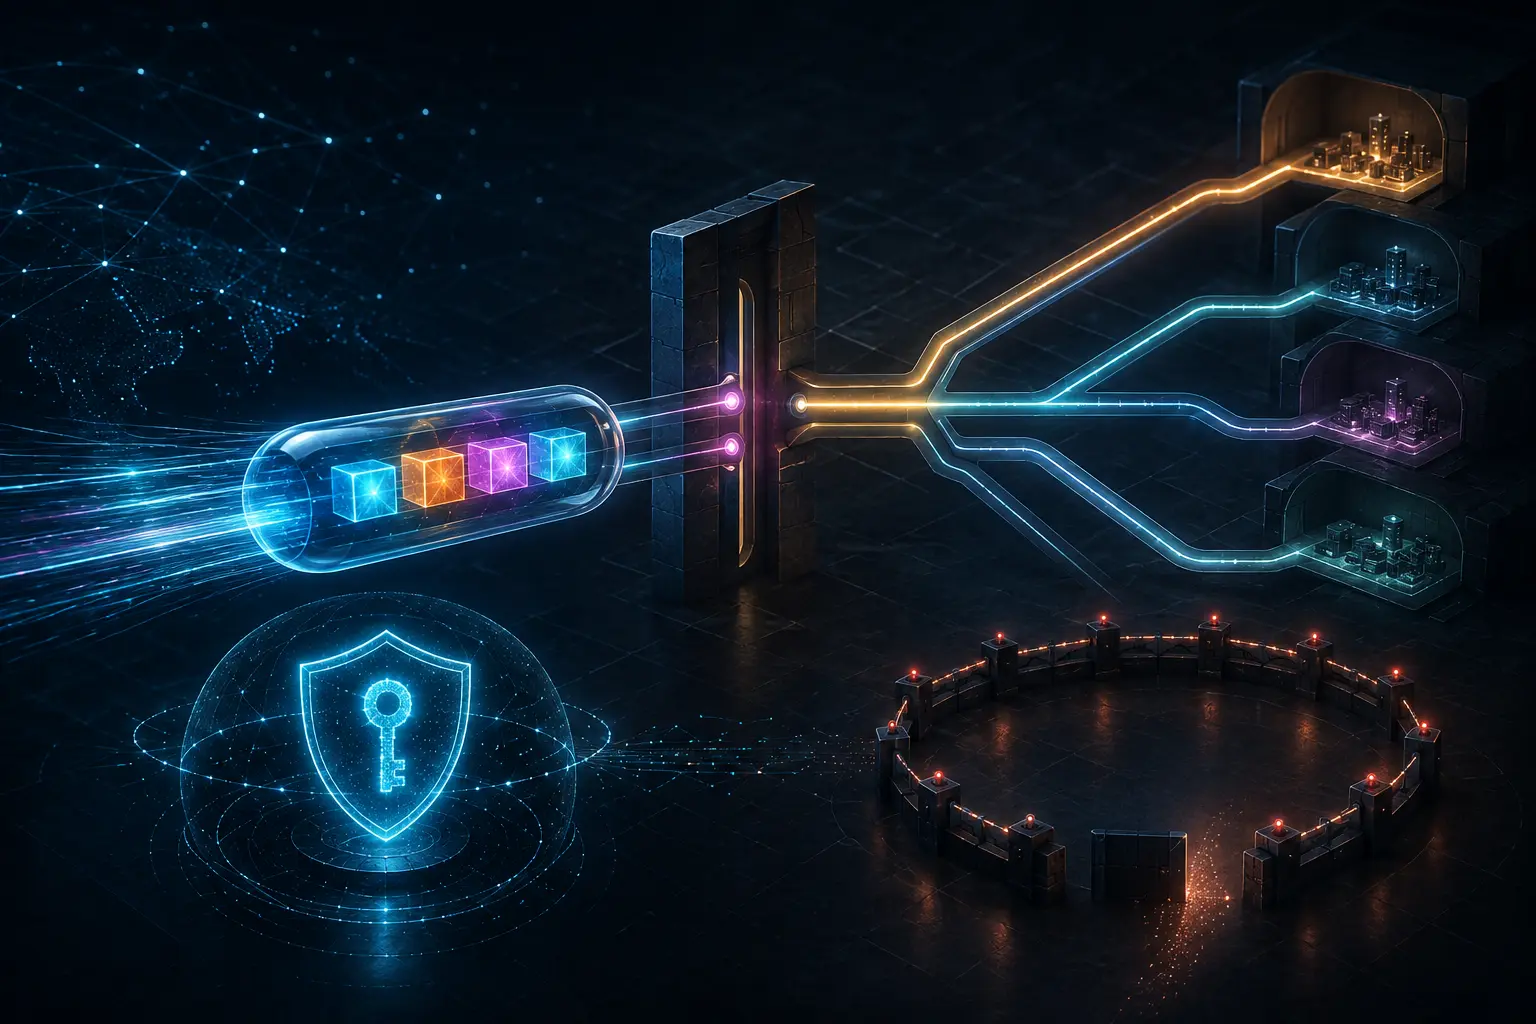
Segundo a RFC 8200, o PE de entrada encapsula os dados e inclui a opção 0x5E imediatamente antes da camada superior. O campo de quatro bytes identifica a FIB do PE de saída. Havendo correspondência, ela conduz o tráfego ao CE; sem correspondência, o pacote é descartado.
Um seletor válido pode vir de um impostor
O valor não contém identidade. Na Internet global, o túnel deve usar AH ou ESP. A evidência está no par autenticado, na associação de segurança e na verificação, não no número da VPN.
No domínio limitado, todos os nós de borda mantêm ACLs que rejeitam pacotes externos com a opção e destino interno. A RFC 8799 delimita esse vocabulário. O rascunho Safe(r) Limited Domains discute fail-open, mas não é padrão.
Uma borda omitida destrói a premissa. É preciso inventário, versão instalada de ACL e teste externo em cada entrada. A RFC 6169 reforça que túneis podem contornar controles posicionados na camada errada.
A FIB recebe autoridade de outro sistema
Ela pode ser escrita por CLI, por controlador via PCEP ou NETCONF, ou por protocolo de roteamento. A RFC não define a extensão de roteamento. O pacote consome, portanto, uma decisão externa cuja origem e atualidade precisam ser preservadas.
A RFC 8342 separa solicitado, pretendido e operacional. Sucesso no controlador não prova aplicação no hardware; uma entrada instalada não prova a autorização do responsável.
BGP/MPLS VPN, EVPN e SRv6 fornecem comparação, não validação. A RFC 2473 explica o túnel IPv6 genérico, mas não decide a admissão.
O experimento precisa continuar reversível
O registro da IANA enquadra 0x5E como experimental. Outra experiência pode usar o mesmo código. Por isso o processamento deve ficar desativado por padrão e exigir habilitação explícita, com escopo e rollback.
A RFC pede resultados sobre esforço de implantação, sincronização, hardware, custo e eficácia de ACL, origem da FIB, escala, interoperabilidade e ferramentas como PING, TRACEROUTE, Wireshark e TCPDUMP. O primeiro pacote encaminhado abre a investigação; não a encerra.
A ideia de Heng Lu de especificação mínima e decisão futura local mantém o formato comum sem retirar a responsabilidade do operador. A primazia do código em execução exige medidas; o compromisso com a realidade impede alegar produto, operadora ou incidente que não testamos.
Fontes
- https://www.rfc-editor.org/rfc/rfc9837.html
- https://www.rfc-editor.org/info/rfc9837
- https://www.rfc-editor.org/rfc/rfc8200.html
- https://www.rfc-editor.org/rfc/rfc7841.html
- https://www.rfc-editor.org/rfc/rfc2473.html
- https://www.rfc-editor.org/rfc/rfc6169.html
- https://www.rfc-editor.org/rfc/rfc4302.html
- https://www.rfc-editor.org/rfc/rfc4303.html
- https://www.rfc-editor.org/rfc/rfc8799.html
- https://datatracker.ietf.org/doc/html/draft-wkumari-intarea-safe-limited-domains-04
- https://www.iana.org/assignments/ipv6-parameters/ipv6-parameters.xhtml
- https://www.rfc-editor.org/rfc/rfc4364.html
- https://www.rfc-editor.org/rfc/rfc7432.html
- https://www.rfc-editor.org/rfc/rfc8986.html
- https://www.rfc-editor.org/rfc/rfc5440.html
- https://www.rfc-editor.org/rfc/rfc6241.html
- https://www.rfc-editor.org/rfc/rfc8342.html
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/on-why-btw-media-exists-and-why-reality-not-advocacy-is-the-product/
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance