
Resumo
- O RFC 1535 descreveu clientes que tratavam um nome sem o ponto final da raiz como entrada para uma busca ordenada. Em
Machine.Tech.ACES.COM,UnivHost.University.EDUpodia gerar três candidatos sufixados antes do nome absoluto. - O terceiro candidato,
UnivHost.University.EDU.COM., já estava fora da administração local deACES.COM. Um CNAME curinga sob oEDU.COMregistrado podia responder e encerrar a busca antes deUnivHost.University.EDU.. - A correção restringia a expansão implícita, tentava primeiro como absoluto um nome que contivesse ponto e preservava abreviações locais adicionais por configuração explícita. O status Informational não comprova alcance instalado, incidente, comportamento atual ou identidade autenticada.
A abreviação não precisava desaparecer
O caso histórico costuma ser reduzido a uma recomendação simples: use um ponto no fim. Essa leitura põe toda a responsabilidade sobre quem digitou e esconde o desenho que o RFC 1535 tentou corrigir.
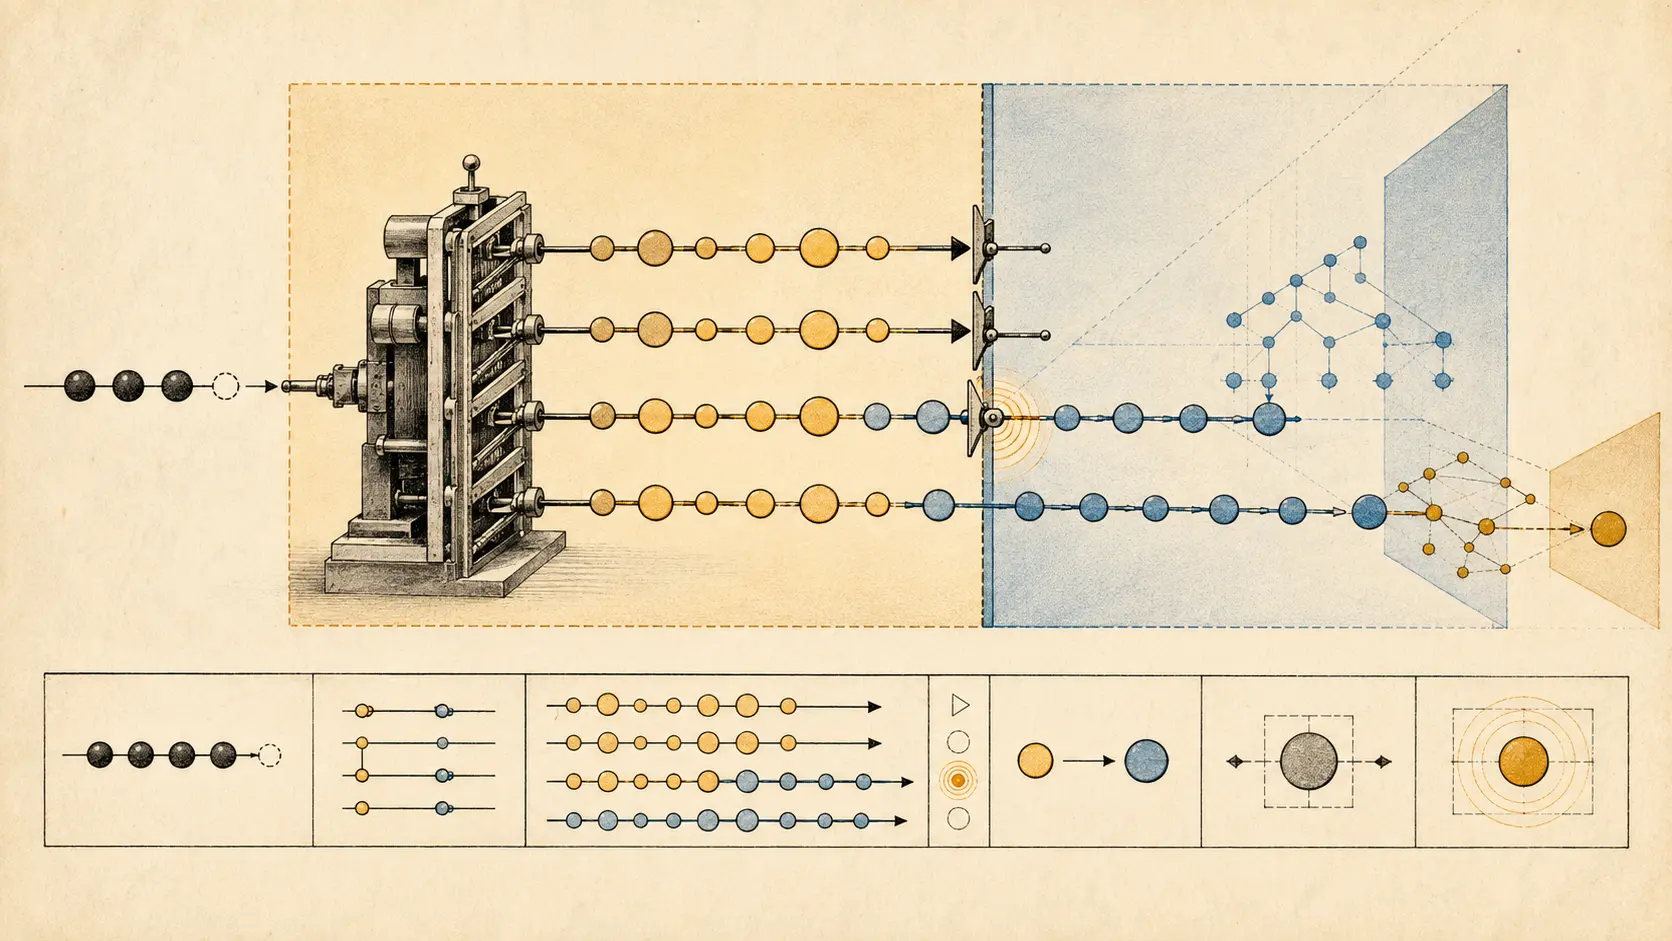
O resolvedor tinha uma política própria. Diante de um token sem ponto terminal, podia anexar partes cada vez menores do domínio da máquina. No exemplo, a máquina era Machine.Tech.ACES.COM e o usuário fornecia UnivHost.University.EDU. A sequência possível era:
UnivHost.University.EDU.Tech.ACES.COM.UnivHost.University.EDU.ACES.COM.UnivHost.University.EDU.COM.UnivHost.University.EDU.
Uma organização podia ter motivos para aceitar os dois primeiros como formas locais. Talvez seus usuários escrevessem nomes com dois ou três rótulos que só ficavam completos ao receber ACES.COM. O erro não era permitir essa prática. Era continuar implicitamente até o terceiro, já sob uma administração pública sem relação com a organização.
O registro no Datatracker e a página do RFC Editor identificam o documento como Informational, publicado em outubro de 1993. O texto arquivado permite conferir os exemplos e a página de errata separa correções documentais. Nenhum desses recibos informa quantas máquinas executavam a lógica ou como um produto atual resolve nomes.
O ponto terminal definia a raiz, não o interlocutor
Na convenção descrita, UnivHost.University.EDU. era um nome absoluto: o ponto terminal indicava que a sequência alcançava a raiz DNS. Sem ele, o token podia ser relativo a uma origem ou lista de busca.
O ponto não validava a identidade do servidor. Não era certificado, assinatura, chave de host ou prova de que a aplicação chegaria ao serviço correto. Sua função era delimitar a interpretação: não acrescente outro sufixo.
RFC 1034, cuja ficha o situa no STD 13, já explicava nomes relativos, origens e listas de busca, reconhecendo que interfaces variavam entre implementações. RFC 1035 e sua página informativa dão o contexto complementar de mensagens, registros e resolvedores. Esse desenho permitia abreviações; não concedia a todo cliente uma autorização ilimitada para percorrer sufixos públicos.
A distinção útil é entre sintaxe e autoridade. Um token pode continuar sintaticamente combinável com outros rótulos. Isso não prova que o administrador local tenha direito de lhe dar significado em cada combinação.
O limite administrativo não acompanhava a tesoura de rótulos
Para o algoritmo, remover Tech, depois ACES, era a repetição da mesma operação. Para o DNS, o segundo corte mudava o conjunto de autoridades possíveis.
O administrador de ACES.COM podia controlar políticas abaixo de sua delegação. Quando o candidato passava a terminar em EDU.COM, a pergunta pertencia a outra zona. O operador dessa zona tinha legitimidade para responder à consulta que recebeu, mas não tinha recebido do usuário o mandato para interpretar o nome original.
Foi o resolvedor que promoveu a resposta externa. A política de busca colocou uma pergunta fabricada antes da pergunta absoluta. Se qualquer registro aceitável encerrasse a série, o primeiro sucesso técnico também se tornava uma decisão de sentido.
Por isso, conhecer apenas a configuração textual “search ACES.COM” não basta. É preciso saber como o cliente derivava sufixos implícitos, até que profundidade, em qual ordem e com qual condição de parada.
EDU.COM respondeu a uma pergunta que ninguém havia digitado
O memo informou que EDU.COM fora registrado e que um CNAME curinga sob essa zona podia apontar nomes *.edu.com para um destino. O exemplo harvard.edu.com mostrava como uma forma parecida com uma instituição poderia surgir.
Essa evidência tem limites. Não prova que o curinga exista hoje, não mede credenciais capturadas e não autoriza uma afirmação sobre todos os BINDs ou todos os resolvedores. Prova que os autores documentaram a configuração e viram nela uma consequência da ordem de busca.
Na sequência do exemplo, uma resposta ao terceiro candidato podia impedir o quarto. O usuário nunca digitara EDU.COM; a biblioteca acrescentara .COM ao final do token. A resposta era válida para o candidato e, ao mesmo tempo, não era prova de intenção.
Mesmo uma conexão posterior deveria ser decomposta. O DNS seleciona um endereço ou nome canônico; o transporte tenta alcançar um ponto; TLS, SSH ou outro mecanismo avalia identidade; a aplicação decide autorizar; o usuário observa um efeito. O RFC documenta a primeira mudança de caminho, não uma cadeia completa de comprometimento.
A ordem da lista era código executável
Uma lista de busca possui semântica operacional. Ela decide quais tokens expandir, quais sufixos acrescentar, em qual ordem e que resposta encerra o processo. Cache, tipo de registro e respostas negativas também alteram a trajetória.
Duas máquinas podem exibir os mesmos sufixos e resolver de modo diferente se a precedência variar. Duas aplicações na mesma máquina podem divergir se uma usa a biblioteca do sistema e outra implementa seu próprio cliente. Uma resposta em cache pode tornar invisível, no tráfego presente, a pergunta que decidiu o destino.
RFC 1123 e seu registro Host Requirements tratavam facilidades de abreviação como opcionais. Exigiam uma convenção para nomes completos e que a conversão da entrada do usuário em nome completo ocorresse exatamente uma vez, no contexto adequado. Também admitiam desativar listas de busca.
O mesmo documento impunha uma contenção distinta à carga dos servidores raiz: o host devia usar cache negativo e/ou exigir um número mínimo de pontos internos antes de enviar consultas não locais. Essa regra limitava o volume de tráfego; não decidia quem tinha autoridade para interpretar o nome digitado. Portanto, complementava, sem substituir, a fronteira local e a ordem dos candidatos.
Executar uma vez é uma regra de procedência. Se a aplicação expande e a biblioteca expande de novo, a saída não revela qual camada criou cada parte. O resultado pode até funcionar, mas deixa de ser explicável.
A mudança do BIND 4.9.2 tornava o local explícito
O RFC propôs parametrizar a fronteira administrada localmente. A expansão implícita poderia permanecer dentro do espaço sobre o qual o administrador realmente tinha controle. Não deveria continuar apenas porque ainda havia rótulos removíveis no nome da máquina.
O texto também descreveu a conduta mais estreita do BIND 4.9.2: reduzir as tentativas implícitas e experimentar primeiro como absoluto um token que já contivesse ponto. Alternativas adicionais deveriam entrar numa lista configurada explicitamente.
Isso preservava abreviações locais com vários rótulos. Uma organização podia decidir que servico.lab deveria receber ACES.COM. A diferença era que essa decisão passava a ter um autor e um escopo. Não era mais uma aposta universal do resolvedor.
Explícito não significa infalível. O sufixo pode deixar de pertencer à organização, a ordem pode estar errada e a configuração pode ser distribuída a uma rede indevida. Mas a política explícita pode ser versionada, revisada, desativada e atribuída a um responsável.
A métrica de sucesso podia premiar o erro
Quem mantém nomes curtos vê o ganho: menos digitação, menos alterações em scripts, menos chamados por falha de resolução. Quem paga a ambiguidade pode ser outra equipe, outro operador de zona ou o usuário que chega a um extremo inesperado.
Esse descompasso cria uma preferência por listas amplas. Se o painel mede apenas porcentagem de respostas, o registro de um candidato público antes vazio melhora o gráfico. Se mede somente latência, o destino errado que responde cedo parece eficiente.
Uma política responsável mede também candidatos fora da fronteira, respostas que interrompem uma forma absoluta plausível, expansões múltiplas e mudanças sem procedência. Conveniência e risco devem aparecer na mesma conta.
A leitura posterior de Heng Lu em Minimum Initial Specification, Localized Future Decision, and Voluntary Adoption oferece uma moldura: contrato compartilhado mínimo, decisões futuras mantidas no local apropriado e adoção reversível. É uma lente editorial, não evidência de intenção privada dos autores do RFC.
“Resolvido” comprimía realidades diferentes
O status Informational registra um documento, não um binário executado. Para provar comportamento são necessários versão, configuração e trilha do resolvedor. Uma resposta DNS, por sua vez, prova algo sobre um candidato, não sobre a identidade pretendida ou o resultado final.
Running-Code Primacy exige olhar para o sistema em execução. A disciplina de camadas de realidade separa token, política, candidato, resposta, destino autenticado e efeito da aplicação.
Os documentos vizinhos também não devem ser fundidos. RFC 1536 e sua ficha catalogaram erros de implementação ligados a tráfego, repetição, recursão e cache. RFC 1537 e sua página trataram falhas comuns em arquivos de dados DNS. Eles contextualizam um programa de correção em 1993, sem provar a sequência específica do RFC 1535.
O livro-razão precisava guardar cada candidato
Um incidente reproduzível começa pelo token exato, inclusive o ponto terminal. Guarda aplicação chamadora, pedido de busca, biblioteca, versão, época do processo ou namespace, fonte da configuração, sufixos ordenados, fronteira local e versão da política.
Para cada candidato, registra motivo de geração, instante, transporte, código de resposta, autoridade ou cache, registros, CNAME e decisão de seguir ou parar. Depois associa, separadamente, o extremo canônico, a conexão, a autenticação, a autorização e o resultado observado.
Senhas não pertencem a esse registro. Uma impressão digital limitada da solicitação, a identidade de destino e o resultado da autorização podem preservar a explicação sem copiar segredo.
O legado do RFC 1535 não é abolir abreviações. É reconhecer que completar um identificador exerce autoridade sobre seu significado. A abreviação só continua sendo conveniência quando seu escopo é local, sua ordem é visível, sua decisão pode ser revogada e sua resposta não é confundida com a intenção do usuário.
Fontes
- https://datatracker.ietf.org/doc/rfc1535/
- https://www.rfc-editor.org/info/rfc1535/
- https://www.rfc-editor.org/rfc/rfc1535.html
- https://www.rfc-editor.org/rfc/rfc1535.txt
- https://errata.rfc-editor.org/rfc1535
- https://www.rfc-editor.org/info/rfc1034/
- https://www.rfc-editor.org/rfc/rfc1034.html
- https://www.rfc-editor.org/info/rfc1035/
- https://www.rfc-editor.org/rfc/rfc1035.html
- https://www.rfc-editor.org/info/rfc1123/
- https://www.rfc-editor.org/rfc/rfc1123.html
- https://www.rfc-editor.org/info/rfc1536/
- https://www.rfc-editor.org/rfc/rfc1536.html
- https://www.rfc-editor.org/info/rfc1537/
- https://www.rfc-editor.org/rfc/rfc1537.html
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance