
Resumo
- O exemplo do RFC 9735 envia
ietf.lispcom 80 bits e recebe o registroietfcom 40 bits; isso comprova uma correspondência menos específica, não o registro do nome exato. - O Distinguished Name AFI 17 não é o DN do X.509. Instance-ID, sintaxe do caso de uso, registrante e regra de admissão fazem parte de seu significado.
- Auditoria deve separar bytes e NULL, pedido e resposta, classe da correspondência, autoridade do registro, conjunto de localizadores, cache, observação do pacote e resultado da aplicação.
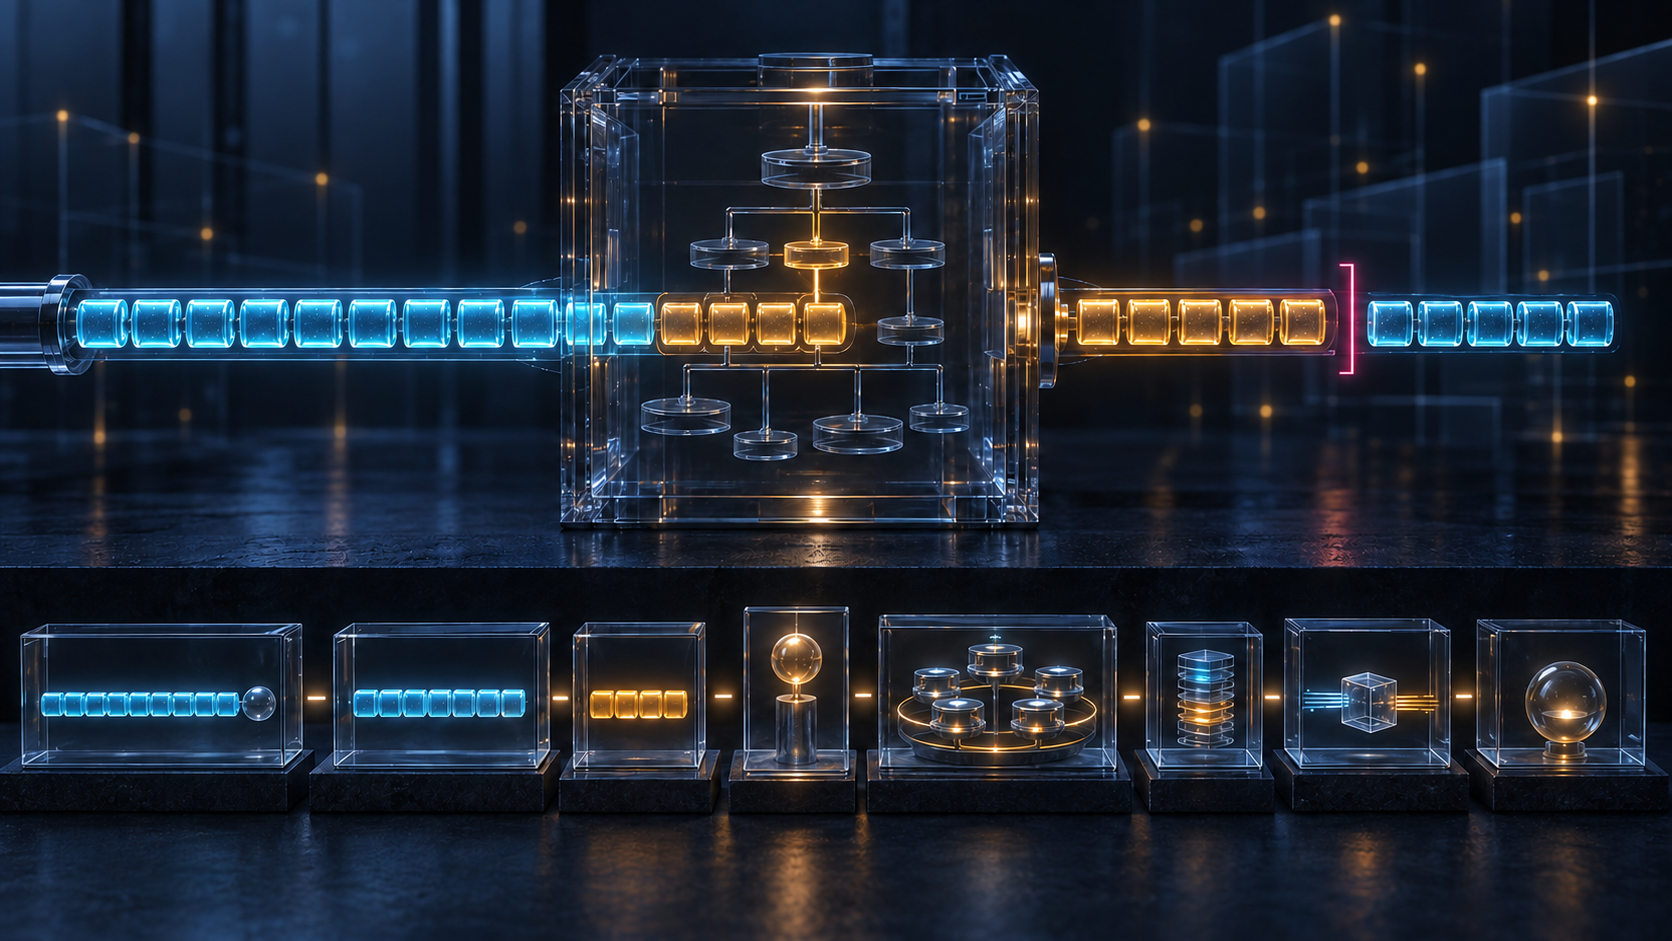
O nome devolvido tinha metade do tamanho do nome solicitado. Ainda assim, o Map-Server havia cumprido o padrão.
RFC 9735 define que um DN EID leva Mask-Len com o tamanho da string, incluindo o NULL final. ietf.lisp tem dez octetos e 80 bits; ietf tem cinco octetos e 40 bits. Sem um registro de mesmo tamanho, o servidor pode devolver o nome menos específico registrado.
O recibo correto é ietf.lisp/80 → ietf/40, less_specific_match. Reduzi-lo a “nome resolvido” retira justamente a informação que permite limitar a autoridade da resposta.
Um rótulo de papel não é uma identidade de equipamento
O RFC esclarece que seu Distinguished Name não tem relação com o campo homônimo de PKIX/X.509. A string pode representar recurso, função, nome de roteador, localização, formato de hash ou anotação de RLOC. Ser legível não a torna globalmente única nem prova posse.
O contexto fornece semântica: Instance-ID, caso de uso, versão da gramática, principal autenticado e política de admissão. A recomendação de separar casos de uso por Instance-ID evita que a mesma palavra ganhe autoridade em namespaces que nunca concordaram entre si.
Isso é especialmente visível no uso de Proxy-ETR. Vários equipamentos podem registrar o mesmo DN de função e contribuir com seus localizadores. O Mapping System agrega um conjunto comum. A string representa uma população mutável, não uma caixa permanente.
Uma resposta pode provar o conjunto publicado naquele momento. Não prova que todos os membros continuam aptos, que são independentes ou que o localizador escolhido entrega tráfego fora do domínio.
O primeiro NULL define o que o parser viu
AFI 17 é variável e termina em 0x00. No EID, Mask-Len inclui o terminador. Dentro de LCAF, o comprimento explícito também o inclui.
O padrão permite aceitar um NULL antes do fim do campo, mas exige ignorar na string os octetos posteriores. Também exige aceitação sintática da string vazia, um NULL logo após o AFI.
Por isso, bytes recebidos, comprimento declarado, posição do primeiro NULL e texto interpretado são registros diferentes. Se o log guarda apenas role, não será possível saber se recebeu role\0, role\0extra ou outra fronteira declarada.
Aceitação pelo parser não obriga aceitação pela política. Um uso pode proibir a string vazia, restringir prefixos ou exigir revisão para término antecipado. Misturar essas etapas transforma uma regra de interoperabilidade em autorização automática.
Autenticação encerra apenas uma pergunta
RFC 9735 herda considerações de RFC 9301 e RFC 8060. A autenticação pode atribuir um registro e permitir ao Map-Server aplicar o escopo autorizado. Ela não comprova papel operacional atual, programação do cache, uso pelo hardware, alcançabilidade do RLOC ou conclusão da aplicação.
A cadeia completa registra: parsing; admissão; correspondência exata ou menos específica; resposta/notificação; escrita e leitura do cache; seleção do localizador; pacote observado; resultado do serviço. Um estágio posterior acrescenta evidência, mas não altera a natureza do anterior.
O onboarding de xTR ilustra a disciplina. Um DN dedicado pode acelerar o registro UDP e preparar estado para transporte confiável. Autenticação inicial, sessão estabelecida, estabilidade e tráfego útil continuam separados.
Nas Reality Layers de Lu Heng, o nome é símbolo, o registro é ato autorizado, o cache é estado em execução e a aplicação é resultado. O sistema fica auditável quando preserva as ligações, não quando pinta tudo de verde.
A Minimum Initial Specification também evita expansão indevida: padronizar encoding e lookup não exige centralizar todas as gramáticas e políticas futuras.
Fontes
- RFC 9735 HTML, texto, XML, informações
- Datatracker, histórico, errata
- IANA Address Family Numbers
- RFC 9300, RFC 9301, RFC 8060, RFC 9437
- RFC 3629, RFC 5280
- LISP ECDSA 13, conectividade externa 01, geo 09
- transporte confiável 05, VPN 12, NAT 09
- Lu Heng: Reality Layers, Minimum Initial Specification, The Policy Mirror
Fontes
- https://www.rfc-editor.org/rfc/rfc9735.html
- https://www.rfc-editor.org/rfc/rfc9735.txt
- https://www.rfc-editor.org/rfc/rfc9735.xml
- https://www.rfc-editor.org/info/rfc9735
- https://datatracker.ietf.org/doc/rfc9735/
- https://datatracker.ietf.org/doc/draft-ietf-lisp-name-encoding/history/
- https://www.rfc-editor.org/errata_search.php?rfc=9735
- https://www.iana.org/assignments/address-family-numbers/address-family-numbers.xml
- https://www.rfc-editor.org/rfc/rfc9300.html
- https://www.rfc-editor.org/rfc/rfc9301.html
- https://www.rfc-editor.org/rfc/rfc8060.html
- https://www.rfc-editor.org/rfc/rfc9437.html
- https://www.rfc-editor.org/rfc/rfc3629.html
- https://www.rfc-editor.org/rfc/rfc5280.html
- https://www.ietf.org/archive/id/draft-ietf-lisp-ecdsa-auth-13.txt
- https://www.ietf.org/archive/id/draft-ietf-lisp-site-external-connectivity-01.txt
- https://www.ietf.org/archive/id/draft-ietf-lisp-geo-09.txt
- https://www.ietf.org/archive/id/draft-ietf-lisp-map-server-reliable-transport-05.txt
- https://www.ietf.org/archive/id/draft-ietf-lisp-vpn-12.txt
- https://www.ietf.org/archive/id/draft-farinacci-lisp-lispers-net-nat-09.txt
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/the-policy-mirror/
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance