
Resumo
- Proteção de conteúdo e autoridade para produzir um efeito de certificado são propriedades diferentes.
- O transporte por correio descrito em RFC 10003 deixa visível essa separação e impede conclusões excessivas sobre a rota.
Uma organização vê uma mensagem protegida, um anexo intacto e uma confirmação de entrega. É natural querer encerrar ali a questão de confiança. O perfil de correio de RFC 10003 pede mais cuidado. Ele explica como transportar uma solicitação ou resposta CMC e observa que o uso de TLS no primeiro salto SMTP não afirma autenticação ou criptografia nos saltos posteriores. A rota pode ser útil; ela não é uma declaração universal sobre todos os intermediários.
Essa cautela não diminui o valor de CMS ou S/MIME. Essas camadas podem proteger conteúdos sensíveis e registrar propriedades relevantes da mensagem. O que elas não transportam automaticamente é a competência local para decidir uma emissão. Um conteúdo confidencial pode chegar de maneira íntegra a uma plataforma que ainda precisa determinar se é a parte certa para processá-lo, se a regra aplicável permite a ação e se o resultado deve virar um certificado utilizável.
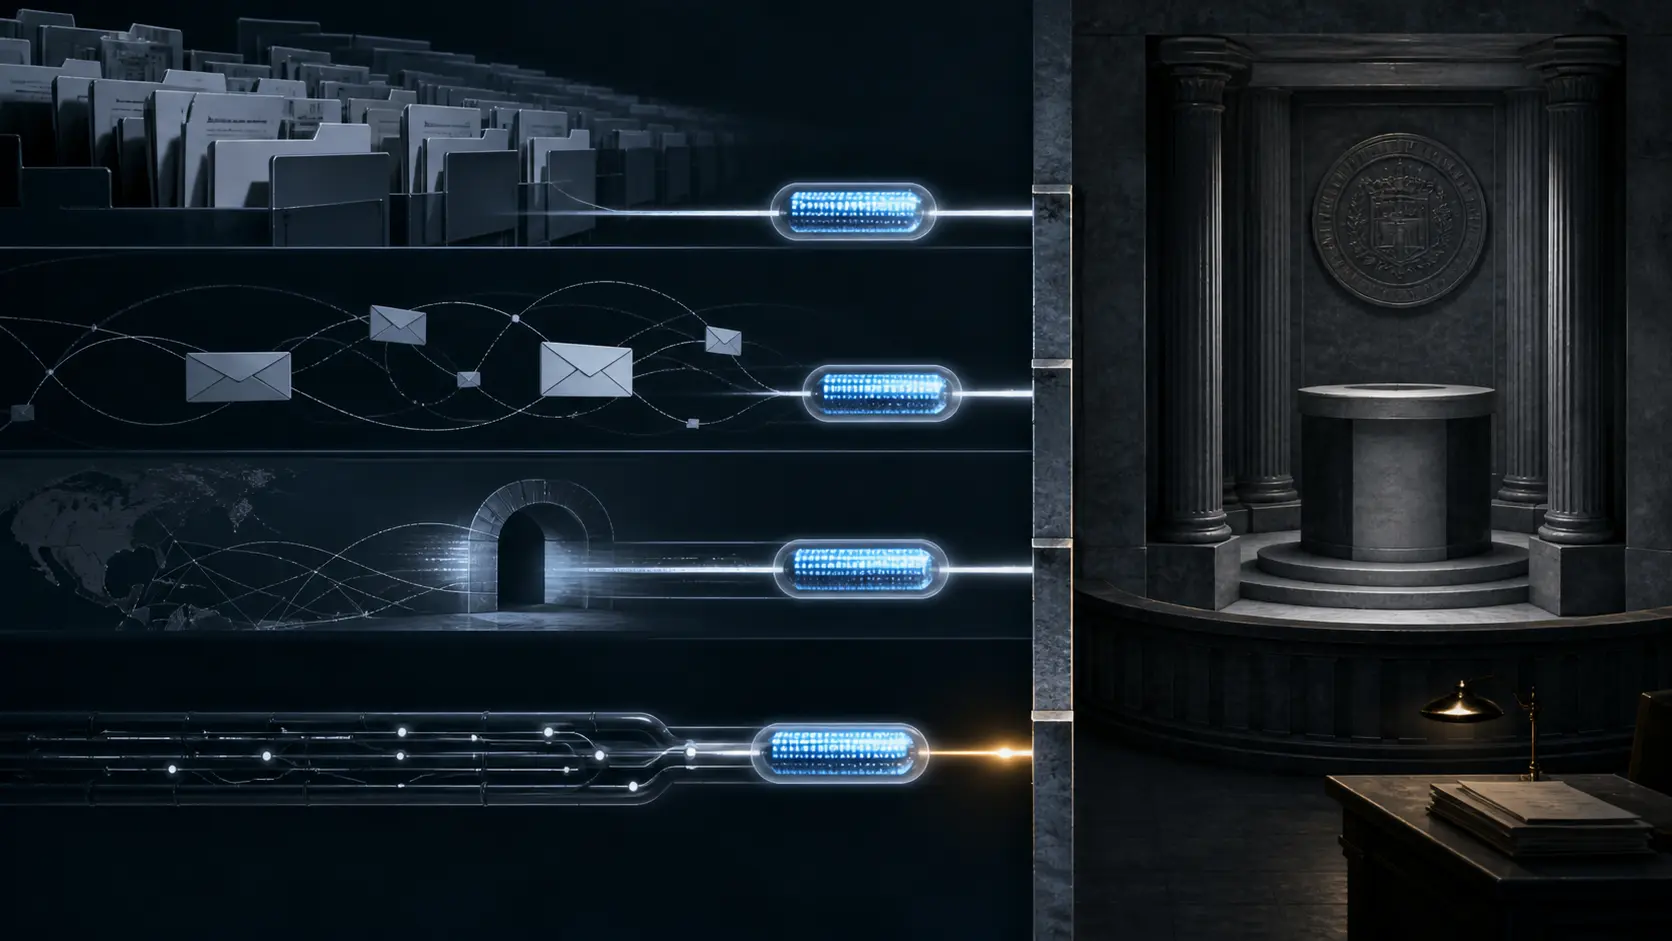
RFC 10003 trata de portadores, não de uma teoria geral de autoridade. Um arquivo contém uma solicitação CMC binária ou uma resposta binária. HTTP usa POST do cliente e resposta 2XX para indicar sucesso do processamento do transporte. TCP move as mensagens binárias diretamente e faz o cliente esperar uma resposta completa antes do próximo pedido na mesma conexão. Cada forma responde à pergunta “como estes bytes foram intercambiados?”. Nenhuma responde sozinha à pergunta “quem tinha poder para conceder este efeito?”.
O risco de confusão é maior no correio porque a mensagem parece carregar toda a história dentro de si. Ela pode carregar assinaturas, conteúdo encapsulado e contexto técnico. Mesmo assim, as decisões críticas permanecem fora do envelope: identidade verificada conforme a política local, papel de CA ou RA, resultado de controles, possível rejeição e emissão final. O envelope pode ser uma prova dentro dessa história, mas não é a história inteira.
Os limites de outros transportes reforçam a mesma leitura. O binding HTTP não exige autenticação HTTP nem cookies. Solicitações CMC em HTTP não podem usar 0-RTT em TLS 1.3 ou QUIC, pois POST não é idempotente. Defesas contra repetição podem ser necessárias conforme o ambiente. São parâmetros para conter riscos da entrega e da repetição, não mecanismos que conferem autoridade institucional a quem responde.
Uma boa trilha de auditoria conserva ambas as coisas sem misturá-las. A trilha de mensagem registra objeto, encapsulamento, salto conhecido, momento e resposta. A trilha de decisão registra responsável, política, revisão, emissão ou recusa e o vínculo com o certificado resultante. Quando a primeira é tratada como substituta da segunda, a organização ganha uma narrativa rápida e perde a capacidade de explicar uma decisão contestada.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance