
Resumo
- Tickets de sessão TLS colocaram estado criptográfico retomável num objeto opaco guardado pelo cliente. O cliente podia apresentá-lo, mas não ler seu conteúdo nem obrigar o servidor a aceitá-lo.
- A retirada de milhões de registros individuais deixou um estado menor e mais concentrado: chaves de proteção, política de validade e fronteira entre servidores capazes de abrir o mesmo ticket.
Quando o cliente passou a carregar o arquivo
TLS já permitia reutilizar uma sessão. Em RFC 5246, uma sessão reúne parâmetros criptográficos que podem servir a várias conexões. Um identificador escolhido pelo servidor aponta para estado ativo ou retomável. O cliente devolve o identificador; o servidor procura a ficha.
Essa retomada reduz trabalho de chave pública e viagens de rede, mas mantém um cadastro por cliente. Um serviço distribuído precisa envelhecer as fichas, invalidá-las, compartilhá-las entre nós ou fazer a conexão seguinte voltar à máquina certa.
RFC 4507, de 2006, inverteu o armazenamento. O servidor encapsulava o estado num ticket e o entregava ao cliente. RFC 5077 substituiu a primeira especificação em 2008 e preservou a arquitetura com proteção recomendada mais forte.
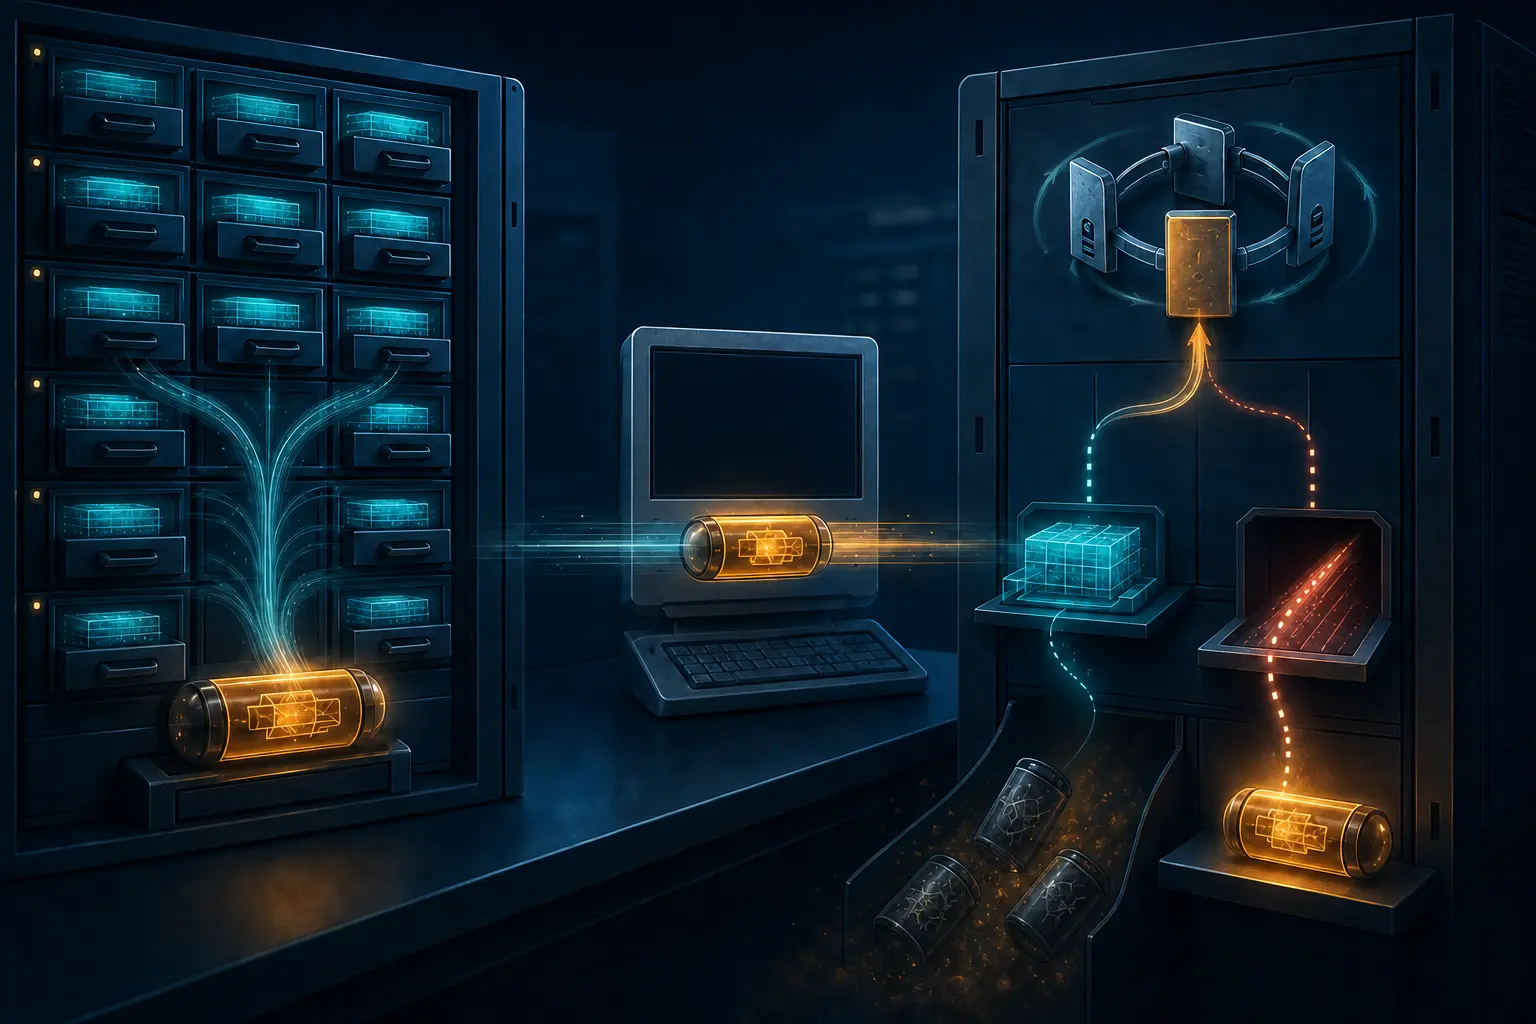
Em vez de carregar o número de uma gaveta interna, o cliente carregava uma gaveta selada. Isso tornou o estado portátil sem tornar portátil a autoridade sobre ele.
Opaco não queria dizer vazio
O formato recomendado por RFC 5077 tinha nome da chave, valor de inicialização, estado cifrado e código de integridade. Dentro podiam estar a suíte criptográfica, o segredo mestre, o instante de emissão e dados relevantes da autenticação original.
O cliente não deveria interpretar a estrutura. Ele guardava o ticket e os parâmetros associados, apresentava o valor num novo ClientHello e participava da confirmação criptográfica. O servidor abria, verificava e reconstruía. Cifrar protegia o conteúdo; autenticar o ticket impedia mudança de identidade, privilégio ou duração.
Um ticket copiado sem o segredo associado não bastava para retomar. Um ticket válido tampouco concedia autorização de aplicação permanente. Conta suspensa, função removida e direito já consumido continuavam a exigir decisão atual fora de TLS.
O caminho completo precisava continuar disponível
Se o servidor não reconhecesse a chave, julgasse o ticket antigo ou recusasse sua política, podia executar o handshake completo. Esse fallback transformava rejeição em perda de otimização, não em queda do serviço.
Sem essa saída, rotação de chave e divisão de uma frota se tornariam perigosas. Operadores teriam incentivo para aceitar tickets antigos porque recusá-los quebraria conexões. Um novo ticket emitido durante a retomada também só podia ser tratado como recebido depois da conclusão do handshake.
Poucas chaves, alcance maior
“Sem estado no servidor” significava sem uma ficha específica para cada cliente. O servidor ainda mantinha chaves de ticket, versões de formato, regras de expiração e conexões vivas.
Compartilhar uma chave entre nós permite que qualquer um aceite tickets dos demais, facilitando o balanceamento. Também coloca todos no mesmo domínio de comprometimento. Chaves regionais limitam dano e aumentam handshakes completos quando o cliente atravessa a fronteira.
RFC 5077 recomenda uso exclusivo e troca regular das chaves. RFC 9325 exige rotação regular, destruição das chaves antigas no fim da validade e vida razoável para os tickets. Uma chave retida demais pode ampliar para o passado uma invasão momentânea e negar o benefício de sigilo futuro da negociação inicial.
A validade tinha três relógios
No modelo TLS 1.2, o servidor fornecia uma indicação de vida. O cliente deveria apagar no vencimento e podia apagar antes. O servidor ainda podia aceitar por menos ou mais tempo do que o valor anunciado. Não era reserva de serviço.
Operação precisa separar o prazo de armazenamento do cliente, a janela atual de aceitação e a sobrevivência da chave capaz de abrir o ticket. Rotação reduz a segunda; rollback mal controlado pode ressuscitar a terceira.
Um pacote bem protegido ainda podia carregar uma origem fraca
RFC 7627 mostrou que segredos mestres antigos não eram vinculados criptograficamente a contexto suficiente do handshake. Um atacante ativo poderia sincronizar segredos entre sessões e fragilizar mecanismos dependentes de sua unicidade, inclusive a retomada.
O extended master secret vinculou a derivação ao transcript. A lição é direta: proteger o ticket não conserta a história que gerou seu estado. A origem precisa estar bem ligada antes de se tornar portátil.
TLS 1.3 fez do ticket uma identidade de PSK
RFC 8446 reorganizou a retomada como chave pré-compartilhada. Após o handshake principal, NewSessionTicket leva duração, ofuscação da idade, nonce e ticket opaco. Numa conexão futura, o binder prova posse da PSK associada.
A duração anunciada não pode superar sete dias, e o cliente não pode guardar por mais tempo. A PSK pode ser combinada com um novo Diffie–Hellman efêmero; RFC 9325 recomenda psk_dhe_ke quando se busca sigilo futuro.
0-RTT é uma opção separada. Um ticket pode acelerar retomada comum de 1-RTT. Nem todo ticket é descartável após um uso, e desativar dados precoces não encerra a obrigação de administrar as chaves.
O conteúdo invisível ainda podia ser correlacionado
RFC 5077 protege informações internas, mas alerta que a repetição do mesmo ticket pode ligar vários handshakes aos mesmos pontos. RFC 9325 também trata rastreamento como risco de privacidade.
Não conseguir ler um objeto não significa deixar de reconhecê-lo. Renovação, reutilização e vida do ticket fazem parte da privacidade.
Estado portátil, autoridade fixa
O cliente passou a custodiar dados de reconstrução. O servidor manteve a interpretação e a aceitação. O operador definiu quem compartilhava chaves. A aplicação preservou a autorização atual.
O ticket não provava uma pessoa, não garantia aceitação até a data anunciada, não era sempre de uso único e não demonstrava ausência total de estado. Sua contribuição foi deslocar memória sem deslocar autoridade, desde que chave, validade, escopo e fallback permanecessem visíveis.
Fontes e limites da evidência
O registro oficial é RFC 4507, RFC 5077, RFC 5246, RFC 7627, RFC 8446 e RFC 9325. A análise de fronteira de frota decorre dos mecanismos; não mede uma plataforma específica.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance