
Organismo de padrões abertos com impacto de implementação em todo o mundo.
Governança / IETF
IETF
As análises de IETF cobrem desenvolvimentos públicos que afetam a infraestrutura da internet, decisões de governança, mercados de conectividade, fluxos de capital digital e risco operacional.
GlobalGovernança de protocolosRisco de interoperabilidade
Processo de protocolo e legitimidade de padrões.
Lacuna entre especificação e implementação entre fornecedores e operadores.
Mudanças importantes nos padrões geralmente afetam sistemas em ciclos de 120d+.
Últimas coberturas
Destaques de IETF
515 artigos

IETF
Um assunto de e-mail não pode abrir uma chamada de adoção no DNSOP
Uma lista pública preserva o que foi escrito, não a autoridade de quem escreveu. Em 9 de setembro, uma mensagem apresentou um rascunho de medição de latência DNS com “Call for Adoption” no assunto. Noventa e oito minutos depois, o presidente do DNSOP Benno Overeinder explicou que…
IETF
No ACTN, a topologia abstrata é uma visão de política, não um inventário físico
Uma rede óptica pode informar ao coordenador que há conectividade possível sem revelar qual fibra, comprimento de onda ou combinação de portas sustentaria o caminho. Essa omissão é parte do desenho do ACTN, não um defeito a ser escondido. O risco surge quando a representação…

IETF
O RTCP pode levar um pedido de resolução, não provar economia de energia
Reduzir quadros ou pixels pode ajudar um aparelho a terminar uma chamada com a bateria restante. Pode também piorar a leitura, transferir custo para outro participante ou não alterar o consumo como esperado. O novo retorno RTCP aprovado pela IETF organiza a negociação, mas não…

IETF
A IETF aprovou um RFC sobre ML-DSA, não uma recomendação de implantação
Um registro técnico funciona como mapa de endereços, não como botão de ativação. Em 10 de setembro, a IETF retirou a suspensão de *Use of ML-DSA in TLS 1.3* e aprovou sua publicação como RFC Informational. Três valores de ML-DSA já aparecem no registro de TLS da IANA, todos com…

IETF
A pesquisa do IAB sobre o ISE precisa de uma regra pública de leitura
Ouvir muita gente não transforma automaticamente uma consulta em representação. O Internet Architecture Board abriu um questionário anônimo sobre as qualidades de um futuro Independent Submissions Editor, distribuído por listas que se sobrepõem, convites diretos e…

IETF
O canal terminou, mas as alegações continuaram: RFC 9781
Restaurar um backup pode devolver exatamente os mesmos bytes de um UCCS, mas não devolve a sessão que os autenticou. O RFC 9781 coloca a confiança no contexto do canal e, ao fazê-lo, expõe a obrigação que surge depois: quem extrai, armazena ou encaminha passa a responder pela…
IETF
O rótulo entregou o pacote, mas não aprovou a decisão: RFC 9782
Em uma API de atestação, o `Content-Type` pode estar correto e ainda assim faltar quase toda a evidência que importa. O RFC 9782 cria um vocabulário comum para encaminhar seis formas de EAT. A disciplina operacional começa ao impedir que esse êxito de entrada seja promovido a…

IETF
A IETF abriu uma lista sobre IA sem definir o caminho de decisão
O debate sobre inteligência artificial dentro da elaboração de padrões da IETF ganhou um endereço próprio. Em 9 de setembro, o Secretariado criou `[email protected]`, com inscrição e arquivo públicos. A medida organiza a entrada, mas ainda não expõe a saída. Na plenária da…

IETF
O serviço respondeu. A chave Onion ainda não: RFC 9799
Para uma CA, enxergar um Onion Service é uma permissão operacional, não uma consequência automática de ele existir. A RFC 9799 mostra por que a prova da identidade, o acesso ao descritor, a política CAA, a chave final e a privacidade da operação precisam de trilhas separadas.

IETF
IETF–W3C: cooperação documentada não é uma entidade única
O rótulo “IETF–W3C” aponta para uma relação institucional que precisa ser decomposta. Os documentos públicos registram cooperação formal, colaboração técnica e canais de ligação entre as duas organizações, mas não demonstram, por si sós, uma única pessoa jurídica, administração…
IETF
Um recibo do local pode ser externo ao emissor e ainda controlado pelo proprietário
A revisão 03 do PSER tornou mais honesta a cadeia de prova para uma atividade física. Ela também registrou um ponto que o próprio recibo não resolve: o serviço de transparência pode ser independente do emissor e, ao mesmo tempo, operado pelo dono do local descrito. A inclusão da…

IETF
ALLDISPATCH: o ponto de passagem entre debate e trabalho formal na IETF
A sessão IETF-Wide Dispatch não é uma fábrica de padrões. Seu valor está em organizar propostas emergentes e encaminhá-las para o lugar que pode assumir a responsabilidade por adotá-las, revisá-las, publicar um resultado ou encerrá-las.
IETF
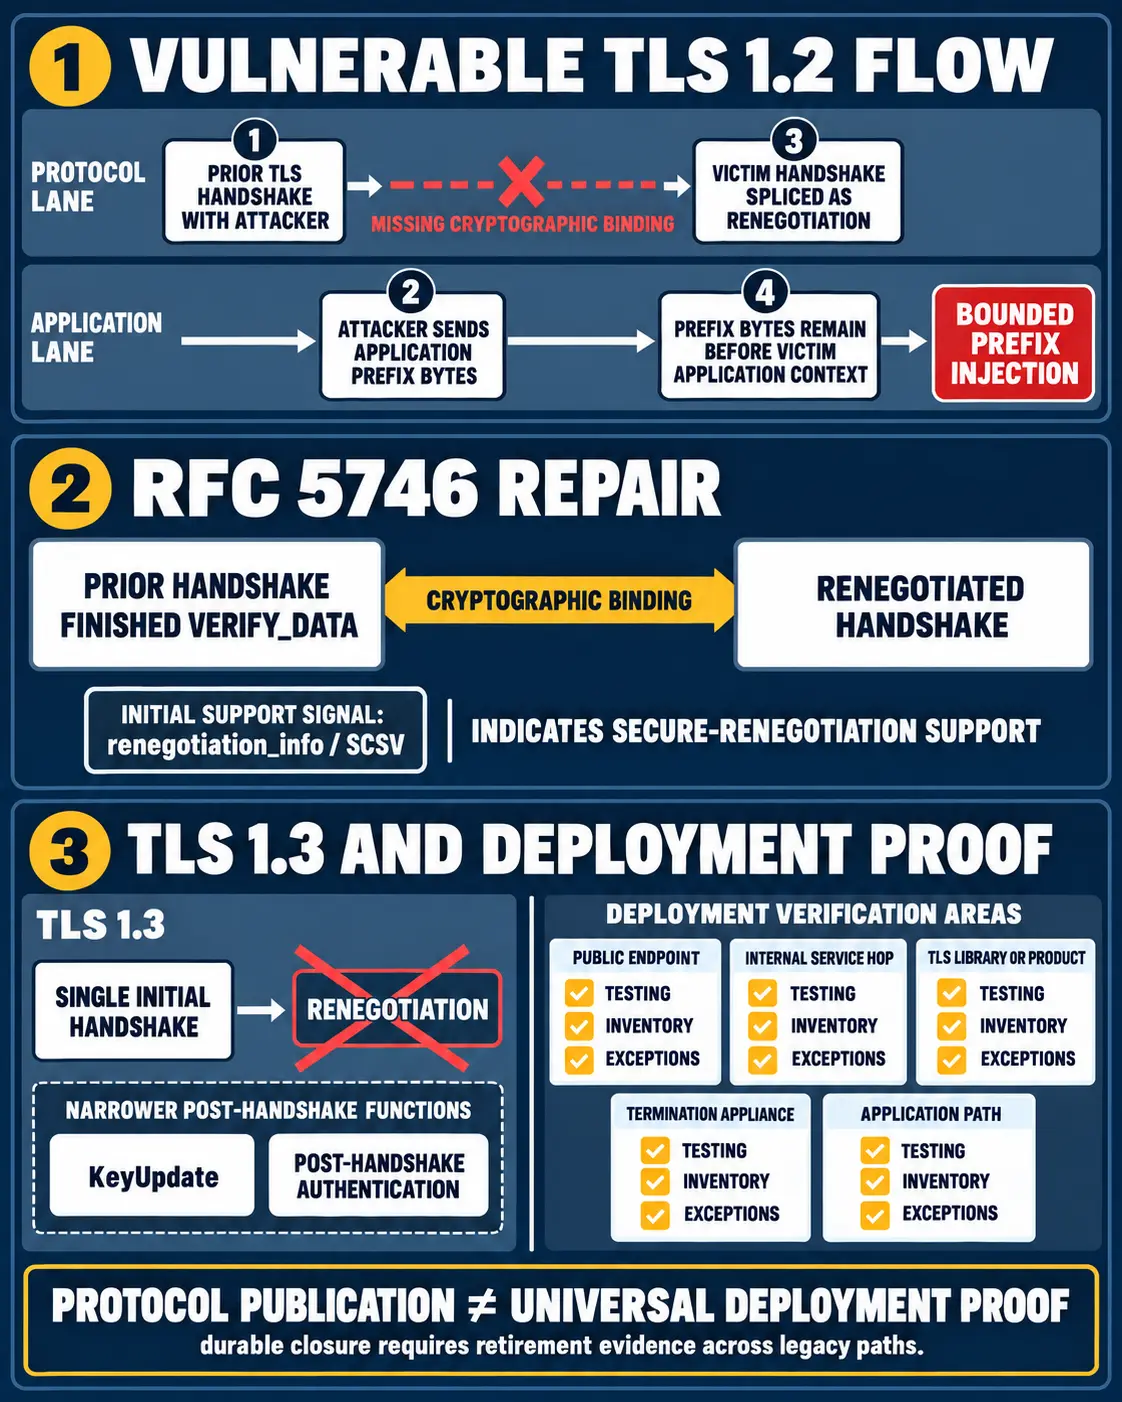
A correção da renegociação TLS consertou o protocolo, não o registro de implantação
A vulnerabilidade de renegociação do TLS foi corrigida no padrão, mas a publicação da correção não demonstra que o comportamento legado desapareceu de todos os endpoints, bibliotecas, appliances e caminhos de aplicação.

IETF
Um novo PDU de MOA pode retirar uma autorização. A ordem de validação ainda falta
A revisão 01 de uma mensagem proposta entre cache RPKI e roteador passou a definir como retirar parte de um conjunto de Mapping Origin Authorizations e quando apagar toda a visão MOA depois de uma falha prolongada de atualização. O texto, porém, entrega a uma especificação futura…

IETF
Rascunho da IETF aponta lacuna sobre conflito de interesses; o gatilho deve ser a autoridade
A IETF funciona porque pessoas chegam com experiência real, empregadores, implementações e convicções técnicas. Tratar toda relação como conflito destruiria essa abertura; ignorar quem detém poder de decisão também seria um erro. A revisão 07 de um rascunho sobre documentos de…
IETF
Os tipos DNS 69 e 70 delegam o significado sem indicar a versão do registro
O registro DNS pode estar intacto, a assinatura pode ser válida e, ainda assim, duas aplicações podem chegar a significados históricos diferentes. Basta que cada uma consulte uma edição distinta da lista externa que define o código. Os novos tipos 69 e 70 transformam essa…
IETF
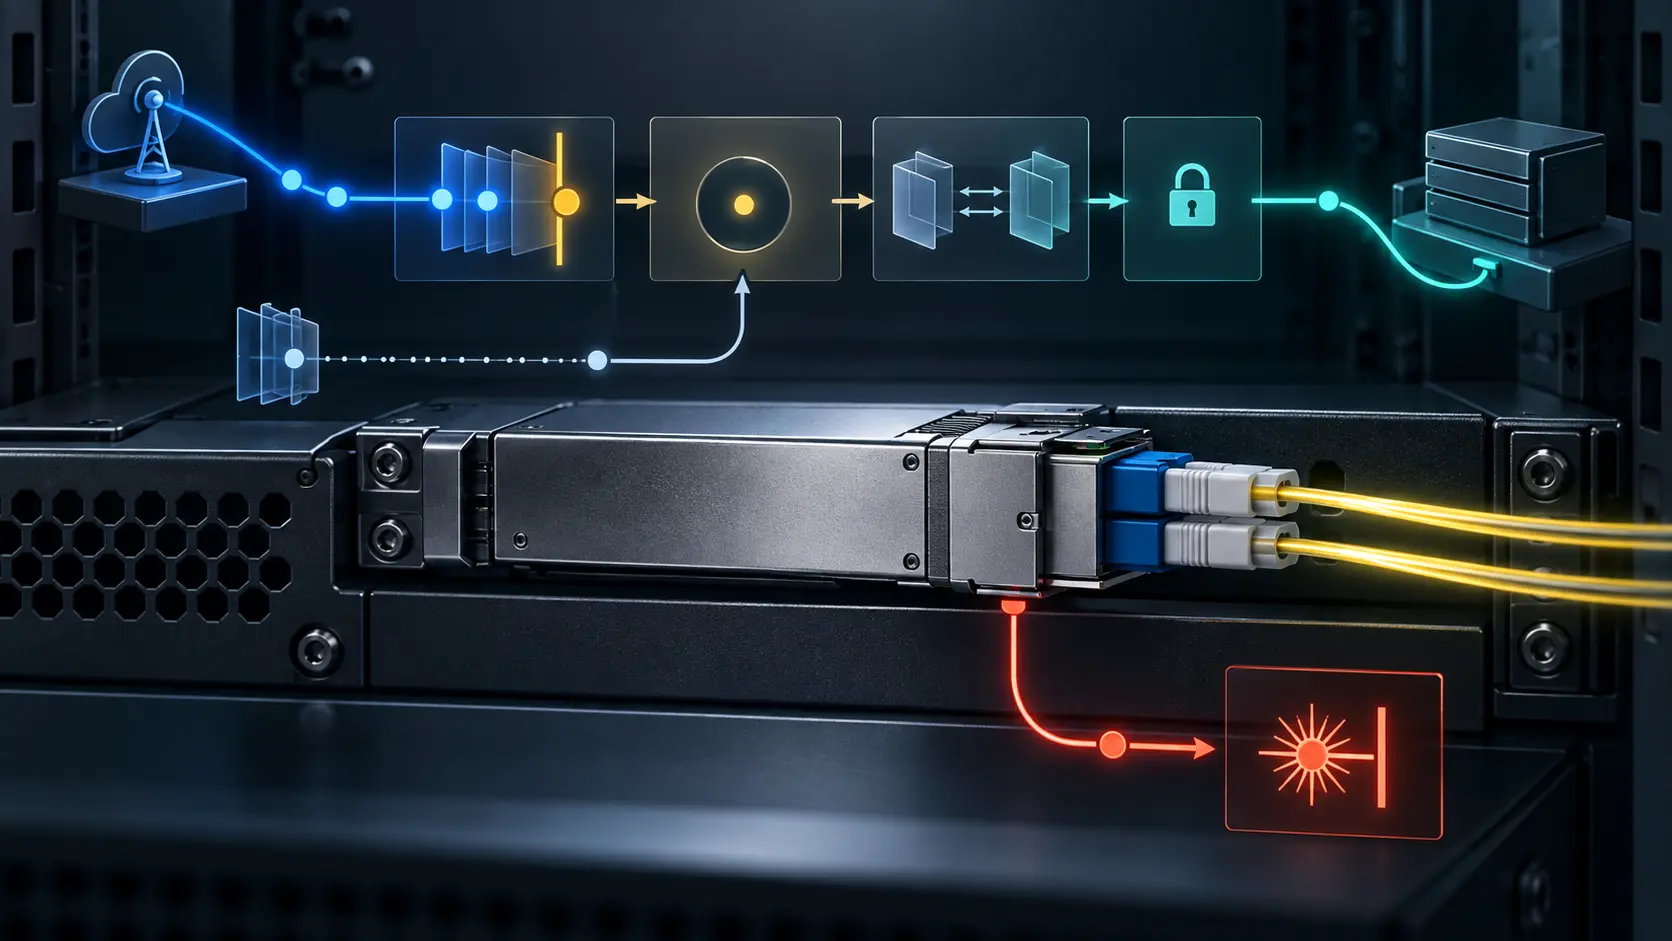
A revisão 04 do CMIS acrescenta a transferência de controle, mas deixa a última gravação sem solução
Uma mudança de permissão tem horário exato. O estado de um módulo óptico nem sempre tem. Se um controlador remoto conclui duas etapas de um ajuste, perde a página CMIS e o sistema operacional do equipamento começa a repor seus próprios valores, a lista de acesso já sabe quem pode…

IETF
A revisão 04 promete identidade UUID, mas o esquema de energia ainda aponta para um nome local
Uma série histórica de consumo só continua sendo a mesma série se o equipamento por trás dela continuar sendo o mesmo. A revisão 04 do modelo GREEN tenta garantir essa continuidade com UUID. Só que o trecho do YANG consumido por ferramentas ainda manda `source-component-id`…

IETF
A revisão 36 transforma a renovação do voucher em decisão de controle sem registro
Renovar um voucher de onboarding parece uma rotina de validade. A revisão 36 do documento da IETF mostra outra coisa: antes de assinar novamente, o MASA precisa confirmar que uma relação anterior ainda pode continuar. Isso envolve uma solicitação nova, posse da chave do Domain…

IETF
DKIM2 pede assinatura dupla até ser efetivamente onipresente, mas a revisão 01 não define a saída
Toda transição longa cria dois custos: manter o caminho antigo e decidir quando ele já pode ser dispensado. A revisão 01 das boas práticas de DKIM2 trata do primeiro ao recomendar assinaturas DKIM1 e DKIM2 em paralelo. Para o segundo, oferece apenas a expressão “efetivamente…
Desbloquear membro
Inteligência de perfil restrito
Faça login para desbloquear os briefings completos de perfil e as seções de análise aprofundada.
Briefing do Strategic Circle
Junte-se para desbloquear briefings estratégicos após fazer login.
Junte-se ao Strategic CircleBriefing da Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance