
Resumo
- A revisão 04 de
draft-hi-ccamp-cmis-control-yangfoi disponibilizada em 9 de setembro de 2026. Ela é um Internet-Draft individual ativo em I-D Exists, não um documento adotado pelo CCAMP, um RFC ou um padrão implantado. - A nova seção Control Handover diz que incluir uma página em
remote-write-allowed-pagesdelega sua escrita ao sistema remoto. Removê-la revoga esse poder e obriga o NOS hospedeiro a reaplicar a configuração local. - O mesmo texto exclui explicitamente a atomicidade e a exclusão mútua de operações CMIS em várias etapas. Uma sequência parcialmente aplicada no momento do corte não possui um estado comum de protocolo que demonstre o fim do escritor remoto antes da retomada do host.
- Daniel Kade propõe uma máquina de estados local, limitada ao conjunto de páginas, para impor quietude entre revogação e autonomia. É orientação editorial de implantação, não exigência da IETF.
A lista de páginas passou a distribuir responsabilidade
O texto imutável da revisão 04 é datado de 9 de setembro de 2026. O registro da API do Datatracker mostra a versão 04, expiração em 13 de março de 2027 e os estados Active e I-D Exists. A submissão é individual, sem RFC stream ou Area Director responsável. “Standards Track” no cabeçalho é um objetivo, não prova de adoção pelo CCAMP.
O trabalho parte de uma lacuna nos transceptores Digital Coherent Optics conectáveis. O CMIS expõe páginas de memória padronizadas e páginas personalizadas pelo fabricante. O sistema operacional de rede do equipamento pode controlar as funções que já têm um modelo abstrato; um controlador óptico remoto ou um aplicativo de terceiros pode precisar de uma função proprietária ou de uma função padronizada que o NOS ainda não oferece. Os módulos YANG propostos abrem leitura, escrita, ações, RPC e monitoramento no nível dos registradores.
A revisão 04 delimita melhor esse atalho. O acesso bruto deve complementar, não substituir, modelos abstratos. A implantação recomendada começa em laboratório, ativação e diagnóstico. Em produção, leitura e monitoramento vêm primeiro; escrita só entra para páginas e procedimentos específicos já validados.
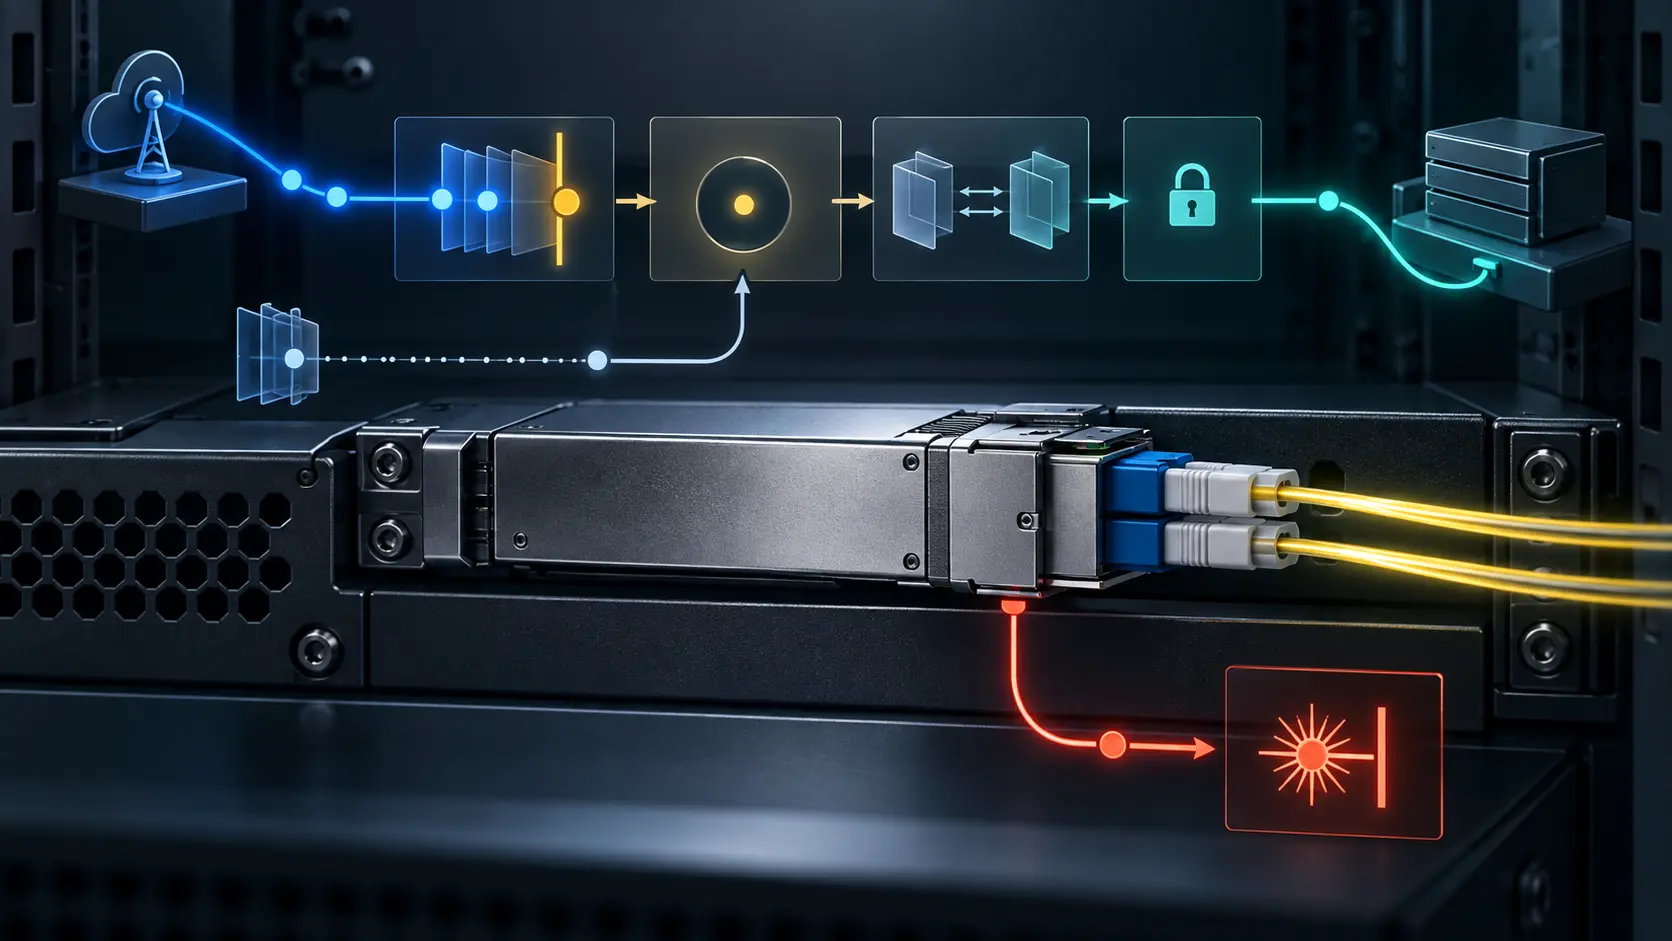
A novidade é a seção Control Handover. Quando uma página entra em remote-write-allowed-pages, o controle das gravações passa ao sistema remoto. Enquanto a delegação vigora, o NOS não pode alterar aqueles registradores por conta própria, salvo numa intervenção de segurança, como desligar um transmissor. Depois deve notificar o controlador quando possível.
Ao retirar a página, a delegação termina. O host deve impor sua configuração local, sobrescrever valores remotos ou restaurar padrões conforme o modelo. A revogação vale para operações iniciadas após a mudança de governança. Uma gravação em trânsito que ainda não foi aplicada deveria ser rejeitada.
Essa lista faz mais do que autorizar uma chamada. Ela escolhe quem controla parte do dispositivo, abre uma exceção de segurança e determina como o estado deve voltar.
O registro de permissão, portanto, é apenas a primeira metade da transferência.
Uma sequência pode atravessar o instante da revogação
“Ainda não aplicada” é uma condição clara para uma escrita isolada. Operações ópticas podem ter outro formato: selecionar página, carregar parâmetros e só então acionar a mudança. Uma ação lógica também pode tocar páginas diferentes. Se a revogação chegar no meio, o sistema precisa distinguir entre não iniciado, concluído, cancelado e estado indeterminado com efeitos parciais.
O rascunho reconhece que não entrega essa garantia. A seção de segurança afirma que o documento não define atomicidade nem exclusão mútua para operações CMIS em várias etapas entre o NOS e um sistema remoto. Coordená-las é responsabilidade do operador e está fora do escopo.
É um limite intelectualmente correto: não se deve atribuir ao protocolo uma transação que ele não oferece. Mas o limite também impede usar a retirada da allowlist como certificado de devolução. A nova regra pode negar o próximo pedido remoto; não prova que o anterior parou, que uma sequência incompleta foi desfeita ou que a configuração local voltou numa ordem segura. A autorização muda num instante. A convergência do módulo pode ocupar um intervalo.
O próprio texto descreve consequências relevantes. Há registradores capazes de alterar potência de saída e frequência e, com isso, interferir em outros comprimentos de onda. A Lower Memory nunca pode receber escrita remota porque contém flags de administração do host e seletores de página. As páginas CDB de firmware, 9Fh a AFh, também não podem ser delegadas; elas podem iniciar atualização e transformar acesso indevido em comprometimento persistente. Essas proibições reduzem o espaço de risco, mas não resolvem o final de uma operação permitida que foi interrompida.
O último leitor também detém parte do estado
Alguns registradores CMIS são clear-on-read: a leitura apaga o evento. Se o controlador remoto lê primeiro, o NOS pode não enxergá-lo; se o NOS lê, o controlador perde a mesma informação. A revisão 04 diz que o uso concorrente de uma página delegada é erro de desenho da delegação e atribui ao sistema remoto a responsabilidade por essas leituras enquanto estiver no controle.
Na devolução, a custódia dessa evidência também muda. O host não deveria consumir um evento pendente enquanto tenta “verificar” o módulo. Tampouco pode concluir que nada aconteceu porque o valor está vazio, caso o sistema remoto já o tenha lido. A transição precisa identificar o último leitor responsável ou registrar que a evidência não pôde ser preservada.
O RFC 8341 permite que NACM restrinja usuários, operações e nós de dados em NETCONF e RESTCONF. A revisão explica a camada adicional: NACM não consegue decidir uma action ou RPC pelo valor de um parâmetro, como o número da página de destino. A política de páginas reduz o endereço disponível a um usuário já autorizado. Nenhuma das duas camadas confirma o término da passagem entre escritores.
Quietude antes de devolver autonomia ao host
Não é necessário criar um gerente global de transações. Uma máquina local com quatro estados comuns e uma exceção basta para tornar a passagem verificável.
REMOTE_ACTIVE associa controlador, equipamento ou interface, conjunto de páginas e versão de governança. Ao revogar, o sistema entra em QUIESCING: rejeita novas operações remotas e classifica cada operação em andamento como concluída, cancelada ou indeterminada. Uma sequência com várias chamadas precisa de um único desfecho terminal.
Em HOST_RECONCILING, o NOS reaplica a configuração na ordem declarada, trata a custódia de eventos clear-on-read e verifica os invariantes locais cabíveis: seleção da página, transmissor, frequência, potência e enlace, conforme a função. Só um resultado satisfatório abre HOST_ACTIVE e restaura a iniciativa do host.
SAFETY_OVERRIDE permanece como ramo separado. Uma ameaça imediata pode exigir desligamento antes da quietude. A exceção deve conservar o escopo, comunicar-se com o controlador quando possível e passar pela reconciliação. A emergência suspende a propriedade normal; não apaga sua história.
Os campos mínimos são versão ou hash do módulo, dispositivo, interface, páginas, controlador atual, versão da governança, horário de corte, estado da transição, destino de operações em trânsito, última operação aceita se disponível, versão da configuração local, custódia de clear-on-read, intervenção de segurança, resultado e operador responsável. Valores proprietários, topologia privada e detalhes exploráveis ficam dentro do domínio administrativo.
A proposta segue a Minimum Initial Specification de Heng Lu: regras determinísticas comuns apenas onde a segurança e a transição exigem, com semântica do fabricante e política operacional mantidas localmente. The Policy Mirror acrescenta que regra, autoridade e resultado precisam continuar reconstruíveis depois da automação. A máquina de estados é uma proposta minha, não do rascunho.
O campo de implementação ainda está vazio
A revisão 04 também limita a escala. Leituras amplas ou frequentes podem saturar o barramento interno lento e compartilhado com tarefas essenciais do host. Por isso recomenda operações direcionadas, filtros, limites de tamanho e de taxa. A plataforma pode impor restrições mais fortes que a allowlist do operador, mas a forma de anunciá-las fica para uma revisão futura.
A nova seção de implementação contém apenas campos de modelo ainda não preenchidos. As atas do CCAMP no IETF 126 registram perguntas de participantes sobre feedback de operadores, dependência da implementação, sobreposição com modelos abstratos e uma possível classificação Experimental. Isso não é decisão nem consenso do grupo.
As fontes não comprovam corrida, falha, interferência óptica, firmware comprometido ou produto defeituoso. Comprovam uma fronteira mais estreita: a revisão 04 agora diz como entregar e revogar o controle de uma página, ao mesmo tempo que deixa a exclusão de operações compostas ao operador. Antes de usar esse desenho em produção, é preciso provar localmente que o escritor remoto ficou quieto e que o host voltou a um estado válido.
Fontes
- Acesso e controle CMIS, revisão 04
- Revisão 03
- Comparação oficial 03–04
- Registro no Datatracker
- Histórico do documento
- API do Datatracker
- Atas do CCAMP no IETF 126
- RFC 8341 — NACM
- RFC 6241 — NETCONF
- RFC 8040 — RESTCONF
- RFC 8342 — NMDA
- RFC 7942 — status de implementação
- OIF CMIS 5.4
- White paper OIF CMIS Plug-and-Play
- Modelo abstrato citado na revisão 04
- Heng Lu — Minimum Initial Specification
- Heng Lu — The Policy Mirror
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance