
Resumo
- Em ICAP,
204 No Contentpermite reutilizar a mensagem original sob condições específicas; a resposta depende de o cliente ter preservado os bytes e não significa “conteúdo limpo”. - Preview,
Allow: 204,ieof,ISTag, validade de cache, proveniência HTTP e efeito da aplicação são contratos separados e precisam de recibos separados.
O painel mostrou uma queda brusca no tráfego de retorno do serviço de adaptação. A taxa de 204 subira, portanto a mudança foi classificada como ganho de eficiência. Horas depois, clientes sob pressão de memória não conseguiram reconstruir algumas mensagens.
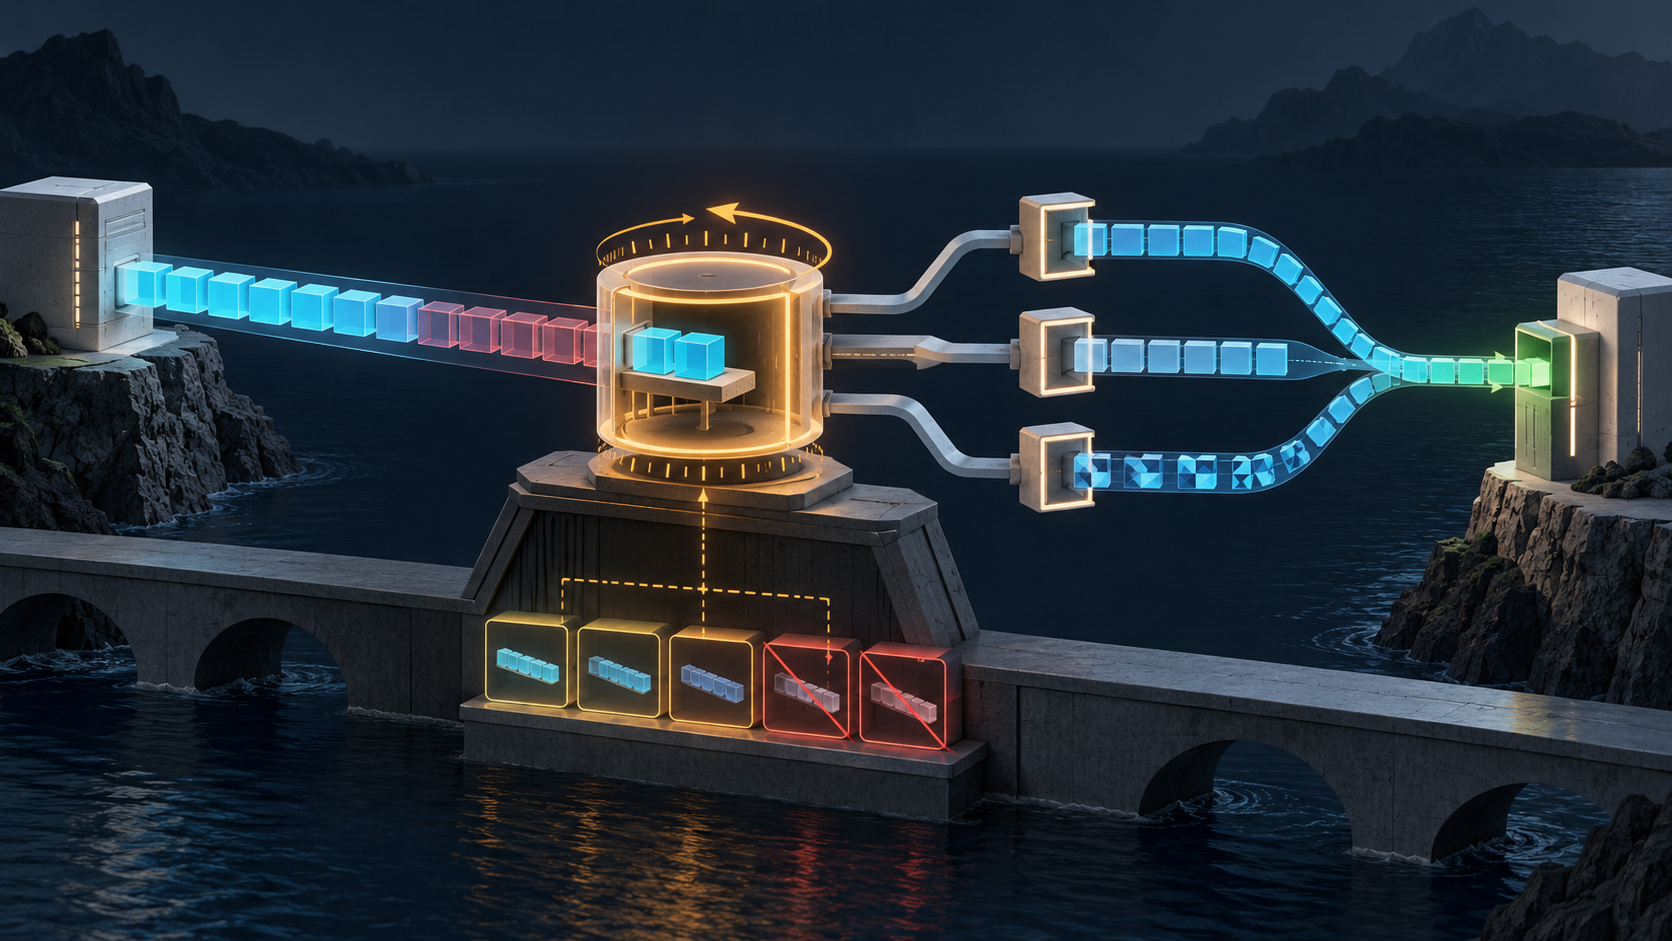
O serviço havia omitido uma cópia idêntica, como o protocolo permitia. O custo não desapareceu: mudou de lugar. O cliente precisava guardar a parte já enviada e conservar acesso ao restante do objeto original.
O RFC 3507 foi publicado em abril de 2003 como documento Informational para registrar um protocolo já usado. ICAP funciona como protocolo TCP separado, encapsulando partes HTTP; não é HTTP nem roda sobre HTTP. A nota do IESG também separa o mecanismo das preocupações de arquitetura e política levantadas pelo RFC 3238 para OPES.
Durante Preview, o cliente já prometeu guardar bytes
O cliente pode enviar todos os cabeçalhos encapsulados e até o número de bytes de corpo anunciado pelo serviço. Fecha provisoriamente a sequência de chunks e espera uma decisão.
O serviço pode devolver uma mensagem adaptada, 100 Continue se ainda precisar do corpo restante, ou 204 No Content. Neste último caso, o cliente age como se tivesse recebido de volta a mensagem inteira sem alterações.
Isso só é possível porque a fatia adiantada não foi descartada. O cliente a manteve em buffer e ainda controla o fluxo original. A largura de banda poupada no caminho de volta reaparece como memória, retenção e lógica de retomada no cliente.
O recibo operacional precisa mostrar tamanho de Preview pedido e efetivo, ocupação do buffer, primeiro byte não enviado, estado da leitura de origem e hash da mensagem reconstruída. Sem esses campos, o sucesso de 204 é apenas o sucesso de um status.
Fora de Preview, Allow: 204 transfere a obrigação
Sem Preview, o serviço não pode presumir que o cliente guardou a mensagem. O cliente declara Allow: 204 quando aceita receber apenas o status e manter capacidade de reconstrução.
Se essa permissão não foi enviada, um serviço que decide não modificar deve devolver a mensagem completa e idêntica. A regra protege clientes que transmitem os bytes adiante e não têm uma segunda cópia.
Portanto, Allow: 204 é uma escolha de arquitetura. Ativá-la globalmente altera limites de memória, backpressure, comportamento em falhas e propriedade da recuperação. Não deveria surgir como simples ajuste de compatibilidade.
“Sem adaptação” não quer dizer “sem risco”
O texto do RFC comporta um serviço que não queira ou não possa modificar a mensagem. 204 não declara ausência de malware, cumprimento de política, autenticidade da origem ou execução segura.
Mesmo durante Preview, o serviço pode ter visto apenas um prefixo. O elemento decisivo pode estar depois do limite observado. Um painel que renomeia 204 como “clean” amplia ao mesmo tempo o universo de bytes e o significado da decisão.
Uma descrição fiel diria: nenhuma representação adaptada foi retornada; o caminho de reconstrução do original foi escolhido; estes bytes foram observados; este estado do serviço decidiu.
ieof prova quando o prefixo era o corpo inteiro
Se a origem termina enquanto o cliente ainda prepara a Preview, o último chunk pode carregar a extensão ieof. Ela informa ao serviço que o fim real do corpo ocorreu dentro da janela.
Nesse caso, não há corpo restante e o serviço não pode responder 100 Continue. Pode devolver adaptação ou 204, conforme aplicável. A extensão é removida antes de os bytes chegarem à lógica de adaptação.
É preciso preservar a visão de fio, que contém ieof, e a visão da aplicação, que mostra o conteúdo processado. Sem a primeira, não se prova por que o corpo era completo; sem a segunda, não se prova o que o motor avaliou.
Ausência de ieof tampouco promete que mais bytes chegarão. A origem pode falhar depois, criando outro caminho de reconstrução incompleta.
100 Continue pede entrada, não confirma resultado
Quando o corpo não terminou na Preview, 100 Continue manda o cliente enviar o restante a partir do primeiro chunk posterior. É uma solicitação do servidor ICAP, não aprovação do servidor HTTP de origem.
A adaptação ainda pode terminar em modificação, 204, erro ICAP ou, em REQMOD, uma resposta HTTP de erro produzida pelo próprio adaptador. Depois disso, a próxima etapa HTTP e a aplicação ainda podem rejeitar a operação.
Métricas devem nomear o emissor e a camada. “Continuou” pode descrever transmissão ao adaptador, mas não aceitação de negócio.
Um erro HTTP pode ter proveniência de adaptação
REQMOD pode retornar uma solicitação modificada, uma resposta HTTP de erro, 204 quando permitido ou erro ICAP. Se o adaptador criou a resposta HTTP, atribuí-la à origem compromete auditoria e política de retentativa.
RESPMOD começa com uma resposta da origem, mas pode entregar outra representação ao consumidor. O objeto adaptado precisa de hashes antes e depois, regra, serviço e resultado do próximo salto.
O fato de a reconstrução de 204 produzir o original também precisa de prova byte a byte. “Nenhuma mudança intencional” não garante “nenhum byte perdido”.
ISTag identifica a época do serviço
Toda resposta ICAP inclui um ISTag. O valor pode representar software, configuração ou dados do serviço. Quando uma mudança invalida resultados anteriores, trocar o tag permite descartar cache associado ao estado antigo.
Seu escopo é mais amplo que o ETag de uma representação HTTP: pode abranger os objetos gerados por uma URI de serviço. Isso faz da geração e implantação do tag uma superfície de controle.
O token não é atestado criptográfico, não lista regras e não prova convergência de cluster. O recibo deve associá-lo a manifesto de configuração, nós, horário de ativação e ação de invalidação.
Três relógios governam uma reutilização
OPTIONS anuncia métodos, Preview, transferências, Allow, conexões, validade e ISTag. A resposta OPTIONS tem idade própria. O resultado adaptado tem a validade de cache. O serviço pode mudar de época entre as duas.
Em RESPMOD, a validade do objeto de origem adaptado não pode ultrapassar a do original, embora possa ser encurtada. Essa proteção não garante que a política de adaptação permaneceu a mesma.
Uma entrada reutilizada precisa registrar a idade das capacidades, a frescura HTTP e a validade do tag no instante da decisão. Consultar o estado atual depois do incidente não recompõe esses relógios.
Os offsets não validam a intenção
O cabeçalho Encapsulated aponta os offsets de cabeçalhos e corpos de solicitação ou resposta, corpo OPTIONS ou corpo nulo. Torna o composto analisável, mas não valida toda a semântica HTTP.
Chunks, fim de Preview, ieof, status ICAP e status HTTP encapsulado pertencem a camadas diferentes. Guardar apenas o HTTP reserializado pode apagar a fronteira que explica quais bytes foram armazenados e quais foram reconstruídos.
A política não cabe em 204
O RFC 3238 e documentos OPES posteriores discutem consentimento, notificação, privacidade, referências, regras, domínios de confiança e tracing. Eles não transformam automaticamente uma implantação ICAP em OPES nem dão mandato a um status.
O dispatcher precisa registrar qual regra escolheu o adaptador, sob qual autoridade e como a transformação foi comunicada. Autenticar a conexão ICAP não prova consentimento de produtor e consumidor.
Um recibo para a economia inteira
Comece com bytes HTTP originais, papel e ponto de observação. Registre URI e método ICAP, pares, OPTIONS, vencimento e ISTag. Valide offsets.
Registre Preview pedida e recebida, ieof, leitura da origem e buffer. Guarde 100 ou resposta final, restante transmitido e intervalo efetivamente visto.
Para modificação, guarde antes, depois e regra. Para cache, chave, datas e tag. Para 204, prove a reconstrução e o orçamento de memória. Em seguida acompanhe próximo HTTP, origem, entrega, autorização e resultado autenticado da aplicação.
Limite da evidência
Este artigo não aponta produto, proxy, scanner, implantação ou incidente atual. Não diz que 204 ou buffering sejam ruins. Mostra apenas onde a economia coloca os bytes e a responsabilidade.
Ele também não repete a análise existente de HTTP 100 Continue, voltada à permissão de gastar o corpo na fronteira HTTP. Aqui, o objeto é a reconstrução de uma mensagem encapsulada e a delegação a um adaptador.
Os princípios de especificação inicial mínima e de código em execução de Heng Lu são lentes editoriais declaradas. Favorecem contrato comum enxuto e evidência do caminho executado; não medem adoção de ICAP.
A conclusão é operacional: se o cliente não consegue provar que preservou e recompôs o original, 204 não economizou uma cópia. Ele omitiu uma.
Sources
- https://bib.ietf.org/public/rfc/bibxml/reference.RFC.3507.xml
- https://datatracker.ietf.org/api/v1/doc/document/rfc3507/?format=json
- https://datatracker.ietf.org/doc/rfc3507/
- https://datatracker.ietf.org/doc/rfc3507/history/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://www.rfc-editor.org/errata_search.php?rfc=3507
- https://www.rfc-editor.org/info/rfc3507
- https://www.rfc-editor.org/rfc/rfc2616.html
- https://www.rfc-editor.org/rfc/rfc3238.html
- https://www.rfc-editor.org/rfc/rfc3507.html
- https://www.rfc-editor.org/rfc/rfc3507.txt
- https://www.rfc-editor.org/rfc/rfc3835.html
- https://www.rfc-editor.org/rfc/rfc3837.html
- https://www.rfc-editor.org/rfc/rfc3897.html
- https://www.rfc-editor.org/rfc/rfc3914.html
- https://www.rfc-editor.org/rfc/rfc3986.html
- https://www.rfc-editor.org/rfc/rfc4037.html
- https://www.rfc-editor.org/rfc/rfc7231.html
- https://www.rfc-editor.org/rfc/rfc9110.html
- https://www.rfc-editor.org/rfc/rfc9111.html
- https://www.rfc-editor.org/rfc/rfc9112.html
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance