
Resumo
- O relatório inicial do PDP 1 propõe que um registrador realize uma Associated Domain Check quando tiver evidência acionável de que um nome não comprometido é usado para o abuso de DNS definido no RAA. O texto está em consulta e ainda não cria obrigação.
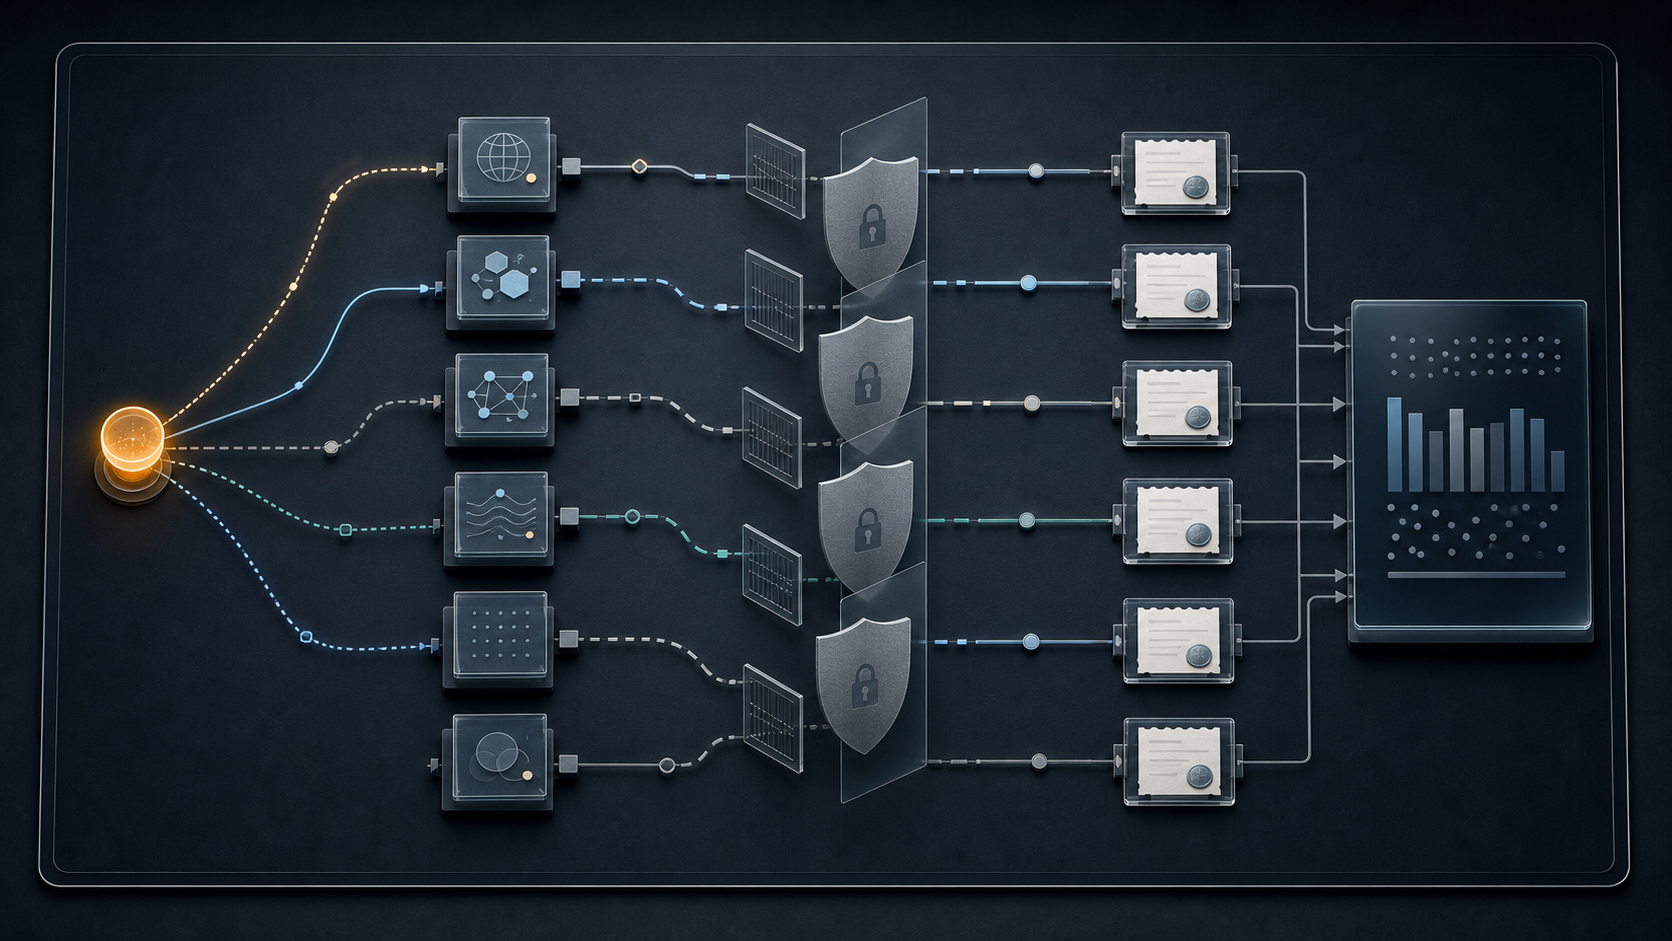
- A Recomendação 8 exige comprovação, mas apresenta seis elementos apenas como possivelmente suficientes e proíbe um formato documental prescrito. Um recibo mínimo e protegido pode tornar os casos comparáveis sem centralizar ferramentas, dados pessoais ou critérios de investigação.
Tratar um único domínio comprovadamente malicioso pode interromper uma página e deixar intacta a carteira preparada para substituí-la. A proposta aberta pela GNSO em 18 de agosto tenta fechar essa distância.
Se for aprovada nas etapas seguintes, a política exigirá uma Associated Domain Check, ou ADC, depois que o registrador obtiver evidência acionável de que um nome é usado para phishing, malware, botnet, pharming ou spam como veículo dessas condutas. A partir desse gatilho, ele deverá investigar outros domínios razoavelmente associados dentro de sua própria carteira.
O alcance é menor do que a expressão “domínios associados” pode sugerir. Não há obrigação de consultar outros registradores. Não existe varredura integral automática. Um nameserver, uma conta de revenda ou um serviço de privacidade compartilhado não prova, sozinho, controle malicioso comum. Descobrir uma associação também não equivale a declarar abuso nem a decidir suspensão.
O relatório exclui do gatilho os domínios comprometidos: nomes registrados legitimamente e explorados depois sem conhecimento ou participação do titular. Para os demais, a investigação usaria informações razoavelmente acessíveis na operação normal. Dados de conta, titular, padrão de nomes, infraestrutura, atividade coordenada, análise interna e relatos externos podem entrar, conforme o caso. O revendedor pode executar etapas, mas a responsabilidade contratual continua com o registrador.
A discricionariedade protege contra um risco real. A regra fixa que funciona para uma campanha compacta pode associar milhares de clientes inocentes em hospedagem compartilhada. O prazo uniforme pode ser lento demais diante de phishing urgente e curto demais para uma investigação complexa. Por isso, a proposta preserva proporcionalidade, minimização de dados e o padrão contextual de atuação “promptly”.
O problema de governança nasce quando essa diversidade precisa ser somada como uma política comum.
A prova existe; o significado comum ainda não
A Recomendação preliminar 8 diz que o registrador deve conseguir demonstrar conformidade por meio de registros mantidos no curso normal do negócio. Seis elementos podem bastar: gatilho e horário; realização e horário da ADC; informações examinadas; existência e quantidade de domínios associados; ação resultante; e demonstração de razoabilidade e proporcionalidade.
Na mesma seção, o relatório ordena que a política não prescreva um formato. Cada registrador mantém uma descrição interna e a entrega à ICANN quando solicitado.
Isso permite auditoria individual. Contractual Compliance pode receber os arquivos nativos, pedir esclarecimentos e avaliar o contexto. Seria incorreto dizer que o formato livre torna a regra sem prova ou sem fiscalização.
O limite aparece na comparação. Para um sistema, o relógio começa quando o relato chega; para outro, quando o analista confirma que a evidência é acionável. Um campo vazio pode significar zero associados, informação legalmente inacessível, procedimento não concluído ou resultado não guardado. Se a ação de mitigação substituir o registro da associação, o motivo investigativo desaparece dentro do remédio.
A Recomendação 7 prevê avaliação dois anos após a implementação. ICANN org e o futuro IRT deverão definir poucos dados agregados e uma linha de base. O próprio relatório alerta que a variação global do abuso não demonstra causalidade. Antes de comparar resultados, portanto, será necessário garantir que “aberto”, “concluído”, “associado” e “corrigido” representem o mesmo tipo de evento.
Um recibo de duas camadas
O desenho mínimo não precisa escolher a ferramenta do registrador.
No nível protegido, um recibo pseudônimo registraria versão da política, classe e momento do gatilho, condição de domínio comprometido, abertura e fechamento, fronteira registrador-revendedor, classes de sinais consultadas ou indisponíveis, escopo e contagens, resultados de associação, decisão de agir ou não, salvaguardas, impressão digital do conjunto probatório, papel responsável, revisão, correção e encerramento.
Domínios, titulares, denunciantes, regras de detecção e limiares não iriam para a página pública. O vocabulário comum não definiria qual sinal pesa mais. Ele preservaria somente a cadeia que a autoridade precisa atribuir: gatilho, investigação, resultado, ação e revisão.
No nível público, entram agregados com proteção contra identificação: número de gatilhos válidos que abriram ADCs, classes de encerramento, frequência de dados indisponíveis, faixas amplas de duração e correções. Células pequenas seriam suprimidas. Ranking de registradores sem denominador, mistura de casos e advertência metodológica não seria aceitável.
A camada detalhada sustenta a fiscalização contratual. A agregada sustenta a revisão de dois anos. Nenhuma deve virar lista pública de suspeitos ou banco transversal de dados pessoais.
O que o sistema atual pode oferecer
As emendas de abril de 2024 já exigem mitigação pronta e apropriada para abuso de DNS bem evidenciado. O Advisory da ICANN prevê pedido itemizado de registros em uma investigação. Os painéis mensais agregam reclamações, notificações e motivos de resolução.
O painel de junho de 2026 não mede ADC, pois a nova obrigação não existia. Ele não confirma nem refuta a proposta. Apenas mostra que a ICANN já possui uma superfície pública onde métricas futuras, bem definidas, poderiam aparecer.
O relatório inicial tampouco alterou contratos. A consulta termina em 28 de setembro; ainda haverá relatório final, decisão do Conselho da GNSO, eventual adoção pela Diretoria e implementação. A designação Full Consensus da Recomendação 8 é uma conclusão processual do grupo, não política vigente.
Esse intervalo é a oportunidade. Definir agora uma gramática pequena custa menos do que tentar traduzir centenas de registros internos depois. Uma correspondência tardia consegue renomear campos; não consegue recriar horários, exclusões ou decisões sobrescritas que nunca foram preservadas.
Coordenação fina, investigação distribuída
A ICANN não precisa operar uma máquina mundial de correlação. Precisa apenas definir como o gatilho se liga à checagem, a checagem ao resultado, o resultado à medida e a correção ao registro anterior.
Ferramentas, equipes e sinais continuam locais. O centro recebe a menor prova necessária para atribuir a obrigação. É assim que uma política pode ser obrigatória sem transformar diversidade operacional em vigilância central — e flexível sem se tornar impossível de comparar.
Fontes
- Consulta pública da ICANN
- Anúncio da ICANN
- Relatório inicial do DNSAM PDP 1, 18 de agosto de 2026
- Página do projeto DNS Abuse Mitigation PDP 1
- Carta do DNS Abuse Mitigation PDP 1
- Emendas globais de 2024 da ICANN
- Advisory da ICANN sobre obrigações relativas a abuso de DNS
- Painel de fiscalização de abuso de DNS, junho de 2026
- Programa de Mitigação de Abuso de DNS da ICANN
- Visão geral do processo de políticas da GNSO
- Procedimentos atuais do Conselho da GNSO
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance