
Tópico
Ciclo de vida do software e dependência
Na faceta Tópico, a inteligência do tópico Ciclo de vida do software e dependência conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.

IETF
LWAPP é registro histórico, não base de implantação
RFC 5412 registra o Lightweight Access Point Protocol no momento em que foi levado ao trabalho de CAPWAP. Ele esclarece a arquitetura de controlador e pontos de acesso leves, mas o RFC Editor o classifica como Historic e diz que não deve fundamentar implantação. O RFC 5415…

IETF
Um guia SIP é um mapa, não um certificado de implantação
O RFC 5411 ajuda a navegar uma família SIP extensa: reúne especificações por assunto, registra estados documentais e aponta trabalhos relacionados. Ele é, porém, um retrato informativo datado, não um inventário vivo do que uma operadora executa. Uma entrada pode ser opcional…

IETF
A extensão carregou uma mensagem de chave. Isso não provou a instalação.
O RFC 5410 cria uma General Extension do MIKEY para OMA BCAST 1.0. Ela carrega STKM, LTKM, relatórios de LTKM e controle parental. O tipo recebido é uma evidência de transporte, não de chave instalada, contexto ativo ou reprodução autorizada.

IETF
O CMS embrulhou a chave. A identidade do destinatário ainda precisava coincidir.
O RFC 5409 define o uso de BF e BB1 dentro do CMS para proteger a chave de conteúdo, além da codificação da identidade e dos OIDs do algoritmo. Abrir o envelope não é conceder acesso ao negócio.

IETF
A identidade pode virar chave pública. Ainda não é permissão.
O Identity-Based Encryption remove uma etapa de distribuição: o remetente calcula a chave pública a partir da identidade do destinatário e de parâmetros públicos. O gerador de chaves privadas (PKG) entrega o segredo correspondente quando há uma solicitação. O RFC 5408 descreve…
Criadores
A ideia chegou antes do autor: Cory Doctorow e os limites da interoperabilidade
Quando uma testemunha canadense citou a expressão “adversarial interoperability”, associada a Cory Doctorow, ela discutia um projeto de lei sobre travas digitais e aparelhos com software embarcado. A ideia entrou no registro oficial, mas Doctorow não estava ali como testemunha…

IETF
O canal foi vinculado; a operação continuava sendo outra decisão.
An SIP gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5407 draws a harder line: SIP Version 2 can bind a SIP message to lower-channel information, but the binding does not become local…

IETF
O canal foi vinculado; a operação continuava sendo outra decisão.
An IPsec gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5406 draws a harder line: IPsec Version 2 can bind a IPsec message to lower-channel information, but the binding does not become…
IETF
O canal foi vinculado; a operação continuava sendo outra decisão.
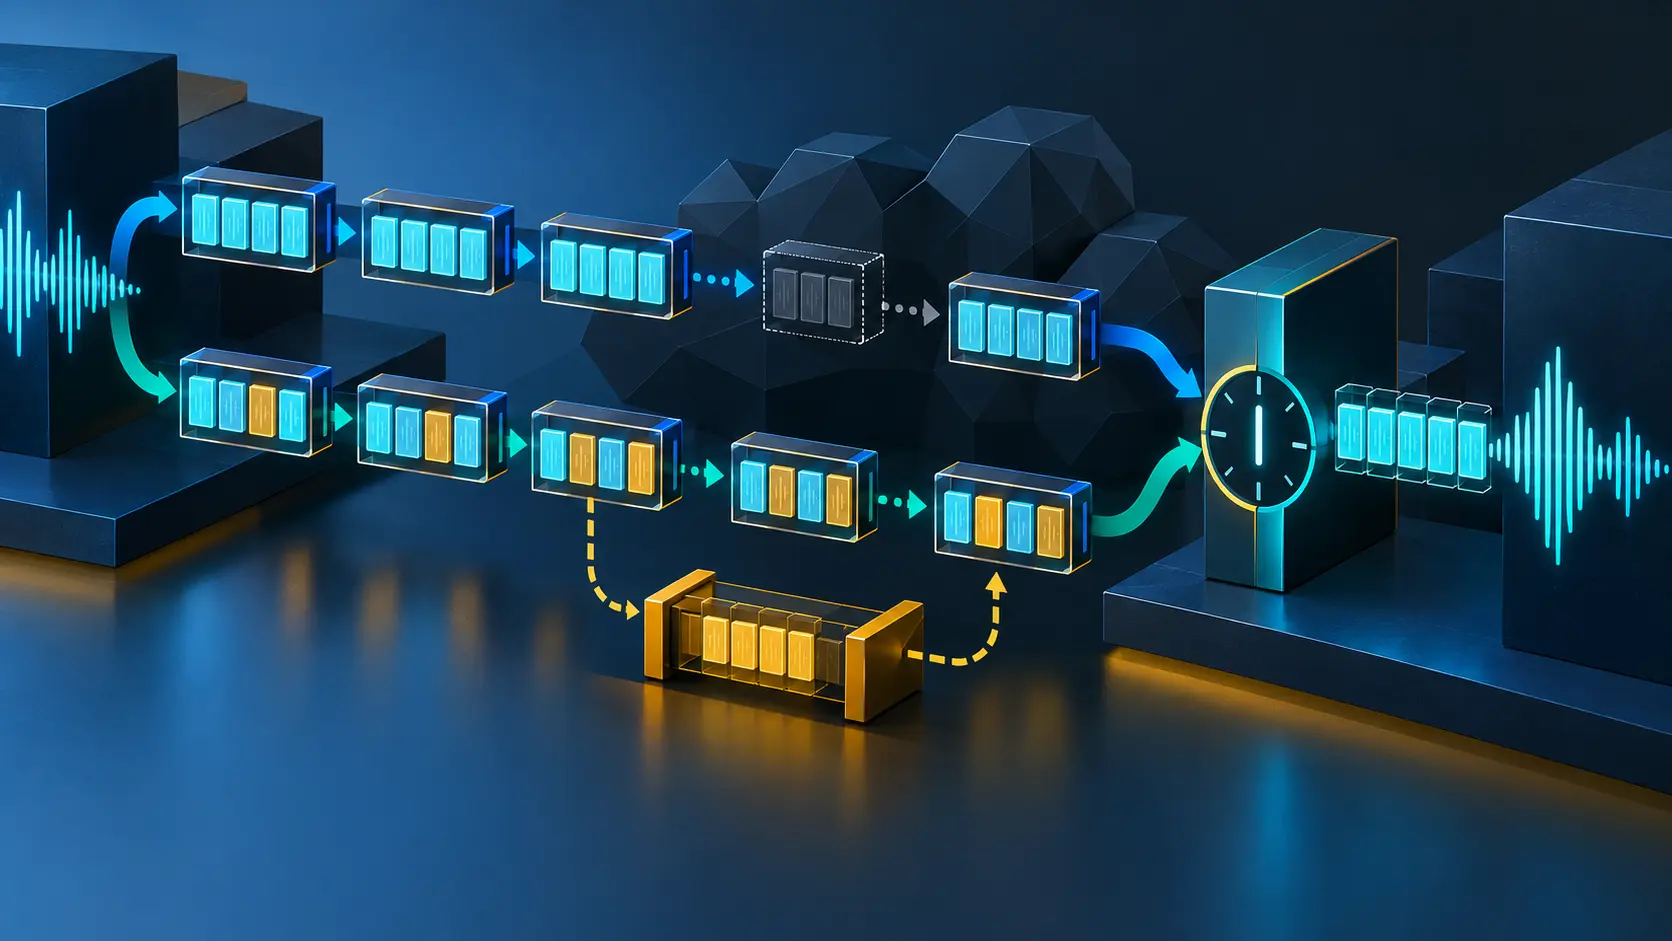
An RTP gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5404 draws a harder line: G.719 RTP Version 2 can bind a G.719 frame block to lower-channel information, but the binding does not…

IETF
O canal foi vinculado; a operação continuava sendo outra decisão.
An RPC gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5403 draws a harder line: RPCSEC_GSS Version 2 can bind a GSS context to lower-channel information, but the binding does not…

IETF
Um MIC para o pacote inteiro não aprova cada anexo
Uma ordem em XML, um desenho em PDF e uma imagem viajaram no mesmo corpo `multipart/related`. O MIC do conjunto conferiu, e o sistema marcou os três itens como válidos. A integridade coletiva era real; a aprovação individual era inventada. O RFC 5402 e o RFC 6362 mostram onde uma…
IETF
A página passou na inspeção; a cadeia de prova não: RFC 5385
Comprar um sistema de documentos porque o PDF “sai igual à tela” é aceitar apenas metade do produto. RFC 5385 mostra a metade ausente: por trás da visualização havia estilos obrigatórios, um arquivo de impressão e um pós-processador que alterava bytes. A aparência podia ser fiel…
IETF
Paridade enviada não é objeto reconstruído
O transmissor enviou símbolos FEC suficientes para reparar, em teoria, vários padrões de perda. O painel registrou a ação como concluída. Nos receptores, porém, os históricos eram diferentes: alguns reconstruíram o objeto, outros ainda não tinham símbolos suficientes e um…

IETF
O menor endereço venceu, mas não recebeu autoridade: RFC 5384
Dois roteadores a jusante pedem tratamentos incompatíveis para a mesma árvore multicast. O roteador a montante precisa escolher um estado. A regra geral da RFC 5384 seleciona o atributo vindo da adjacência com o menor endereço IP numérico. A operação fica determinística; a…

Criadores
Susan Kare e o arquivo por trás do ícone
O MoMA guarda um caderno de ícones do Macintosh desenhado por Susan Kare em 1982. Um relato posterior dos profissionais que trabalharam na aquisição menciona mais de 300 disquetes entre os materiais de seu arquivo. A página de papel e os disquetes não são cópias equivalentes da…

IETF
O endereço em cache falhou, mas a conta não tinha desaparecido
Durante meses o cliente abriu o mesmo recurso de principal. Depois de uma mudança do serviço, a URL em cache passou a falhar. As credenciais continuavam válidas e uma nova descoberta encontrava outro caminho. O incidente não era uma identidade perdida; era uma representação…
IETF
O registro atravessou a rede intacto e não fez nada
O secundário recebeu cada byte. O resolvedor devolveu o tipo desconhecido sem corrompê-lo. A inspeção do pacote coincidiu com a origem. Ainda assim, o serviço esperado não aconteceu, porque o aplicativo final não conhecia o significado daqueles dados. A extensibilidade do DNS…
IETF
O atalho bottom-up entregou primeiro. A dívida de interface chegou depois: RFC 5381
Duas equipes podem oferecer o mesmo serviço no prazo e assumir riscos opostos. Uma começa pelo contrato WSDL e gera o esqueleto. A outra começa pelo código pronto e gera a descrição no fim. A RFC 5381 chamou a segunda rota de mais rápida e simples, mas reconheceu sua dificuldade…

História
O cliente universal era uma ilusão: a RFC 3981 deixou o núcleo incompleto de propósito
Um serviço público não pode prometer toda consulta que uma linguagem consegue expressar. A RFC 3981 tratou esse limite como arquitetura: o IRIS padronizou a moldura comum, mas deixou buscas, modelos de dados e custos operacionais sob responsabilidade de cada tipo de registro.

IETF
O cadastro estava certo. O pacote ficou grande demais para o caminho
Uma Binding Update pequena pode atravessar o túnel, receber confirmação e deixar o painel verde. O tráfego útil, depois de uma ou duas encapsulações, pode enfrentar outro limite. A RFC 5380 expõe uma fronteira que operações frequentemente apagam: estado de mobilidade correto não…