
Tópico
Automação de Segurança
Na faceta Tópico, a inteligência do tópico Automação de Segurança conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.

História
A senha estava certa uma vez: o RFC 1938 e a verdade que muda ao ser aceita
Uma senha comum parece responder a uma pergunta estática. No RFC 1938, a resposta correta modifica a própria pergunta seguinte. Ao validar uma senha de uso único, o servidor troca o verificador antigo pelo valor que acabou de aceitar. Esse gesto dá resistência a replay, mas…

Reportagens
RIPE Database 1.124.1 corrigiu a seleção do certificado. O “sem evidência de exploração” precisa de limites
RIPE NCC agiu corretamente ao fechar uma vulnerabilidade de autenticação sem aguardar o ciclo rotineiro de testes. Depois da correção, porém, começa outro dever: dizer qual intervalo, qual tráfego e quais históricos foram examinados para sustentar a conclusão pública de que não…

Tendências de telecomunicações nacionais da Ásia-Pacífico
TM CYDEC aposta no contexto por trás dos alertas
O modelo Cyber Fusion busca reunir sinais de rede, nuvem e aplicações. O valor para o cliente dependerá da cobertura das evidências e da definição de quem pode agir.

IETF
O voucher da ELA chega depois que o dispositivo se identifica
Em uma rede restrita, economizar uma ida e volta pode definir toda a arquitetura de ingresso. A ELA usa o EDHOC para autenticar um equipamento novo enquanto um servidor externo decide a autorização. O ganho é concreto: menos mensagens no enlace estreito. A ordem também é…
História
A resposta podia vir de vários lugares; a autoridade, de um só: RFC 1931
Há uma diferença entre manter o serviço no ar e manter a decisão íntegra. Dynamic RARP colocou essa diferença no centro de um problema muito concreto: dar um endereço a uma máquina recém-ligada, antes que ela pudesse participar normalmente da rede. RFC 1931 aceitava vários…

IETF
Uma prova criptográfica de conduta indevida não revoga a confiança
Um cliente recebe intervalos de tempo assinados que não podem coexistir na ordem em que chegaram. O Roughtime permite preservar essa contradição em um relatório verificável por terceiros. Ainda assim, os bytes não nomeiam necessariamente o servidor culpado, não escolhem quem…
IETF
Um identificador de chave EDHOC pode apontar para várias PSKs
O identificador que cruza a rede pode continuar minúsculo; a decisão que ele provoca no outro lado deixou de ser singular. A revisão 09 do rascunho EDHOC-PSK do grupo LAKE, no IETF, permite que um único ID_CRED_PSK recupere várias chaves pré-compartilhadas candidatas e seus…

História
O clipe dourado parecia decorativo. Era um comando de fluxo: RFC 1927
Um clipe desenhado na tela parece explicar uma relação inteira. A graça da RFC 1927 nasce dessa familiaridade, mas a lista do documento logo exige que o mesmo objeto represente vínculo, aparência, fluxo de trabalho, cobrança, posição e destino após a exclusão. As especificações…

IETF
Uma configuração candidata privada não explica por que uma intenção prevaleceu
Uma equipe prepara uma mudança programada; outra altera o mesmo serviço para conter um incidente. As duas trabalham com credenciais legítimas e candidatas privadas, sem misturar rascunhos. Quando os valores entram em conflito, porém, o isolamento não carrega a decisão…

IETF
Um contador de descarte precisa de uma época de intenção antes da automação agir
Uma curva sobe depois da meia-noite. O roteador atribui a perda a uma ACL, e o controlador sabe qual playbook executar. A leitura anterior, porém, foi feita antes da troca de política; entre as duas houve reinício de placa e mudança no perfil contratado. O contador tem nome e…

IETF
Um servidor de nomes em comum testa continuidade, não controle da delegação
O pai de uma zona troca quase todos os servidores de uma delegação. Um nome antigo, porém, continua na lista. Para o resolvedor, essa interseção pode manter a cadeia do cache. Para a equipe que conduz a mudança, ela não revela se o caminho remanescente foi autorizado, qual risco…
Telecomunicações nacionais da Ásia-Pacífico
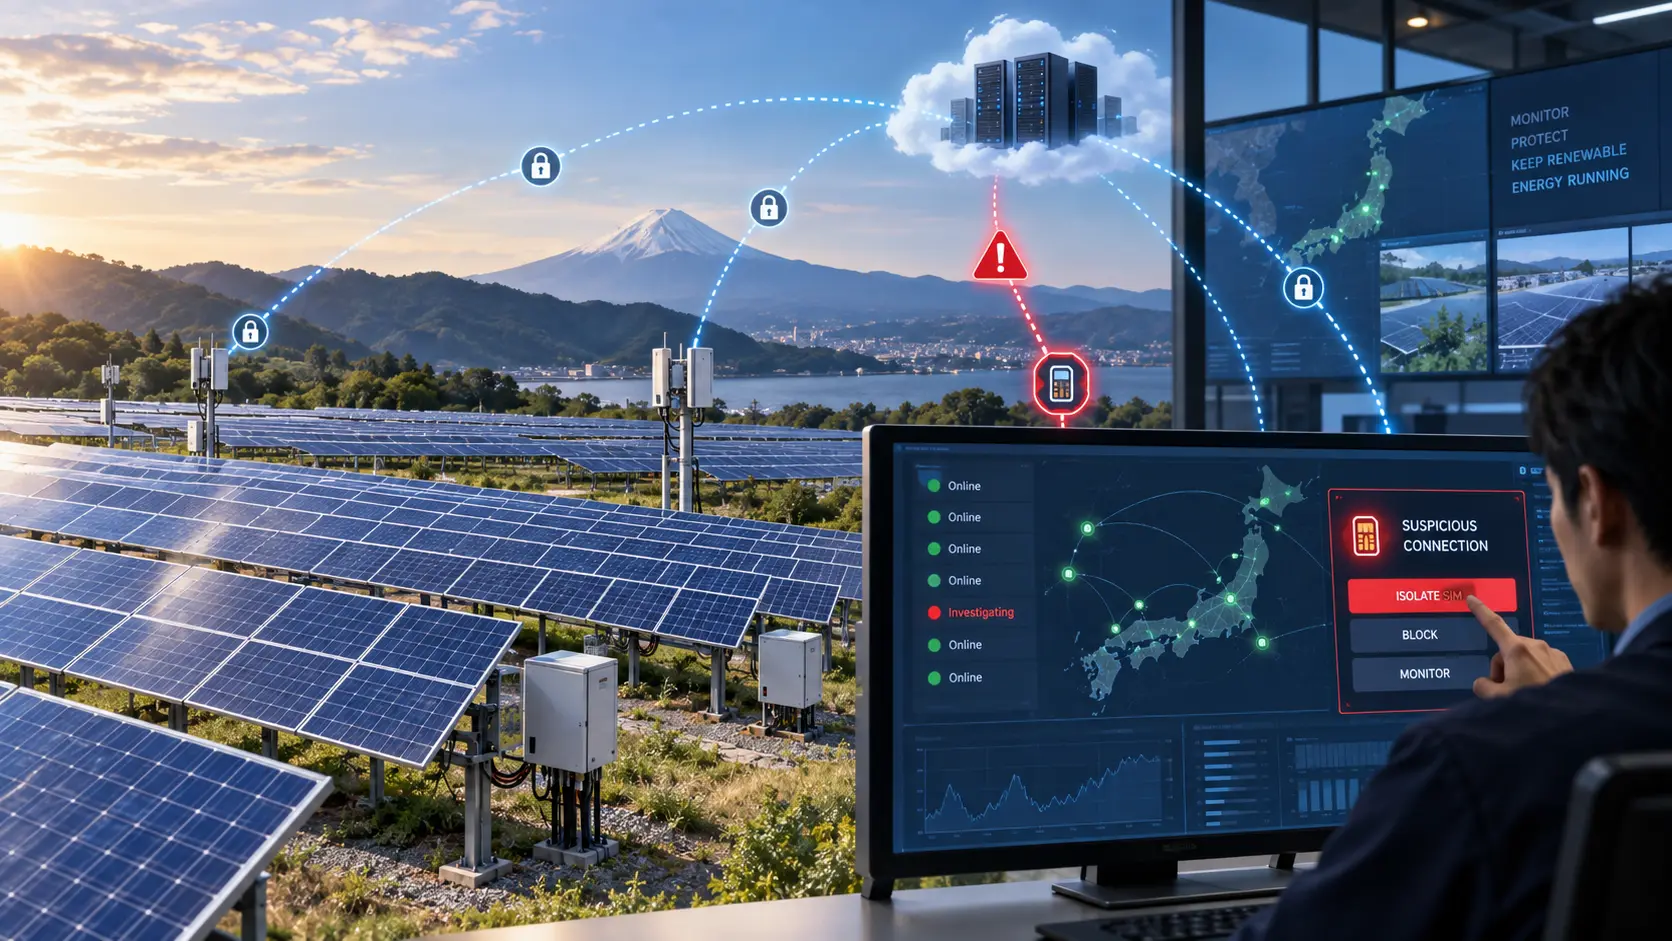
TESS e Docomo testam segurança no monitoramento de usinas solares
O piloto permite à TESS bloquear remotamente tráfego suspeito de SIM e testar como manter o monitoramento de usinas solares durante a interrupção da conexão.

IETF
O DNS GREASE precisa de regras de experimento antes de virar padrão
Uma consulta DNS leva de propósito um valor sem função. O destinatário correto o ignora; o destinatário rígido pode recusar, silenciar ou obrigar uma nova tentativa. Para quem desenvolve o protocolo, a falha é um aviso antecipado contra a ossificação. Para quem aguardava a…

Tendências globais de serviços em nuvem
F5 aproxima a descoberta da decisão de bloquear
Uma vulnerabilidade registrada não muda sozinha o que a aplicação aceita. A F5 quer conectar a descoberta à proteção enquanto a correção do código é preparada.

IETF
O ensaio de DNSSEC testa uma coorte de resolvedores, não a internet
Uma zona assinada falha na validação, mas o usuário comum ainda recebe uma resposta. Essa aparente contradição é a utilidade do DNSSEC em ensaio: transformar primeiro a falha em observação, antes de transformá-la em indisponibilidade. O método, porém, só ouve resolvedores que…

Tendências Institucionais da Europa e Oriente Médio
ENISA confirma que o relato da CRA será manual no lançamento
A ENISA confirmou que a versão inicial da plataforma da Cyber Resilience Act começa em 11 de setembro sem API; fabricantes ainda precisam registrar os relatórios obrigatórios pela interface da plataforma.

História
As duas redes estavam certas até se encontrarem: RFC 1918 e o preço da unicidade local
A primeira rota de uma interconexão pode produzir um resultado enganadoramente bom. O destino responde, o painel fica verde e a equipe conclui que as redes da empresa adquirida e da compradora já conversam. Só depois percebe que o número privado esperado existe dos dois lados — e…

IETF
A requisição que não chegou à origem ainda exige uma explicação
O servidor de origem pode não ter registro de uma requisição interrompida antes dele. CDN-Loop ajuda a tomar essa decisão de proteção, mas não transforma uma lista recebida em prova do caminho percorrido.

IETF
A recuperação de DNSSEC segue relógios que nenhum signatário controla sozinho
O alarme chega antes da indisponibilidade: a chave privada deixou de assinar, mas a zona continua validando com material produzido anteriormente. Há serviço, porém não há normalidade. As assinaturas antigas abriram uma janela para reagir, e cada pedaço dessa janela será gasto por…

Arquivo de Caso
Uma falha DNS recebeu 51 consultas — e a causa continua em aberto
O experimento de 2026 da APNIC Labs mostrou que respostas negativas definitivas ficaram perto de quatro consultas por teste. `SERVFAIL` recebeu 51,73; silêncio, 83,46. A carga chegou ao servidor autoritativo, mas o registro não revela sozinho qual camada apertou “tentar…