
Tópico
Automação de Segurança
Na faceta Tópico, a inteligência do tópico Automação de Segurança conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.

IETF
O código experimental era válido. Fora do domínio, podia significar outra coisa.
Dentro do laboratório, o valor Router Alert tinha dono, significado e prazo. Ao atravessar a fronteira administrativa, o mesmo número podia encontrar uma rede que o ignorava, o filtrava ou o usava em outro experimento. RFC 5350 organizou o espaço de valores, mas não levou junto o…
IETF
O teste parou, mas a janela de reflexão ainda não tinha fechado
Em TWAMP, `Stop-Sessions` não transforma todo pacote posterior em inválido. O Session-Reflector ainda deve responder aos pacotes em trânsito que cheguem dentro do Timeout negociado e deve ignorar os que ultrapassem esse limite. RFC 5357 faz do encerramento uma fronteira temporal…
IETF
Chaves menores não provam uma operação mais barata
O RFC 5349 explica por que a criptografia de curvas elípticas parecia atraente para PKINIT: níveis comparáveis de segurança poderiam ser alcançados com chaves menores que as de RSA ou DSA então usuais. Essa vantagem de tamanho é real dentro do contexto descrito. Ela não mede o…
IETF
O certificado trazia a curva. Isso não transformava parâmetro em política.
Um certificado ECC podia carregar os parâmetros de domínio e poupar uma configuração separada no cliente ou no KDC. Era uma simplificação valiosa. RFC 5349, porém, não eliminava o julgamento local: cadeia, uso de chave, curva aceitável, ponto público e resultado Kerberos…

IETF
O procedimento terminou sem erro. Isso não confirma que uma página chegou.
O painel recebeu `t38(stop)` e pintou a sessão de verde. Para o gateway, a afirmação era correta: o procedimento T.38 terminou sem erro detectado. Para o dono do documento, faltavam quase todas as respostas relevantes — páginas, integridade, aceitação remota, destinatário e…

IETF
O servidor aceitou o MESSAGE. A pessoa continuou sem receber a mensagem.
A federação registrou sucesso no limite do domínio. O SIP MESSAGE tinha sido aceito, a rota entre os provedores estava aberta e nenhum alarme de transporte apareceu. Horas depois, descobriu-se que o usuário estava sem cliente ativo e que o conteúdo nunca chegou a uma tela. O…

IETF
A média de atraso parecia estável. A autoridade da rota tinha desaparecido da medição.
Seis médias de estabelecimento de chamada variavam pouco entre os testes com ENUM e sem ENUM. Era um resultado operacionalmente reconfortante: o usuário dificilmente perceberia a diferença. Mas o cronômetro começava no `INVITE` e terminava no `200 OK`; ele não informava se uma…

IETF
A descoberta encontrou o contexto padrão. A política ainda podia negar o primeiro OID.
O primeiro pacote resolveu o nome do motor e pareceu abrir o caminho. No pacote seguinte, VACM negou justamente o objeto que a automação queria alterar. Não houve contradição: RFC 5343 fornece um ponto de entrada para descobrir onde o contexto é servido; ele não antecipa a…
IETF
O contador avançou entre duas leituras. A interface havia recomeçado no meio.
O cálculo era simples: valor final menos valor inicial, dividido pelo intervalo. O resultado mostrava um pico de tráfego e alimentou um alerta de capacidade. Só depois alguém percebeu que a interface fora recriada entre as duas respostas. As duas linhas SNMP estavam corretas; a…

História
A saída continuou com 128 bits; as regras da chave mudaram.
Em 2004, a RFC 3664 adaptou o AES-XCBC ao IKE e preservou o resultado completo que o MAC do IPsec reduzia a 96 bits. Dois anos depois, sua sucessora alterou outro limite: quais tamanhos de chave a mesma função pseudoaleatória aceitaria e como essa regra dependeria do uso no…

IETF
O `phone-context` delimitou o número. Não criou uma rota.
Um contexto registrado e bem formado pode dizer onde um número local deve ser único. Ainda falta provar que remetente e receptor compartilham a configuração e que a rede consegue alcançá-lo.

IETF
O usuário aprovou um alias. O operador presumiu outro.
Uma conta pode ter um endereço internacionalizado e um alias ASCII que o próprio titular verificou. Isso é uma política administrável. Outra coisa é o sistema gerar, importar ou manter um endereço alternativo sem prova atual e usá-lo quando o caminho SMTP falha. RFC 5335 colocou…
História
A mesma cifra, três regras de parâmetros: Camellia no CMS
No CMS, o nome do algoritmo não basta para descrever uma operação. A RFC 3657 atribuiu identificadores distintos à Camellia quando ela cifra o conteúdo, encapsula uma chave ou anuncia uma capacidade — e cada contexto trata os parâmetros de modo diferente.
IETF
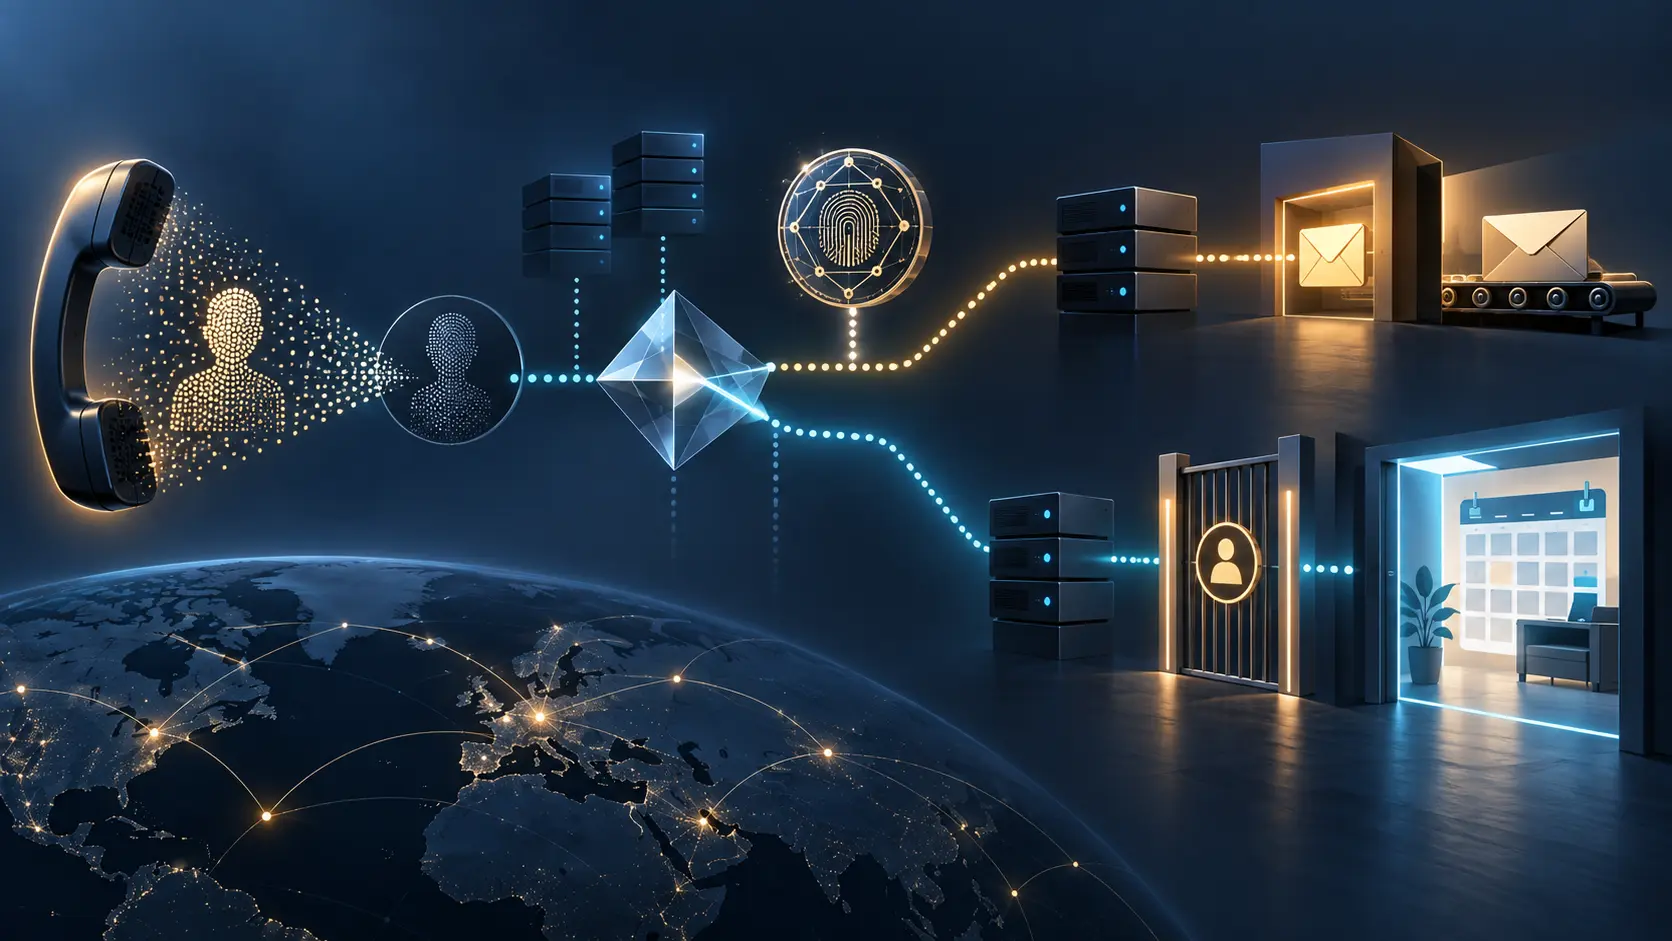
A URI era opaca. O vínculo ainda podia ser rastreado.
Trocar um caminho com nome e empresa por um identificador aleatório reduz a exposição imediata em um registro ENUM. Não transforma, porém, a URI em prova de anonimato, atualidade ou disponibilidade. RFC 5333 trata o endereço como descoberta pública de um serviço de calendário…

IETF
Um LSR usou zeros. Outro copiou o segundo label. Os dois estavam certos.
No endereço multicast Ethernet definido pelo RFC 5332, os vinte bits finais podem ser zero ou podem refletir um label da pilha. Essas escolhas precisam interoperar. Quando um filtro considera apenas uma delas “normal”, ele transforma uma liberdade explícita da norma em…

IETF
O arquivo terminava em `.ogg`. O sistema inventou que só podia haver Vorbis.
RFC 5334 mudou extensões e tipos de mídia porque uma convenção histórica havia virado uma suposição sobre o conteúdo. O nome do arquivo ajuda na compatibilidade; não substitui o inventário dos fluxos lógicos dentro do contêiner.
IETF
Os dois domínios anunciaram 40. Só um contava os LSPs do controlador.
Dois inteiros iguais parecem oferecer uma comparação perfeita. Mas o RFC 5330 permite que LSPs TE sem reserva, configurados e provisionados por um sistema de gestão, sejam omitidos do total anunciado. Se um domínio os inclui e o outro não, `40 = 40` é apenas aritmética. As…

IETF
Os últimos 20 bits coincidiram. No mesmo LAN, o contexto também.
Dois roteadores tinham endereços IPv4 diferentes, mas a mesma parte baixa usada para gerar context labels. Em LANs separados, isso seria reutilização segura. No mesmo LAN, RFC 5331 alerta que os outros LSRs provavelmente encaminhariam pacotes de modo errado. O algoritmo produziu…

IETF
O código estava no roteador. A área continuava sem anunciar TE.
A implantação parecia concluída: software novo, tipos registrados, MIB disponível. Mesmo assim, nenhum Intra-Area-TE-LSA saiu. RFC 5329 descreve uma superfície de controle em que a publicidade TE da área começa desativada. Capacidade instalada, intenção de configuração, emissão…
IETF
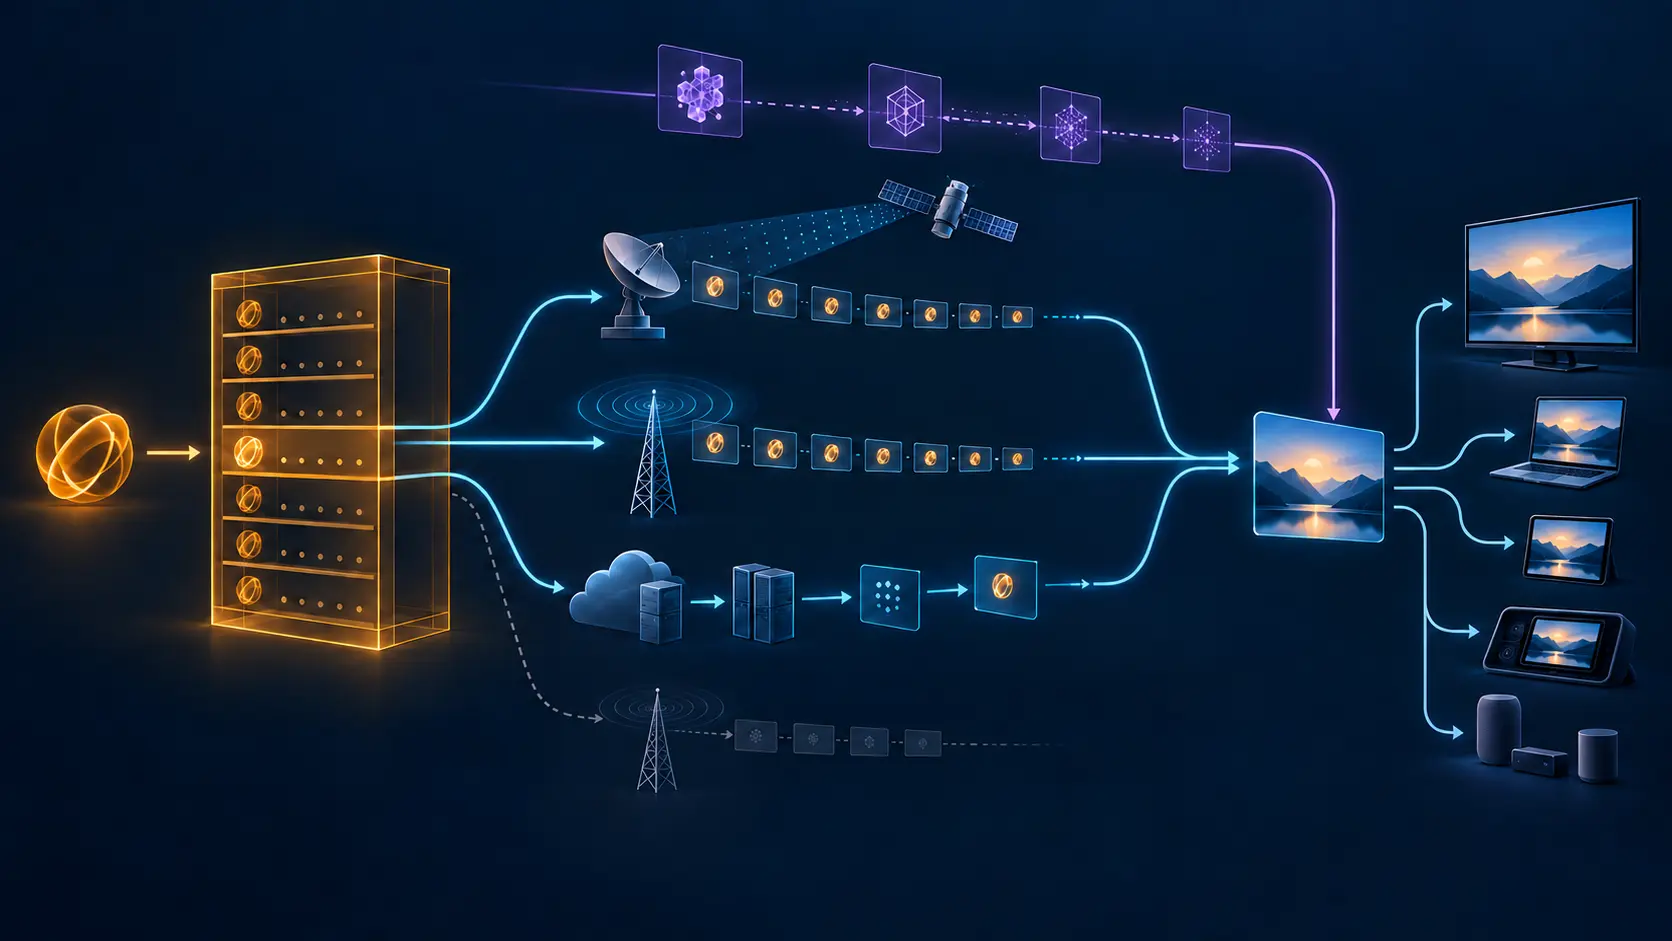
O catálogo dizia “válido”. A origem do recurso ainda precisava de prova.
No RFC 5328, a presença de um `urn:dvb` no catálogo DVB indica que o nome é válido. Essa decisão pertence ao regime de atribuição. Ela não autentica o objeto obtido, não garante que o resolvedor consultado tinha autoridade atual e não demonstra que o receptor conseguiu usar o…