
Tópico
Automação de Segurança
Na faceta Tópico, a inteligência do tópico Automação de Segurança conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.

IETF
O dispositivo provou a chave. O certificado não prova que ele continua íntegro
A extensão de atestação de dispositivos para ACME pode ligar um pedido de certificado a uma máquina ou módulo criptográfico. É um comprovante forte do momento da emissão, não uma leitura contínua da integridade, da posse ou do uso posterior da chave.

Arquivo de Caso
A assinatura continuava válida no painel. O roteador já havia esquecido o assinante
Depois de uma reinicialização, um roteador de baixa potência pode perder o estado de assinatura que sustentava a entrega multicast, embora o último aceite ainda pareça válido para quem consulta apenas o histórico. O RFC 9685 oferece mecanismos de renovação e solicitação de…

IETF
Um filtro de origem não sabe sozinho quando errou
Na etapa final de comentários do IETF, um texto do SAVNET expõe uma falha de observação: o roteador decide com sua tabela local, mas a notícia de que bloqueou tráfego legítimo pode vir de outra rede.
IETF
O BIER Ping confirmou o encaminhamento. Uma saída ausente ainda podia se esconder no BitString
A IESG aprovou o BIER Ping em 21 de setembro de 2026. A ferramenta permite interrogar o encaminhamento com precisão, mas sua resposta mais positiva continua tendo sujeito: o BFER que respondeu. Os demais bits não recebem quitação por associação.

IETF
A última chave de autenticação do RSVP pode ultrapassar sua validade
O prazo de uma credencial só é um corte automático quando existe outra pronta para substituí-la. Na proposta de autenticação RSVP em discussão no TEAS, a falta dessa sucessora abre uma exceção de continuidade: a mensagem continua autenticada, mas a vigência deixa de ser uma…

Arquivo de Caso
O log fechou com o PCR. A cobertura da medição continuava desconhecida
RFC 9684 define como um Verifier pede uma quote TPM vinculada a nonce e recupera logs por YANG. A coerência entre quote e log é uma prova valiosa, mas limitada: sem saber o que a política decidiu medir, quais Reference Values valem e quem autorizou a ação, ela não conclui a…

IETF
O C509 encurta o certificado, mas a assinatura continua presa aos bytes
Em uma rede restrita, um certificado menor pode resolver um problema de transporte. Não resolve, por si, a pergunta de qual sequência foi assinada e qual sequência o verificador reconstrói. A nova revisão do rascunho C509 torna esse teste mais preciso.

IETF
Não houve conflito de padrões. A chave de fábrica continua sem nota de segurança
A IESG não encontrou conflito que impeça a publicação de uma taxonomia IRTF para chaves e âncoras de confiança instaladas pelo fabricante. A decisão libera uma etapa editorial; não classifica cinco métodos de fabricação nem comprova como uma chave foi protegida na linha de…

Arquivo de Caso
O arquivo chegou. A mudança de origem tornou a sessão RRDP inválida
RFC 9674 transforma uma migração aparentemente simples de distribuição numa pergunta de autoridade: a notificação RRDP, seus Snapshots, Deltas e redirecionamentos continuam no mesmo esquema, host e porta? O objeto pode chegar intacto de outro lugar, mas a sessão deve ser…

IETF
Um destinatário abriu o JWE. A política de destinatários ainda não estava resolvida
Em um JWE com vários destinatários, uma única rota válida pode bastar para recuperar o texto claro. O novo perfil de HPKE mostra qual rota funcionou; ele não prova sozinho que o conjunto obrigatório recebeu acesso, que todos os algoritmos eram aceitáveis ou que a regra de…

Arquivo de Caso
O painel ficou em wire speed porque a opção foi ignorada, não processada
O RFC 9673 protege a capacidade agregada ao permitir que cada roteador processe somente as opções IPv6 Hop-by-Hop habilitadas e compatíveis com seu caminho de encaminhamento. Um gráfico verde pode, portanto, registrar a preservação do tráfego enquanto a função esperada nunca foi…

IETF
Se o gateway cair após o commit final, o recibo não escolhe o ponto de retomada
O transcript de SATP pode sobreviver intacto enquanto o processo que o produziu desaparece. A revisão 17 deixa uma fronteira importante para qualquer operação de alto valor: mensagens assinadas são comuns; o estado durável necessário para uma retomada segura ainda pertence à…

Arquivo de Caso
“Enhanced Open” cabia na planilha. A cadeia da especificação não
O RFC 9672 transferiu a manutenção futura do OWE para o grupo IEEE 802.11. Para compras e segurança, porém, o nome comercial, a referência normativa, a certificação, o software instalado e a associação observada continuam sendo afirmações diferentes.

IETF
JOSE leva três metas de segurança ao registro, não um atestado de produção
O ponto mais duradouro do novo Last Call de JOSE cabe em três modelos de segurança. Eles tornam o exame de novos algoritmos menos vago, sobretudo ao exigir que a gestão de chaves seja julgada dentro do JWE completo. Ainda assim, nenhuma linha da IANA responde pelo código que uma…
Arquivo de Caso
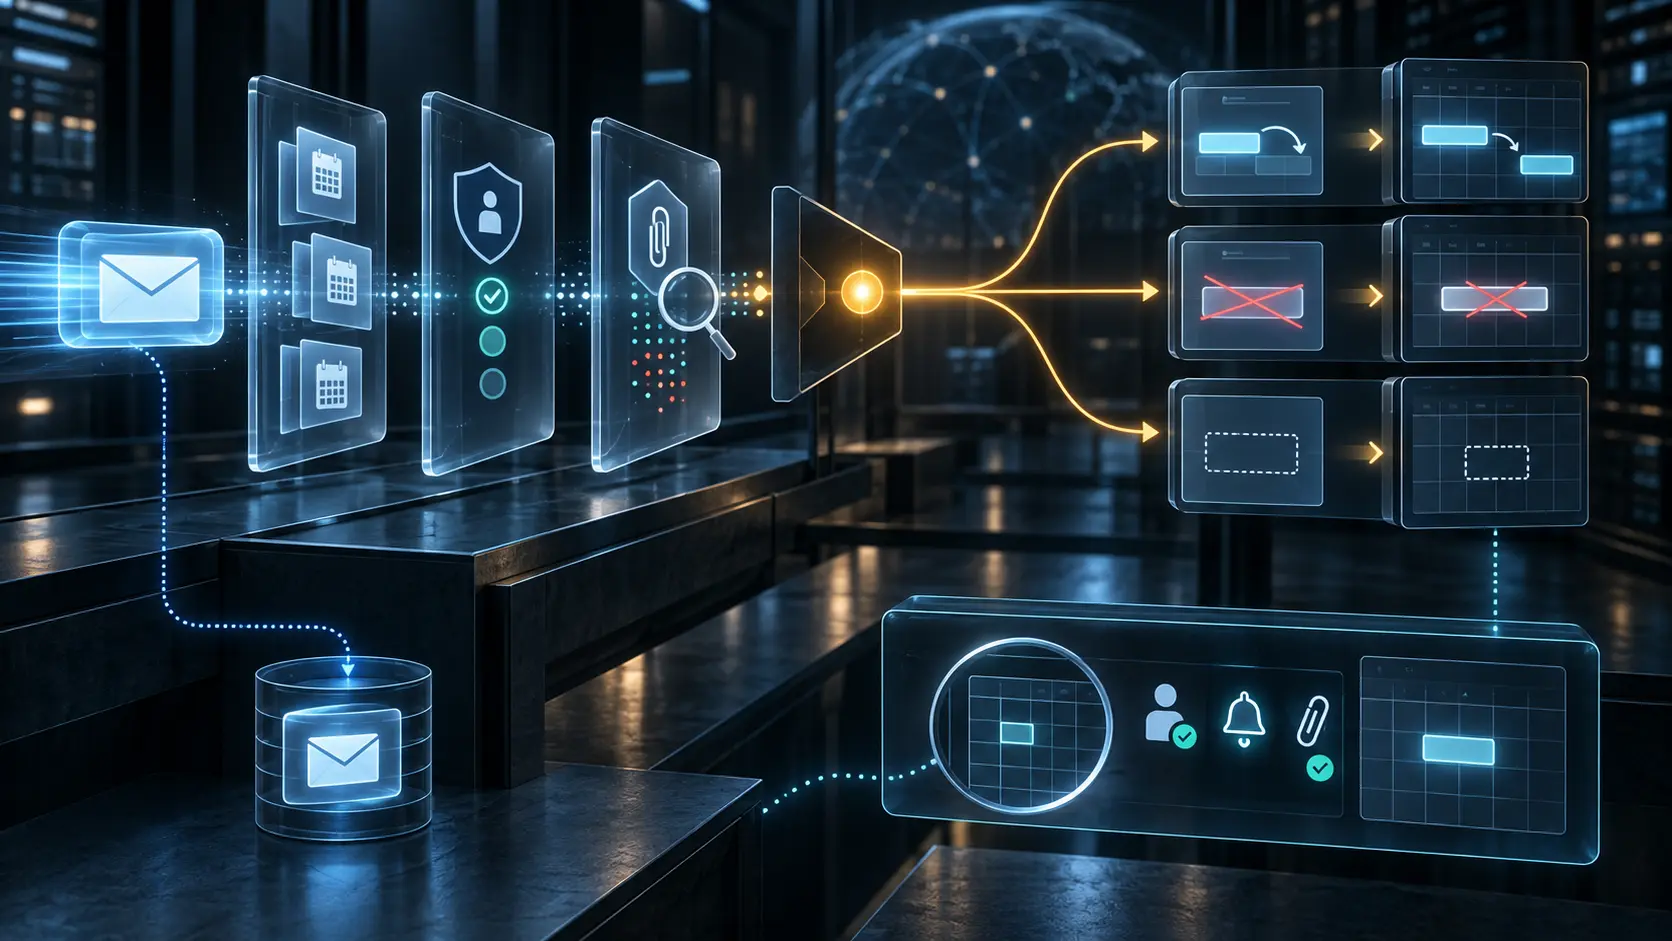
O alias recebeu a mensagem. Isso ainda não dizia qual calendário deveria mudar
O RFC 9671 permite que o destinatário final do envelope, endereços conhecidos e aliases declarados em `:addresses` participem da decisão. Essa flexibilidade resolve entregas reais, mas também cria uma obrigação: provar como um endereço foi ligado ao usuário e ao calendário…

IETF
Uma função de rede, quatro trabalhos de segurança: a carteira de certificados que a RFC 9509 deixou ao operador
No núcleo 5G, “certificado válido” é uma resposta incompleta. A mesma função pode autenticar TLS, assinar uma afirmação de cliente, proteger JSON entre SEPPs e depender de um token OAuth. A RFC 9509 deu nomes distintos a três desses trabalhos, mas não desenhou a carteira de…

Arquivo de Caso
A permissão do grupo mudou. Nenhuma notificação individual apareceu
A RFC 9670 permite que o servidor represente compartilhamento e avise mudanças de direito sem prometer uma notificação para cada efeito herdado de grupo. Essa flexibilidade evita uma avalanche; também impede que “não houve aviso” seja usado como prova de que nada mudou.

IETF
O byte era o mesmo. O tempo limite, não: RFC 9510
Um campo de oito bits pode morrer em milissegundos num encaminhador CCNx e sobreviver por anos no próximo. A RFC 9510 reduz o tamanho do relógio, mas obriga a operação a provar qual versão lhe deu significado.
Arquivo de Caso
O host aceitou o programa. A placa recusou o mesmo plano de offload
A ISA era a mesma, mas o destino operacional não. O programa que passou pelo verificador do host encontrou outro conjunto de instruções, funções e limites quando a execução foi entregue ao hardware.

Arquivo de Caso
Rascunho do NIST mostra o limite que um serviço multicloud não comprova sozinho
O provedor pode entregar uma operação integrada em várias nuvens. Para quem precisa justificar a autorização de um sistema, continuam decisivas as evidências de cada oferta, conexão e controle herdado.