
Tópico
Automação de Segurança
Na faceta Tópico, a inteligência do tópico Automação de Segurança conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.

IETF
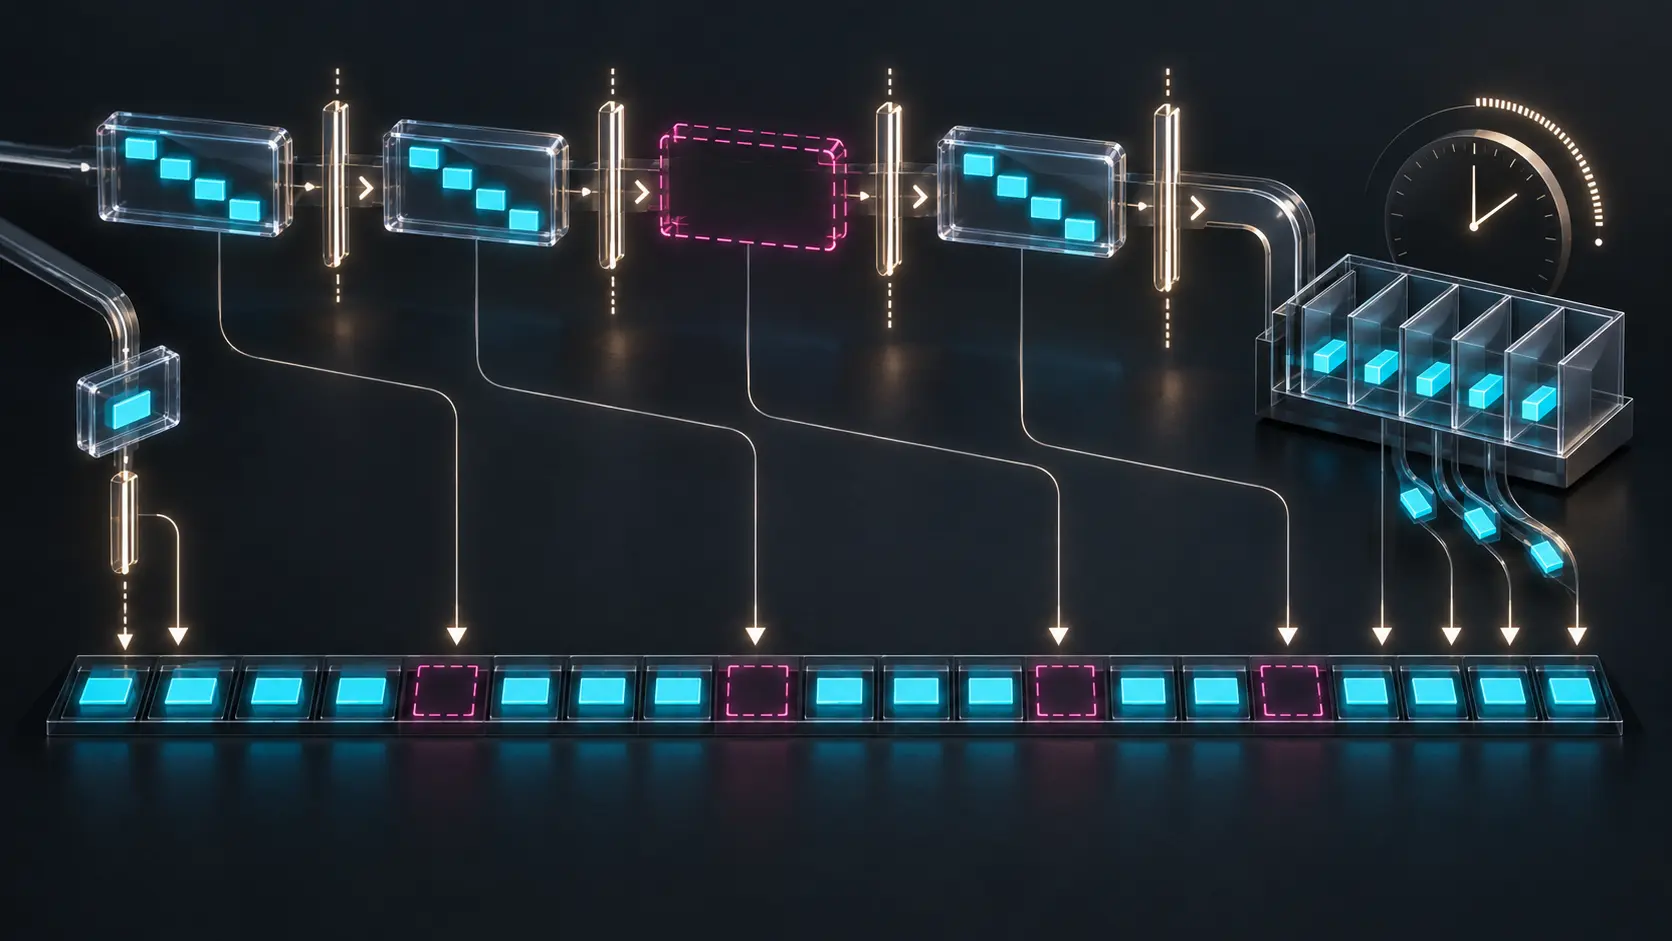
O aviso chegou antes do timeout. Isso tornou o dado antigo mais rápido, não mais atual.
O resolvedor não esperou a atualização falhar. Recebeu uma pequena indicação de que nada havia mudado e continuou usando o RRset grande em cache. A latência caiu; o fato provado continuou limitado à afirmação de um servidor, em um instante e sob uma política local.
IETF
`maxptime` limita o pacote; `maxinterleave` limita a dispersão
Dois números podem aparecer na mesma negociação e ainda responder a perguntas diferentes. Em RFC 3558, `maxptime` contém a duração de mídia dentro de um pacote; `maxinterleave` contém a distância por que quadros vizinhos podem ser espalhados. Nenhum dos dois, isoladamente…

IETF
A chave provou posse. A autoridade sobre a delegação ainda estava em aberto.
O receptor do pai validou a autoassinatura e reconheceu a nova chave. Esse resultado respondia a uma pergunta estreita: alguém possuía a chave privada correspondente. A pergunta decisiva — se esse alguém podia alterar NS, glue ou DS do filho — continuava dependente do bootstrap e…
IETF
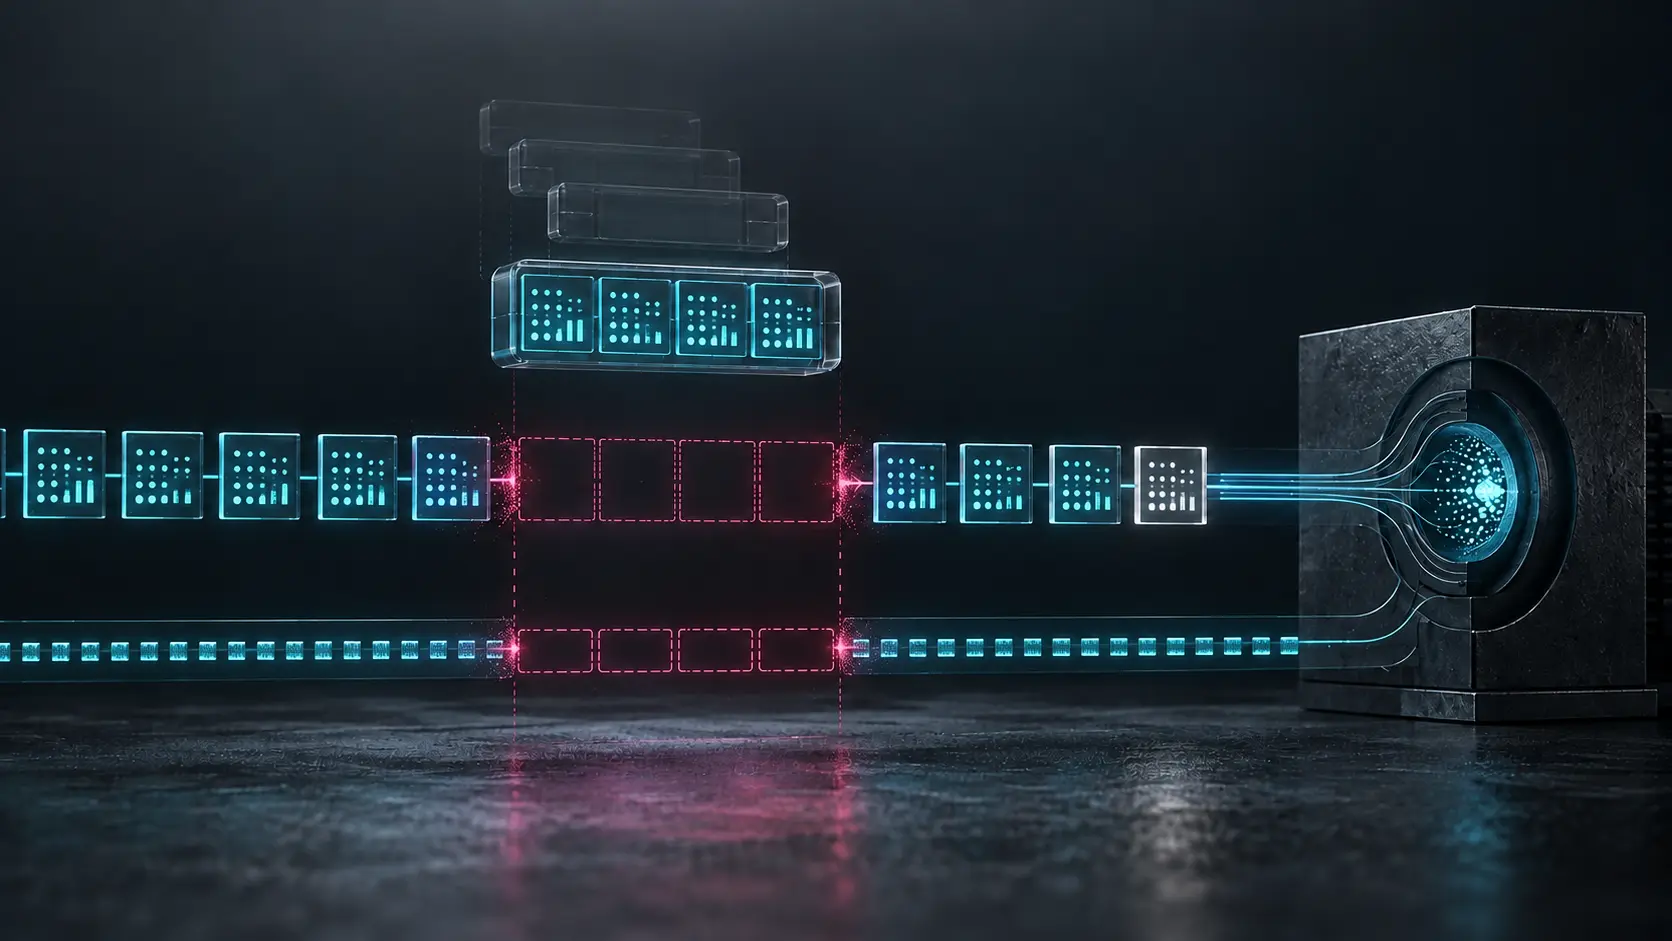
A rede economizou cabeçalhos. O reconhecedor recebeu um vazio contínuo maior.
Agrupar quatro pares de quadros de 20 milissegundos em um pacote reduz a repetição de cabeçalhos RTP, UDP e IP. Se esse datagrama se perde, porém, o motor de fala não perde uma métrica de eficiência: perde 80 milissegundos consecutivos de características. A RFC 3557 torna essa…

IETF
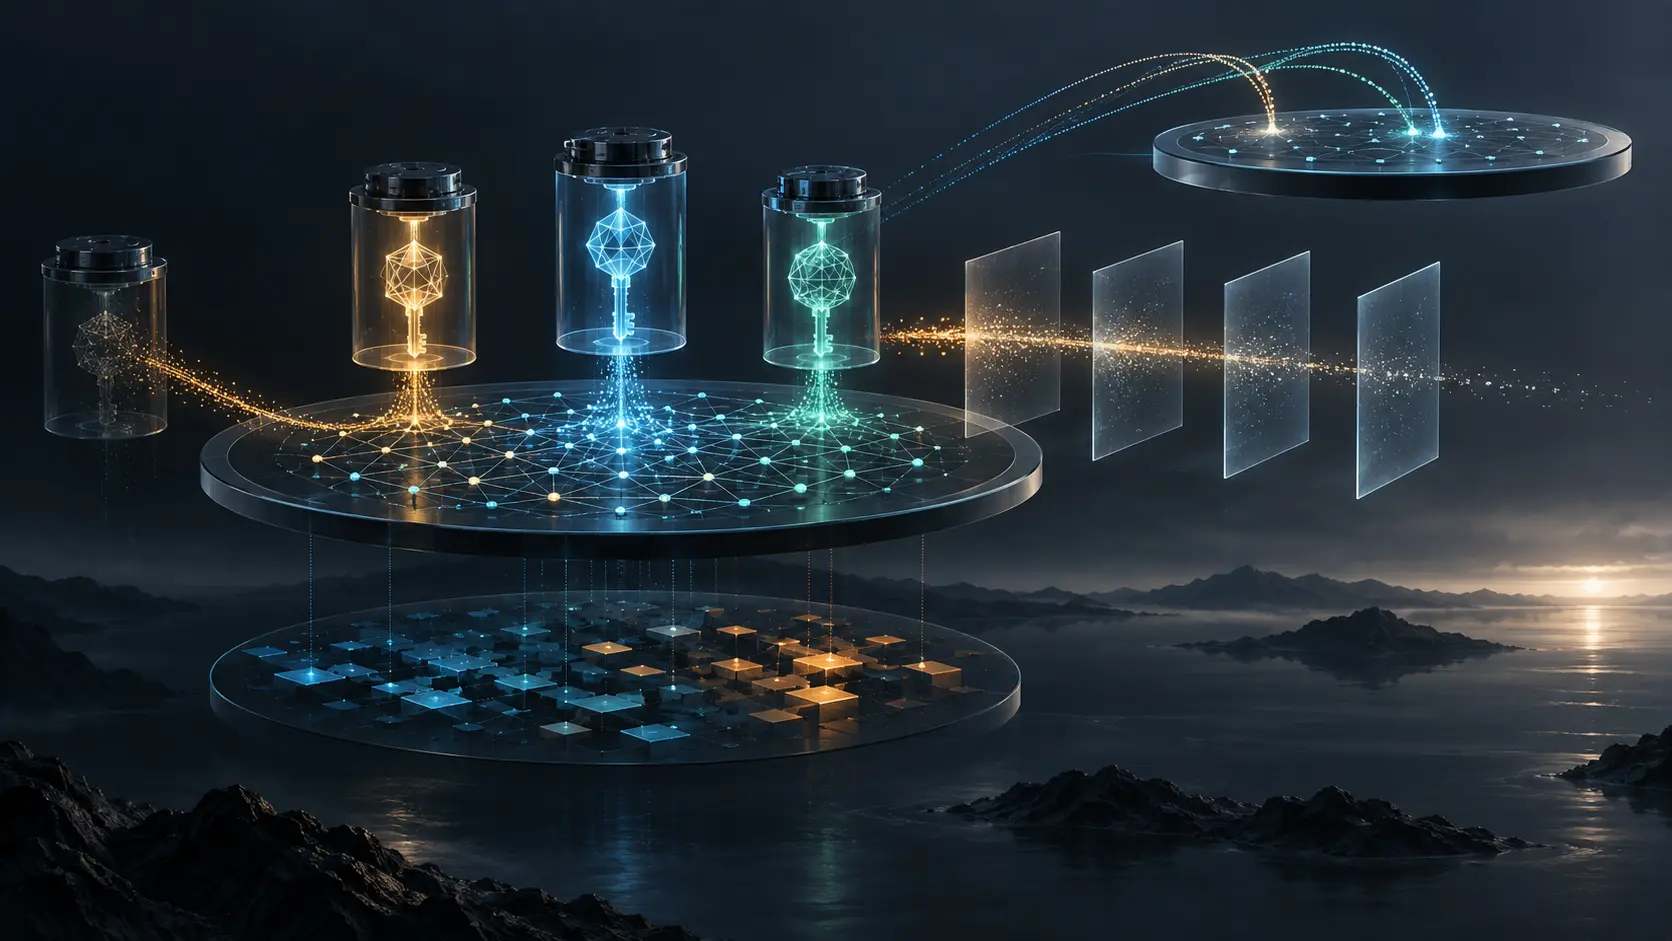
Uma lista reduz a política. Um endereço errado amplia o risco.
Quatro endereços de cada lado podem virar dezesseis pares de política. RFC 3554 oferece uma saída elegante: tratar o conjunto como seletor. A economia operacional é real, mas vem com uma obrigação indivisível — cada item precisa de autoridade própria. Autenticar o par não torna…
IETF
O CSYNC estava certo. A publicação do pai ainda era outra etapa.
Num caso operacional construído, todos os signatários publicaram o mesmo CSYNC e o sistema do pai confirmou o recebimento. O controlador começou a contar o intervalo de NS. Horas depois, a zona pai pública ainda servia a delegação antiga. A intenção estava correta e o pedido…
IETF
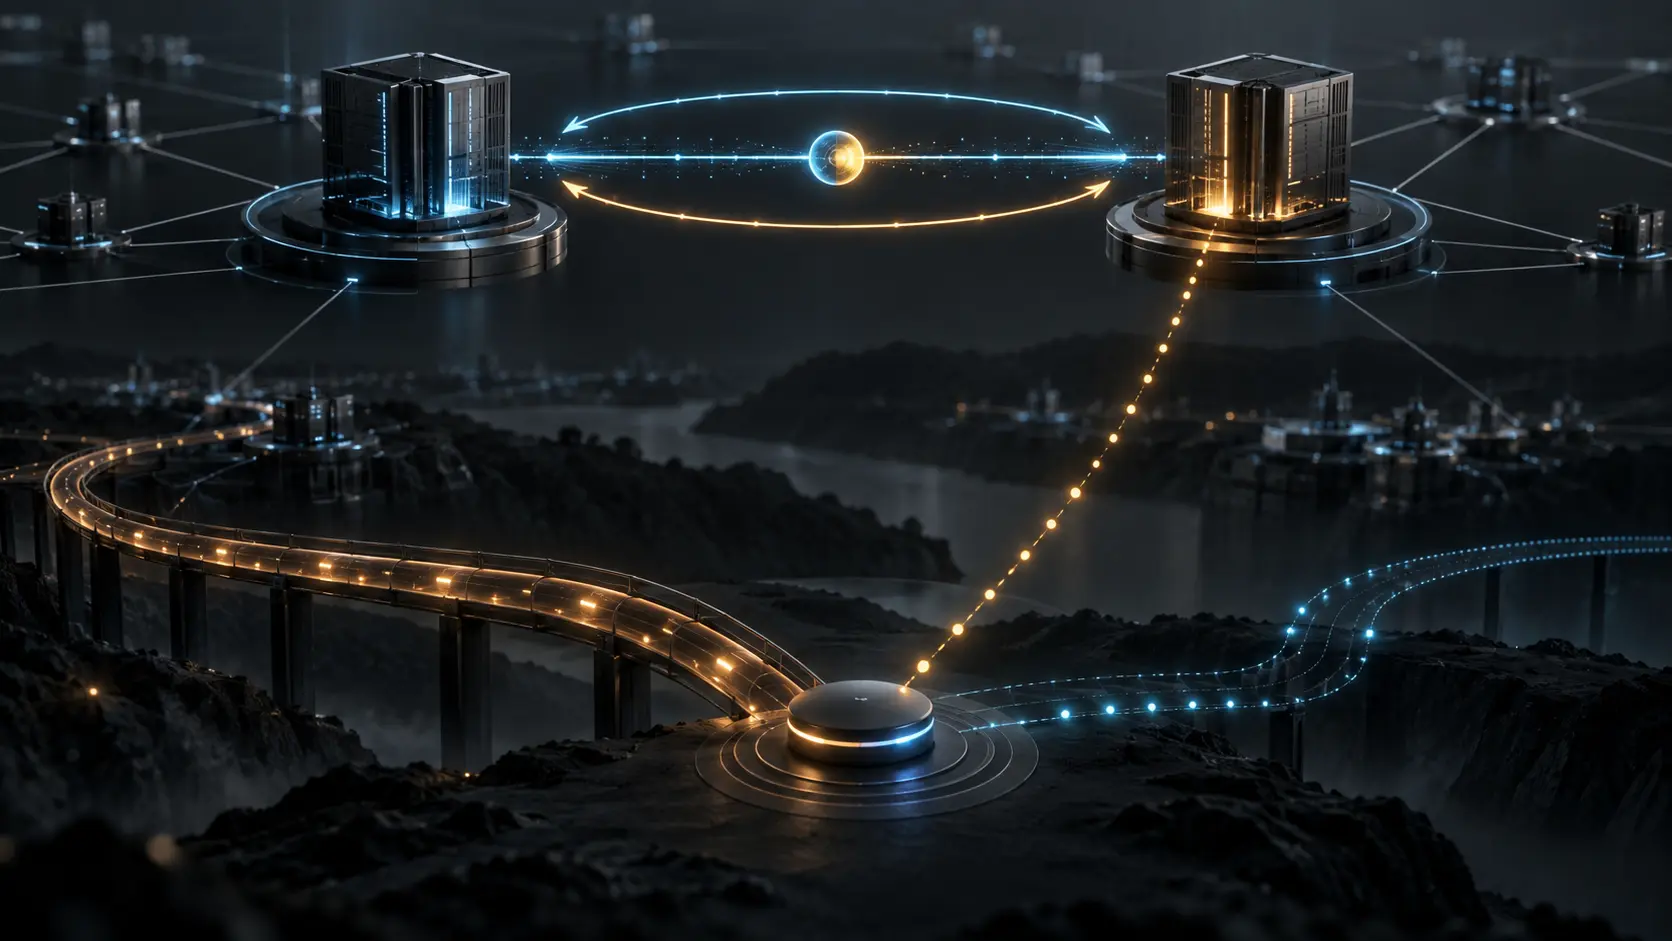
O ACK voltou. Talvez só o ACK tenha voltado.
Um reconhecimento autenticado encerrou a conversa entre os agentes. Na ponta do assinante, porém, o nó móvel ainda podia insistir no caminho antigo, sem ter recebido o anúncio de sequência zero que deveria provocar um novo registro. RFC 3543 permite dizer com precisão o que…
IETF
Dois serviços usavam o mesmo rótulo. Um registro atravessou a fronteira.
Num caso construído, uma equipe publicou um TXT para ativar uma função de hospedagem. Outro serviço consultava o mesmo nome genérico de desafio e aceitou o valor em um fluxo distinto. O DNS respondeu corretamente; a ausência de atribuição entre provedor, produto e escopo permitiu…

IETF
O painel voltou ao verde. A mesma autenticação ainda corria em dois caminhos.
O failover foi rápido: o peer alternativo respondeu e o indicador de disponibilidade se recuperou. Fora do painel, a requisição original continuava viva. A fila pendente havia copiado a mesma intenção para outro agente, e dois servidores ainda podiam transformar uma recuperação…
IETF
O cliente buscou o arquivo de controle. O nome deixou de ser privado.
Num cenário construído, um cliente comum ignorou a consulta HTTPS/SVCB do resolvedor e buscou diretamente `/.well-known/origin-svcb`. A conexão de arranque ainda não podia usar ECH e revelou o nome que a configuração deveria proteger. Uma interface para sincronizar operadores…

IETF
O datagrama foi descartado. O monitor esperava o fim da sessão.
Num cenário construído, um receptor DTLS eliminou um registro maior que o limite anunciado e continuou disponível. O monitor, escrito com a semântica do TLS, procurou um alerta fatal e classificou o silêncio como falha. A mesma palavra — excesso — escondia duas respostas de…

IETF
O inventário mudou. O controlador ainda operava com o limite antigo.
O elemento de comutação já mostrava a nova divisão de recursos. A partição seguia ativa, sem reinicialização, e seu estado permanecia instalado. Mesmo assim, o controlador poderia continuar planejando com a cota anterior até que um pedido seguinte falhasse. O inventário da…
IETF
O diretório confirmou. A malha ainda não tinha recebido o registro.
O serviço ganhou uma ficha num diretório antes de se tornar encontrável nos demais. O `SrvAck` era legítimo, mas respondia à pergunta mais estreita: este agente aceitou a atualização? Disponibilidade em toda a malha exigia outras observações.

IETF
Um receptor caiu. A chave abriu o conteúdo de todos.
Em um cenário construído, cada assinante tinha sido autenticado antes de receber a chave do fluxo multicast. Um único aparelho foi comprometido. O invasor não precisou atacar cada conexão: a mesma chave daquela época abriu o conteúdo comum destinado a todo o grupo.

História
O protocolo podia propor qualquer sequência. Não pré-aprovava a cobrança: RFC 3354
Organizar oferta, envio, pagamento e recibo é uma tarefa de protocolo. Autorizar a saída do dinheiro é outra. Ao tornar as etapas de IOTP mais combináveis, a RFC 3354 preservou essa diferença em vez de escondê-la.
IETF
O grupo era maior. A chave ainda dependia do expoente.
A ficha de compra prometia um grupo de milhares de bits. Era uma propriedade real, mas não era a propriedade inteira. O segredo nascia de uma fonte local, passava por regras locais e podia ser comprometido por uma execução que o catálogo público jamais veria.

História
A etiqueta continuou com 96 bits. A função hash mudou: RFCs 2403 e 2404
Duas transformações IPsec mantiveram em 96 bits o autenticador transmitido, embora tenham trocado a função hash usada por baixo dele. O campo estável facilitava manter formatos de pacote comparáveis; não tornava iguais os algoritmos, as chaves ou as orientações de implementação…

IETF
SameSite reduziu o envio. Não identificou quem decidiu.
SameSite pode mudar quando o navegador anexa uma cookie em contexto entre sites. Isso reduz caminhos de requisição cruzada, mas não transforma o cabeçalho em prova de identidade, consentimento ou autorização para uma ação específica.

IETF
O ACK desfez a dúvida. Não desfez a recuperação.
Quando o primeiro ACK aceitável voltou, ele trazia uma marca de tempo anterior à retransmissão. A origem do reconhecimento estava esclarecida: o pacote original havia chegado. Mas a janela de congestionamento já tinha sido reduzida, e a prova tardia não carregava uma instrução…

IETF
O 503 desapareceu do gráfico. A capacidade continuou igual.
Reclassificar uma recusa especulativa pode limpar a telemetria de indisponibilidade sem acrescentar um único servidor. O 419 proposto vale por tornar a razão mais legível; ele se torna perigoso quando a organização confunde uma métrica mais correta com uma operação melhor.