
Tópico
Evidências de recursos de rede
Na faceta Tópico, a inteligência do tópico Evidências de recursos de rede conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.
Arquivo de Caso
O token conhecia o endereço, não o ator: DNS Cookies e a autoridade da autenticação fraca
Um Server Cookie válido demonstra um fato útil e pequeno: alguém capaz de receber naquele endereço de origem já obteve um valor ligado a este Client Cookie. Ele não revela quem é essa pessoa, qual organização controla o resolver nem se a próxima consulta merece confiança ampla.

Reportagens
O endereço WAN privado que virou veredito de CGNAT em um guia republicado pela APNIC
Um endereço privado na porta WAN revela que existe outra fronteira até a Internet pública. Não revela, sozinho, quem controla essa fronteira. Ao eliminar essa distinção, uma orientação simples pode levar residências e pequenas empresas a comprar a solução errada.

História
O comando que entregava a conexão: por que o SMTP substituiu TURN por ETRN
Um site ligava para o provedor e pedia que a linha se virasse. O servidor podia devolver pela mesma conexão o correio acumulado. A economia escondia uma cessão de autoridade: o interlocutor pronunciara um nome de host, mas não provaria o direito de receber suas mensagens.
Tendências globais de serviços em nuvem
Encrypted ClientHello está virando um contrato de configuração entre DNS e edge
O DNS já anuncia a chave pública ECH nova. Cinco grupos de borda carregaram a chave privada; um sexto ainda atende com a versão anterior. O navegador chega justamente nele, recebe uma configuração de retry e tenta de novo. Todos os componentes estavam “saudáveis”. A saúde, como…

História
O prazo que o relé não podia reiniciar: como o SMTP DELIVERBY fez o tempo viajar
Quando o relógio chegava ao limite, a fila precisava escolher entre duas ações incompatíveis: parar definitivamente ou continuar e confessar o atraso. O DELIVERBY existiu para que essa escolha acompanhasse a mensagem.

História
Deixar no servidor transformou o POP3 em um problema de memória: como UIDL atravessou a reconexão
O POP3 era simples quando o cliente baixava a mensagem e a removia. A opção “deixar no servidor” preservou uma cópia remota, mas criou uma pergunta para a próxima conexão: quais itens desta lista mutável este cliente já guardou? UIDL respondeu com um identificador limitado ao…
História
O código de erro que pediu ao bloqueador que se identificasse
O HTTP 451 podia revelar um obstáculo legal e seu executor. Não podia obrigar transparência, validar a ordem nem enxergar bloqueios abaixo do HTTP.

História
O aviso que chegou ao servidor errado: a história do Path MTU Discovery
Em 2015, a Cloudflare recebeu a mensagem que deveria corrigir uma conexão e, ainda assim, não conseguiu usá-la. O ECMP mantinha o fluxo TCP em um servidor, mas entregava o ICMP Packet Too Big a outro. O limite do caminho tinha sido observado; a máquina capaz de alterar o tamanho…
Tendências globais dos ISPs regionais
Cabeçalhos de extensão IPv6 estão virando um imposto de compatibilidade de caminho
Para a operadora, mandar um pacote ao fast path custa centavos invisíveis; desviá-lo à CPU pode custar disponibilidade. Para o cliente, ambos aparecem sob a mesma linha “IPv6”. O problema começa quando um cabeçalho opcional atravessa essa diferença contábil sem que o contrato a…
Arquivo de Caso
O caminho público ficou mais limpo. A história foi reescrita: ASN privado no BGP e a autoridade para apagar um salto
O resumo de inteligência sobre O caminho público ficou mais limpo. A história foi reescrita: ASN privado no BGP e a autoridade para apagar um salto explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a…
História
A credencial que não podia assinar a mensagem: como o SMTP AUTH delimitou a identidade de submissão
Uma credencial podia abrir o portão de submissão, mas não assinar a carta que passava por ele. O SMTP AUTH ganhou utilidade justamente por preservar essa diferença: o servidor reconhecia quem estabelecera aquela sessão e o que essa conta podia fazer ali, sem se declarar juiz do…

Acadêmicos
Laurent Vanbever e a rede que deve ser testada enquanto muda
O trabalho de Laurent Vanbever trata a configuração de redes como software executável, cujas falhas podem surgir antes, durante ou depois da implantação. Da migração segura e síntese de configurações à detecção de BGP em tempo de execução e às operações com eficiência energética…

História
O endereço que não podia ser rebaixado: como o SMTPUTF8 tornou a rota parte do nome
Um nome de exibição acentuado atravessava sistemas antigos porque envolvia um endereço ASCII. Um nome de caixa não ASCII era o próprio destino. O SMTPUTF8 obrigou cada retransmissor a provar que podia levar essa identidade sem inventar outra.
Acadêmicos
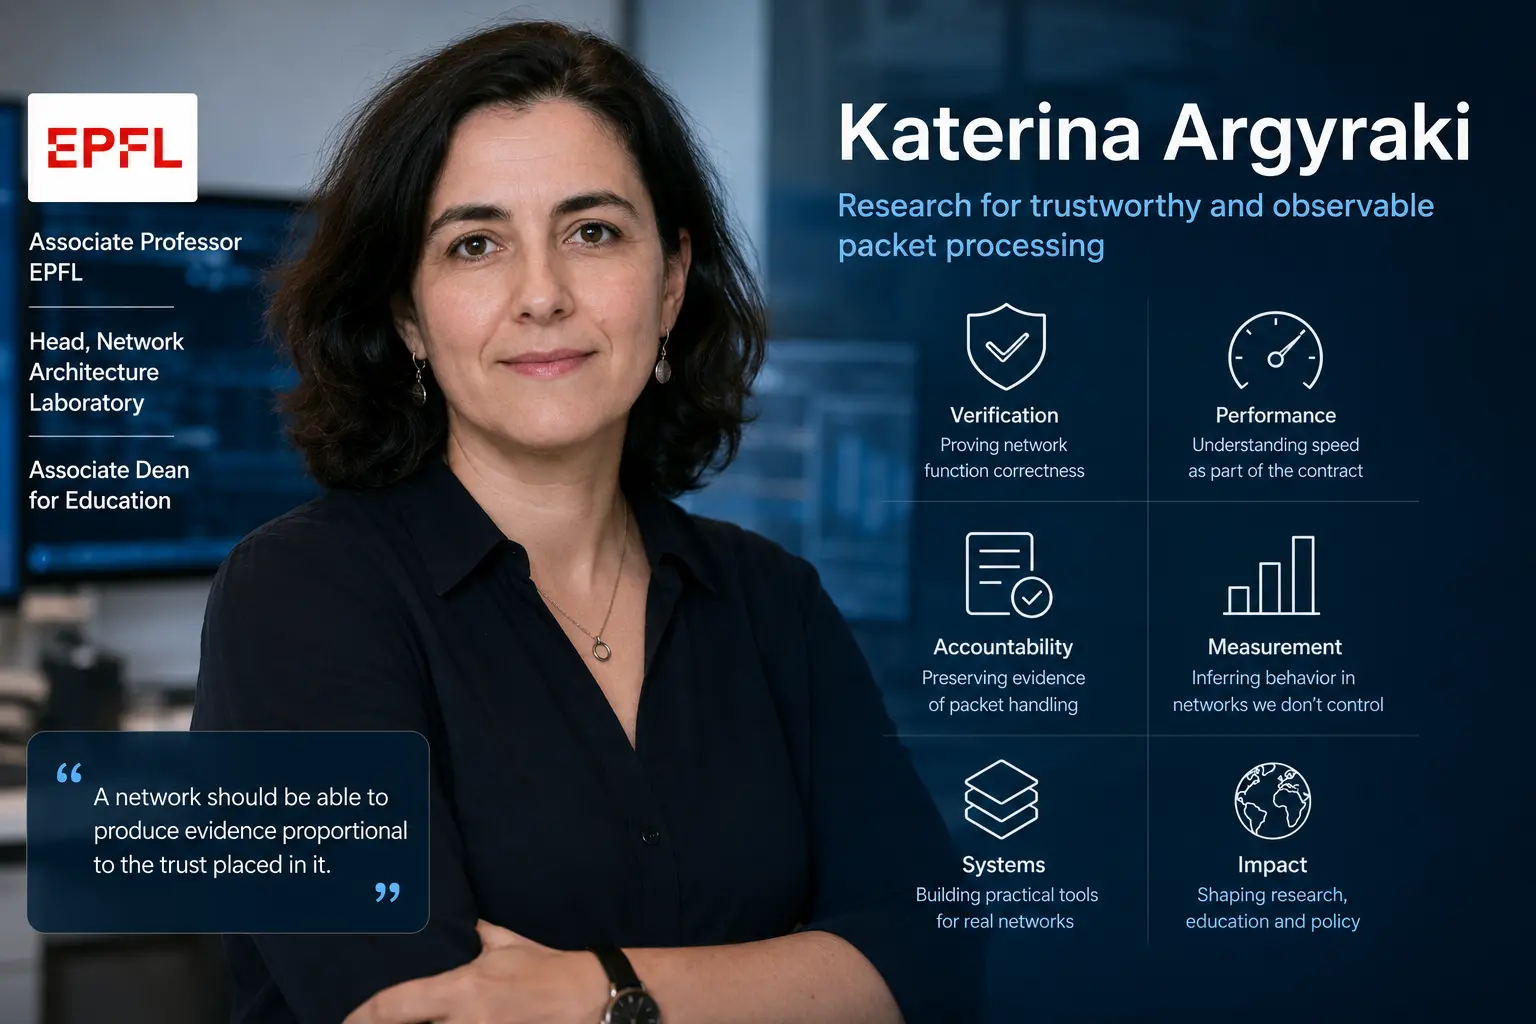
Katerina Argyraki e a busca por prova no encaminhamento de pacotes
A pesquisa de Katerina Argyraki acompanha um problema que se torna mais difícil à medida que as redes se tornam mais programáveis: um sistema de processamento de pacotes pode ser rápido e flexível, mas operadores e usuários muitas vezes têm pouca evidência de que ele se comportou…

Tendências globais de telecomunicações nacionais
Meta solicita licença para o cabo submarino Aurora entre os EUA e a Dinamarca
O cabo de 7.268 km tem 24 pares de fibras e um projeto de cabo aberto, mas a Meta ainda não decidiu quanta capacidade será ativada no lançamento.

Criadores
Dave Maltz e a pilha operacional por trás da rede do Azure
A função de Dave Maltz na Microsoft é mais bem compreendida pela amplitude da organização que ele lidera. A Azure Networking abrange serviços voltados ao cliente, DNS, segurança, controle distribuído, descarregamento no host, software de switches, malhas de data centers, enlaces…

História
O recibo que não podia prometer a entrega
O SMTP DSN transformou a devolução em evidência estruturada sem apagar seu limite: o remetente podia pedir um relatório, mas o relatório não podia garantir além do que o sistema observou.
Arquivo de Caso
A etiqueta cabia; a autoridade, não: BGP Large Communities e o namespace que executa política
O triplo recebido constava no catálogo público do provedor. A equipe concluiu que era uma solicitação legítima. Só depois percebeu que o catálogo explicava o significado dos números, não quem tinha permissão para transformá-los em comando.
Institucional Global
BIRD e o mecanismo de políticas de roteamento por trás dos pontos de troca de internet
O BIRD Internet Routing Daemon evoluiu de um projeto universitário tcheco para um sistema de plano de controle usado em ambientes exigentes, inclusive pontos de troca de internet. Sua história mostra como o software aberto reduz a dependência de plataformas proprietárias, mas…
Arquivo de Caso
A rota que não descrevia nada e podia receber todo o resto: BGP e a autoridade do último recurso
Uma default route não entrega ao cliente um mapa da Internet. Ela pede uma decisão mais ampla: todo destino que não tiver resposta mais específica será enviado a este neighbor. Quando o anúncio continua depois que o trânsito que o justificava falha, estabilidade de BGP passa a…