
Tópico
Evidências de recursos de rede
Na faceta Tópico, a inteligência do tópico Evidências de recursos de rede conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.
História
Sem AFI, valia “any”: as quatro famílias na RFC 4012
O RPSLng acrescentou uma cláusula opcional para indicar a família de uma política multiprotocolo. Omiti-la não deixava o escopo em aberto: a RFC 4012 definia `any`, sem alterar o sentido IPv4 unicast dos atributos antigos.
Arquivo de Caso
O DNS raiz recebeu o dobro de consultas; a pista estava nos resolvedores
Por cerca de uma semana, o volume de consultas que chegou à raiz do DNS subiu de aproximadamente 1,6 milhão para 3,2 milhões por segundo. Eram pedidos válidos, vindos de redes de resolvedores recursivos, sem impacto mensurável no serviço raiz. O episódio mostra como uma mudança…

IETF
RFC 5416: o vínculo 802.11 tem um limite de geração
RFC 5416 define uma ligação CAPWAP para IEEE 802.11, não uma promessa para cada recurso de Wi‑Fi moderno. O texto organiza estações, rádios, QoS, BSSID e WLAN dentro da base 802.11-2007. A pergunta de liderança é se um anúncio ou uma mensagem de controle prova capacidade atual…
IETF
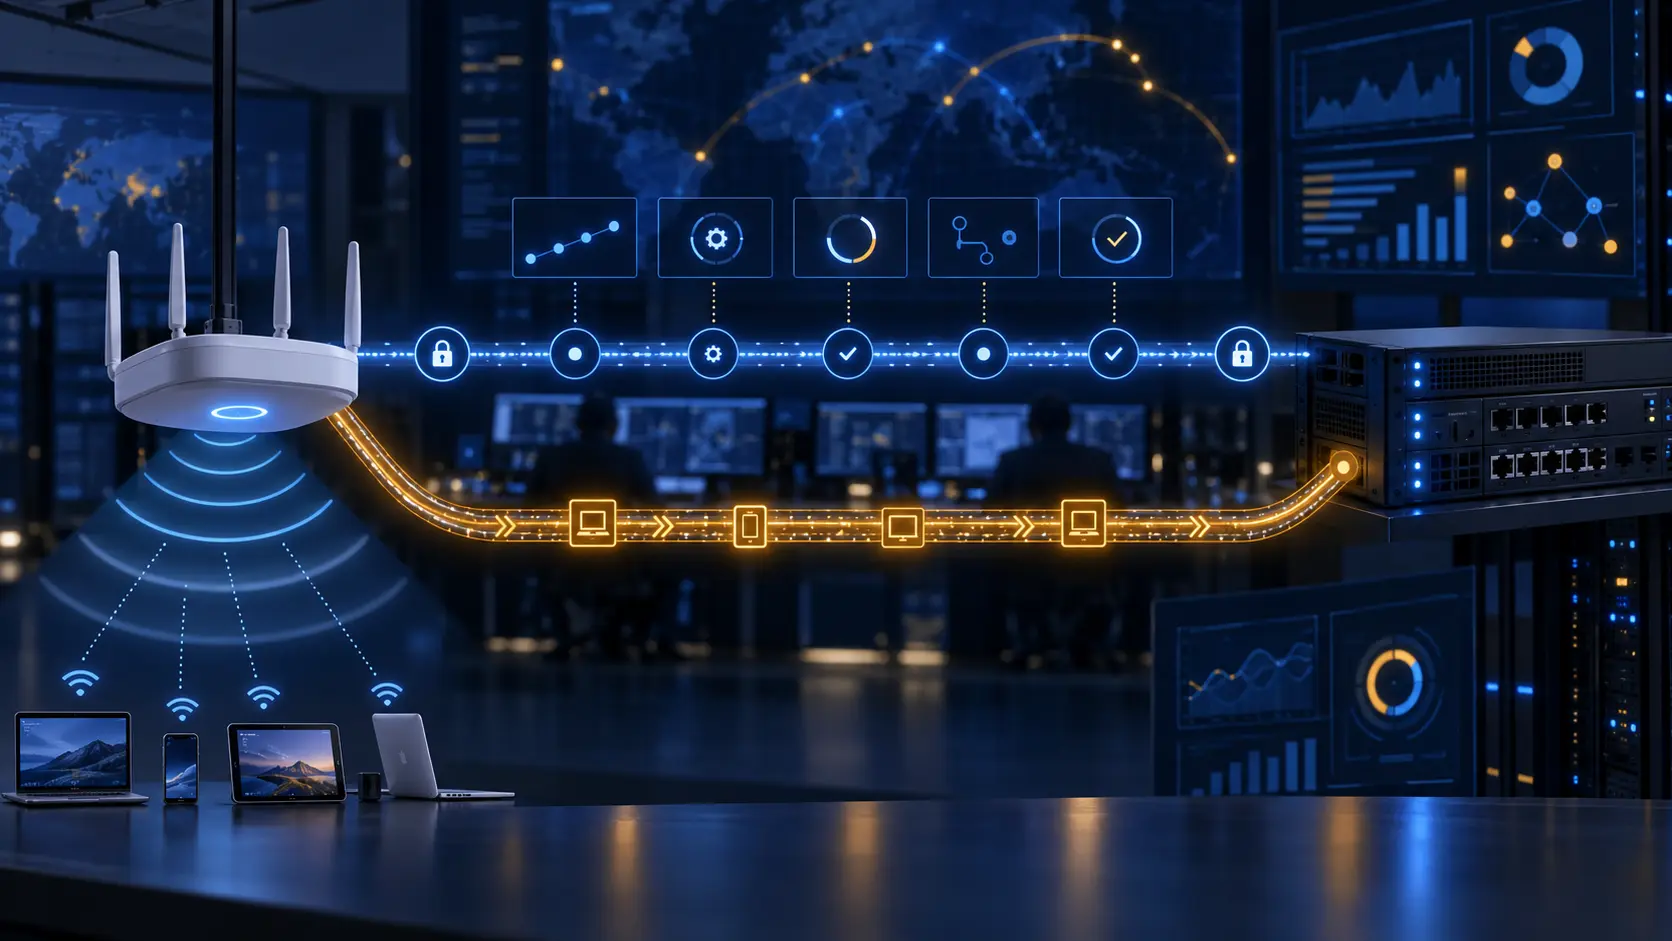
O estado do CAPWAP não prova o serviço: RFC 5415
O RFC 5415 organiza o plano de controle WLAN: um Access Controller gerencia Wireless Termination Points, protege sessões, atualiza configurações e transporta dados. Mas concluir um estado, completar DTLS ou observar um pacote prova apenas um caminho de protocolo. Não prova…

IETF
WiCoP é um registro histórico, não uma base de implantação: RFC 5414
O RFC 5414 descreve o WiCoP para controlar e provisionar WLANs grandes de forma centralizada. O RFC Editor o classifica como Historic e aponta o RFC 5415 como referência posterior. Assim, um controlador alcançável ou um aviso de configuração não prova autoridade atual, política…

Reportagens
Snapshot RPKI da AS24940: 91 rotas, 63 correspondências e 49 autorizações mais amplas
O resumo de inteligência sobre Snapshot RPKI da AS24940: 91 rotas, 63 correspondências e 49 autorizações mais amplas explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis…

IETF
A segurança do SLAPP é uma fronteira histórica, não prova de implantação
O RFC 5413 registra o Secure Light Access Point Protocol no momento em que foi levado ao trabalho de CAPWAP. Suas ideias de descoberta, autenticação e transporte protegido são evidência histórica, mas o RFC Editor diz que o texto foi publicado para registro e não deve fundamentar…

IETF
LWAPP é registro histórico, não base de implantação
RFC 5412 registra o Lightweight Access Point Protocol no momento em que foi levado ao trabalho de CAPWAP. Ele esclarece a arquitetura de controlador e pontos de acesso leves, mas o RFC Editor o classifica como Historic e diz que não deve fundamentar implantação. O RFC 5415…

IETF
O CATS escolheu o ponto de contato. O backend continuou oculto: RFC 10053
O CATS pode encaminhar uma solicitação a um ponto de contato promissor usando condições de rede e de computação. Essa escolha ainda pode não revelar qual instância de serviço tratará a solicitação por trás do contato, nem se as métricas publicadas descrevem apenas aquela…
História
O controlador precisava de uma rede antes de poder controlá-la: RFC 7149
Em março de 2014, um memorando do IETF convidou as operadoras a olhar além do diagrama atraente de um controlador central. Como ele descobre os equipamentos, chega até eles e influencia com segurança a rede que governa? O RFC 7149 tratou a inicialização, a negociação do serviço e…
IETF
Um guia SIP é um mapa, não um certificado de implantação
O RFC 5411 ajuda a navegar uma família SIP extensa: reúne especificações por assunto, registra estados documentais e aponta trabalhos relacionados. Ele é, porém, um retrato informativo datado, não um inventário vivo do que uma operadora executa. Uma entrada pode ser opcional…

História
O DHCP transportava um ID estável do assinante, sem definir seu significado: RFC 3993
O cliente podia mudar de rota de acesso sem que o provedor quisesse rever sua decisão de configuração. A RFC 3993 deu ao agente de retransmissão DHCP um campo para levar um identificador estável do assinante, mas deixou seu significado nas mãos do provedor.

IETF
A extensão carregou uma mensagem de chave. Isso não provou a instalação.
O RFC 5410 cria uma General Extension do MIKEY para OMA BCAST 1.0. Ela carrega STKM, LTKM, relatórios de LTKM e controle parental. O tipo recebido é uma evidência de transporte, não de chave instalada, contexto ativo ou reprodução autorizada.

IETF
O CMS embrulhou a chave. A identidade do destinatário ainda precisava coincidir.
O RFC 5409 define o uso de BF e BB1 dentro do CMS para proteger a chave de conteúdo, além da codificação da identidade e dos OIDs do algoritmo. Abrir o envelope não é conceder acesso ao negócio.

IETF
A identidade pode virar chave pública. Ainda não é permissão.
O Identity-Based Encryption remove uma etapa de distribuição: o remetente calcula a chave pública a partir da identidade do destinatário e de parâmetros públicos. O gerador de chaves privadas (PKG) entrega o segredo correspondente quando há uma solicitação. O RFC 5408 descreve…

IETF
Um edge mais adequado não torna a sessão migrável: RFC 10054
Um cliente pode mudar de região enquanto o estado do serviço permanece no edge que o atendia antes. A RFC 10054 combina condições de rede e de computação para escolher instâncias, mas exige que a aplicação declare se permite o uso de CATS quando uma sessão com estado precisa ser…

IETF
O canal foi vinculado; a operação continuava sendo outra decisão.
An SIP gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5407 draws a harder line: SIP Version 2 can bind a SIP message to lower-channel information, but the binding does not become local…

História
O nível 2 era negociado por sessão, não definido para o dispositivo: RFC 7147
Um mesmo sistema de armazenamento pode receber conexões iSCSI de iniciadores diferentes. A RFC 7147 registrou o nível negociado em cada sessão, porque ele descreve um acordo entre duas pontas — não uma capacidade única e permanente do equipamento.

IETF
O canal foi vinculado; a operação continuava sendo outra decisão.
An IPsec gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5406 draws a harder line: IPsec Version 2 can bind a IPsec message to lower-channel information, but the binding does not become…
IETF
O canal foi vinculado; a operação continuava sendo outra decisão.
An RTP gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5404 draws a harder line: G.719 RTP Version 2 can bind a G.719 frame block to lower-channel information, but the binding does not…