
Tópico
Evidências de recursos de rede
Na faceta Tópico, a inteligência do tópico Evidências de recursos de rede conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.

Reportagens
O retrato da AFRINIC de 8 de setembro devolveu quatro recursos a “allocated”. Não diz por quê
Três ASNs e um /19 atravessaram juntos a fronteira pública do registro da AFRINIC entre dois arquivos diários assinados. As datas de 2006 voltaram com eles. Isso comprova uma mudança de estado atual, não uma nova alocação — distinção que cabe em um recibo público enxuto.

Líderes
Osipenko Alexander Nikolaevich: o que os registros de rede demonstram — e o que não demonstram
O resumo de inteligência sobre Osipenko Alexander Nikolaevich: o que os registros de rede demonstram — e o que não demonstram explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as…

IETF
O custo que o retransmissor não guarda
Um componente pode dispensar a memória de cada cliente sem tornar a operação inteira mais simples. No PANA, a volta da mensagem revela onde continuam o trabalho, as decisões e a responsabilidade.

IETF
Jonathan Rosenberg e o estado OPEN que era do serviço, não da pessoa
O ponto verde parece oferecer uma resposta simples: pode chamar. Mas o padrão de presença responde a uma pergunta menor. Um serviço pode estar pronto para aceitar a mensagem enquanto a pessoa está longe do aparelho, concentrada em outra tarefa ou sem qualquer intenção de…
Tendências Institucionais da Europa e Oriente Médio
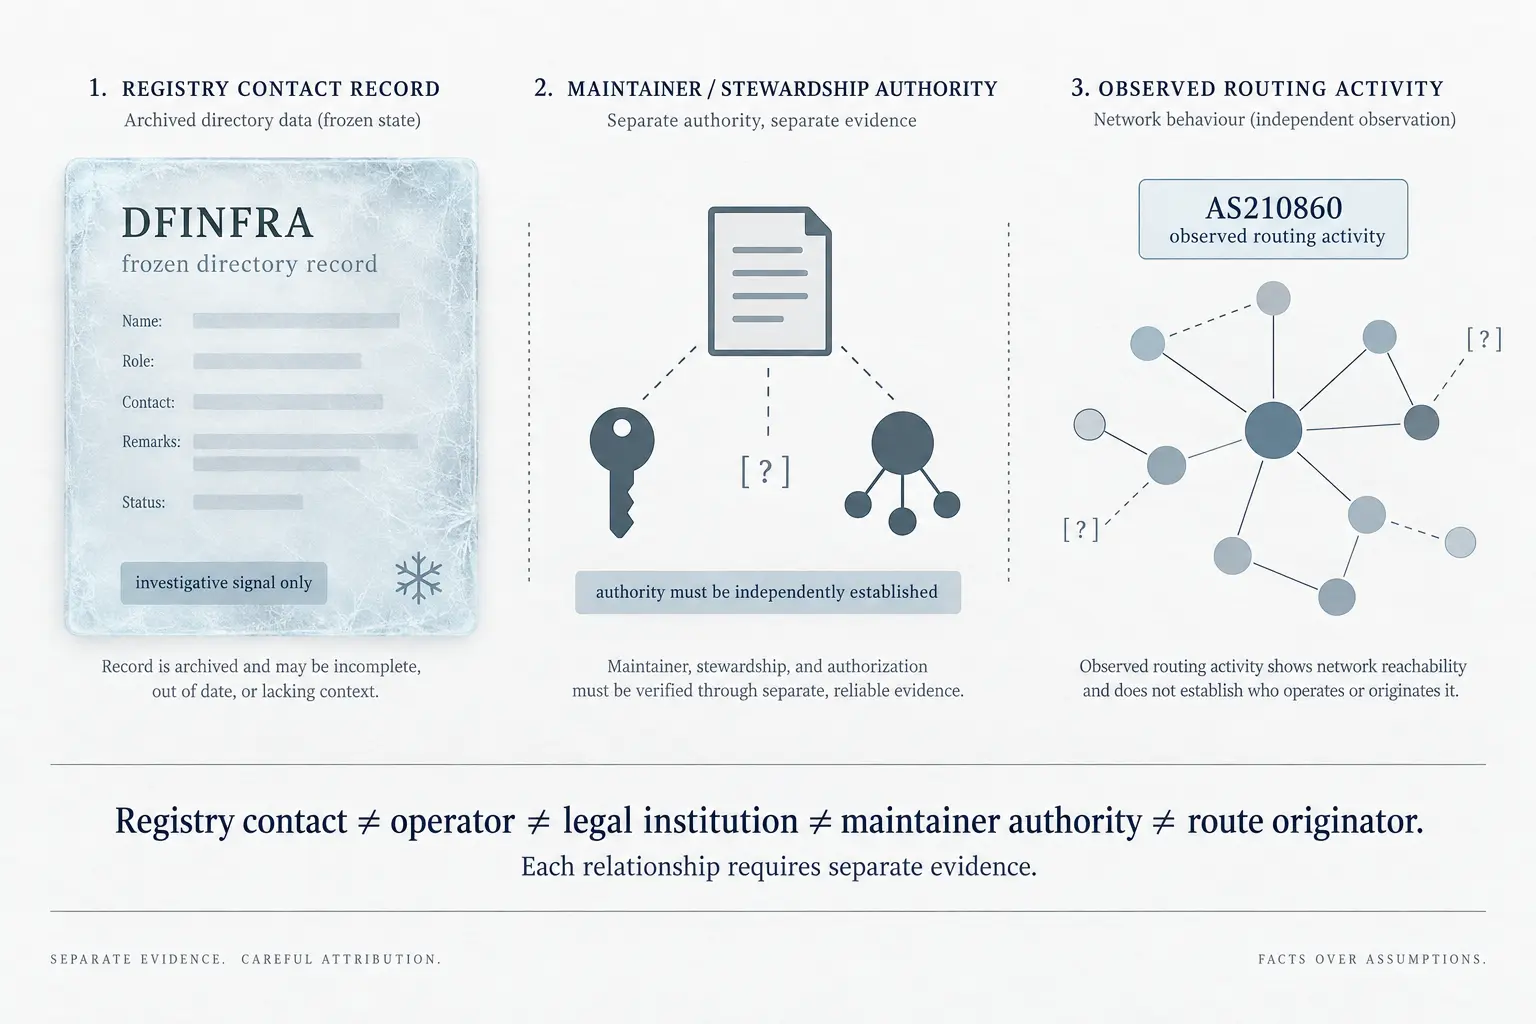
DFINFRA não prova controle operacional sobre o AS210860
Um nome de contato em um registro de recursos de Internet pode ser um sinal útil de mudança institucional, mas não basta para demonstrar titularidade jurídica, autoridade de manutenção ou operação efetiva de uma rede.

IETF
IPv6 reúne três medidas em um único booleano
Há uma diferença operacional enorme entre descartar uma mensagem e tirar um modem de serviço. O modelo YANG de IPv6 Neighbor Discovery que chegou à última chamada da IETF deixa as duas coisas — junto com o registro do incidente — ao alcance de `auto-resolve`. O nome soa como uma…

História
O arquivo terminou e depois continuou: o limite de membro do gzip
Um arquivo gzip pode receber conteúdo novo sem que seu passado seja refeito. Basta encostar outro membro completo no fim do primeiro. O descompactador percorre as duas unidades e junta as saídas, embora o prefixo antigo permaneça idêntico. RFC 1952 tornou esse limite pequeno uma…

IETF
Ler o equipamento não encerra a migração
O caminho antigo pode continuar necessário mesmo quando ninguém mais usa sua tela para acompanhar a rede. A conversão de SMIv2 para YANG definida no RFC 6643 moderniza o acesso de leitura, mas não transfere automaticamente as decisões de escrita, persistência e responsabilidade…

Tendências dos ISPs regionais da Europa e do Oriente Médio
AS210837: a identidade do registro não prova a continuidade da rede
O resumo de inteligência sobre AS210837: a identidade do registro não prova a continuidade da rede explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis consequências de…

Reportagens
DATAMATIX e AS210973: o que os registros públicos provam — e o que ainda não provam
O resumo de inteligência sobre DATAMATIX e AS210973: o que os registros públicos provam — e o que ainda não provam explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis…

IETF
Restaurar a fábrica pode apagar o caminho de volta
Um equipamento pode voltar corretamente à configuração original e deixar de ser administrável pelo operador. A RFC 8808 permite que o destino da restauração não esteja disponível para consulta e separa esse processo da garantia de eliminação dos dados.

IETF
Incidente “cleared” não prova qual comando o encerrou
O centro de operações vê um incidente verde. O sistema de chamados ainda o mostra em andamento, e dois controladores enviaram pedidos de resolução durante a mesma janela. A cor informa que a condição mudou; não revela qual pedido foi executado, quem o aprovou nem se a restauração…

História
O centro de chaves sumiu na árvore; a autoridade ficou: RFC 1949
Há uma diferença entre espalhar trabalho e espalhar poder. RFC 1949 tentou tornar a distribuição de chaves multicast escalável fazendo nós já autenticados da árvore atenderem os próximos participantes. A central deixava de montar cada entrega, mas a permissão para entregar o…

IETF
Ben Campbell e a redução de cem por cento que não provou tráfego zero
O valor `OC-Reduction-Percentage: 100` cabe numa única célula de painel e parece encerrar a análise: todo o tráfego teria sido cortado. Nas especificações Diameter das quais Ben Campbell é autor, o número tem função diferente. Ele pede que um nó aplique mitigação a todas as novas…

IETF
O IPv6 entrou em operação, mas o plano antigo continuou decidindo
O 6rd aproveita a rede IPv4 para oferecer IPv6 mais cedo. Essa economia de implantação mantém uma dependência: o endereço antigo participa do tamanho, da duração e do destino futuro dos prefixos entregues aos clientes.

IETF
Um catálogo de capacidades não decide uma assinatura
O orquestrador lê uma resposta elegante: HTTPS, XML ou JSON, TLS 1.2 ou TLS 1.3. O equipamento deixou de ser uma caixa-preta, mas ainda não existe assinatura alguma. Falta escolher a combinação, aplicar a política, autorizar o receptor, obter a aceitação do publicador e comprovar…

História
A senha estava certa uma vez: o RFC 1938 e a verdade que muda ao ser aceita
Uma senha comum parece responder a uma pergunta estática. No RFC 1938, a resposta correta modifica a própria pergunta seguinte. Ao validar uma senha de uso único, o servidor troca o verificador antigo pelo valor que acabou de aceitar. Esse gesto dá resistência a replay, mas…

Reportagens
O teste de failover do RPKI da ARIN deixou aberta a questão das dependências
Uma hora de acesso bloqueado, cinco minutos até a confirmação da redundância e mais quinze até o retorno ao patamar anterior: a ARIN publicou uma sequência operacional rara em precisão. Ela comprova a recuperação no cenário exercitado. Não comprova, sozinha, a independência da…

IETF
A conexão continua; a autorização precisa recomeçar
Reaproveitar uma conexão IMAP pode evitar trabalho repetido de abertura e proteção do canal. Mas a economia depende de encerrar a autoridade do usuário anterior sem encerrar TLS. O comando UNAUTHENTICATE torna explícito o que a conexão nova antes separava por construção.

IETF
Adam Roach e a assinatura encerrada que não encerrou o recurso
O painel fica vermelho: `Subscription-State: terminated`. Se a equipe conclui que o recurso monitorado desapareceu, ela transformou uma certeza estreita do protocolo em uma afirmação muito maior. A especificação de eventos SIP escrita por Adam Roach encerra inequivocamente a…