
Horizonte temporal
Curto prazo
Na faceta Horizonte temporal, a inteligência de horizonte temporal Curto prazo organiza os artigos pelo período durante o qual se espera que um sinal seja relevante. A página ajuda os leitores a distinguir mudanças operacionais imediatas de mudanças de ciclo mais longo em governança, investimento, padrões e infraestrutura, que podem se desenrolar ao longo de trimestres ou anos. Ela conecta premissas de tempo com evidências públicas, atores relacionados, contexto de mercado, exposição de clientes, pressão de políticas públicas e planejamento de infraestrutura, para que os leitores possam avaliar se um desdobramento é urgente, estratégico ou ainda aguarda evidências de confirmação. A página também explica como o horizonte temporal altera o significado de um sinal, quais organizações podem estar expostas e quais decisões de infraestrutura exigem ação de curto prazo ou monitoramento de ciclo longo.

Reportagens
AFRINIC Whois: mnt-domains autoriza registros de domínio reverso, não a operação DNS
Uma chave de banco de dados pode autorizar a criação de um objeto de domínio reverso enquanto todas as consultas DNS ao suposto serviço expiram. Na base da AFRINIC, `mnt-domains` identifica o mantenedor autorizado a criar objetos filhos. É evidência sobre atualização cadastral…

IETF
Uma resposta Echo MPLS não prova o caminho bidirecional sem validar o retorno
Uma resposta Echo válida pode vir de um ponto intermediário alcançado pela expiração do TTL. O simples fato de ela chegar não prova que percorreu o LSP reverso pretendido. A leitura correta do RFC 6426 exige que o solicitante confronte origem, encapsulamento, interface, pilha de…
Reportagens
RIPE assignment-size descreve a granularidade IPv6, não assinantes ativos
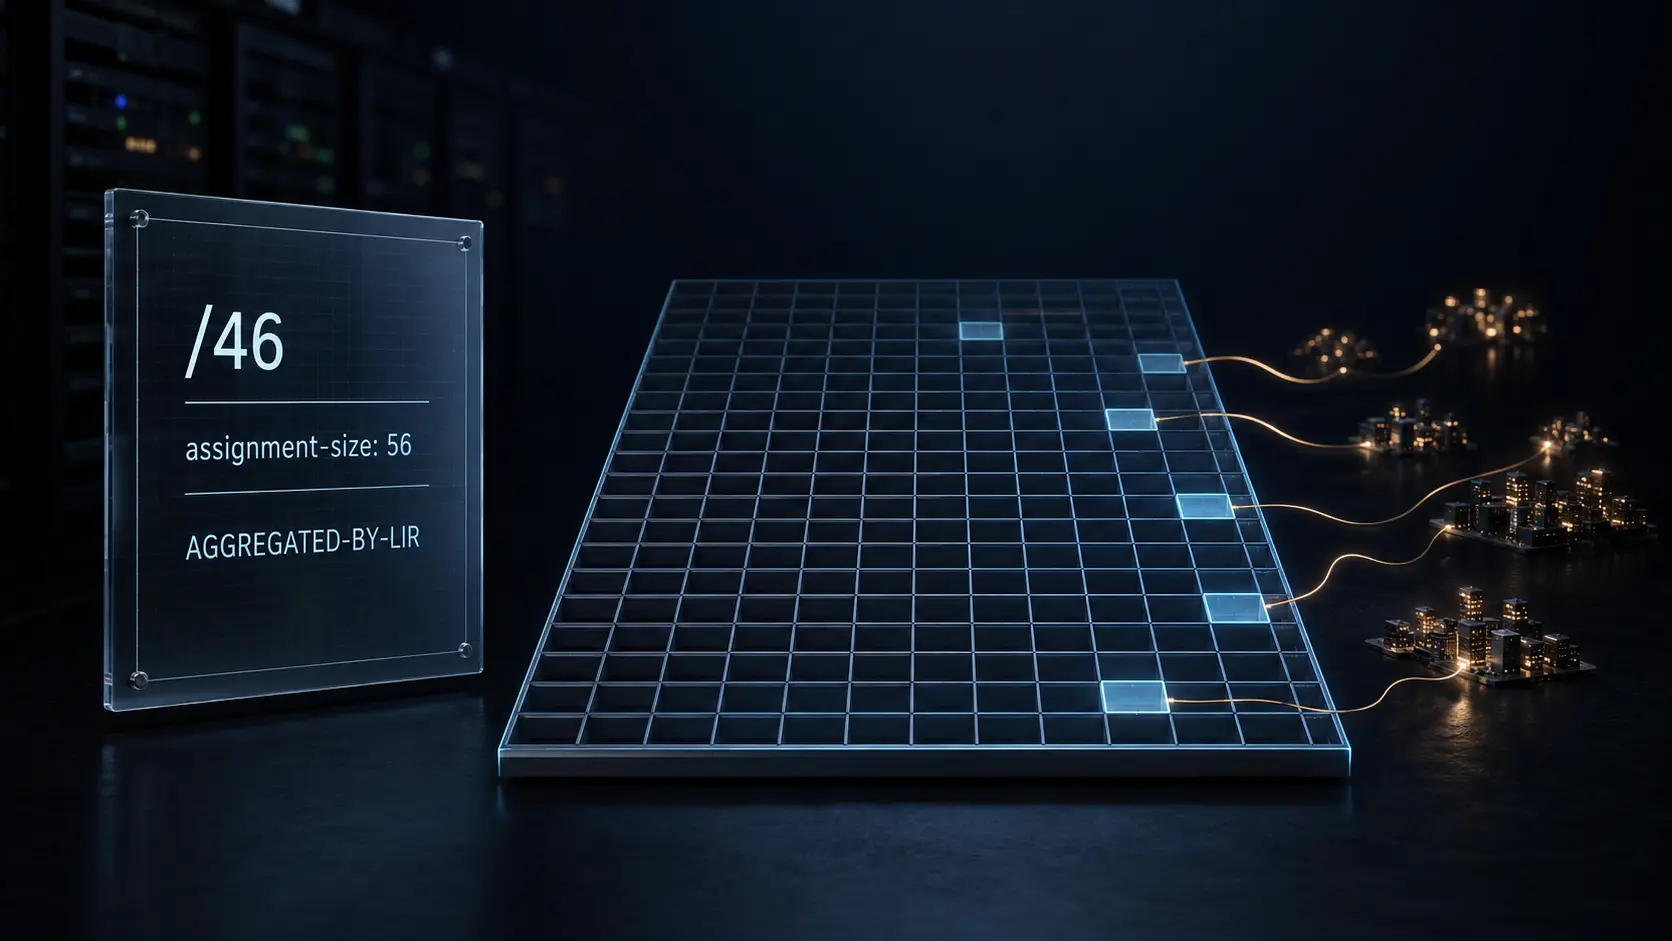
Um `/46` comporta matematicamente 1.024 prefixos `/56`. Quando um objeto da RIPE Database combina o agregado com `assignment-size: 56`, a conta é exata, mas o suposto total de assinantes não é. O campo registra o tamanho das atribuições a usuários finais no agregado; não afirma…
Arquivo de Caso
Um arquivo security.txt precisa de um comprovante de canal de divulgação ativo
O arquivo pode estar perfeito e a operação, muda. Quando `Expires` ainda está no futuro, o que se sabe é que o publicador declara aquelas coordenadas atuais. Não se sabe se a mensagem chega, vira chamado e encontra uma pessoa responsável.
IETF
VIRP tira a autoridade de escrita do portão, mas a permissão de uso único ainda não existe
A revisão 07 do VIRP redesenha um ponto de poder na automação de redes: o portão mantém apenas uma identidade permanente de leitura, enquanto um serviço separado decide se uma ação de escrita pode chegar ao equipamento. A mudança reduz o que a tomada do portão permite fazer.…

Tendências de Telecomunicações nacionais da Europa e Oriente Médio
O aporte de US$ 23,5 milhões da AST na SatCo não cabe em uma só conta
Em telecomunicações por satélite, “parceria” pode esconder etapas muito diferentes. A AST SpaceMobile levou direitos exclusivos de distribuição para a SatCo, a joint venture europeia com a Vodafone. A divulgação não mostra uma venda em dinheiro nem uma operação europeia já…
Tendências de Data Center da América do Norte
O contrato de 40 MW da Digi Power X com a Cerebras se divide em um portão financeiro de 25 MW
O acordo entre Digi Power X e Cerebras traz 40 MW e cerca de US$ 1,1 bilhão de valor no prazo inicial. A documentação não mostra 40 MW já em operação. Ela separa 15 MW da Fase 1 de 25 MW incrementais da Fase 2. A expansão depende de financiamento aceitável para ambas as partes e…

Tendências de Data Center da América do Norte
A concentração de clientes da Credo tem dois mapas
O resultado trimestral da Credo mostra crescimento rápido, mas o dado mais disciplinador está na nota de concentração. A companhia conta quem contratou e também quem, segundo seu perfil de cliente final, gera a demanda. Quando uma fábrica contratada emite o pedido, essas duas…
Arquivo de Caso
Remover um colaborador do PyPI não revoga um Trusted Publisher
Tirar uma pessoa da lista de colaboradores é uma decisão real sobre acesso humano. Isso não prova que a identidade automatizada de publicação também deixou de valer.

Tendências Institucionais da América do Norte
As proteções dos títulos da Qorvo têm um relógio de fechamento — não um refinanciamento concluído
Os credores da Qorvo já tomaram uma decisão material na operação pendente com a Skyworks. Em 11 de junho, entregaram os consentimentos suficientes para alterar duas escrituras de dívida, e os instrumentos suplementares passaram a existir como contratos eficazes. Isso não torna as…

IETF
Um alarme MPLS pode conter o ruído do cliente sem provar falha no servidor
Um AIS pode suprimir alarmes em cascata no cliente enquanto seu L-Flag permanece limpo. Portanto, a supressão do alarme não prova que o servidor falhou. AIS, L-Flag, LKR e R-Flag têm semânticas separadas: indicação de falha, declaração de falha do servidor, bloqueio…

IETF
RFC 9917 deixa a ponta remota podar o caminho de ida
Um enlace pode parecer saudável no ponto em que o tráfego sai e estar danificado no ponto em que chega. O RFC 9917 transforma a evidência observada na ponta receptora em um sinal de política para o Flex-Algorithm, capaz de retirar a aresta de ida da topologia quando as condições…
Reportagens
No Whois da APNIC, mnt-irt aponta para resposta a incidentes — não para controle da rede
Um ponteiro obrigatório de contato pode parecer uma declaração sobre quem opera uma rede. No Whois da APNIC, `mnt-irt` tem um significado mais restrito e mais útil: conecta o registro de um recurso numérico a um objeto Incident Response Team (IRT) usado para segurança e…

IETF
RFC 9916 limita os dados antecipados no PCEPS
Um controlador PCE pode economizar uma ida e volta do handshake ao se reconectar e, ainda assim, provocar um incidente pior: se dados de controle de caminho forem aceitos antes de o handshake terminar de forma resistente a replay, a redução de latência transforma-se em risco de…

IETF
Continuidade MPLS-TP não é conectividade: a identidade de origem decide se a sessão ativa está no caminho certo
Uma sessão BFD pode continuar UP enquanto recebe RDI, e pacotes recorrentes podem chegar de um endpoint de manutenção errado. Portanto, a continuidade dos pacotes não prova que a conectividade esteja correta. O mecanismo do RFC 6428 combina, na mesma sessão BFD, CC e CV proativa…

IETF
Uma concessão é uma máquina de estados: a RFC 9915 reforça a autoridade do DHCPv6
Um cliente pode receber um endereço com sucesso e ainda falhar horas depois, quando a renovação, a religação ou a continuidade do prefixo delegado atravessa a fronteira de um servidor ou relay. Por isso, uma concessão DHCPv6 é uma máquina de estados, não uma resposta única.

Reportagens
O controle da ARIN torna a associação de reatribuição dependente de consentimento
Desde janeiro de 2026, uma organização pode impedir que um provedor upstream associe seu Org ID a uma nova reatribuição ou realocação. O mecanismo dá ao destinatário uma decisão antes da criação do registro público. Ainda assim, aceitar por padrão não equivale a consentir cada…

IETF
Um loopback RSVP-TE exige uma LSP bloqueada — e o nó-alvo ainda controla o teste
Uma solicitação de loopback pode chegar a um nó de LSP endereçado de forma específica e, ainda assim, esse alvo deve ignorá-la se o bit A, Administratively down, de ADMIN_STATUS não provar que a LSP continua bloqueada. O ingresso inicia a operação, mas não possui autoridade…

IETF
A raiz escreve o atalho: a RFC 9914 projeta estado de roteamento no RPL
Um pacote entre duas folhas pode subir por um caminho alongado do RPL DODAG e passar pelo Root mesmo quando existe uma rota direcional mais curta. A RFC 9914 permite que o Root projete nos nós selecionados, como estado de roteamento, um atalho calculado por um PCE. O ganho de…

IETF
Quatro rádios, um problema de controle: o que a RFC 9913 revela sobre o plano de capacidades RAW
Quatro tecnologias de rádio podem anunciar agendamento ou redundância, mas expõem relógios, unidades de recurso, primitivas de diversidade e correlações de falha diferentes. Por isso, nomes de recursos não são promessas de garantia intercambiáveis. Esta é uma análise de Theo…