
Horizonte temporal
Curto prazo
Na faceta Horizonte temporal, a inteligência de horizonte temporal Curto prazo organiza os artigos pelo período durante o qual se espera que um sinal seja relevante. A página ajuda os leitores a distinguir mudanças operacionais imediatas de mudanças de ciclo mais longo em governança, investimento, padrões e infraestrutura, que podem se desenrolar ao longo de trimestres ou anos. Ela conecta premissas de tempo com evidências públicas, atores relacionados, contexto de mercado, exposição de clientes, pressão de políticas públicas e planejamento de infraestrutura, para que os leitores possam avaliar se um desdobramento é urgente, estratégico ou ainda aguarda evidências de confirmação. A página também explica como o horizonte temporal altera o significado de um sinal, quais organizações podem estar expostas e quais decisões de infraestrutura exigem ação de curto prazo ou monitoramento de ciclo longo.

IETF
O D-PATH só evita loops quando os gateways concordam sobre o domínio
O D-PATH leva uma memória dos domínios atravessados, mas não descobre onde eles começam e terminam. Na RFC 10039, essa fronteira é uma decisão operacional anterior ao BGP. Quando o mesmo DOMAIN-ID é aplicado de forma coerente, ele ajuda a bloquear o retorno de uma rota; quando a…

IETF
A RFC 7506 é histórica; o Router Alert 69 ainda pode circular
Uma decisão da IETF pode aposentar uma regra e ainda assim encontrar a regra em funcionamento anos depois. A RFC 7506 está histórica, o valor 69 aparece como deprecado e a RFC 9570 proíbe seu uso em novas mensagens LSP Ping. Nada disso abre a configuração de um roteador ou…
Tendências Institucionais da América do Norte
Na Rigetti, o dinheiro do CHIPS vem em etapas; as ações, de uma vez
O acordo federal da Rigetti põe dois valores próximos de US$ 100 milhões em calendários diferentes. O caixa depende de marcos técnicos; o bloco de 7,74 milhões de ações nasce inteiro e ganha liquidez por outra fórmula.
IETF
Um mapeamento NAT64 não é uma política de filtragem
Repetir a mesma combinação de endereço e porta em vários destinos é uma propriedade valiosa de um NAT64 stateful. Só não é uma resposta sobre quem pode voltar por ela. Quando o relatório transforma o teste de mapeamento em selo de segurança, a precisão do laboratório passa a…

Tendências Institucionais da América do Norte
O acordo da Chime com a Stride guarda 18 meses de continuidade
A Chime quer trocar a dependência de um banco parceiro pelo controle de um banco próprio. O contrato de compra por US$ 590 milhões, porém, também organiza o caso em que os reguladores impeçam essa mudança: sob condições estreitas, três acordos existentes ganham mais 18 meses.

IETF
Um só operador não forma um único domínio de confiança SRv6
Uma aquisição reúne duas redes no mesmo balanço e no mesmo desenho corporativo. Logo aparece a proposta de remover o filtro entre elas: agora seria “tráfego nosso”. O adjetivo mudou; os membros autorizados, as faixas de SID, as chaves e a capacidade real de filtragem talvez não.…

IETF
Incidente “cleared” não prova qual comando o encerrou
O centro de operações vê um incidente verde. O sistema de chamados ainda o mostra em andamento, e dois controladores enviaram pedidos de resolução durante a mesma janela. A cor informa que a condição mudou; não revela qual pedido foi executado, quem o aprovou nem se a restauração…

IETF
Um catálogo de capacidades não decide uma assinatura
O orquestrador lê uma resposta elegante: HTTPS, XML ou JSON, TLS 1.2 ou TLS 1.3. O equipamento deixou de ser uma caixa-preta, mas ainda não existe assinatura alguma. Falta escolher a combinação, aplicar a política, autorizar o receptor, obter a aceitação do publicador e comprovar…

IETF
O voucher de ingresso chega depois que a identidade é revelada
ELA oferece a um dispositivo restrito uma autorização forte para entrar em um domínio, sem fingir que a decisão surge antes dos dados necessários para tomá-la. A identidade de ingresso chega a um autenticador V e ao servidor W; só depois volta o voucher. A criptografia pode…

IETF
Uma prova criptográfica de conduta indevida não revoga a confiança
Um cliente recebe intervalos de tempo assinados que não podem coexistir na ordem em que chegaram. O Roughtime permite preservar essa contradição em um relatório verificável por terceiros. Ainda assim, os bytes não nomeiam necessariamente o servidor culpado, não escolhem quem…
Reportagens
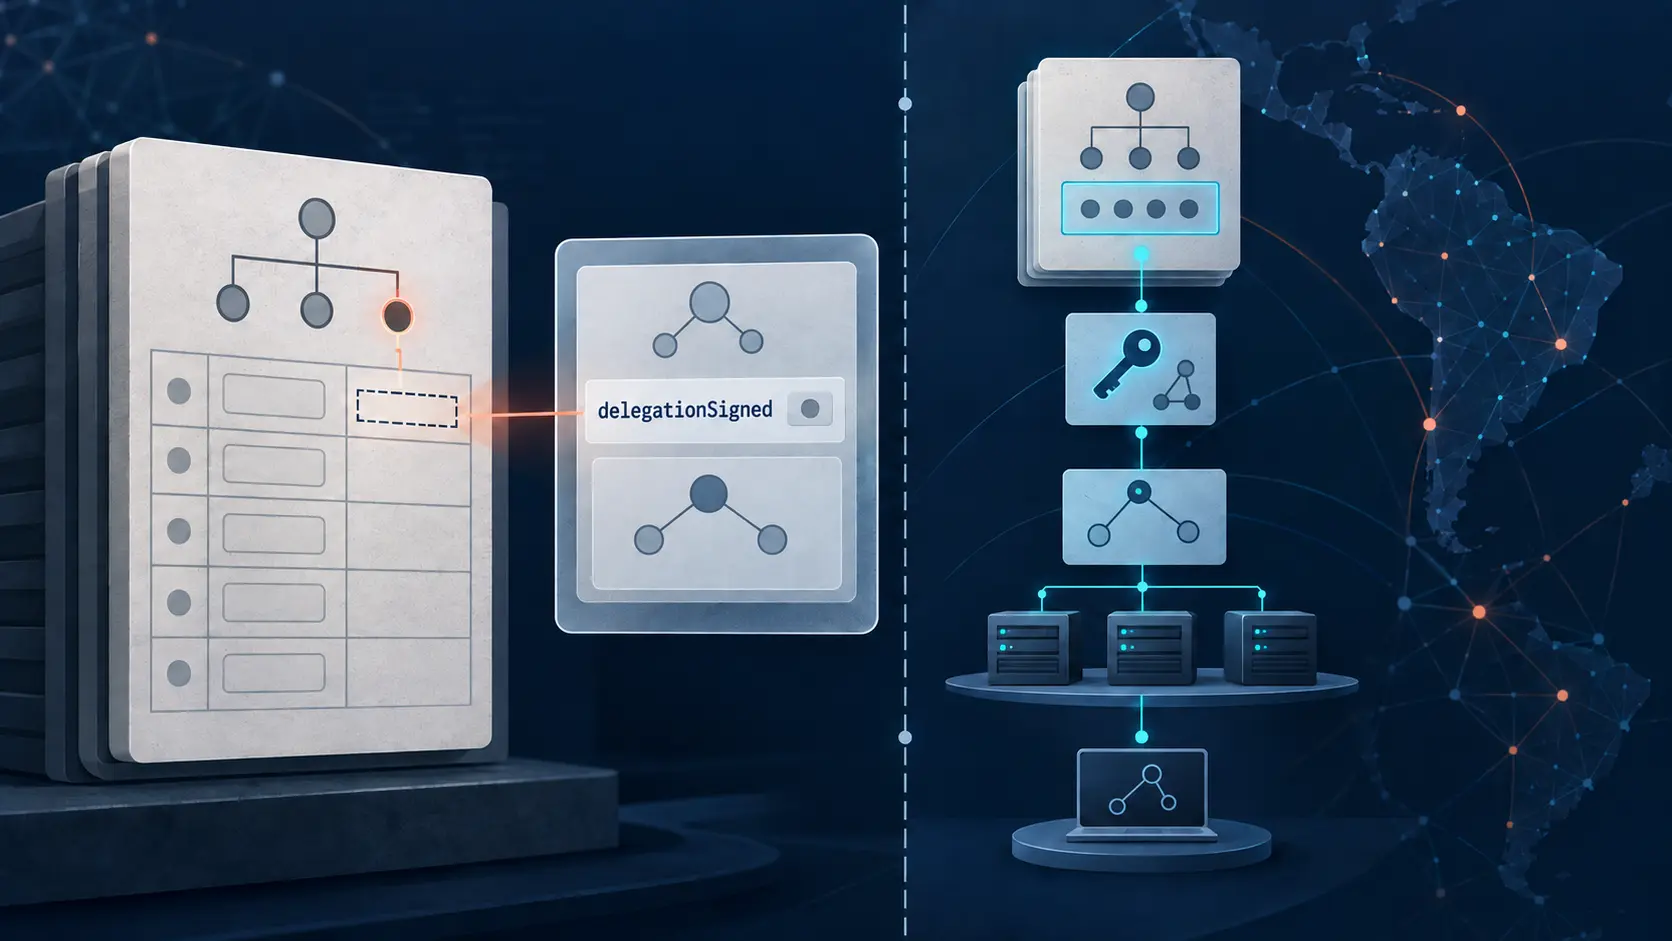
No RDAP do LACNIC, delegationSigned registra DS no pai, não a validação DNSSEC
Um valor booleano em uma resposta de registro pode parecer um veredito sobre a segurança de uma cadeia DNS. No RDAP do LACNIC, `delegationSigned` responde a uma pergunta mais estreita: a visão cadastral informa registros DS na zona pai? O campo não executa um resolvedor, não…

IETF
Uma configuração candidata privada não explica por que uma intenção prevaleceu
Uma equipe prepara uma mudança programada; outra altera o mesmo serviço para conter um incidente. As duas trabalham com credenciais legítimas e candidatas privadas, sem misturar rascunhos. Quando os valores entram em conflito, porém, o isolamento não carrega a decisão…

IETF
Uma versão mínima de YANG não é um piso de compatibilidade
Um módulo recomenda a versão mínima 3.1.0 para uma importação. O repositório oferece 3.1.2 `_non_compatible` e 4.1.2. Pelo critério do atual rascunho de YANG Semantic Versioning, as duas opções passam. O resolvedor não está contornando a regra; está cumprindo exatamente uma…
IETF
Um contador de descarte precisa de uma época de intenção antes da automação agir
Uma curva sobe depois da meia-noite. O roteador atribui a perda a uma ACL, e o controlador sabe qual playbook executar. A leitura anterior, porém, foi feita antes da troca de política; entre as duas houve reinício de placa e mudança no perfil contratado. O contador tem nome e…

IETF
Um servidor de nomes em comum testa continuidade, não controle da delegação
O pai de uma zona troca quase todos os servidores de uma delegação. Um nome antigo, porém, continua na lista. Para o resolvedor, essa interseção pode manter a cadeia do cache. Para a equipe que conduz a mudança, ela não revela se o caminho remanescente foi autorizado, qual risco…

IETF
O DNS GREASE precisa de regras de experimento antes de virar padrão
Uma consulta DNS leva de propósito um valor sem função. O destinatário correto o ignora; o destinatário rígido pode recusar, silenciar ou obrigar uma nova tentativa. Para quem desenvolve o protocolo, a falha é um aviso antecipado contra a ossificação. Para quem aguardava a…

IETF
O ensaio de DNSSEC testa uma coorte de resolvedores, não a internet
Uma zona assinada falha na validação, mas o usuário comum ainda recebe uma resposta. Essa aparente contradição é a utilidade do DNSSEC em ensaio: transformar primeiro a falha em observação, antes de transformá-la em indisponibilidade. O método, porém, só ouve resolvedores que…

IETF
Uma data de obsolescência aposenta um rótulo RDAP, não seus clientes
O registro consegue mudar o status de um identificador. O servidor consegue anunciar quando deixará de atendê-lo. Já o cliente pode continuar existindo fora do campo de visão de ambos. A retirada responsável começa por aceitar essa distribuição de poder, não por tratar uma data…
IETF
A recuperação de DNSSEC segue relógios que nenhum signatário controla sozinho
O alarme chega antes da indisponibilidade: a chave privada deixou de assinar, mas a zona continua validando com material produzido anteriormente. Há serviço, porém não há normalidade. As assinaturas antigas abriram uma janela para reagir, e cada pedaço dessa janela será gasto por…
IETF
Uma atualização de delegação autoassinada prova uma chave, não sua autoridade
Uma nova chave pode assinar uma mensagem que pede confiança nessa mesma chave. A operação comprova posse; não comprova mandato. Ao propor atualizações rápidas da delegação entre filho e pai, o DNSOP deixa espaço explícito entre essas duas conclusões. É nesse espaço que a…