
Horizonte temporal
Plurianual
Na faceta Horizonte temporal, a inteligência de horizonte temporal Plurianual organiza os artigos pelo período durante o qual se espera que um sinal seja relevante. A página ajuda os leitores a distinguir mudanças operacionais imediatas de mudanças de ciclo mais longo em governança, investimento, padrões e infraestrutura, que podem se desenrolar ao longo de trimestres ou anos. Ela conecta premissas de tempo com evidências públicas, atores relacionados, contexto de mercado, exposição de clientes, pressão de políticas públicas e planejamento de infraestrutura, para que os leitores possam avaliar se um desdobramento é urgente, estratégico ou ainda aguarda evidências de confirmação. A página também explica como o horizonte temporal altera o significado de um sinal, quais organizações podem estar expostas e quais decisões de infraestrutura exigem ação de curto prazo ou monitoramento de ciclo longo.

ICANN
A sala de redação dos pareceres sobre a raiz: quem controla o fluxo do RSSAC Caucus
O nome RSSAC aparece na capa; a produção intelectual costuma começar em outro lugar. O RSSAC Caucus reúne um contingente maior de especialistas e prepara a maior parte dos relatórios e pareceres. A regra vigente preserva uma divisão decisiva: o Caucus pesquisa e redige, enquanto…
ICANN
Os especialistas em segurança nomeados pelo Board: até onde vai o poder do SSAC
O Board da ICANN nomeou três novos integrantes do SSAC em janeiro de 2026. A resolução final é pública e detalhada. O filtro que escolheu quem chegaria até ela é bem menos visível. É nessa passagem — de uma avaliação interna de especialistas para uma autoridade institucional…

Arquivo de Caso
Uma base governada por suas entradas: quem vota na PeeringDB?
Na eleição de 2026, 137 pessoas votaram. O número parece completo até surgir a pergunta certa: 137 de quantos membros elegíveis, depois de reunir empresas afiliadas em um único voto? A governança da PeeringDB começa nesse denominador e continua muito além da urna, nas filas onde…
História
A credencial que não podia assinar a mensagem: como o SMTP AUTH delimitou a identidade de submissão
Uma credencial podia abrir o portão de submissão, mas não assinar a carta que passava por ele. O SMTP AUTH ganhou utilidade justamente por preservar essa diferença: o servidor reconhecia quem estabelecera aquela sessão e o que essa conta podia fazer ali, sem se declarar juiz do…

Tendências globais de serviços em nuvem
A hora que vale 3,47%: o risco que o SLA de nuvem realmente transfere
Considere uma interrupção de 60 minutos em um mês de 30 dias. São 43.200 minutos de disponibilidade programada. Suponha que 100% dos visitantes únicos tenham sido afetados e que não haja minutos a descontar por parada planejada pelo cliente nem por força maior. Pela fórmula…

História
O endereço que não podia ser rebaixado: como o SMTPUTF8 tornou a rota parte do nome
Um nome de exibição acentuado atravessava sistemas antigos porque envolvia um endereço ASCII. Um nome de caixa não ASCII era o próprio destino. O SMTPUTF8 obrigou cada retransmissor a provar que podia levar essa identidade sem inventar outra.

História
O recibo que não podia prometer a entrega
O SMTP DSN transformou a devolução em evidência estruturada sem apagar seu limite: o remetente podia pedir um relatório, mas o relatório não podia garantir além do que o sistema observou.

Arquivo de Caso
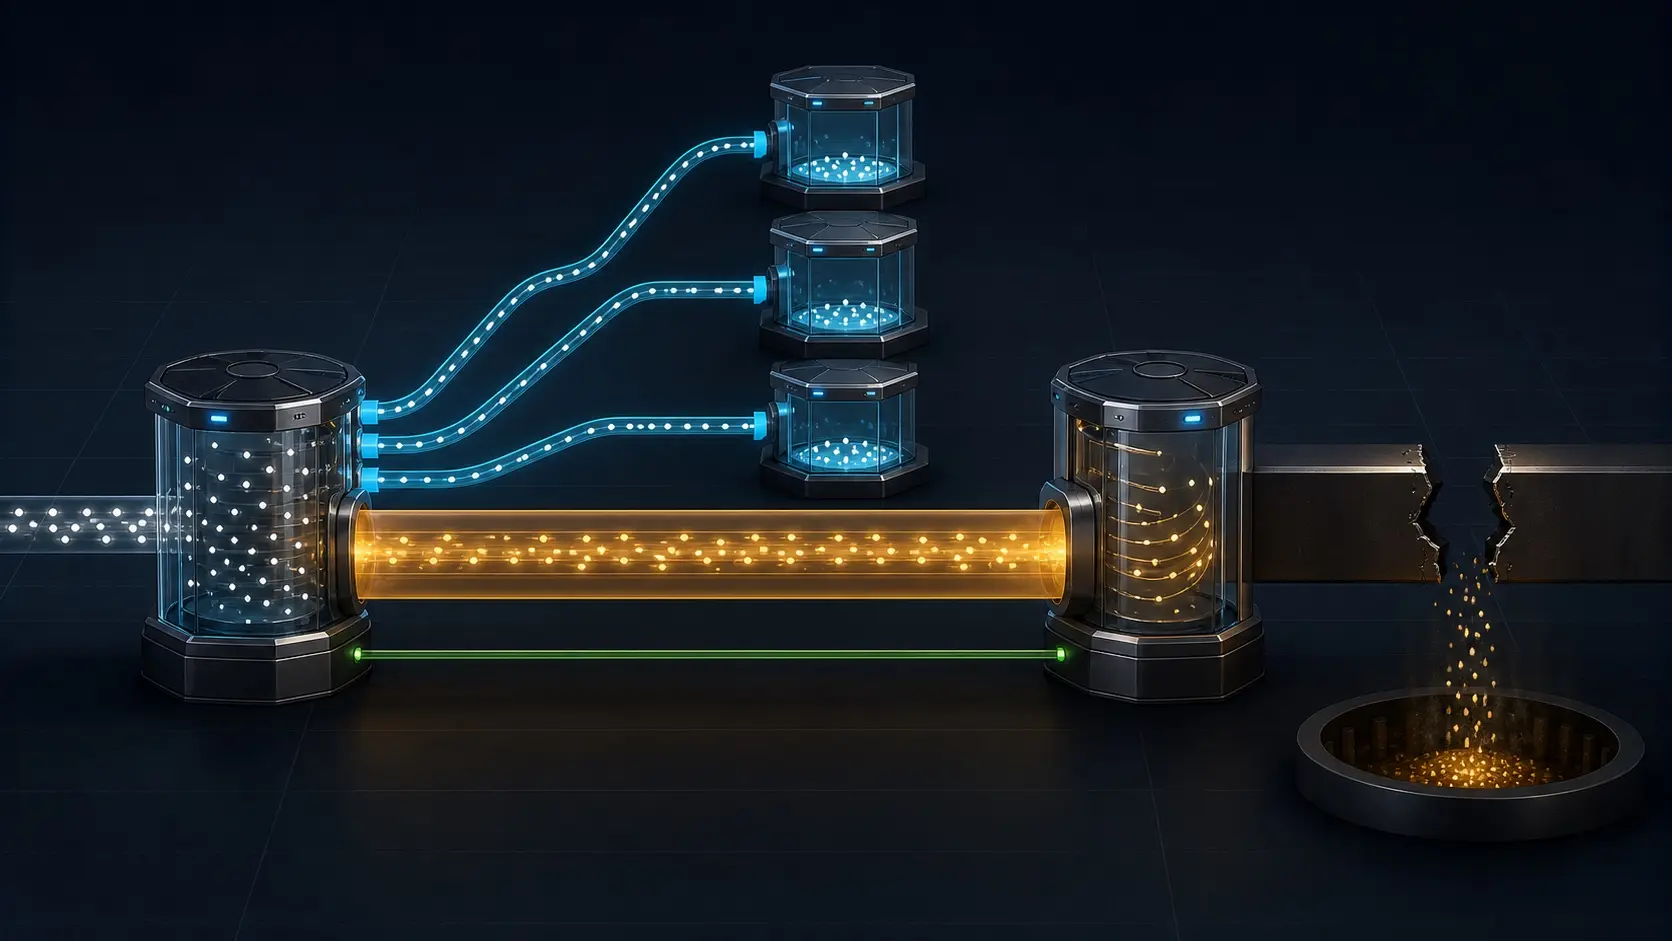
A etiqueta cabia; a autoridade, não: BGP Large Communities e o namespace que executa política
O triplo recebido constava no catálogo público do provedor. A equipe concluiu que era uma solicitação legítima. Só depois percebeu que o catálogo explicava o significado dos números, não quem tinha permissão para transformá-los em comando.
Arquivo de Caso
A rota que não descrevia nada e podia receber todo o resto: BGP e a autoridade do último recurso
Uma default route não entrega ao cliente um mapa da Internet. Ela pede uma decisão mais ampla: todo destino que não tiver resposta mais específica será enviado a este neighbor. Quando o anúncio continua depois que o trânsito que o justificava falha, estabilidade de BGP passa a…

História
O oitavo bit precisou de permissão em cada salto: como o 8BITMIME mudou o SMTP
Uma mensagem podia descrever corretamente um caractere acentuado sem que todos os retransmissores soubessem conservar seus octetos. O 8BITMIME trocou essa aposta por uma promessa local: anunciar capacidade e guardar cada bit aceito.

Arquivo de Caso
O caminho ficou menor porque a evidência sumiu: BGP ATOMIC_AGGREGATE e a autoridade para comprimir
O `/22` continuava anunciado, a origem seguia válida e nenhuma sessão upstream havia caído. Mesmo assim, um dos quatro `/24` cobertos já não tinha rota utilizável. A visão pública parecia estável justamente porque deixara de mostrar uma parte da realidade operacional.
Telecomunicações nacionais globais
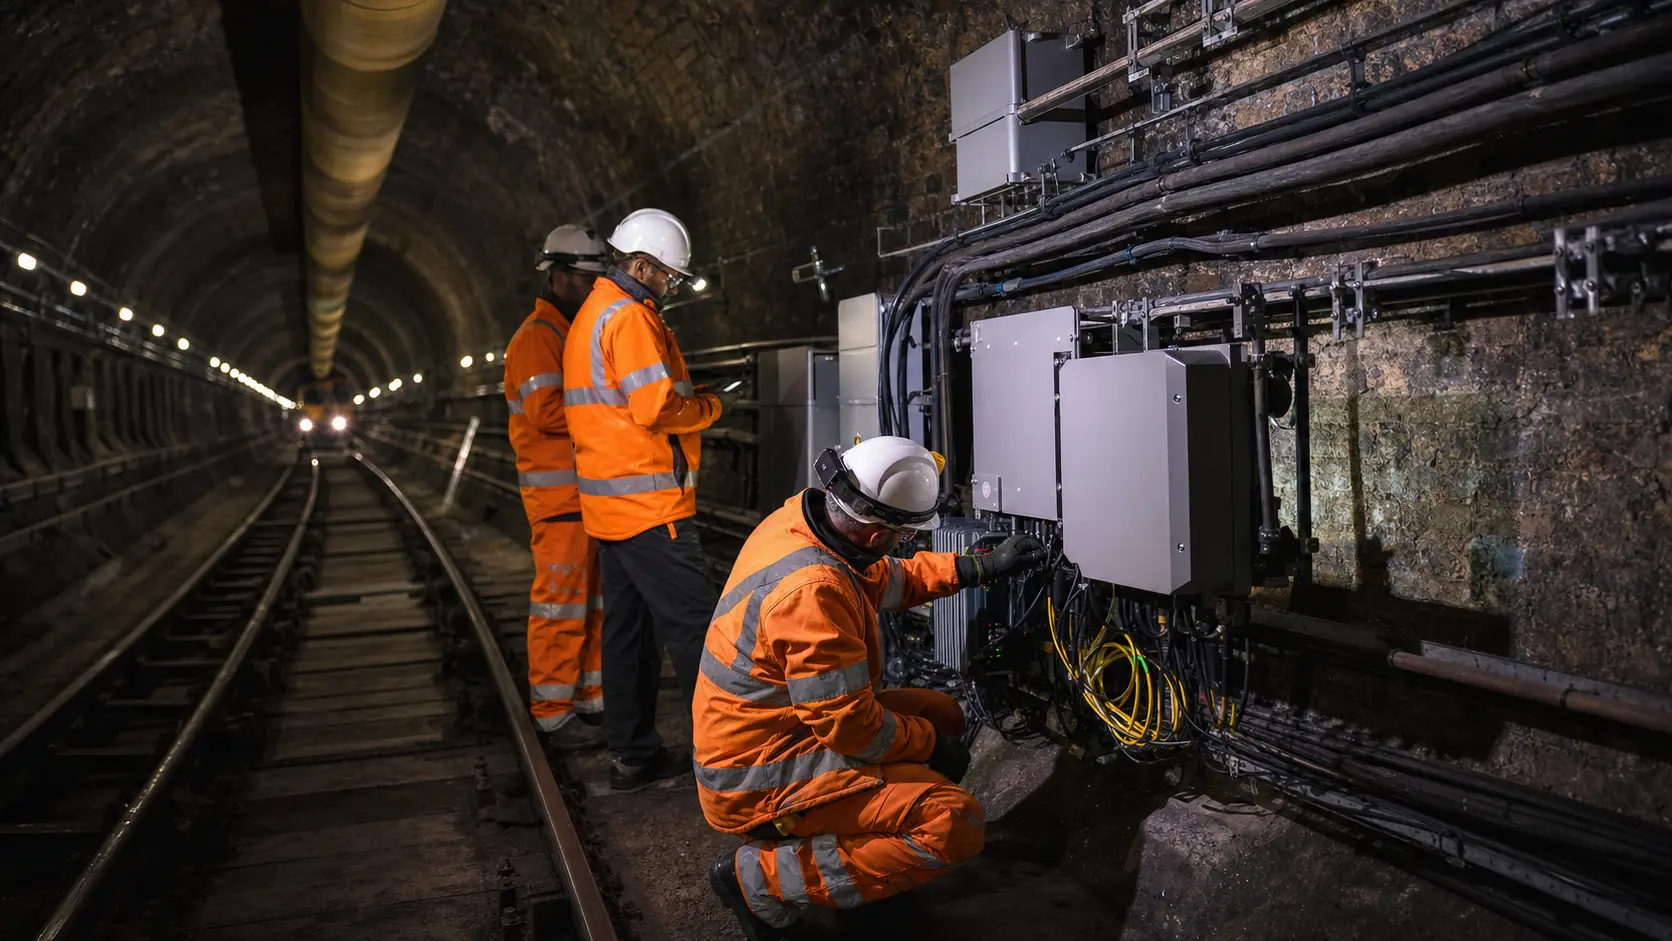
A conta de £47,5 milhões que testa a rede compartilhada da Boldyn
O balanço da Boldyn no Reino Unido registra £47,5 milhões em passivos de reembolso ligados ao prazo de marcos contratuais. É uma linha mais informativa do que qualquer fotografia de um celular funcionando na plataforma: quatro operadoras e a TfL não compraram apenas cabos, mas…

História
Os comandos enviados antes das respostas: como o SMTP PIPELINING mudou a espera
O SMTP original parava depois de quase toda ordem. Em um enlace distante, o silêncio da ida e volta podia custar mais que os próprios bytes. O PIPELINING encurtou essa espera, mas fez da ordem o registro incontornável do trabalho ainda em aberto.

Arquivo de Caso
Quem autorizou a TCCM a falar pelos operadores na WSIS+20?
Uma fala curta em uma consulta da ONU pode carregar meses de coordenação. A TCCM aprendeu a produzir essa continuidade para organizações que operam registros e infraestrutura. O rastro documental mostra acesso, endossos e alinhamento com o texto final; não mostra uma procuração…
Arquivo de Caso
A Internet enxergava um AS; a operação administrava doze: confederações BGP e a autoridade da topologia oculta
O caminho público permaneceu idêntico. AS 64500 continuava nos coletores, os peers externos estavam Established e o prefix não desaparecera. Dentro da rede, porém, um router já se declarava Member-AS 65031 enquanto o vizinho ainda o tratava como 65021. A confederação ocultou a…

História
O método que rejeitou o mal-entendido: HTTP 510
A RFC 2774 impedia que um servidor ignorasse uma extensão obrigatória e ainda anunciasse sucesso. O destino do 510 mostra o custo de verificar o sentido.

Arquivo de Caso
O roteador não entendeu o atributo — por isso o repassou: o bit Partial do BGP e a autoridade da ignorância
Em um cenário operacional ilustrativo, o roteador de trânsito fez o que o protocolo mandava. Recebeu uma rota com um atributo opcional transitivo desconhecido, preservou os bytes opacos, marcou Partial e propagou o anúncio. O roteador seguinte conhecia o tipo, encontrou um valor…
História
A mensagem medida antes de partir: como o SMTP SIZE antecipou a recusa
O SMTP original podia transportar uma mensagem inteira antes de descobrir que o servidor jamais a guardaria. A extensão SIZE não prometeu entrega: permitiu que dois retransmissores comparassem uma carga declarada com capacidade local antes de pagar todo o custo da transferência.
Tendências de Data Center na Europa e no Oriente Médio
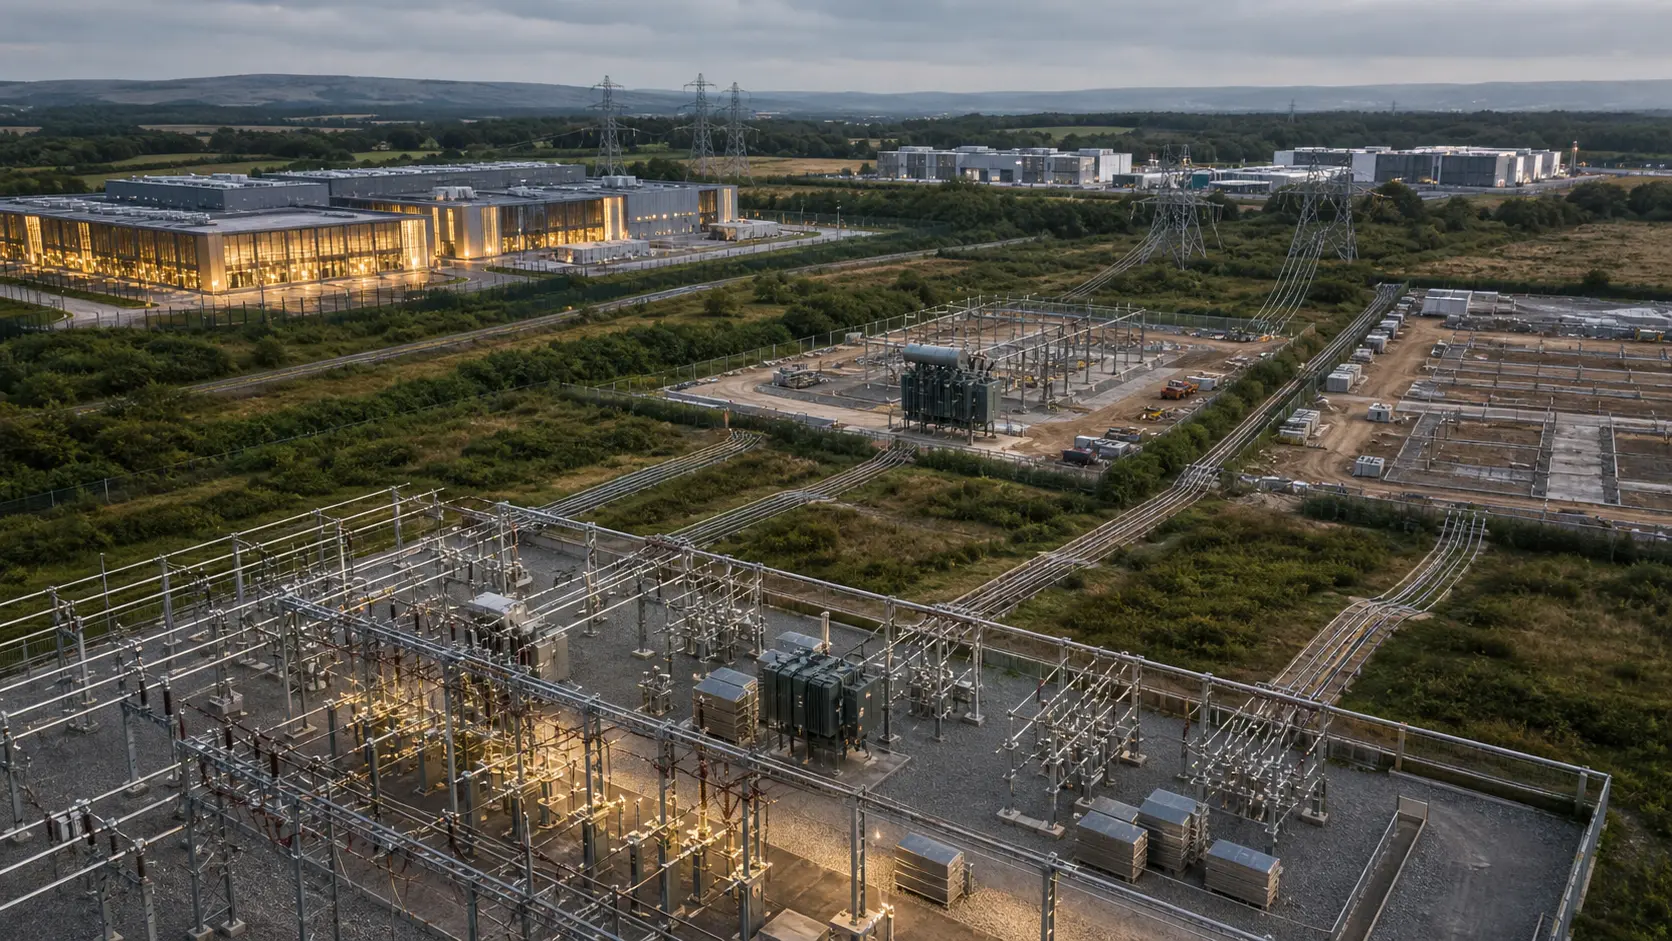
A Grã-Bretanha quer até £712,5 mil de garantia por MW na fila de data centers
A proposta da Ofgem cobra crédito por uma posição de conexão que era barata de manter. Isso pode retirar projetos fracos da fila; não faz uma garantia bancária, um transformador e uma carta de intenção chegarem juntos à energização.

Arquivo de Caso
O prefixo era IPv4; o caminho era IPv6: RFC 8950 e a autoridade de um next hop entre famílias
Em um cenário ilustrativo de migração, o relatório da mudança parece impecável: sessões BGP em Established, capability 5 nos dois OPEN e prefixos IPv4 ainda presentes. Mesmo assim, um rack deixou de alcançar um cliente IPv4. A rota existia, mas o next hop IPv6 havia sido…