
Horizonte temporal
Plurianual
Na faceta Horizonte temporal, a inteligência de horizonte temporal Plurianual organiza os artigos pelo período durante o qual se espera que um sinal seja relevante. A página ajuda os leitores a distinguir mudanças operacionais imediatas de mudanças de ciclo mais longo em governança, investimento, padrões e infraestrutura, que podem se desenrolar ao longo de trimestres ou anos. Ela conecta premissas de tempo com evidências públicas, atores relacionados, contexto de mercado, exposição de clientes, pressão de políticas públicas e planejamento de infraestrutura, para que os leitores possam avaliar se um desdobramento é urgente, estratégico ou ainda aguarda evidências de confirmação. A página também explica como o horizonte temporal altera o significado de um sinal, quais organizações podem estar expostas e quais decisões de infraestrutura exigem ação de curto prazo ou monitoramento de ciclo longo.

História
Os bytes que esperavam permissão: como os literais IMAP redistribuíram o custo de dizer não
O cliente encerrava uma linha com `{11}` e parava. Ele já sabia que viriam onze octetos, mas não tinha autoridade para enviá-los. O servidor precisava responder `+`. Quando LITERAL+ retirou essa espera, o protocolo ganhou tempo e perdeu um ponto barato de recusa. LITERAL- surgiu…

Arquivo de Caso
O certificado ainda não fora validado, mas seu pedido de memória já precisava de uma decisão: compressão TLS antes da confiança
Um frame de poucos kilobytes promete virar doze megabytes. A cadeia que poderia autenticar o servidor ainda está escondida ali, mas o receptor já precisa decidir quanto trabalho aceitar de um peer desconhecido. O RFC 8879 economiza bytes no handshake; não terceiriza o limite de…

História
O ponto de retomada que não era um número de bytes: como o FTP aprendeu a continuar um arquivo
O primeiro FTP não perguntava apenas “quanto já passou?”. No meio da transferência, a conexão de controle podia trazer `110 MARK ssss = rrrr`: um estado que o remetente saberia reencontrar emparelhado com outro que o destinatário acabara de tornar durável. O fluxo de dados…

IETF
Um MUST de RFC sem sujeito não é uma constatação de auditoria
O edital prometia segurança com uma frase ampla: o fornecedor deveria “cumprir todos os MUST dos RFCs aplicáveis”. No laboratório, a frase virou uma planilha de palavras encontradas. Uma linha vermelha dizia apenas “RFC 8200 — MUST — falhou”. Não havia ator, condição, perfil…

Arquivo de Caso
A borda recebeu uma chave, não o certificado: credenciais delegadas TLS e autoridade com prazo
O front-end termina uma conexão TLS 1.3 sem tocar na chave privada duradoura do certificado. Isso não faz dele dono da identidade. A permissão que chegou à borda cabe em um objeto assinado, expira e só funciona quando certificado, algoritmo, cliente e posse da chave concordam.
Tendências Institucionais Globais
Uma rede não é resiliente quando seu relógio tem um único dono
Uma rede pode manter energia, rotas e servidores e ainda perder a capacidade de ordenar os acontecimentos. O tempo preciso sustenta, de forma quase invisível, a sincronização de rádio, a autenticação, os sistemas de controle, as transações e a prova de incidentes. A resiliência…

IETF
O sensor acordou depois de cinco minutos; a sequência não traz de volta o intervalo perdido
Um sensor rural dorme para poupar bateria. Quando o rádio volta, chega uma notificação CoAP Observe com valor aparentemente distante da última aceita. Mais de 128 segundos se passaram. A RFC 7641 permite que o cliente trate a nova chegada como mais recente sem depender da…
História
A consulta vazia que listava todo mundo: como o Finger transformou presença humana em resposta de rede
Uma conexão TCP à porta 79 e uma linha composta apenas por CRLF eram suficientes. No NAME/FINGER de 1977, o vazio queria dizer: mostre todas as pessoas que usam este sistema agora. O texto podia revelar nome, localização do terminal, tempo ocioso e uma mensagem pessoal. A…
ICANN
Registros em escrow, nenhum registrador em operação
Quando um registrador para, três relógios começam a correr. O primeiro mede a idade da última cópia válida. O segundo mede quanto leva para uma autoridade legítima obter e transferir os dados. O terceiro só termina quando o titular consegue entrar numa conta funcional, renovar o…

Arquivo de Caso
O peer pediu novas chaves, mas não passou a controlar a época: TLS 1.3 KeyUpdate e a autoridade de rotação
Uma conexão pode trocar a chave usada em um sentido sem que o outro sentido tenha mudado. O pedido autenticado do peer cria uma obrigação protocolar limitada; não lhe entrega o relógio local, não comprova o descarte do segredo anterior e não renova a identidade da sessão.

Arquivo de Caso
O anúncio veio do intermediário, o tráfego foi direto: o limite de poder dos route servers de IXP
O prefixo de teste era legítimo, mas o próximo salto apontava para o roteador de outro participante. Se o route server repassasse o anúncio, dezenas de redes poderiam entregar tráfego ao equipamento errado. Se reescrevesse o NEXT_HOP para si mesmo, passaria a atrair pacotes que…

Reportagens
Na LACNIC, o país da cota eleitoral pode não ser o da cidadania
A composição atual da Comissão Eleitoral da LACNIC oferece a melhor defesa de seu limite nacional: cinco integrantes, cinco países — Colômbia, Peru, Paraguai, Brasil e Argentina. O resultado visível reduz concentração. Mas ele não responde a uma pergunta anterior: como cada país…

História
A segunda conexão perguntou quem possuía a primeira: como o IDENT limitou a autoridade de um nome de usuário
O serviço remoto podia dizer “foi este usuário”. Também podia esconder o usuário, não encontrá-lo ou encerrar sem resposta. O vocabulário do IDENT já mostrava que a descoberta dependia de um sistema e de uma política fora do controle de quem perguntava. Por isso, a informação…
Arquivo de Caso
Um número de RFC não significa aprovação da IETF
Num termo de referência, a frase “homologado pela IETF — RFC 8729” parece encerrar a discussão. Só que a RFC 8729 é um documento informativo do fluxo do IAB, não um padrão da Internet. O número funciona como matrícula de uma publicação permanente; transformá-lo em carimbo de…

História
O pacote de tempo que não trazia tempo: como o Kiss-o'-Death tornou a recusa do NTP acionável
O servidor precisava proteger sua capacidade antes que os clientes percebessem que havia um problema. Derrubar pacotes era possível, mas o silêncio não distinguia perda, política e excesso de consultas. A saída do NTP foi curiosa: responder no formato conhecido e, ao mesmo tempo…

Arquivo de Caso
A requisição pediu urgência; o escalonador manteve a decisão: HTTP Priority e a autoridade sobre a entrega
Um navegador pode elevar a imagem principal, a origem pode preferir a fonte e o CDN pode proteger outros clientes na mesma fila. O RFC 9218 torna essas preferências inteligíveis, mas não transforma nenhuma delas em reserva de banda ou ordem garantida.

História
O prefixo que tentou automatizar o IPv6: 6to4 e 2002::/16
O 6to4 oferecia uma promessa sedutora: transformar um endereço IPv4 existente em uma rede IPv6 e deixar que relays completassem o percurso. O truque de endereçamento funcionou conforme a especificação. A responsabilidade operacional não se organizou sozinha ao redor dele.

Arquivo de Caso
A linha “Obsoletes” não é um interruptor remoto
Quando o RFC 9113 passou a ser a referência de HTTP/2, o catálogo mudou imediatamente. As conexões não. Elas continuaram negociando `h2`, os equipamentos mantiveram o código carregado e cada operador conservou a responsabilidade pela própria janela de mudança. A diferença entre o…

Tendências de telecomunicações nacionais da Ásia-Pacífico
A IA-RAN precisa medir quem piorou quando a média melhorou
DOCOMO e Samsung afirmam que uma simulação reduziu a frequência de queda de velocidade de 13,1% para 7,2%. O resultado é promissor, mas a operação precisa revelar erros, impacto em outros usuários, governança de dados e retorno seguro.
Tendências globais de data center
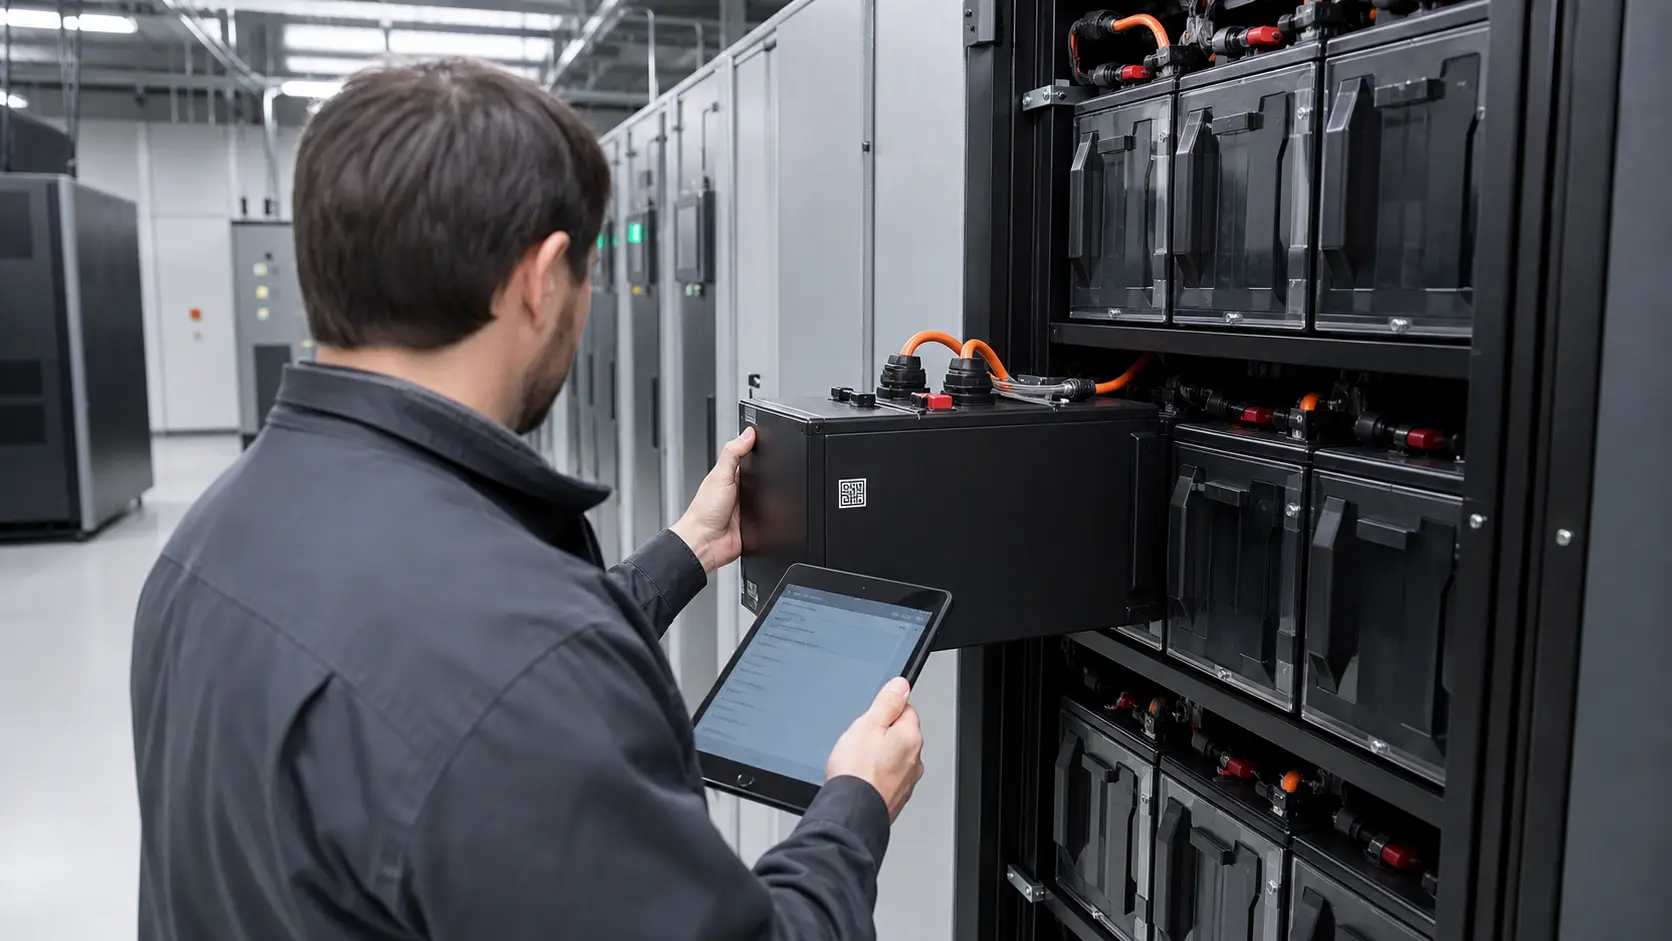
O passaporte de bateria por trás da substituição de um UPS
Um rack substituto pode caber na sala, respeitar a tensão e entrar no plano de manutenção sem ser uma opção completa. A partir de 2027, uma bateria industrial abrangida também precisa de uma cadeia de evidências que acompanhe o hardware.