
Horizonte temporal
Plurianual
Na faceta Horizonte temporal, a inteligência de horizonte temporal Plurianual organiza os artigos pelo período durante o qual se espera que um sinal seja relevante. A página ajuda os leitores a distinguir mudanças operacionais imediatas de mudanças de ciclo mais longo em governança, investimento, padrões e infraestrutura, que podem se desenrolar ao longo de trimestres ou anos. Ela conecta premissas de tempo com evidências públicas, atores relacionados, contexto de mercado, exposição de clientes, pressão de políticas públicas e planejamento de infraestrutura, para que os leitores possam avaliar se um desdobramento é urgente, estratégico ou ainda aguarda evidências de confirmação. A página também explica como o horizonte temporal altera o significado de um sinal, quais organizações podem estar expostas e quais decisões de infraestrutura exigem ação de curto prazo ou monitoramento de ciclo longo.
História
O login que sobreviveu à troca de sistema de arquivos: como o FTP SMNT separou identidade e namespace
Em FTP, uma sessão podia continuar reconhecendo o mesmo usuário enquanto o servidor trocava a estrutura usada para interpretar nomes de arquivos. A ordem `SMNT` preservava login, contabilização e parâmetros de transferência. O detalhe parece arqueologia de protocolo, mas antecipa…

História
A mensagem que tentou chegar antes da caixa postal: como o SMTP abandonou a entrega ao terminal
O SMTP inicial não se limitava a guardar correio. O remetente podia pedir que o texto surgisse no terminal ativo do destinatário, usar a caixa postal como alternativa ou tentar os dois destinos. Esses comandos levaram para o transporte uma condição humana passageira: estar…

História
O sinal verde que não era seu: como o NNTP separou a regra do grupo da permissão para publicar
O catálogo mostra `y` ao lado de um grupo, mas o servidor responde `440 Posting not permitted` ao cliente que tenta publicar. Em outro grupo, `n` descreve a regra normal, embora uma conta especialmente autorizada possa passar. O NNTP manteve as duas respostas porque elas…

História
A senha passou, mas o servidor ainda não sabia em qual conta trabalhar
No FTP, `PASS` podia terminar com uma resposta que não era sucesso final nem rejeição. O código `332` dizia que a senha havia levado a conversa adiante, porém faltava `ACCT`. A identidade do usuário, seu segredo e a conta local que governaria a sessão ou uma operação eram peças…

IETF
Brian Carpenter e a fronteira que precisava provar quem pertencia a ela
Uma rede pode ser privada no contrato, no diagrama e no nome do projeto, sem que o pacote saiba disso. A RFC 8799, de Brian Carpenter e Bing Liu, parte dessa diferença. Quando uma instrução só faz sentido dentro de um domínio limitado, o contorno precisa virar identidade…

História
O tamanho que o receptor anunciava para o outro lado
O valor MSS aparece no pacote enviado por uma ponta, mas disciplina os dados produzidos pela outra. Essa inversão simples explica por que um SYN com 1460 e um SYN-ACK com 1200 não registram uma negociação mal resolvida. Cada receptor declara o próprio limite; cada transmissor…

História
A postagem que precisava conservar o nome: como o NNTP limitou uma resposta final perdida
O corpo inteiro já chegou, inclusive a linha final com um ponto. O servidor pode ter aceitado o artigo e enviado `240`, mas a conexão termina antes que o cliente receba a notícia. Procurar na área de leitura não encerra a dúvida, pois a moderação pode estar pendente. O NNTP…

IETF
O servidor adiou o custo de acreditar: as defesas TCP contra SYN flood
Um servidor TCP costumava gastar memória assim que um desconhecido batia à porta. O RFC 4987 mostra como adiar esse gasto até o suposto cliente provar, ao menos, que recebeu a resposta.
Tendências globais de telecomunicações nacionais
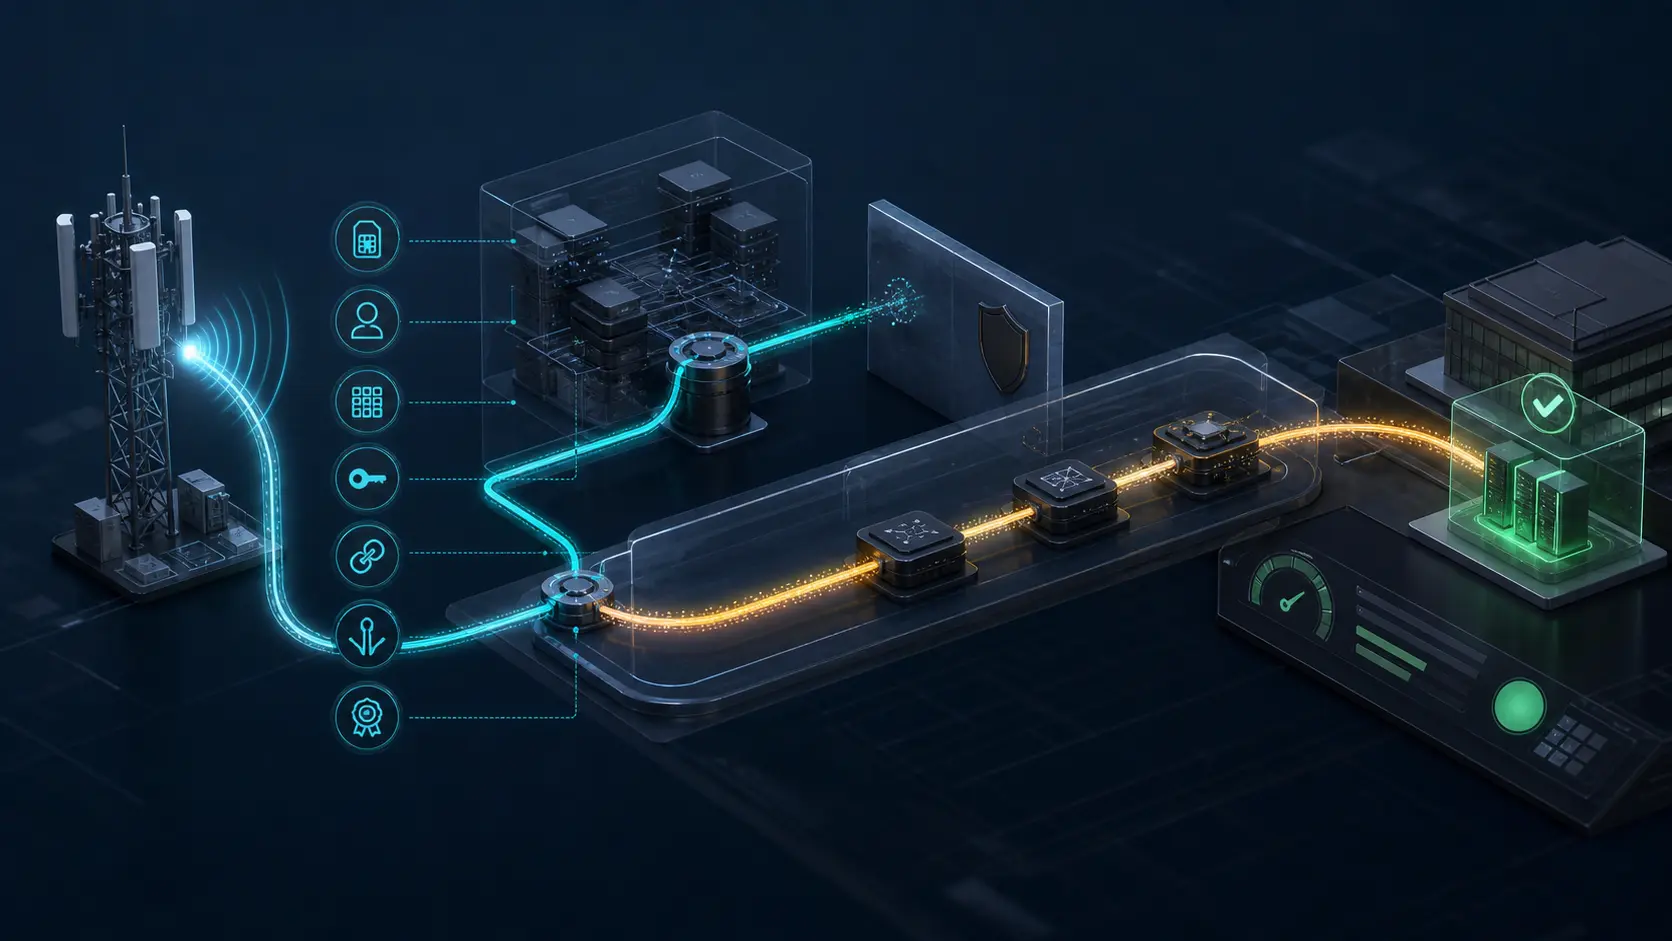
A fatia padrão pode fazer um SLA 5G parecer saudável
Um aplicativo pode continuar acessível depois que o caminho de rede prometido em seu contrato 5G desaparece. O painel de disponibilidade segue verde; ainda falta provar que o dispositivo, a sessão e os pacotes usaram a fatia contratada.

História
O comando que a autenticação não podia retomar: por que o NNTP mandava pedir outra vez
Um cliente recebe `480` ao tentar entrar em um grupo restrito. Ele comprova a identidade, obtém `281` e, mesmo assim, nada é aberto. O acesso só volta a ser avaliado quando a ordem é enviada de novo. Ao recusar a retomada automática, o NNTP impediu que uma credencial aceita se…

História
O recibo também tinha número
No DCCP, até um pacote que apenas confirmava outro pacote ganhava seu próprio número de sequência. Isso permitia detectar a perda dos avisos de recebimento. Permitia também responder a uma pergunta menos óbvia: qual aviso o outro lado já conhecia? A resposta dava ao receptor uma…

Tendências de serviços em nuvem na Europa e no Oriente Médio
Uma partição soberana não é um caminho de failover
Uma nuvem que permanece operacional quando o resto do mundo se desconecta ainda pode receber um aplicativo incapaz de se recuperar. A diferença pertence ao cliente.

História
O registro de nascimento que sobreviveu ao grupo: ACTIVE.TIMES separou origem e disponibilidade
Um grupo aparece no catálogo que o leitor pode usar hoje, mas não tem registro de criação. Outro já saiu do catálogo, embora sua linha histórica continue preservada. O servidor NNTP não estava se contradizendo. Ele mantinha duas verdades locais: o serviço presente e a parcela do…

História
A escrita que voltou antes de estar segura
O servidor respondeu com sucesso, mas o cliente ainda não podia apagar o próprio buffer. Os bytes talvez estivessem apenas numa memória que o próximo reinício faria desaparecer. O NFS versão 3 tornou essa diferença verificável: a resposta podia encerrar a chamada sem encerrar a…
IETF
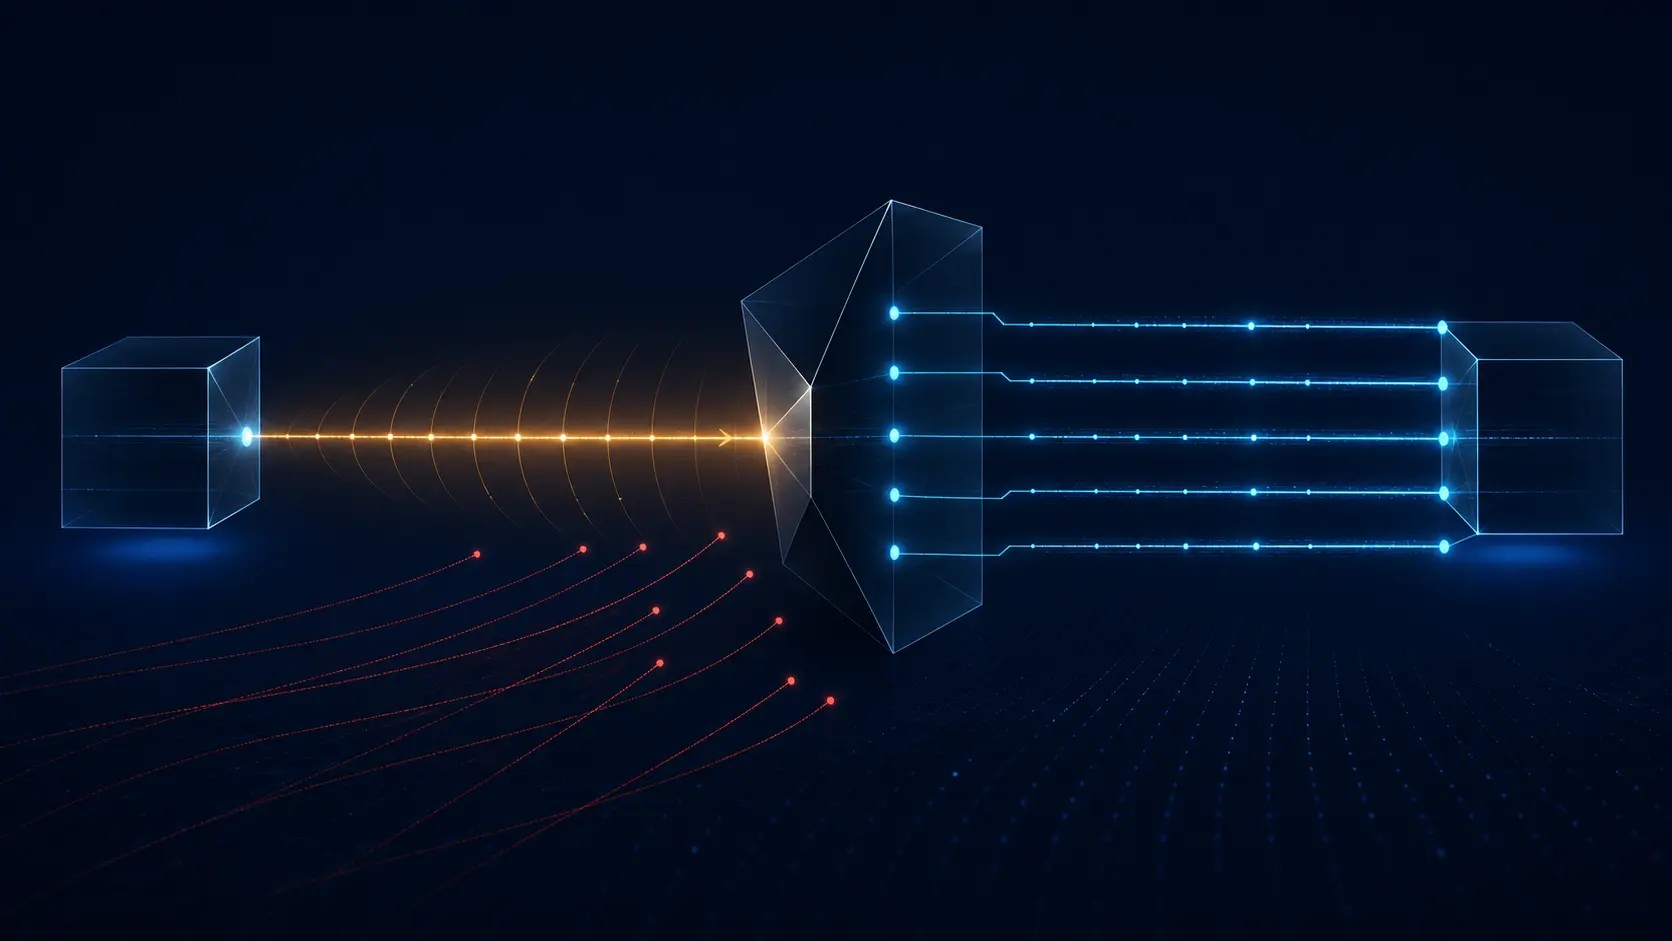
O primeiro número de sequência não podia ser só um relógio: a defesa ISN do TCP
Toda conexão TCP começa publicando um número. Quando ele seguia claramente um relógio global, um atacante que não enxergava a conexão ainda podia prever estado suficiente para se passar por uma das pontas.

História
A camada que precisava chegar por último: como a compressão NNTP transformou ordem em segurança
Um cliente ativa `COMPRESS` para economizar tráfego e só depois tenta proteger a conexão e autenticar a conta. O servidor recusa as duas etapas seguintes. Outro cliente usa os mesmos recursos, mas estabelece TLS, autentica-se e comprime por último. Apenas ele conserva as três…
Tendências de Telecomunicações nacionais da Europa e Oriente Médio
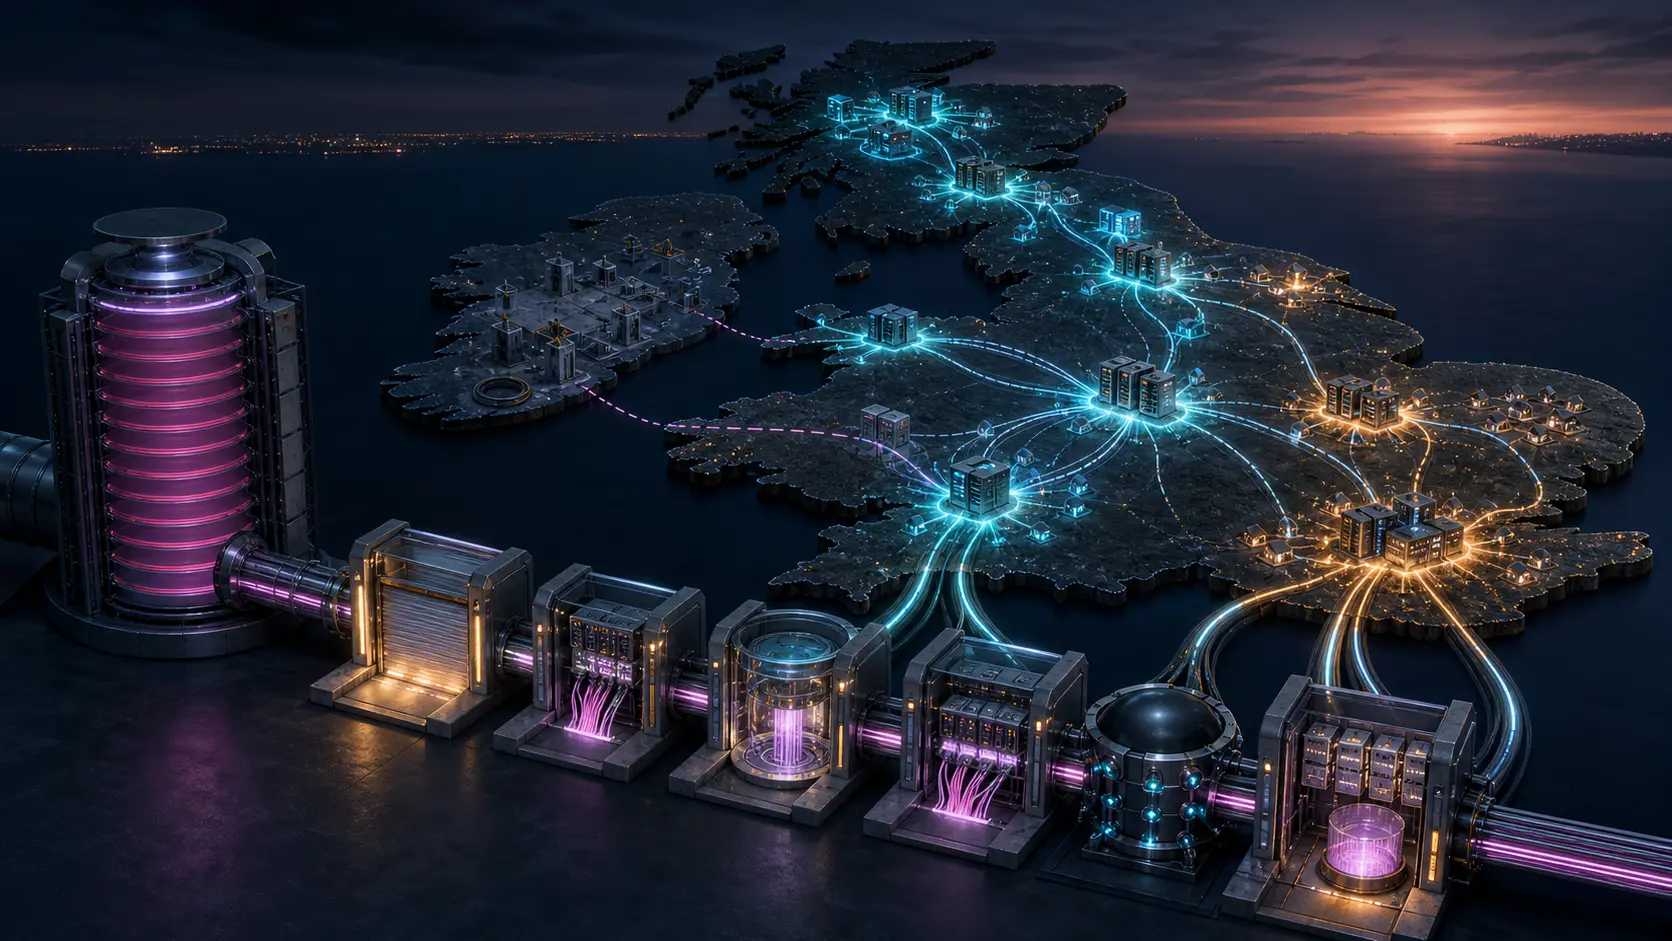
Uma linha acordeão de £800 milhões não é um orçamento para consolidar fibra
O refinanciamento da CityFibre ampliou sua capacidade de aquisição, mas o valor de uma linha de crédito não mostra se cada rede comprada já foi integrada, ativada no atacado e capaz de sustentar a dívida que lhe corresponde.
IETF
O reset teve de provar: a defesa Challenge ACK do TCP
Um reset forjado antes precisava apenas cair em algum ponto de uma janela de recepção móvel. O RFC 5961 passou a exigir que sinais TCP destrutivos provem refletir o estado atual do par antes que um número adivinhado apague uma conexão duradoura.

História
A reserva que podia não reservar nada
Antes de enviar o arquivo, o cliente FTP informava quanto espaço esperava consumir. O servidor podia responder `202` e manter o fluxo autorizado, embora nenhuma área tivesse sido separada: naquele sistema, a alocação prévia era desnecessária. `ALLO` fez da resposta positiva uma…

IETF
A manutenção BGP precisa de dois significados diferentes para “graceful”
Uma mudança pode exigir que o tráfego saia de um enlace antes de seu desligamento. Outra pode exigir que o encaminhamento continue enquanto o processo BGP reinicia. As duas recebem o rótulo “graceful”, mas dão instruções opostas à rede. Sem dizer qual delas vale, o plano de…