
Horizonte temporal
Plurianual
Na faceta Horizonte temporal, a inteligência de horizonte temporal Plurianual organiza os artigos pelo período durante o qual se espera que um sinal seja relevante. A página ajuda os leitores a distinguir mudanças operacionais imediatas de mudanças de ciclo mais longo em governança, investimento, padrões e infraestrutura, que podem se desenrolar ao longo de trimestres ou anos. Ela conecta premissas de tempo com evidências públicas, atores relacionados, contexto de mercado, exposição de clientes, pressão de políticas públicas e planejamento de infraestrutura, para que os leitores possam avaliar se um desdobramento é urgente, estratégico ou ainda aguarda evidências de confirmação. A página também explica como o horizonte temporal altera o significado de um sinal, quais organizações podem estar expostas e quais decisões de infraestrutura exigem ação de curto prazo ou monitoramento de ciclo longo.
Tendências Institucionais da América do Norte
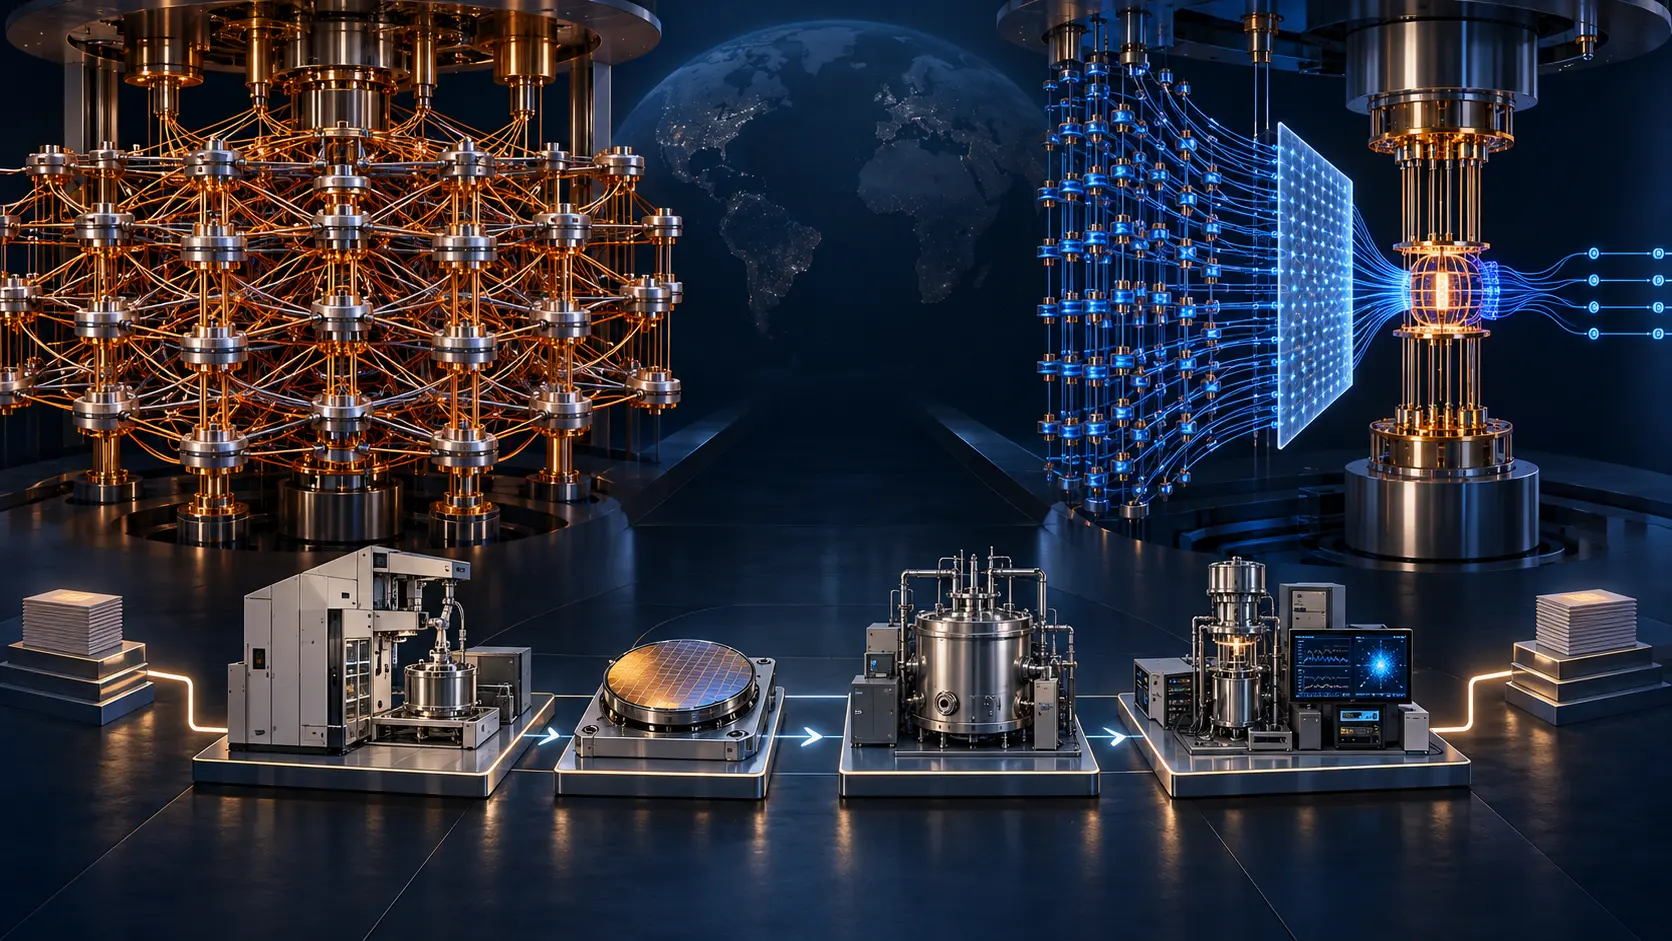
Os 110 mil qubits da D-Wave pertencem a dois placares
O novo acordo de pesquisa da D-Wave nos Estados Unidos coloca lado a lado um sistema de recozimento de 100 mil qubits e uma máquina de portas com 10 mil qubits físicos, desenhada para entregar 100 qubits lógicos. A soma produz um número vistoso, mas apaga as diferenças que…

IETF
Nathaniel Borenstein e o Base64 que nunca prometeu confidencialidade
Uma sequência que parece opaca pode apenas estar preparada para atravessar um canal antigo. Base64 recupera bytes; não decide quem pode vê-los nem por que deveriam ser confiáveis.

IETF
Cyrus Daboo e o PARTSTAT=ACCEPTED que não provava presença
Responder “sim” a um convite produz um dado legítimo de agenda. As especificações ligadas a Cyrus Daboo mostram por que esse dado não deve ser promovido, sem outra evidência, a registro de comparecimento.
IETF
Mark Crispin e o marcador \Seen que não provava a leitura humana da mensagem
Um e-mail deixa de aparecer em negrito e a caixa postal passa a guardar um fato: `\Seen`. A interface diz “lido”; o servidor consegue provar uma mudança de marcador. Entre essas duas frases, o IMAP de Mark Crispin deixa uma pergunta essencial: qual camada realmente observou a…

IETF
Jonathan Rosenberg e o estado OPEN que era do serviço, não da pessoa
O ponto verde parece oferecer uma resposta simples: pode chamar. Mas o padrão de presença responde a uma pergunta menor. Um serviço pode estar pronto para aceitar a mensagem enquanto a pessoa está longe do aparelho, concentrada em outra tarefa ou sem qualquer intenção de…

Tendências Institucionais da América do Norte
O SPAC da GTS avalia o negócio em US$ 400 milhões, sem garantir caixa mínimo
A fusão com a NMP pode colocar uma prestadora de infraestrutura de telecomunicações na bolsa. O caixa que a acompanhará, porém, só será conhecido depois dos resgates e das despesas — enquanto dívida do vendedor, ações preferenciais e votos superponderados já têm lugar reservado…

IETF
Ben Campbell e a redução de cem por cento que não provou tráfego zero
O valor `OC-Reduction-Percentage: 100` cabe numa única célula de painel e parece encerrar a análise: todo o tráfego teria sido cortado. Nas especificações Diameter das quais Ben Campbell é autor, o número tem função diferente. Ele pede que um nó aplique mitigação a todas as novas…

Tendências de Telecomunicações nacionais da América do Norte
Não procure 80 milhões de milhas no mapa da Verizon
O acordo com a Corning conta fibras, não estradas. A Verizon garantiu um volume enorme de vidro e conectividade até 2032, mas ainda precisa transformar material em rotas, luz, endereços atendíveis e contratos que remunerem a obra.

IETF
Adam Roach e a assinatura encerrada que não encerrou o recurso
O painel fica vermelho: `Subscription-State: terminated`. Se a equipe conclui que o recurso monitorado desapareceu, ela transformou uma certeza estreita do protocolo em uma afirmação muito maior. A especificação de eventos SIP escrita por Adam Roach encerra inequivocamente a…

IETF
Scott Hollenbeck e o bloqueio de transferência que não explicava o próprio motivo
O painel encontra `clientTransferProhibited` e declara o domínio protegido. O estado merece crédito: no mapeamento EPP escrito por Scott Hollenbeck, uma solicitação de transferência deve ser rejeitada enquanto a proibição estiver ativa. Mas o painel ainda não sabe quem pediu a…

IETF
Henning Schulzrinne e o toque que chegou antes de alguém atender
O tom de chamada faz o ouvido contar uma história espacial: o telefone daqui toca porque o telefone de lá está chamando. O SIP não oferece essa equivalência. Na RFC 3261, coassinada por Henning Schulzrinne, `180 Ringing` é uma resposta provisória dizendo que o agente receptor…

IETF
Mallory Knodel e a censura que começa antes do descarte do pacote
Um relatório de operação costuma começar pelo sintoma: a página não abriu, o DNS respondeu de modo estranho, a conexão foi reiniciada. O RFC 9505, que tem Mallory Knodel entre seus autores, começa antes. Alguém prescreve o alvo, algum sistema identifica o tráfego e só então…

IETF
Daniel Fox Franke e o identificador único do NTS que não dava nome ao cliente
Um identificador pode ligar uma resposta à pergunta certa sem revelar quem fez a pergunta. No desenho de segurança do tempo coescrito por Daniel Fox Franke, o cliente cria um valor aleatório longo para uma única solicitação, o servidor o devolve sem alteração e a resposta que não…
IETF
K. K. Ramakrishnan e o ECE repetido que não era uma contagem de congestionamento
Uma única marca CE pode reaparecer em uma sequência de confirmações com ECE. No TCP clássico coassinado por K. K. Ramakrishnan, essa insistência preserva o aviso até a chegada de CWR. O número de pacotes é observável, mas não equivale ao número de congestionamentos: mede quantas…

IETF
Bob Hinden e o comprimento de carga zero que não significava pacote vazio
Em uma captura de IPv6, o zero no campo Payload Length parece oferecer uma resposta pronta. O trabalho normativo associado a Bob Hinden mostra que ele pode ser apenas uma seta. Quando há bytes depois do cabeçalho básico e o próximo cabeçalho é Hop-by-Hop Options, o receptor deve…
IETF
Ralph Droms e o DHCPACK que não concedia propriedade do endereço
O DHCPACK chega, o endereço aparece na interface e a conectividade começa. A cena parece uma entrega definitiva, mas o protocolo escrito por Ralph Droms registra algo mais preciso: na alocação comum, o servidor assume um vínculo de concessão e o cliente ainda verifica conflito…

IETF
Scott Rose e o bit de dados autenticados que não era prova fim a fim
O sinalizador `AD` em uma resposta DNS pode levar um resultado valioso: um resolvedor recursivo validador considera autênticos os dados relevantes. O risco está em ler mais do que ele diz. O bit não autentica o próprio trajeto até o cliente, não uniformiza políticas de validação…

IETF
Nat Sakimura e o cabeçalho crítico que nem uma assinatura válida podia ignorar
Uma assinatura JWS pode estar matematicamente correta e, ainda assim, o objeto precisar ser rejeitado. O parâmetro protegido `crit`, definido na RFC 7515, enumera extensões que o destinatário tem de compreender e processar. Ele impede que integridade dos bytes seja confundida com…

IETF
Justin Richer e o token ativo que não podia aprovar a solicitação
O incidente começa com uma evidência que parece definitiva: o serviço de introspecção respondeu `active: true`. O token existia, continuava válido e não constava como revogado. Ainda assim, isso não prova que a alteração pedida era permitida nem que ela chegou a acontecer. A RFC…

IETF
Rifaat Shekh-Yusef e o contador nonce que não numerava a transação
Uma automação perde a resposta, recebe outro desafio e envia de novo. Os dois pedidos passam pelo HTTP Digest. A equipe de identidade vê duas autenticações corretas; a equipe financeira talvez veja duas ordens. O `nc` do RFC 7616, editado por Rifaat Shekh-Yusef, ajuda o servidor…