
Horizonte temporal
Immediate and Ongoing
Na faceta Horizonte temporal, a inteligência de horizonte temporal Immediate and Ongoing organiza os artigos pelo período durante o qual se espera que um sinal seja relevante. A página ajuda os leitores a distinguir mudanças operacionais imediatas de mudanças de ciclo mais longo em governança, investimento, padrões e infraestrutura, que podem se desenrolar ao longo de trimestres ou anos. Ela conecta premissas de tempo com evidências públicas, atores relacionados, contexto de mercado, exposição de clientes, pressão de políticas públicas e planejamento de infraestrutura, para que os leitores possam avaliar se um desdobramento é urgente, estratégico ou ainda aguarda evidências de confirmação. A página também explica como o horizonte temporal altera o significado de um sinal, quais organizações podem estar expostas e quais decisões de infraestrutura exigem ação de curto prazo ou monitoramento de ciclo longo.
Tendências globais de serviços em nuvem
Um cookie de DNS não autentica um cliente
Um cookie de DNS ajuda o servidor a distinguir uma consulta que contém dados de estado emitidos anteriormente pelo servidor de outra que apenas declara um endereço de origem. Isso dificulta vários ataques fora do caminho. Não identifica a pessoa, o assinante ou o dispositivo…

Tendências globais de serviços em nuvem
Uma resposta OCSP anexada ao handshake não é garantia de revogação em tempo real
Uma resposta OCSP anexada ao handshake evita que o cliente consulte separadamente o status do certificado durante o handshake TLS. Ela pode ter assinatura válida, corresponder ao certificado certo e ainda estar dentro de sua janela temporal. Isso é útil, mas não prova que todos…

Tendências globais de serviços em nuvem
Aceitar 0-RTT no TLS 1.3 não decide se uma operação é segura contra replay
Dados antecipados podem eliminar uma viagem de ida e volta na retomada de uma conexão. O ganho de velocidade é real, mas aceitar os bytes não prova que a operação pode ser repetida sem dano, que continua autorizada pela política atual ou que uma decisão de deduplicação…

Tendências globais dos ISPs regionais
Um ID de conexão QUIC não prova de forma duradoura quem está agindo
Um identificador pode manter uma sessão QUIC ativa e acessível quando o caminho da rede muda. Essa continuidade é útil para a operação, mas não transforma o identificador em conta, assinante ou prova duradoura de quem está autorizado agora.
Tendências globais de serviços em nuvem
Uma resposta HTTP ainda válida no cache não é autorização atual da origem
O prazo de validade do cache permite reutilizar bytes; não prova que o servidor de origem ainda autoriza divulgá-los.

Tendências globais de serviços em nuvem
Um token de acesso OAuth não é uma decisão atual de autorização
Um token pode continuar válido tecnicamente depois que a permissão que motivou sua emissão mudou. A questão é qual autoridade confirmou o acesso no instante da requisição.
Tendências globais de serviços em nuvem
Uma credencial TLS delegada não delega o controle do domínio
Uma credencial de curta duração pode permitir que um nó de borda de CDN termine conexões TLS sem guardar a chave privada duradoura do titular do certificado. Essa é uma delegação criptográfica precisa, não a transferência do domínio, da autoridade certificadora ou da identidade…

Tendências globais de serviços em nuvem
Um ID de conexão QUIC não é a identidade do assinante
Uma conexão QUIC pode continuar quando o celular sai do Wi-Fi e entra na rede móvel. O identificador que leva os pacotes ao estado correto de transporte não comprova quem usa o aparelho, qual conta está ativa nem se uma autorização continua válida.

Tendências globais de serviços em nuvem
Um handshake 0-RTT rápido não prova uma transação única
TLS 1.3 e QUIC podem economizar uma ida e volta ao retomar uma conexão. Esse ganho de latência não comprova que uma requisição com efeito foi recebida e confirmada uma única vez pela aplicação.
Tendências Institucionais Globais
Uma assinatura de software válida não é um registro duradouro de autoridade
Uma verificação bem-sucedida pode sobreviver ao mandato que legitimava a publicação. A criptografia confirma os bytes; não decide quem podia lançar aquela versão.

Tendências globais dos ISPs regionais
Um reinício BGP gracioso pode prolongar um buraco negro
Graceful Restart procura manter o tráfego enquanto um processo BGP retorna. Sua segurança depende de um fato que a sessão sobrevivente não consegue provar sozinha: se o roteador em reinício realmente preservou o estado de encaminhamento necessário. Quando um vizinho retém uma…

Tendências globais dos ISPs regionais
Um fallback IPv4 rápido pode fazer um IPv6 quebrado parecer saudável
Um serviço dual stack pode passar em todos os testes comuns enquanto o caminho IPv6 permanece inutilizável. A disponibilidade é real, mas a conclusão sobre a família de protocolo não é: o cliente pode ter concluído por IPv4 antes que o painel percebesse a falha.

Tendências globais de serviços em nuvem
Remover um certificado raiz é migrar toda a frota antes de atualizar o navegador
Um programa de certificados raiz pode retirar a confiança em uma versão enquanto muitas aplicações continuam validando cadeias a partir de repositórios antigos, privados ou embutidos. A mudança de segurança só termina quando os sistemas de validação relevantes comprovam a…
Tendências globais de telecomunicações nacionais
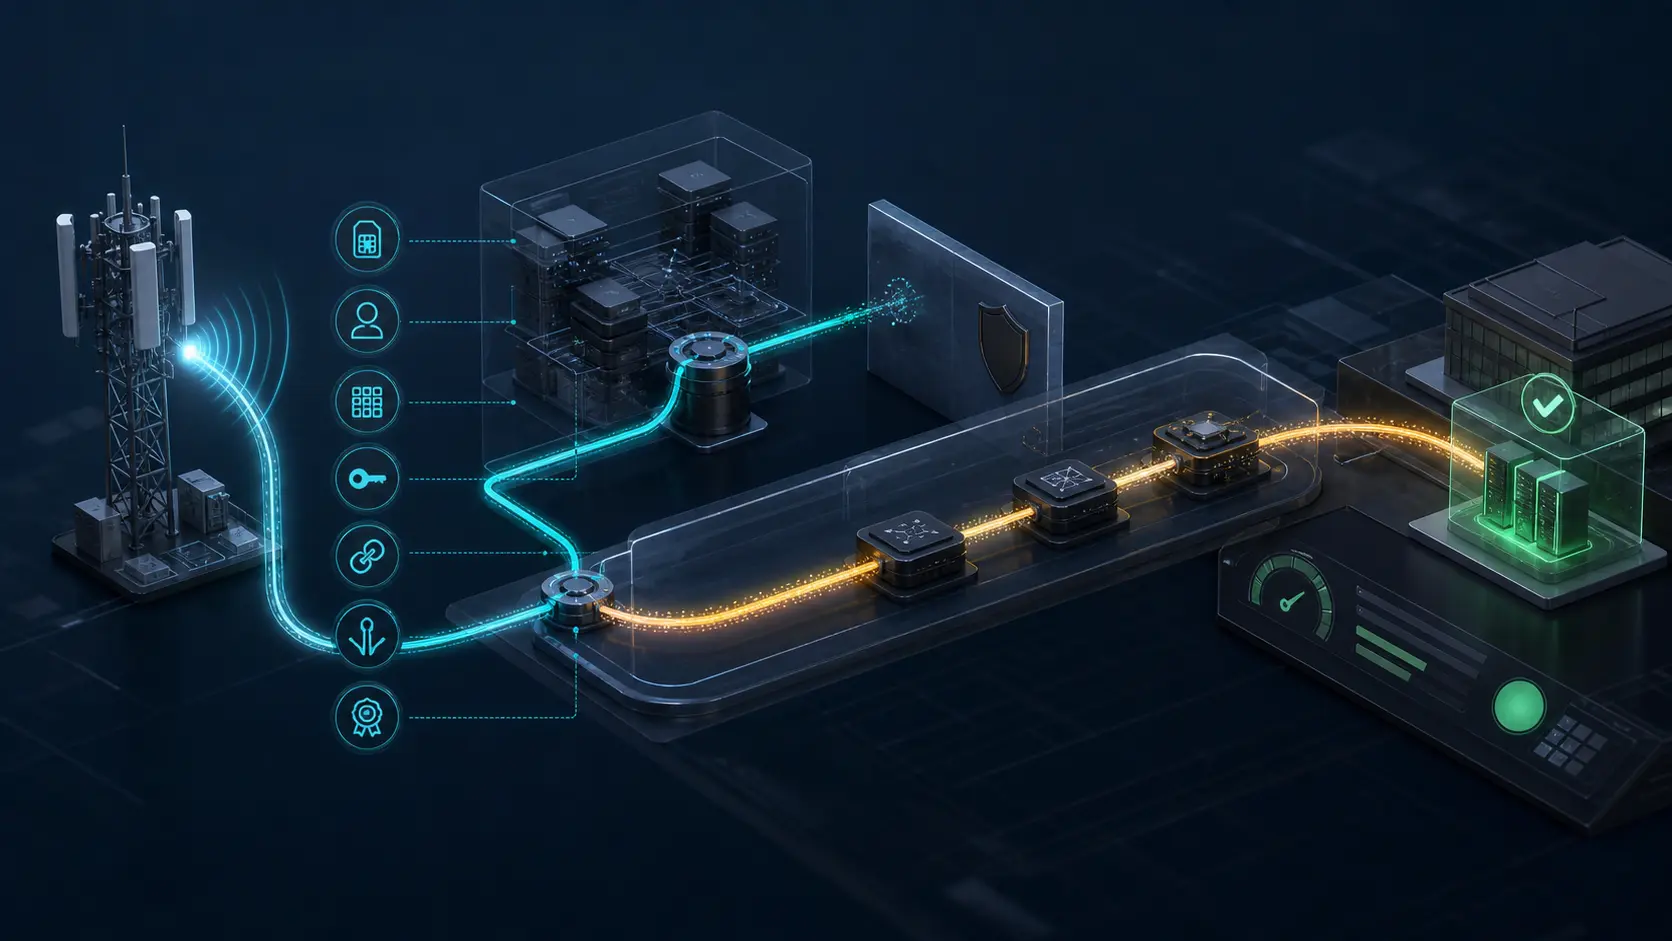
A fatia padrão pode fazer um SLA 5G parecer saudável
Um aplicativo pode continuar acessível depois que o caminho de rede prometido em seu contrato 5G desaparece. O painel de disponibilidade segue verde; ainda falta provar que o dispositivo, a sessão e os pacotes usaram a fatia contratada.
Tendências globais de serviços em nuvem
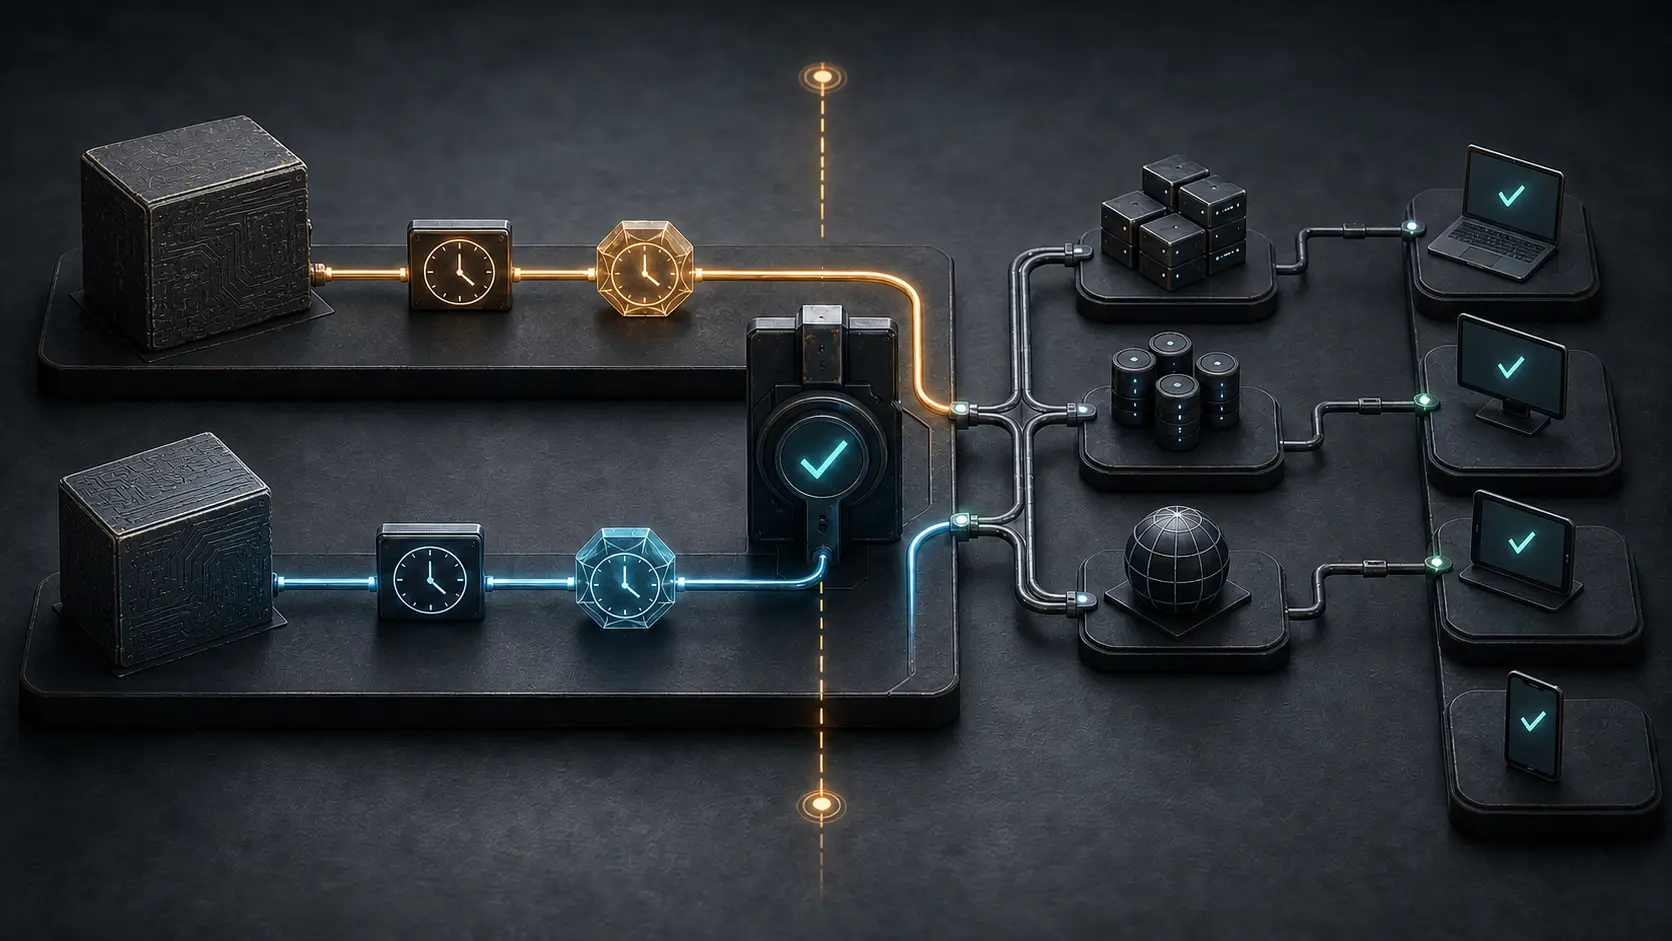
Um certificado de assinatura de código tem duas datas de fim
O certificado substituto muda a próxima compilação, mas um carimbo de tempo válido pode preservar o binário de ontem depois do vencimento do signatário. A transição real precisa reconciliar artefatos, tokens, revogação, distribuição e resultados de verificação.
Tendências globais de serviços em nuvem
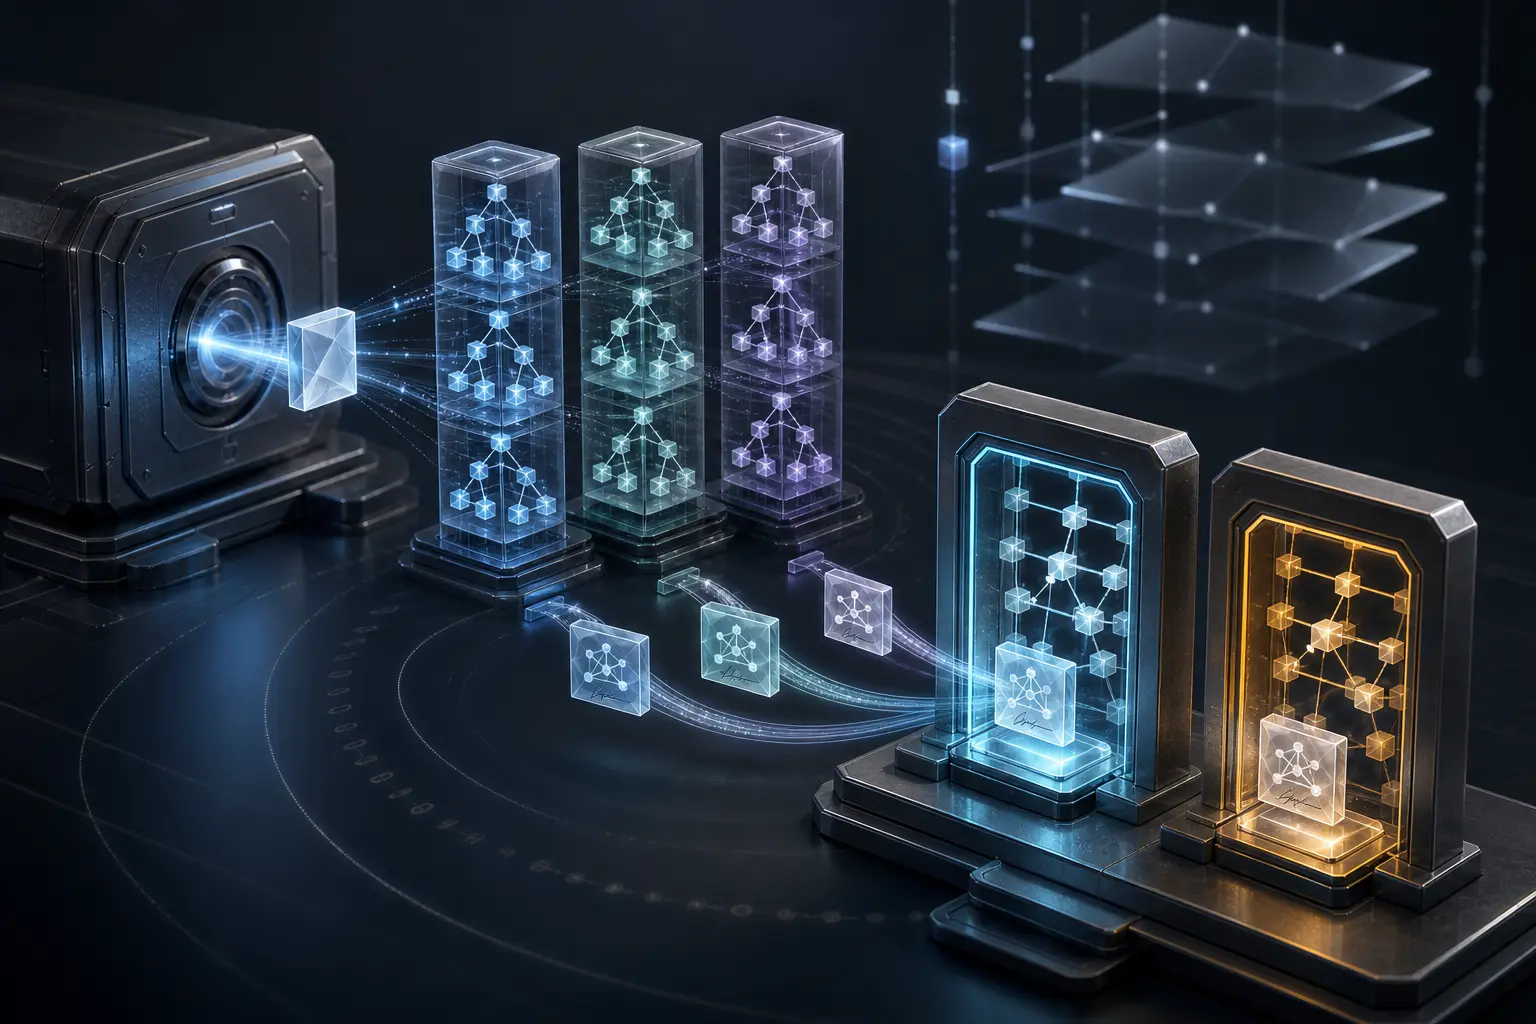
O recibo da transparência de certificados não prova aceitação no navegador
O sistema de emissão vê promessas assinadas pelos logs. O usuário vê uma decisão do navegador. Uma operação segura precisa demonstrar a ligação entre esses dois lados, em vez de chamar a primeira etapa de conclusão.

Tendências globais de serviços em nuvem
De 200 para 47 dias, a renovação TLS vira estado de produção
Certificados TLS públicos mais curtos não apenas aumentam o número de renovações. Eles exigem que autoridade, emissão, distribuição e verificação externa funcionem como um único sistema de produção observável.
Tendências dos ISPs regionais da América do Norte
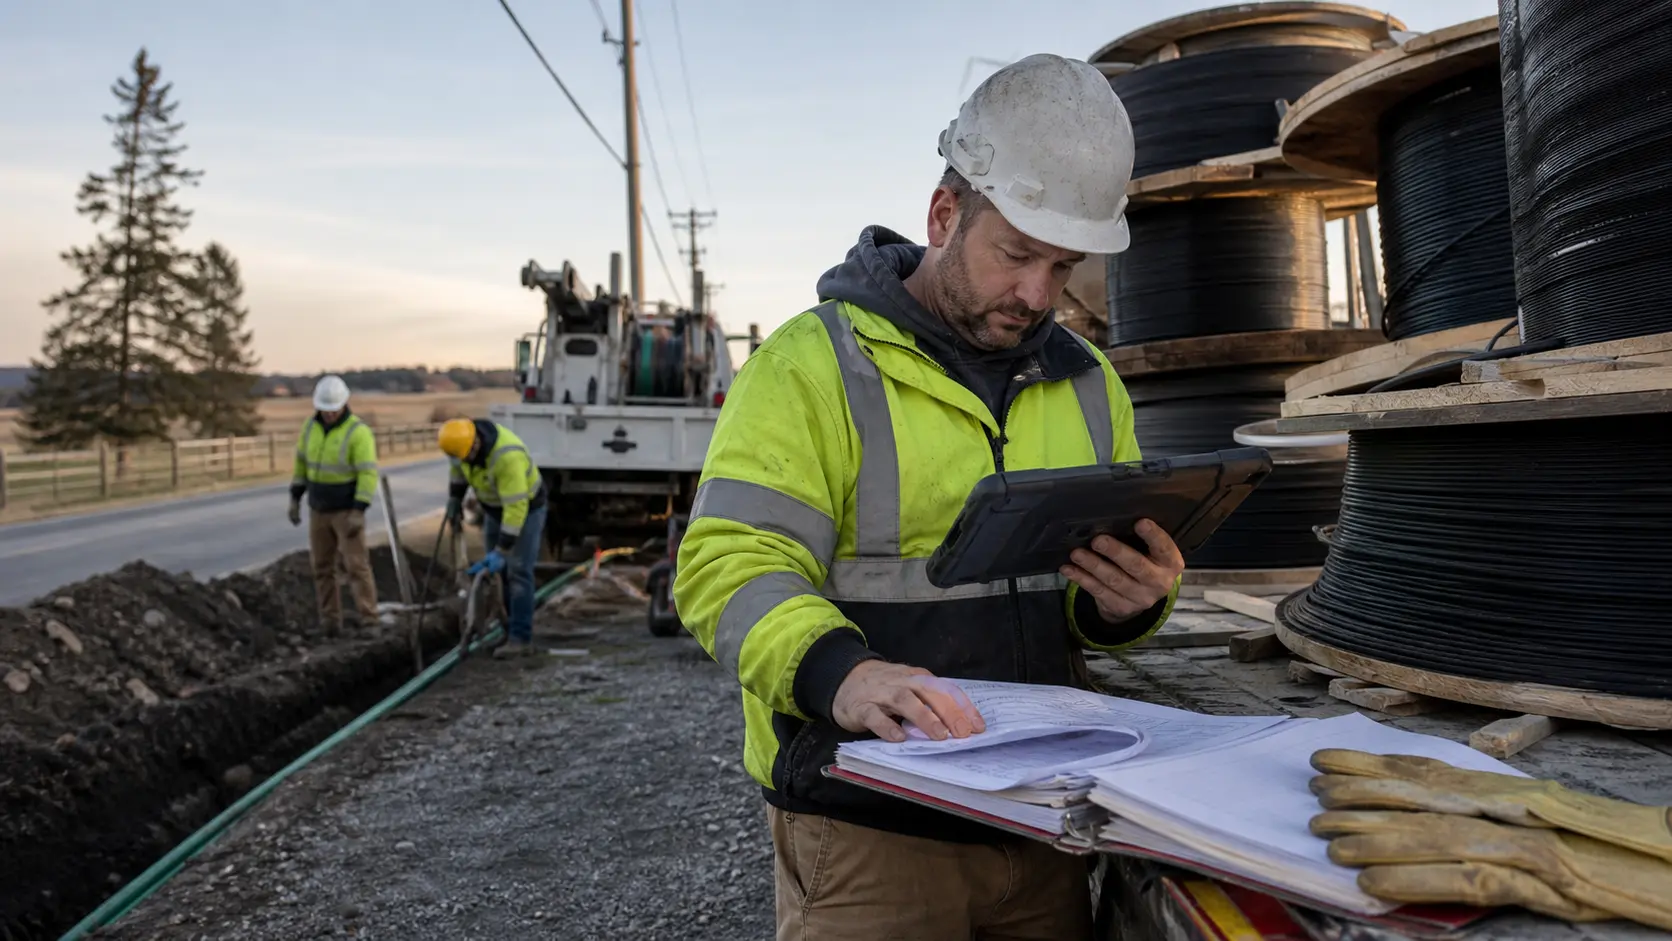
Um prêmio BEAD só vira caixa quando o reembolso entra
A obra pode estar correta e ainda assim faltar dinheiro. A equipe de fibra conclui o trecho, mas a folha, o fornecedor e o empreiteiro vencem antes de o Estado aceitar o próximo marco. O prêmio cobre o projeto no papel; alguém precisa financiar o intervalo na prática.

Tendências de Telecomunicações nacionais da América do Norte
O relógio da interrupção começa antes da causa
As regras canadenses para grandes interrupções não esperam a equipe técnica concluir a explicação. Elas abrem uma sequência de prazos e registros: primeiro a prova de que o limite foi atingido, depois as mudanças relevantes e, por fim, um relatório capaz de reconstruir o que se…