
Perfil
Research
A inteligência de perfil Research conecta cobertura de pessoas, empresas, instituições e outras entidades para leitores que comparam os assuntos por trás das reportagens da BTW.MEDIA. A página ajuda a comparar perfis públicos, eventos relacionados, pacotes de evidências, mudanças de cargo, áreas de atuação, exposição à governança, vínculos organizacionais e relevância de mercado, mantendo registros de organizações e pessoas distintos da cronologia de notícias comum. Os leitores podem entender o assunto por trás do título, as evidências que sustentam esse perfil e as relações de infraestrutura ou mercado que tornam o perfil relevante. Eles podem ver quem ou o que o perfil representa, quais fontes públicas o sustentam, como ele se conecta a empresas, mercados, órgãos de governança ou eventos, e quais mudanças podem merecer atenção contínua à medida que o assunto evolui.

IETF
O servidor encontrou cem resultados e talvez nem tenha examinado o resto
RFC 5323 permite pesquisa no servidor WebDAV, inclusive com ordenação e limites. Também permite interromper o trabalho e devolver um subconjunto qualquer dos recursos correspondentes. Uma lista limpa de cem linhas pode significar apenas que o orçamento acabou antes de o servidor…

História
A sessão TLS terminava no servidor, não no script CGI
O CGI tornou legível, entre implementações diferentes, a passagem do servidor web para um programa de aplicação. A especificação de 2004 também traçou um limite fácil de esquecer: o servidor detinha a sessão de rede autenticada; o script não a herdava.

IETF
O proxy recusou o grupo e expôs só os membros que decidiu revelar
RFC 5318 define um cabeçalho SIP privado para uma falha muito específica em serviços PoC: um servidor participante não consegue tratar uma lista de URI aninhada e devolve ao servidor controlador dados que podem permitir novas tentativas diretas. A resposta não é um cadastro…

História
O IAB pediu verba para pesquisa, não um papel no orçamento
Em 2004, o Conselho de Arquitetura da Internet defendeu financiamento contínuo para pesquisar a infraestrutura compartilhada. A última ressalva do RFC 3869 delimitou quem não deveria administrá-lo: IAB, IETF e IRTF não estavam reivindicando esse papel.
IETF
A base ganhou outro roteador; o equipamento continuou sendo um só
O RFC 5311 amplia o espaço de LSP do IS-IS usando identificadores de sistema adicionais. A base passa a exibir Virtual ISs, mas eles não são novas máquinas, novos domínios de falha nem novas autoridades. Cada conjunto adicional permanece condicionado ao LSP zero, ao alias, às…

IETF
O roteador ganhou outro arquivo. A assinatura da topologia continuou no original.
RFC 5311 resolve um problema de volume: 256 fragmentos de LSP e 1492 bytes por fragmento podem não comportar todas as topologias, capacidades e propriedades de engenharia. A solução entrega novos identificadores ao mesmo roteador. Ela não entrega a esses identificadores o direito…

História
O prazo venceu. O SCTP ainda podia conferir depois.
O RFC 3758 separou duas decisões: quando vale a pena desistir de uma mensagem e como o outro lado pode avançar depois dessa desistência. A aplicação define a política de abandono; o FORWARD TSN comunica o efeito sobre a sequência. Isso não criou um temporizador obrigatório que…

IETF
A rota IPv6 existia; o trânsito ainda era só IPv4
Uma única topologia IS-IS pode anunciar mais de um protocolo de camada de rede. Isso não faz de cada adjacência uma promessa de encaminhamento para todas essas famílias. A RFC 5308 fornece os elementos necessários para descrever alcance, endereços de interface e suporte a IPv6…

IETF
O enlace virou ponto a ponto no IGP. O Ethernet não assinou a mudança.
RFC 5309 permite retirar eleição e pseudonó de um LAN com dois roteadores. A configuração altera a topologia vista pelo protocolo, não o meio. Multicast, VLAN, next hop e associação MAC continuam decidindo se uma trama de dados chega ao vizinho.
IETF
O mapa ofereceu banda. O livro de reservas ainda estava vazio.
RFC 5305 faz o IS-IS distribuir uma descrição rica do enlace: cor administrativa, endereços, métricas e diferentes noções de banda. O erro começa quando essa descrição vira comprovante. Uma oferta anunciada pode ser legítima e útil, mas ainda não passou pelo sistema que admite a…
IETF
A rota desceu marcada; um único border apagou a direção
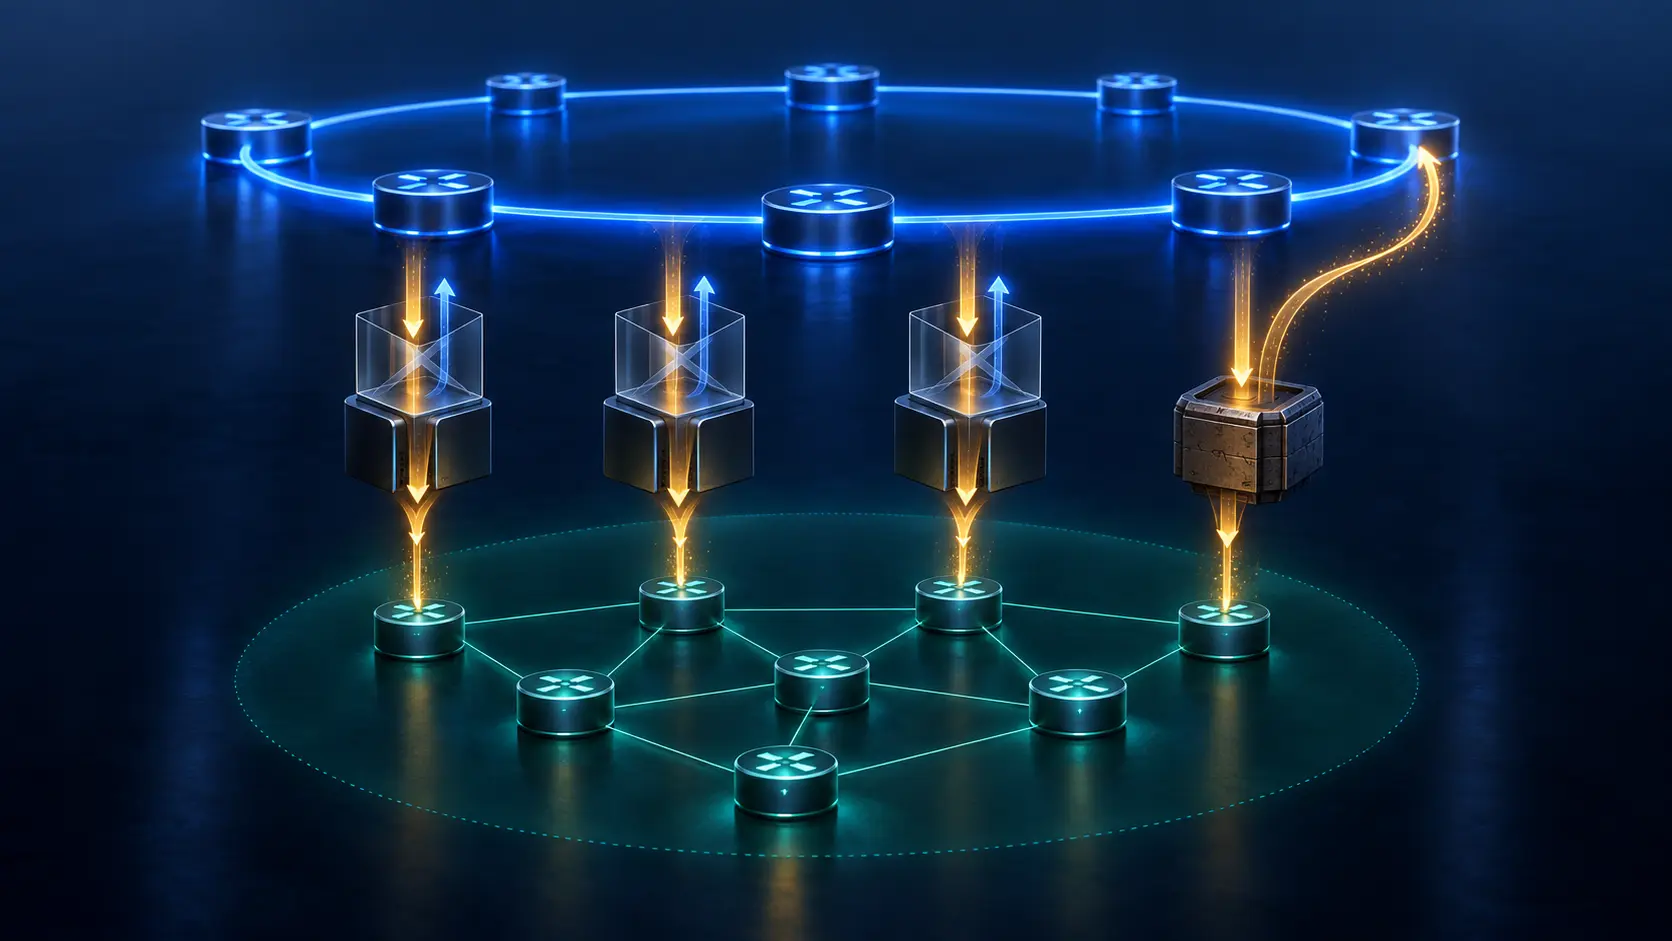
O atalho funcionou. A área Level 1 recebeu um prefixo mais específico, escolheu um caminho melhor e encaminhou tráfego sem erro aparente. Mas o ganho só é seguro enquanto cada border capaz de falar com Level 2 conserva uma informação pequena e decisiva: essa rota veio de cima e…
História
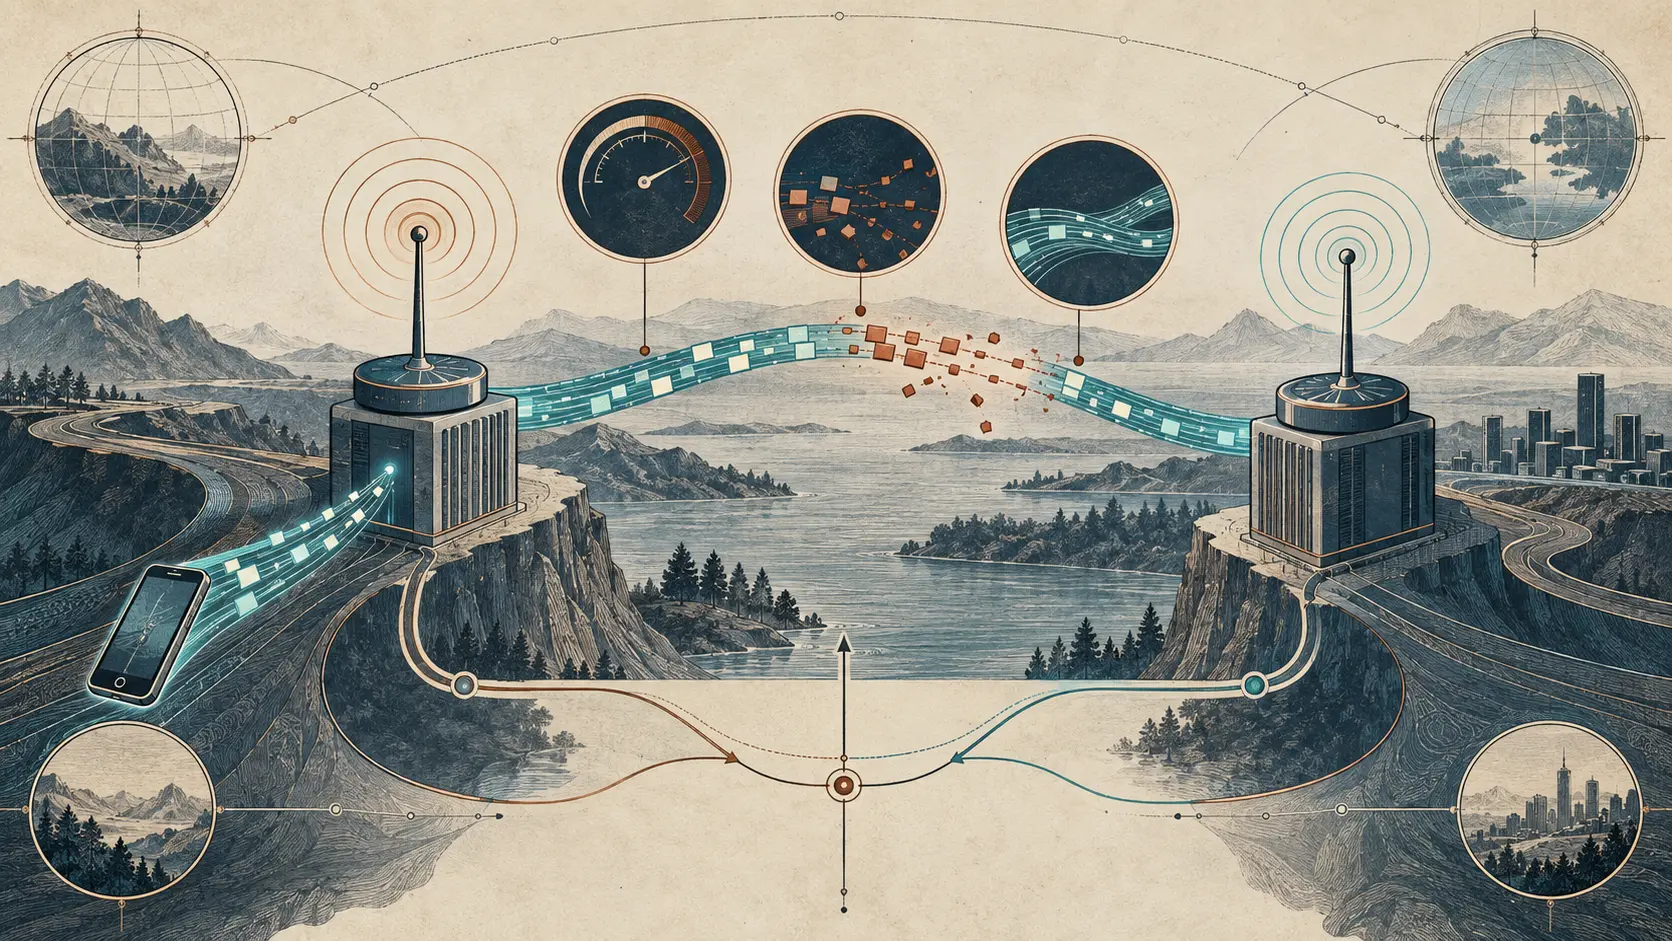
Rápido, fluido e sem interrupção: RFC 3753 separou três sentidos de handover
Antes de comparar duas mudanças de conexão móvel, é preciso saber o que a palavra “handover” abrange. Em junho de 2004, um memorando terminológico do IETF organizou cinco perguntas de controle como dimensões em grande parte independentes e tratou separadamente latência, perda de…

IETF
O HMAC estava no pacote. A fiscalização podia ainda não estar ligada.
Uma rede em migração pode exibir a aparência criptográfica do destino antes de aplicar sua política. RFC 5304 permite incluir HMAC-MD5 nos PDUs enviados e não conferir HMAC-MD5 nos recebidos. Também admite que uma implementação sem o mecanismo aceite o tipo. A diferença decisiva…

IETF
O nonce se repetiu; a cifra conteve o dano, não autorizou o hábito
Uma fila reiniciada reapresenta o mesmo estado a dois trabalhadores. Os dois usam a mesma chave e o mesmo nonce. Com SIV, esse erro não entrega ao adversário a falsificação que destruiria outros esquemas. Mas também não some: a repetição do mesmo conteúdo, sob o mesmo contexto…

IETF
O vizinho respondeu. O enlace ainda precisava provar quem era.
Um pacote recebido confirma uma chegada, não uma relação inteira. No IS-IS ponto a ponto, essa diferença já permitiu que um Hello válido sustentasse conclusões erradas sobre bidirecionalidade, identidade do circuito e sincronização. O RFC 5303 não prometeu um estado universal de…

IETF
O rMSK chegou; ninguém provou qual chave entrou em uso
O autenticador recebeu um rMSK durante o bootstrap, mas já mantinha TSKs baseadas no MSK anterior. A camada inferior podia ignorar a nova chave ou iniciar outra associação. O evento de entrega era inequívoco; o efeito operacional continuava aberto.

História
Um resultado de busca não era uma identidade: o principal canônico da RFC 3744
No controle de acesso do WebDAV, um nome legível ajudava uma pessoa a escolher, mas uma regra precisava de uma referência inequívoca. A RFC 3744 combinou descoberta humana limitada com uma URL canônica de principal, sem confundir nenhuma delas com autenticação ou autorização.

IETF
O domínio precisava de uma função e recebeu a árvore inteira
Um domínio remoto precisava executar uma única função. Para simplificar a integração, recebeu uma DSRK capaz de originar todas as chaves daquele ramo, em vez da DSUSRK estritamente necessária. As derivações continuaram distintas; a delegação transformou uma fronteira…

IETF
O host não invadiu a eleição. A interface o convidou.
Há uma diferença operacional entre derrotar uma defesa e encontrar uma função de controle aberta no lugar errado. O RFC 5294 descreve o segundo caso: uma porta voltada a hosts aceita PIM, transforma uma fala de protocolo em vizinhança e deixa que um endpoint dispute…

História
Um registro reservava um conjunto, não apenas um rótulo: RFC 3743
Quando um registro aceita um rótulo de domínio em caracteres chineses, japoneses ou coreanos, o objeto que ele administra pode ser maior do que a sequência visível. Em 2004, a Joint Engineering Team (JET) propôs agrupar algumas variantes em um pacote de reserva vinculado a um…