
Perfil
Research
A inteligência de perfil Research conecta cobertura de pessoas, empresas, instituições e outras entidades para leitores que comparam os assuntos por trás das reportagens da BTW.MEDIA. A página ajuda a comparar perfis públicos, eventos relacionados, pacotes de evidências, mudanças de cargo, áreas de atuação, exposição à governança, vínculos organizacionais e relevância de mercado, mantendo registros de organizações e pessoas distintos da cronologia de notícias comum. Os leitores podem entender o assunto por trás do título, as evidências que sustentam esse perfil e as relações de infraestrutura ou mercado que tornam o perfil relevante. Eles podem ver quem ou o que o perfil representa, quais fontes públicas o sustentam, como ele se conecta a empresas, mercados, órgãos de governança ou eventos, e quais mudanças podem merecer atenção contínua à medida que o assunto evolui.
Arquivo de Caso
O TXT estava certo. O fornecedor ainda não era o domínio: ACME DNS-01 e a autoridade da validação delegada
O fornecedor já não entrava no aplicativo, na CI, nas contas da equipe nem no cofre de certificados. Ainda assim, uma autorização sobreviveu ao encerramento: `_acme-challenge` continuava delegado para a zona de validação do fornecedor. Quando sua conta ACME solicitou um novo…
Arquivo de Caso
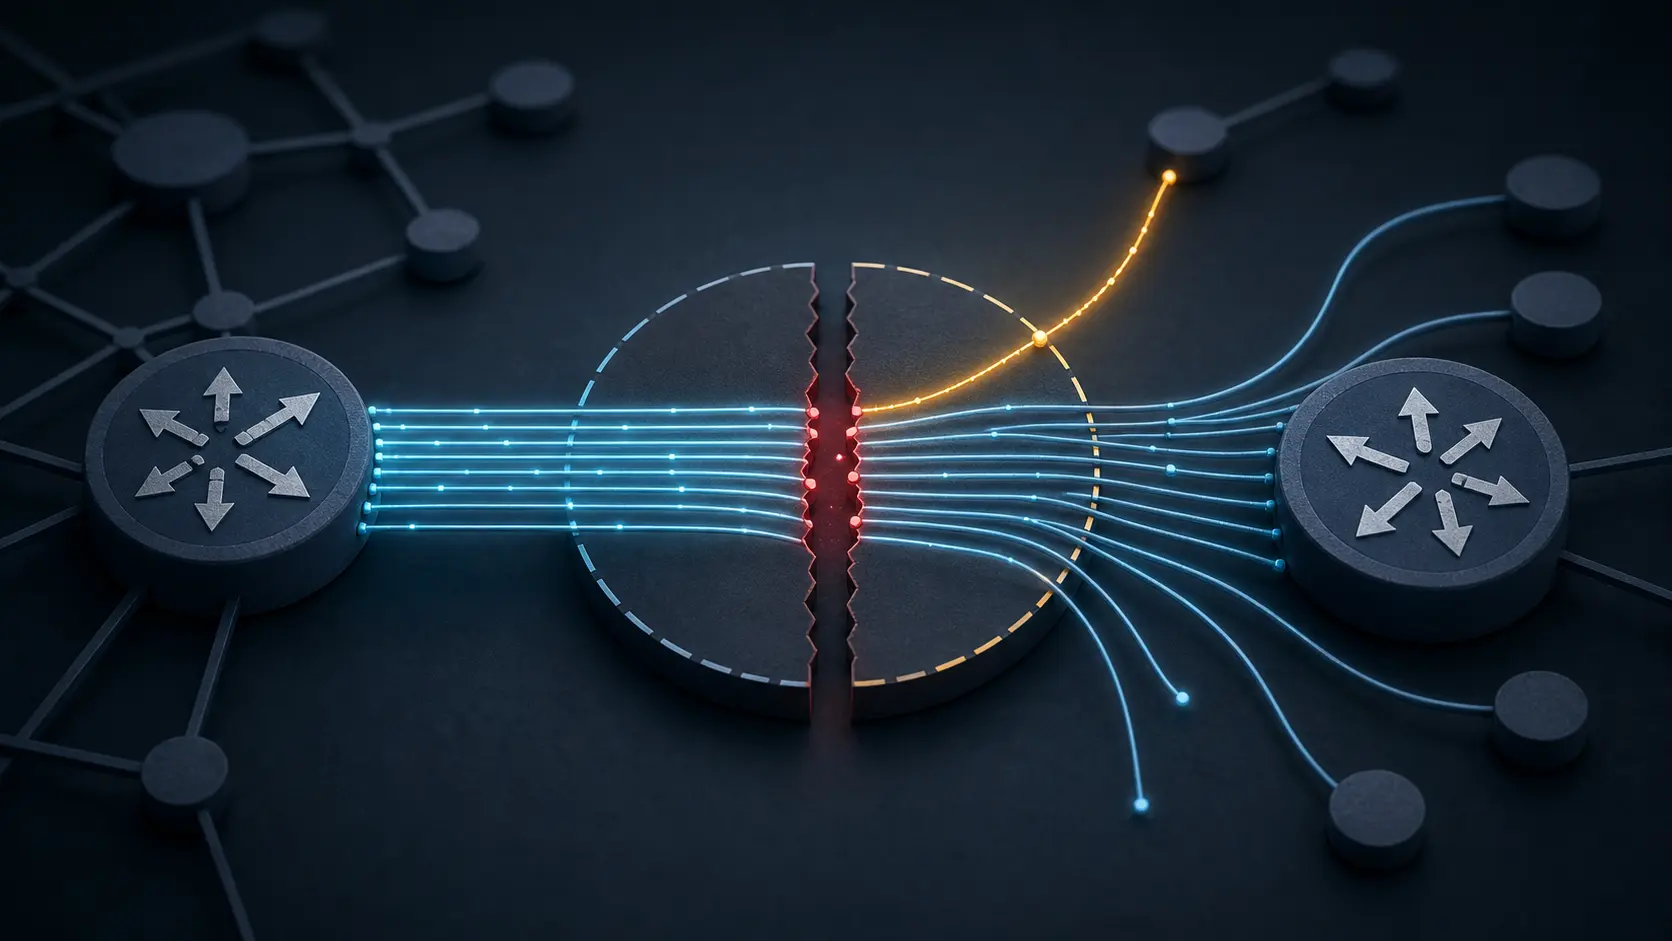
Quando o limite derruba o vizinho: governança de maximum-prefix no BGP
Maximum-prefix pode impedir que um vizinho ocupe recursos de controle com uma quantidade inesperada de rotas. Mas o mesmo mecanismo, quando associado ao encerramento da sessão, transforma uma previsão de capacidade em autoridade para retirar todas as rotas aprendidas daquele…

Arquivo de Caso
A resposta DNS era segura. O host ainda era uma escolha de política: SSHFP e a autoridade de uma impressão digital
Um operador digitou `ssh db`. O sufixo de busca fornecido pela rede expandiu o nome curto para outro nome completo. O SSHFP era DNSSEC Secure, a impressão combinava e o servidor possuía a chave privada. Todas as provas valiam para o host escolhido pelo cliente — não para o banco…
Arquivo de Caso
A assinatura passou; o endereço From ainda não era o signatário: DKIM e a autoridade de uma assinatura de domínio
O e-mail mostrava `bank.example` como domínio From, exigia um pagamento urgente e passou no DKIM. A assinatura, porém, pertencia a `receipt-alert.example`, domínio controlado pelo atacante. A criptografia confirmou exatamente o que deveria; o sistema atribuiu a prova ao nome…

Arquivo de Caso
O resumo conferiu; o remetente continuou desconhecido: `Content-Digest` e a autoridade de uma soma HTTP
O arquivo de política chegou sem um único bit alterado. Também chegou malicioso e com um `Content-Digest` perfeitamente calculado. O serviço exibiu “verificado” e aplicou a mudança. A criptografia não falhou; o atacante havia escolhido tanto o conteúdo quanto o resumo.

Arquivo de Caso
O cabeçalho indicou o cliente, mas o par não confirmou: `Forwarded` e a autoridade da cadeia de proxies
O origin deveria aceitar conexões apenas de dois proxies reversos. Uma rota direta, porém, continuava aberta. Por ela, um solicitante colocou o endereço administrativo permitido no início de `X-Forwarded-For` e passou pela regra de IP. O endereço era válido e o parser fez seu…

Arquivo de Caso
O nome escolheu o contexto TLS, não a permissão: a autoridade limitada do SNI
O cliente não apresentou certificado, token nem sessão. Ainda assim, bastou enviar `tenant-a.example` no ClientHello para o gateway carregar o certificado e a configuração do Tenant A. Quando a etiqueta dessa escolha virou identidade na aplicação, uma pista de destino passou a…
Arquivo de Caso
A assinatura do certificado passou; o handshake não: TLS 1.3 `Finished` e a autoridade do transcript
O painel registrou uma sessão segura assim que CertificateVerify foi validado. A mensagem seguinte, `Finished`, falhou e o cliente encerrou com `decrypt_error`. A chave do certificado havia provado posse; foi o sistema que a promoveu, cedo demais, a prova de conclusão.
História
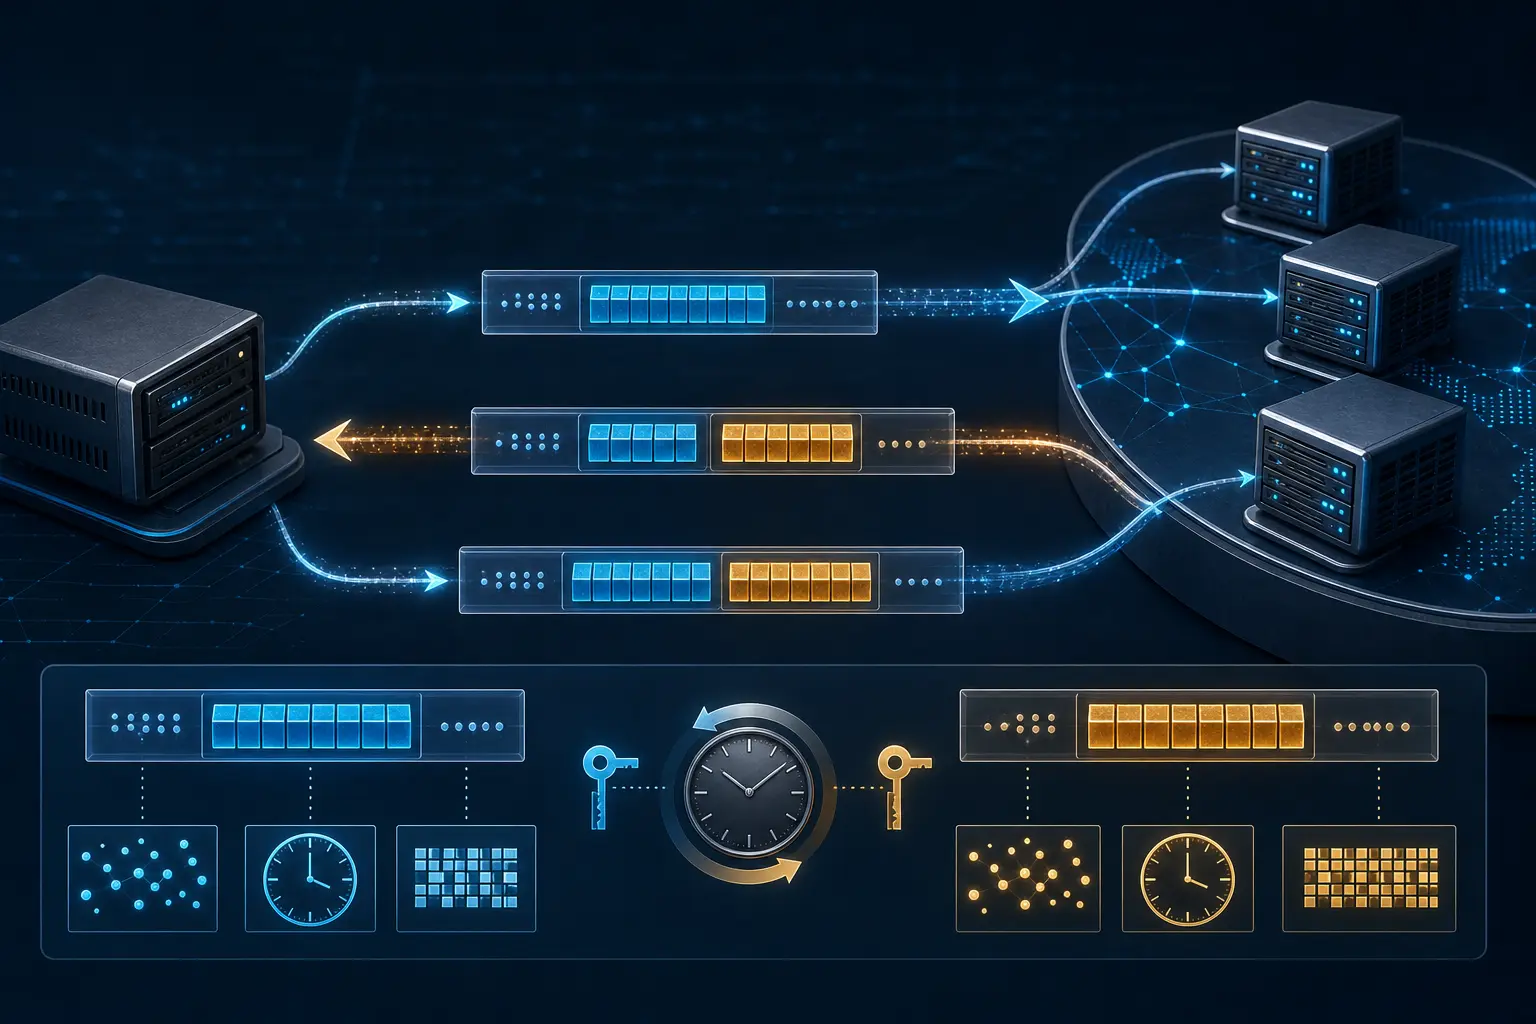
O token que provou o caminho de volta: DNS Cookies sem identidade
Uma pequena opção do EDNS deu ao servidor DNS uma conclusão limitada sobre o endereço de origem UDP: não quem enviou a consulta, mas que alguém naquele endereço aparente recebeu uma resposta anterior e conseguiu devolver um token criado pelo servidor.

IETF
O pacote foi marcado antes de se perder: a longa discussão da ECN sobre congestionamento
Por muito tempo, a Internet usou a perda como prova de congestionamento: a fila enchia, o pacote desaparecia e o emissor reduzia a taxa. A Notificação Explícita de Congestionamento (ECN) antecipou esse momento. O roteador passou a poder registrar pressão num pacote ainda intacto…

Arquivo de Caso
O navegador chegou em HTTP/2; a origem continuou em HTTP/1.1: a autoridade de ALPN termina na conexão
O cliente ofereceu `h2` e `http/1.1`. A borda escolheu `h2`, concluiu o TLS e recebeu quadros HTTP/2 válidos. Um painel então marcou a origem como “HTTP/2 nativa”. Faltava uma fronteira: a borda encerrava aquela conexão e criava outra, na qual falava HTTP/1.1 com a origem. O dado…

Arquivo de Caso
A AC apareceu na lista, mas a identidade não foi admitida: o limite de autoridade de `certificate_authorities` no TLS
O cliente apresentou um certificado porque o nome da autoridade emissora constava na solicitação do servidor. A cadeia foi construída e validada. Mesmo assim, a aplicação recusou o pedido: aquela identidade não pertencia ao tenant indicado. A lista tinha orientado uma escolha…
Arquivo de Caso
A assinatura era válida; o estado já estava atrasado: autoridade no OCSP stapling
O certificado foi revogado às 10h07. Às 10h11, o servidor ainda anexava uma resposta OCSP `good`, corretamente assinada e com `nextUpdate` horas adiante. Não houve falsificação. A afirmação era autêntica, estava dentro do intervalo declarado e já não continha o fato mais recente.…
Arquivo de Caso
O socket fechou; a transação não: `close_notify` e a autoridade de encerrar
O cliente recebeu uma resposta de sucesso e uma despedida TLS autêntica. No servidor, porém, o commit falhou logo depois. Não havia contradição: `close_notify` encerrava a fala TLS do servidor em uma direção, mas não certificava o estado do negócio. O incidente ocorreu porque…

Arquivo de Caso
O ticket sobreviveu; a sessão não: retomada TLS 1.3 e a autoridade do estado transportado
O nó de contingência aceitou um ticket TLS 1.3 emitido antes da revogação do privilégio do usuário. A prova criptográfica estava correta: o cliente conhecia a PSK de retomada e o binder autenticava o novo ClientHello. O erro veio quando a aplicação tratou continuidade do segredo…
Arquivo de Caso
O registro era maior; a mensagem não: padding no TLS 1.3 e a autoridade do tamanho visível
O relatório transformou 512 bytes extras de um registro cifrado em 512 bytes de conteúdo e, depois, em uma ação do usuário. A captura estava certa; a atribuição, não. O processo arredondava registros TLS 1.3 para blocos e podia enviar Application Data sem conteúdo. A rede mediu a…

Arquivo de Caso
O primeiro Hello foi recusado, não apagado: TLS HelloRetryRequest e a autoridade do registro
A captura começava no segundo ClientHello. Havia uma única parcela de chave, o servidor a aceitava e o handshake terminava. Vista sozinha, a sequência parecia provar que o cliente escolhera aquele grupo desde o início. Não provava. O primeiro voo tinha feito outra previsão, e o…

Arquivo de Caso
A conexão esperava um certificado. O código aceitou uma chave: TLS Raw Public Keys e autoridade de validação
Uma chave pública pode ser autêntica e ainda assim não estar autorizada a entrar naquele handshake. Em 2026, o wolfSSL corrigiu um caso em que a forma recebida escolhia as regras depois do acordo: builds com RPK podiam aceitar uma chave bruta não negociada no lugar de X.509 e…

NPNOG
Katmandu: uma semana conjunta, responsabilidades distintas
<!-- BTW:SLUG:uma-semana-duas-instituicoes-dois-numeros-edicao-npnog-sanog-38 -->

Arquivo de Caso
A prova chegou depois que a conexão começou. Ela não reescreveu o passado: TLS Exported Authenticators e autoridade da aplicação
Às 14h03, uma prova válida apareceu numa conexão que já carregara centenas de operações. O serviço elevou todos os streams e atribuiu à nova identidade os cinco minutos anteriores. A assinatura estava certa; o histórico de autorização, errado. O RFC 9261 vincula uma identidade…