
Perfil
Research
A inteligência de perfil Research conecta cobertura de pessoas, empresas, instituições e outras entidades para leitores que comparam os assuntos por trás das reportagens da BTW.MEDIA. A página ajuda a comparar perfis públicos, eventos relacionados, pacotes de evidências, mudanças de cargo, áreas de atuação, exposição à governança, vínculos organizacionais e relevância de mercado, mantendo registros de organizações e pessoas distintos da cronologia de notícias comum. Os leitores podem entender o assunto por trás do título, as evidências que sustentam esse perfil e as relações de infraestrutura ou mercado que tornam o perfil relevante. Eles podem ver quem ou o que o perfil representa, quais fontes públicas o sustentam, como ele se conecta a empresas, mercados, órgãos de governança ou eventos, e quais mudanças podem merecer atenção contínua à medida que o assunto evolui.

IETF
Restaurar a fábrica pode apagar o caminho de volta
Um equipamento pode voltar corretamente à configuração original e deixar de ser administrável pelo operador. A RFC 8808 permite que o destino da restauração não esteja disponível para consulta e separa esse processo da garantia de eliminação dos dados.

IETF
Incidente “cleared” não prova qual comando o encerrou
O centro de operações vê um incidente verde. O sistema de chamados ainda o mostra em andamento, e dois controladores enviaram pedidos de resolução durante a mesma janela. A cor informa que a condição mudou; não revela qual pedido foi executado, quem o aprovou nem se a restauração…

IETF
O IPv6 entrou em operação, mas o plano antigo continuou decidindo
O 6rd aproveita a rede IPv4 para oferecer IPv6 mais cedo. Essa economia de implantação mantém uma dependência: o endereço antigo participa do tamanho, da duração e do destino futuro dos prefixos entregues aos clientes.

IETF
Um catálogo de capacidades não decide uma assinatura
O orquestrador lê uma resposta elegante: HTTPS, XML ou JSON, TLS 1.2 ou TLS 1.3. O equipamento deixou de ser uma caixa-preta, mas ainda não existe assinatura alguma. Falta escolher a combinação, aplicar a política, autorizar o receptor, obter a aceitação do publicador e comprovar…

IETF
A conexão continua; a autorização precisa recomeçar
Reaproveitar uma conexão IMAP pode evitar trabalho repetido de abertura e proteção do canal. Mas a economia depende de encerrar a autoridade do usuário anterior sem encerrar TLS. O comando UNAUTHENTICATE torna explícito o que a conexão nova antes separava por construção.

Reportagens
RIPE Database 1.124.1 corrigiu a seleção do certificado. O “sem evidência de exploração” precisa de limites
RIPE NCC agiu corretamente ao fechar uma vulnerabilidade de autenticação sem aguardar o ciclo rotineiro de testes. Depois da correção, porém, começa outro dever: dizer qual intervalo, qual tráfego e quais históricos foram examinados para sustentar a conclusão pública de que não…

IETF
Quanto custa uma busca que continua trabalhando?
A resposta inicial pode estar correta e, ainda assim, não existir o acompanhamento que a interface sugere. As extensões de busca do IMAP tornam visível uma decisão econômica escondida no adjetivo “atualizado”: aceitar uma consulta não é aceitar todo o trabalho que ela poderá…

IETF
O voucher de ingresso chega depois que a identidade é revelada
ELA oferece a um dispositivo restrito uma autorização forte para entrar em um domínio, sem fingir que a decisão surge antes dos dados necessários para tomá-la. A identidade de ingresso chega a um autenticador V e ao servidor W; só depois volta o voucher. A criptografia pode…

IETF
Programar o envio não reserva a entrega
O servidor pode guardar uma mensagem até a hora em que ela estiver autorizada a sair. Não pode, porém, cumprir uma ordem que proíba a saída até depois do prazo de entrega. A extensão SMTP de liberação futura separa o serviço de espera da promessa que nenhuma fila mais rápida…

IETF
Uma prova criptográfica de conduta indevida não revoga a confiança
Um cliente recebe intervalos de tempo assinados que não podem coexistir na ordem em que chegaram. O Roughtime permite preservar essa contradição em um relatório verificável por terceiros. Ainda assim, os bytes não nomeiam necessariamente o servidor culpado, não escolhem quem…
IETF
A pasta padrão não era uma saída para qualquer falha
O Sieve permite seguir a função de uma caixa postal e recorrer a um nome quando essa função não aponta para lugar algum. Não permite transformar automaticamente uma falha de gravação em autorização para guardar a mensagem em outro lugar.
Reportagens
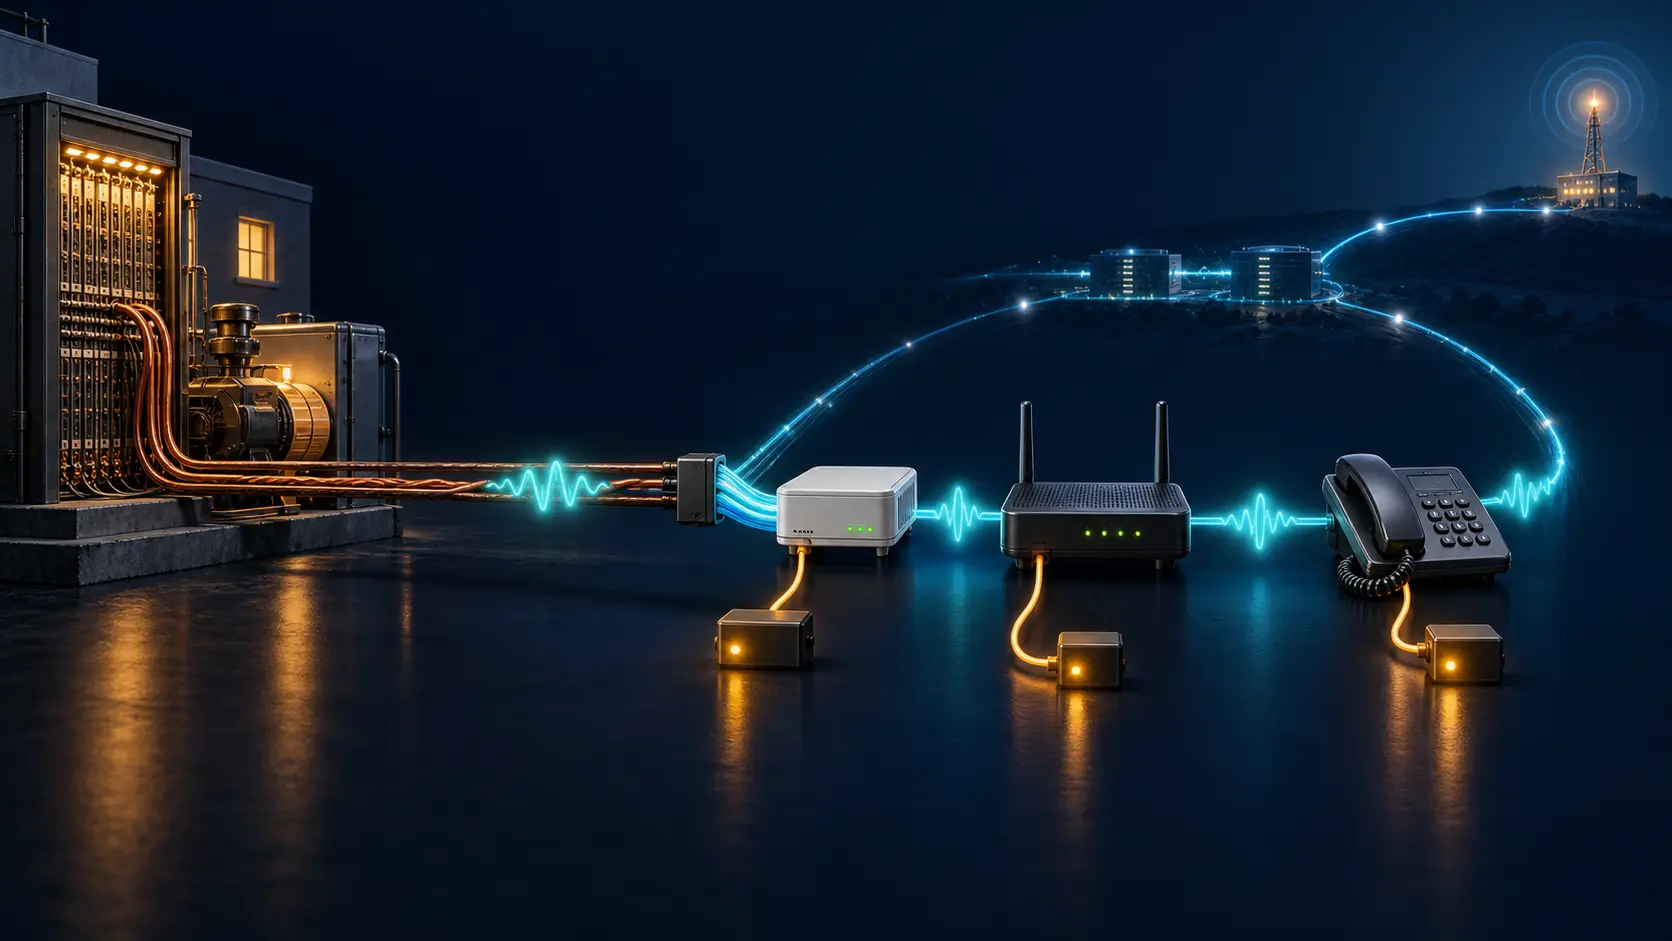
Um artigo da LACNIC leva a voz para IP, mas não atribui a energia de contingência
Na migração da telefonia, o assinante continua dizendo “alô”, mas a eletricidade mudou de endereço. Um texto recente do Blog da LACNIC reconhece que modem, roteador e terminal passaram a integrar a continuidade da chamada. Falta transformar essa observação em responsabilidades…
IETF
O cliente que voltou primeiro não encerra a espera dos demais
Na recuperação de um servidor NFSv4.1, terminar de recuperar os próprios bloqueios não equivale a liberar todo o serviço. A declaração do cliente encerra suas reivindicações restantes; a decisão do servidor ainda precisa considerar quem não conseguiu voltar.
Reportagens
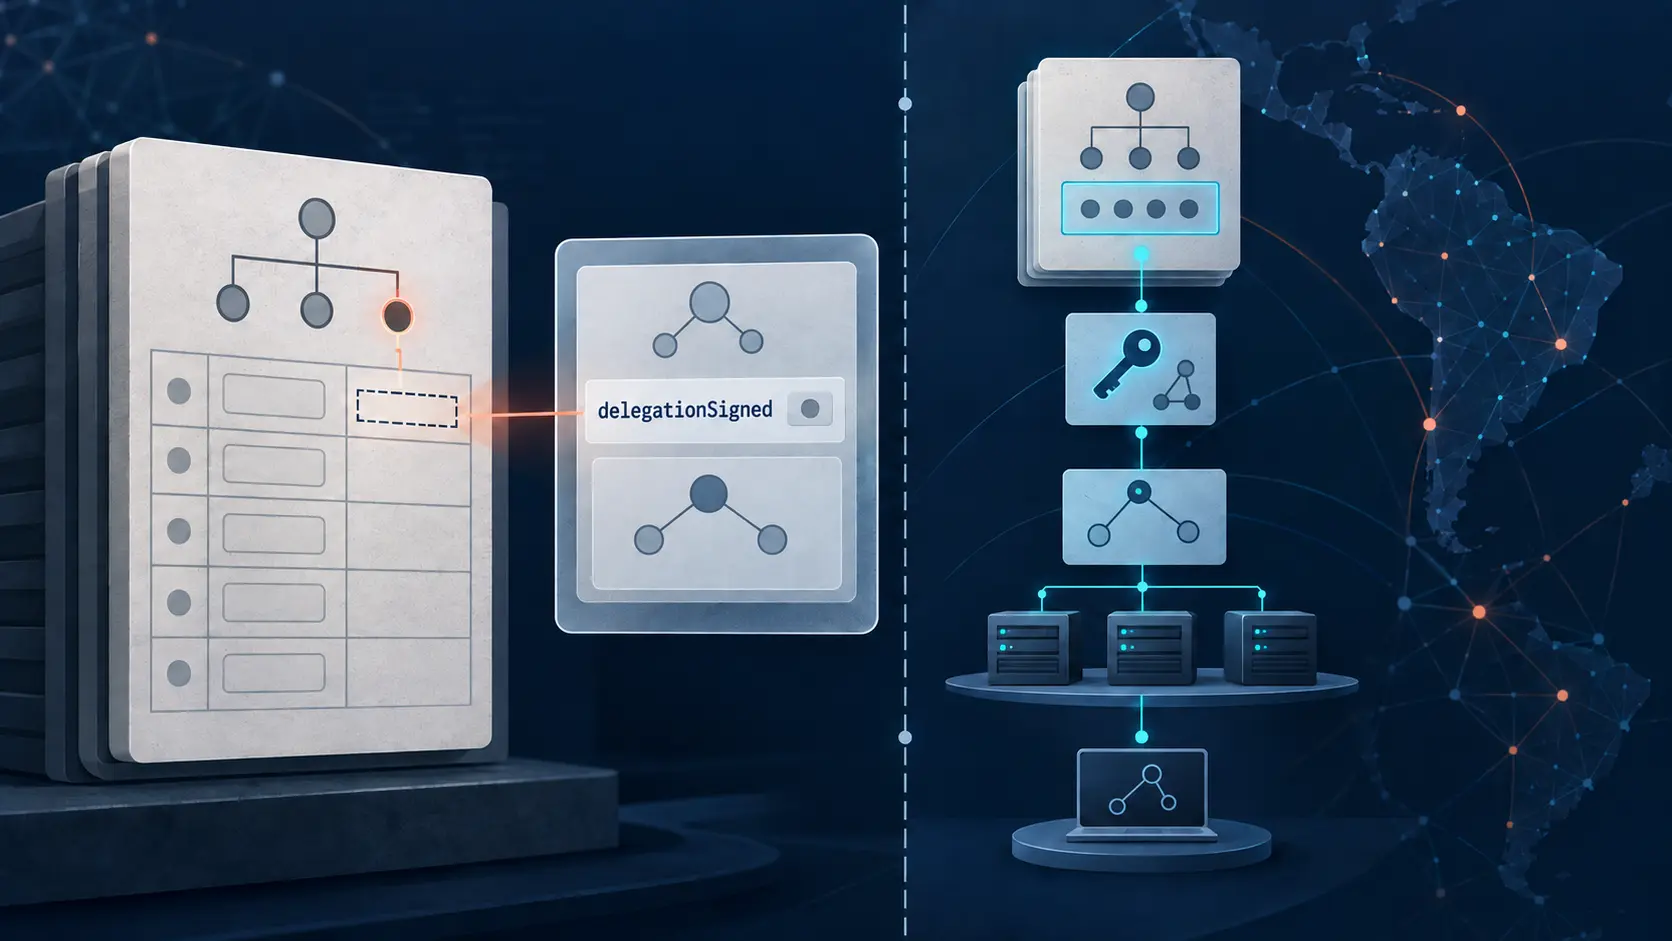
No RDAP do LACNIC, delegationSigned registra DS no pai, não a validação DNSSEC
Um valor booleano em uma resposta de registro pode parecer um veredito sobre a segurança de uma cadeia DNS. No RDAP do LACNIC, `delegationSigned` responde a uma pergunta mais estreita: a visão cadastral informa registros DS na zona pai? O campo não executa um resolvedor, não…

Tendências Institucionais Globais
O GRAND no FreeBSD precisa separar o aviso da resposta
Antecipar a descoberta de um endereço IPv6 pode ajudar o primeiro pacote de retorno. O desafio é fazer isso sem estender às respostas normais as regras criadas para controlar os anúncios.

IETF
Uma configuração candidata privada não explica por que uma intenção prevaleceu
Uma equipe prepara uma mudança programada; outra altera o mesmo serviço para conter um incidente. As duas trabalham com credenciais legítimas e candidatas privadas, sem misturar rascunhos. Quando os valores entram em conflito, porém, o isolamento não carrega a decisão…
IETF
O SCTP que continua depois de fechar o socket de origem
Ao retirar uma associação de um socket compartilhado, a aplicação ganha outro ponto de controle. A responsabilidade pelo encerramento precisa acompanhar essa mudança.
IETF
O fluxo pode continuar sem que o MPTCP possa voltar
O retorno ao TCP convencional por mapeamento infinito preserva a comunicação, mas impede recuperar o MPTCP naquela conexão. A decisão seguinte é quando substituí-la.

Tendências globais de data center
No NSD, autorizar um segundo certificado não deve invalidar o primeiro
O NSD 4.15.2 corrige a forma como as condições de acesso são combinadas em transferências de zona DNS. A mudança pede uma verificação por servidor secundário, e não apenas um sinal de sucesso na conexão TLS.
Tendências globais de data center
A correção de banda do FRRouting muda o que deve ser aceito após a atualização
Três versões de manutenção corrigem o tratamento de valores acima de aproximadamente 34 Gbit/s. O resultado esperado, porém, continua dependendo da codificação usada com cada vizinho BGP.