
Perfil
Analysis
A inteligência de perfil Analysis conecta cobertura de pessoas, empresas, instituições e outras entidades para leitores que comparam os assuntos por trás das reportagens da BTW.MEDIA. A página ajuda a comparar perfis públicos, eventos relacionados, pacotes de evidências, mudanças de cargo, áreas de atuação, exposição à governança, vínculos organizacionais e relevância de mercado, mantendo registros de organizações e pessoas distintos da cronologia de notícias comum. Os leitores podem entender o assunto por trás do título, as evidências que sustentam esse perfil e as relações de infraestrutura ou mercado que tornam o perfil relevante. Eles podem ver quem ou o que o perfil representa, quais fontes públicas o sustentam, como ele se conecta a empresas, mercados, órgãos de governança ou eventos, e quais mudanças podem merecer atenção contínua à medida que o assunto evolui.
História
O silêncio que não era falha: por que o TCP keepalive continuou opcional
Uma conexão TCP estabelecida pode passar horas sem dizer nada e continuar correta. O keepalive nasceu para interrogar esse silêncio sem fingir compreendê-lo: provocar uma resposta do TCP remoto, obter evidência limitada e deixar com a aplicação a escolha de quanto tempo a…

História
Quem abriu cedo demais a janela TCP? O custo da permissão imediata
Um receptor TCP podia publicar cada byte recém-liberado, e o emissor consumir cada oferta imediatamente. A abertura parecia exata e cooperativa. Quando se repetia, fazia a conexão gastar quase todo o trabalho com pacotes minúsculos. A correção histórica deu a cada ponta o direito…
Institucional Global
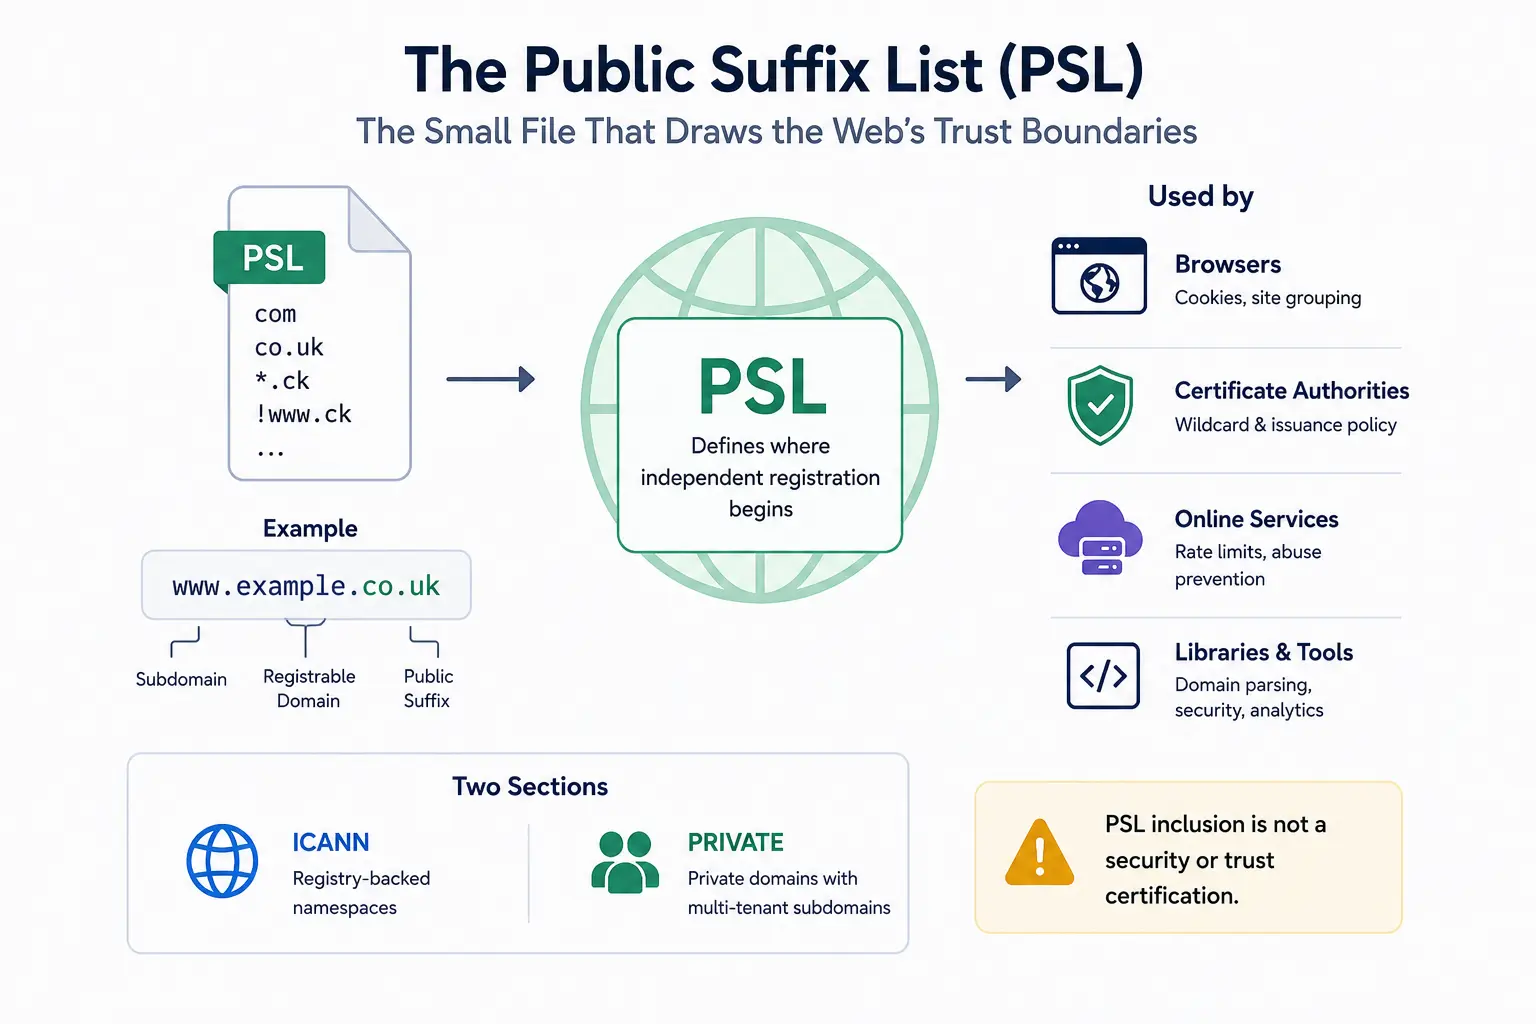
Public Suffix List: o arquivo que traça os limites de confiança da web
O DNS pode mostrar que shop.example.co.uk está abaixo de co.uk, mas não consegue dizer a um navegador onde começa o registro de domínios independentes. A Public Suffix List fornece esse mapa de políticas que faltava. Um arquivo de texto mantido por voluntários hoje orienta…
História
A atualização de janela que podia sumir: por que o TCP aprendeu a persistir em zero
O receptor pode mandar o emissor parar sem encerrar a conexão. A dificuldade aparece quando ele volta a ter espaço e o ACK que autoriza a retomada some no caminho. O persist do TCP nasceu para recuperar essa permissão, não para transformar uma espera técnica em obrigação…

História
O veredito que o UDP reteve: de quem era o risco por trás do zero?
No UDP, zero não era um bom resultado: avisava que o emissor não entregara veredito. A passagem do IPv4 ao IPv6 redistribuiu responsabilidade. Quem poderia retirar evidência compartilhada, e quando o beneficiário da economia deveria possuir também o risco?

História
Quando as duas pontas ligaram ao mesmo tempo: por que a abertura simultânea do TCP não era uma colisão
A imagem clássica do TCP começa com papéis prontos: o cliente chama, o servidor atende. O protocolo publicado em 1981 admitia uma relação mais horizontal. Dois processos podiam fazer uma abertura ativa um para o outro no mesmo instante; os SYNs se cruzavam e uma única conexão…

História
O preço da tolerância: como a indulgência do receptor transformou bugs em lei de protocolo
A regra mais famosa da Internet imperfeita ajudou implementações diferentes a conversar. O receptor absorvia ambiguidade para a rede começar a funcionar. Quando a concessão se tornou permanente, falhas perderam feedback, peculiaridades viraram obrigações e todo novo programa…

História
O ponteiro que nunca esteve fora de banda: como a urgência TCP se separou do próprio fluxo
Uma aplicação precisava chamar a atenção do outro lado durante trabalho bloqueado. TCP ofereceu um limite no fluxo existente; as APIs transformaram um byte em exceção, o padrão mudou de posição e o caminho passou a poder apagar o aviso.

História
A mensagem que a Internet aprendeu a ignorar: por que o ICMP Source Quench perdeu autoridade
A Internet inicial deixava um gateway congestionado enviar uma ordem separada para uma fonte distante reduzir o ritmo. A experiência reverteu o acordo: a congestão continuou exigindo feedback, mas uma mensagem ICMP isolada deixou de merecer poder sobre a taxa do transporte.

Institucional Global
containerd: o daemon de runtime que a maioria dos usuários de containers nunca vê
Kubernetes, Docker e plataformas de nuvem gerenciada apresentam containers como aplicações, pods e serviços. Abaixo dessas interfaces, o containerd transfere imagens, prepara sistemas de arquivos, preserva o estado do runtime e supervisiona processos. Seu valor vem de ser…

Institucional Global
DMTF: os padrões que controlam servidores abaixo do sistema operacional
Um servidor pode ser desligado, inspecionado, atualizado ou reconfigurado mesmo quando seu sistema operacional está indisponível. A DMTF define grande parte da linguagem usada nesse plano privilegiado de gerenciamento, das APIs Redfish e do transporte MCTP aos comandos PLDM, à…

História
A soma que tinha dois zeros: como o checksum da Internet limitou o erro, não a confiança
O checksum da Internet tornou muitas alterações acidentais visíveis com uma conta barata. Seu caso mais estranho mostra o limite: dois zeros equivalentes na aritmética podiam dizer coisas diferentes no protocolo.

História
O relatório em que o emissor não podia confiar: por que o SACK continuou sendo um aviso
Mesmo depois de o receptor informar uma faixa recebida, o emissor TCP precisa guardar a cópia. Essa aparente desconfiança é a fronteira que tornou o SACK seguro: observação detalhada orienta a recuperação, mas não vira recibo final.
História
A confirmação que aprendeu a apontar: como o TCP SACK tornou a perda visível
O ACK cumulativo dizia com segurança até onde o fluxo estava completo. Quando surgia uma lacuna, porém, ele não conseguia mostrar os blocos já guardados depois dela. O SACK acrescentou esse detalhe sem transformar o receptor em autoridade sobre a retransmissão.

História
O roteador apontou de lado: ICMP Redirect ficou local
O primeiro salto podia mostrar um vizinho melhor sem assumir o governo da rota. ICMP Redirect valia somente na conversa local que lhe dava origem.

História
O número que ficou mais novo depois do zero: como o DNS ordenou versões sem relógio
No serial SOA, zero pode vir depois de 4.294.967.295. Essa regra permitiu comparar cópias de uma zona sem impor um relógio mundial aos servidores autoritativos. Ela funciona porque o DNS não tenta ordenar todo o passado: limita a decisão a uma janela menor que meia volta.

História
A zona que bateu: DNS NOTIFY, IXFR e autoridade atual
No início do DNS, um secundário ignorava seu atraso até a próxima consulta. NOTIFY o acordou; IXFR levou apenas as diferenças.
História
O endereço que precisava do DNS para ser encontrado: como o glue rompeu o ciclo de delegação
Uma delegação pode dizer qual servidor conhece a resposta e ainda deixar o resolvedor sem caminho até ele. O glue foi a exceção estreita e não autoritativa que permitiu atravessar essa fronteira sem entregar ao pai os fatos da zona filha.
História
O endereço que perguntou ao cabo: como o ARP tornou a alcançabilidade local revisável
O roteamento escolhe o próximo endereço IP, mas não preenche sozinho o destino do quadro Ethernet. O ARP resolveu essa última etapa com uma pergunta pública, uma resposta local e uma memória obrigada a aceitar correções.
História
A conexão que precisou provar que era nova: por que o TCP usa três passos
Um segmento pode chegar ao endereço certo e ainda pertencer a uma conversa encerrada. O início do TCP foi desenhado para essa ambiguidade: cada ponta só aceita o novo estado depois de mostrar que viu o espaço de sequência atual da outra.