
Impacto
ALTO
Na faceta Impacto, a inteligência de impacto ALTO destaca artigos onde o nível de efeito esperado, a exposição operacional ou a relevância da decisão são comparáveis. Os leitores podem usar a página para separar atualizações rotineiras de mercado de sinais de governança, infraestrutura, segurança e investimento de maior consequência que podem afetar o planejamento, as aquisições, as políticas ou a exposição do cliente. A página conecta a faixa de consequência a evidências públicas, organizações relacionadas, contexto regional, dependências operacionais, continuidade do serviço, concorrência, momento do investimento, conformidade e risco do cliente. Ela ajuda os leitores a decidir quais desenvolvimentos merecem monitoramento mais aprofundado, quais atores estão mais expostos e como um sinal pode afetar as operações ou o planejamento de mercado.

História
Mais espaço, mas não espaço livre: os bytes que DHCP tomou emprestados
Somar os antigos campos de nome de servidor e arquivo de inicialização produz 192 bytes. Isso não significa ganhar 192 bytes úteis de configuração. A história de Option Overload mostra como reaproveitar um formato exige declarar o novo uso, conservar limites e combinar uma ordem…

História
Dois controles, duas decisões: a identidade local no DNS NSID
Pedir que outro servidor se identifique não obriga um resolvedor a revelar sua própria identidade. A separação aparece na configuração e vem do desenho do NSID: uma referência diagnóstica acompanha uma resposta específica, sem transformar o DNS inteiro em um cadastro de máquinas.

História
A conta que não contava congestionamento: a aposta do ECN Nonce
Uma soma de um bit podia ajudar o transmissor a conferir o relato do receptor, sem dizer quantos pacotes haviam sido marcados. O ECN Nonce explorou essa diferença entre medir e verificar — e terminou quando sua utilização restrita já não justificava reservar uma parte do…

História
O serviço escolhido depois da conexão: a aposta do TCPMUX
A proposta de usar a porta TCP 1 como entrada compartilhada poupava uma atribuição oficial para cada serviço privado. Em troca, tornava decisiva uma tabela local — e a diferença entre aceitar um nome e entregar o que ele prometia.
História
Um bit não mantém um serviço no ar: o limite do DNS WKS
O DNS chegou a oferecer uma lista de portas para poupar tentativas de conexão. O problema surgiu quando uma lista incompleta passou a decidir quais servidores nem sequer seriam tentados.

Arquivo de Caso
O número voltou. O significado, não: o alcance probatório de um domínio de observação IPFIX
Após uma reconexão, o coletor recebe de novo o identificador 256. Reaproveitar a definição antiga parece uma otimização inocente: os bytes chegam, os campos cabem, o gráfico continua. Mas o exportador pode ter atribuído outra disposição de campos àquele número. O painel não…

História
A resposta que só podia nomear o que um servidor conhecia: por que o DNS aposentou o IQUERY
Uma antiga consulta DNS chegava sem pergunta. Em vez dela, trazia um registro de recurso na seção Answer e pedia ao servidor os nomes associados àquele valor. A inversão parecia elegante: se a consulta comum ligava um nome a um recurso, bastaria percorrer a relação no sentido…
Arquivo de Caso
O TXT estava certo. O fornecedor ainda não era o domínio: ACME DNS-01 e a autoridade da validação delegada
O fornecedor já não entrava no aplicativo, na CI, nas contas da equipe nem no cofre de certificados. Ainda assim, uma autorização sobreviveu ao encerramento: `_acme-challenge` continuava delegado para a zona de validação do fornecedor. Quando sua conta ACME solicitou um novo…
Arquivo de Caso
Quando o limite derruba o vizinho: governança de maximum-prefix no BGP
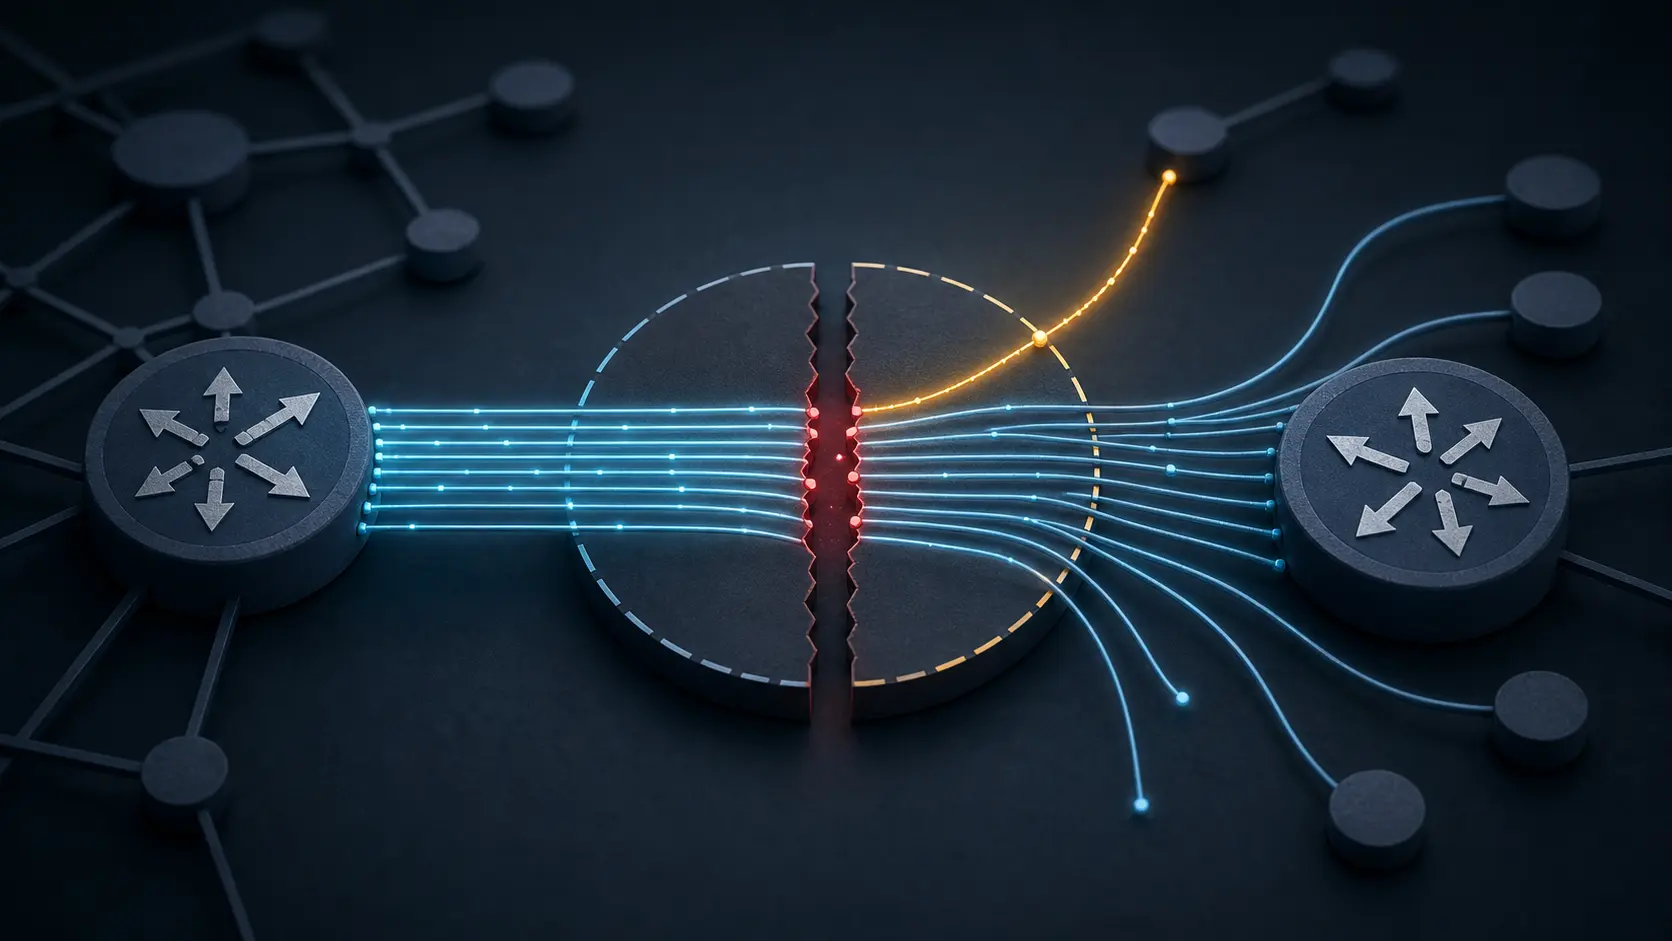
Maximum-prefix pode impedir que um vizinho ocupe recursos de controle com uma quantidade inesperada de rotas. Mas o mesmo mecanismo, quando associado ao encerramento da sessão, transforma uma previsão de capacidade em autoridade para retirar todas as rotas aprendidas daquele…

História
A confirmação que não podia nomear o pacote: como Karn ensinou o TCP a recusar uma medição
O mesmo intervalo de bytes parte duas vezes. A primeira transmissão fica sem resposta até o temporizador vencer; então vem a retransmissão. Um único ACK avança logo depois. Ele confirma que o receptor ultrapassou aqueles bytes, mas não identifica qual envio provocou o avanço. O…

Arquivo de Caso
A resposta DNS era segura. O host ainda era uma escolha de política: SSHFP e a autoridade de uma impressão digital
Um operador digitou `ssh db`. O sufixo de busca fornecido pela rede expandiu o nome curto para outro nome completo. O SSHFP era DNSSEC Secure, a impressão combinava e o servidor possuía a chave privada. Todas as provas valiam para o host escolhido pelo cliente — não para o banco…
Arquivo de Caso
A assinatura passou; o endereço From ainda não era o signatário: DKIM e a autoridade de uma assinatura de domínio
O e-mail mostrava `bank.example` como domínio From, exigia um pagamento urgente e passou no DKIM. A assinatura, porém, pertencia a `receipt-alert.example`, domínio controlado pelo atacante. A criptografia confirmou exatamente o que deveria; o sistema atribuiu a prova ao nome…

Arquivo de Caso
O resumo conferiu; o remetente continuou desconhecido: `Content-Digest` e a autoridade de uma soma HTTP
O arquivo de política chegou sem um único bit alterado. Também chegou malicioso e com um `Content-Digest` perfeitamente calculado. O serviço exibiu “verificado” e aplicou a mudança. A criptografia não falhou; o atacante havia escolhido tanto o conteúdo quanto o resumo.

Arquivo de Caso
O cabeçalho indicou o cliente, mas o par não confirmou: `Forwarded` e a autoridade da cadeia de proxies
O origin deveria aceitar conexões apenas de dois proxies reversos. Uma rota direta, porém, continuava aberta. Por ela, um solicitante colocou o endereço administrativo permitido no início de `X-Forwarded-For` e passou pela regra de IP. O endereço era válido e o parser fez seu…

Arquivo de Caso
O nome escolheu o contexto TLS, não a permissão: a autoridade limitada do SNI
O cliente não apresentou certificado, token nem sessão. Ainda assim, bastou enviar `tenant-a.example` no ClientHello para o gateway carregar o certificado e a configuração do Tenant A. Quando a etiqueta dessa escolha virou identidade na aplicação, uma pista de destino passou a…
Arquivo de Caso
A assinatura do certificado passou; o handshake não: TLS 1.3 `Finished` e a autoridade do transcript
O painel registrou uma sessão segura assim que CertificateVerify foi validado. A mensagem seguinte, `Finished`, falhou e o cliente encerrou com `decrypt_error`. A chave do certificado havia provado posse; foi o sistema que a promoveu, cedo demais, a prova de conclusão.
Tendências globais de telecomunicações nacionais
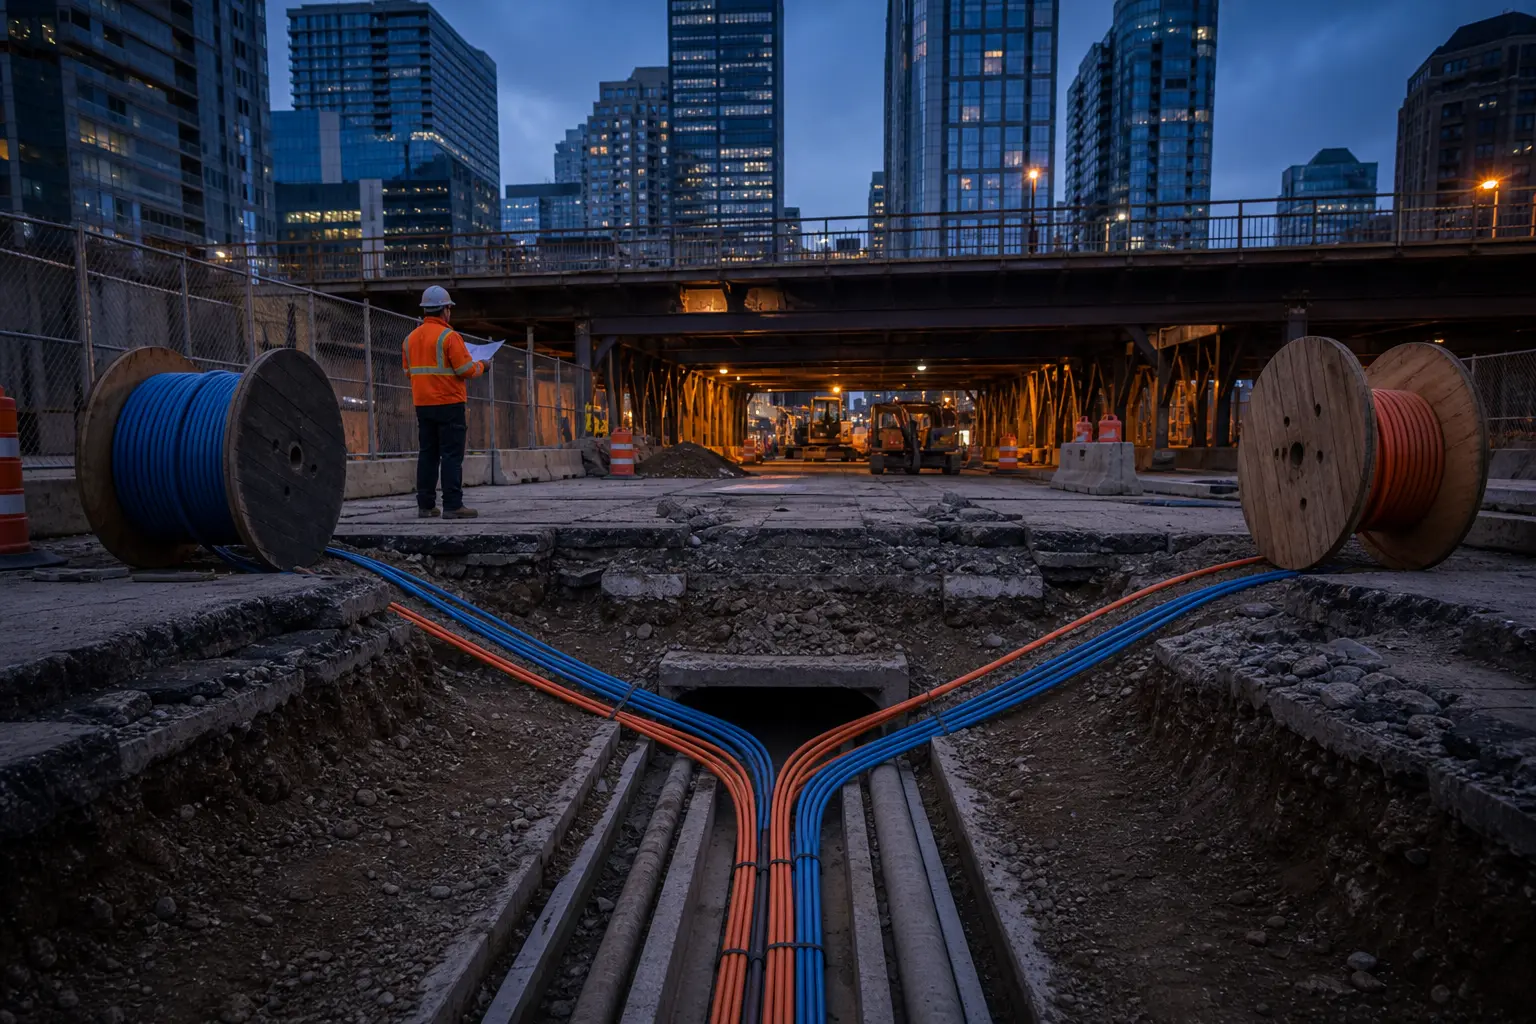
Duas rotas de operadora são um único risco quando compartilham a mesma obra civil
O circuito de contingência pode ter outra operadora, outro número e outra fatura e, ainda assim, entrar no mesmo duto sob a mesma ponte. Resiliência não é a quantidade de contratos; é o serviço que permanece depois de uma falha física.
História
O token que provou o caminho de volta: DNS Cookies sem identidade
Uma pequena opção do EDNS deu ao servidor DNS uma conclusão limitada sobre o endereço de origem UDP: não quem enviou a consulta, mas que alguém naquele endereço aparente recebeu uma resposta anterior e conseguiu devolver um token criado pelo servidor.

IETF
O pacote foi marcado antes de se perder: a longa discussão da ECN sobre congestionamento
Por muito tempo, a Internet usou a perda como prova de congestionamento: a fila enchia, o pacote desaparecia e o emissor reduzia a taxa. A Notificação Explícita de Congestionamento (ECN) antecipou esse momento. O roteador passou a poder registrar pressão num pacote ainda intacto…

Arquivo de Caso
O navegador chegou em HTTP/2; a origem continuou em HTTP/1.1: a autoridade de ALPN termina na conexão
O cliente ofereceu `h2` e `http/1.1`. A borda escolheu `h2`, concluiu o TLS e recebeu quadros HTTP/2 válidos. Um painel então marcou a origem como “HTTP/2 nativa”. Faltava uma fronteira: a borda encerrava aquela conexão e criava outra, na qual falava HTTP/1.1 com a origem. O dado…