
Domínio principal
Segurança
Na faceta Domínio principal, Segurança grupos de inteligência são organizados por domínio principal para que os leitores possam acompanhar uma área de foco em infraestrutura da internet, governança, mercados de conectividade ou capital digital. A página reúne artigos relacionados, evidências públicas, instituições, empresas, pessoas, exposição regional, dependências operacionais e contexto de mercado que, de outra forma, poderiam estar espalhados por páginas de categorias separadas. Ela explica o domínio, a provável classe de atores, o contexto de mercado ou de governança e o material de origem que os leitores devem usar ao comparar sinais. Operadores, analistas e leitores de governança podem ver como o mesmo domínio aparece em eventos, perfis, mudanças de mercado, evidências de fontes públicas, dependências regionais e decisões de infraestrutura de ciclos mais longos ao longo do tempo.

IETF
O Verificador assinou o fluxo; a decisão continuou separada
Um rascunho da IETF transforma atestação de equipamentos em sequência de eventos. A observação chega mais cedo, mas a assinatura não funde medição, entrega, avaliação, autorização e efeito.

IETF
Entropia nova entrou na sessão; a recuperação ainda precisa de prova nos dois sentidos
O KeyUpdate comum do TLS 1.3 avança uma cadeia de segredos já existente. O rascunho Extended Key Update propõe refazer a troca de chaves dentro de uma sessão ativa e misturar um segredo compartilhado novo. Isso cria uma oportunidade de recuperação pós-comprometimento, mas não…
Arquivo de Caso
O conjunto de parâmetros foi verificado. O estado de assinatura, não: RFC 9858
A RFC 9858 amplia as opções de hash e força de segurança para HSS/LMS. Ela não elimina a memória que torna a assinatura stateful. O verificador consegue validar a matemática de uma assinatura, mas não provar que processos concorrentes, restaurações ou cópias do módulo jamais…

Tendências globais de serviços em nuvem
A fatia de 99,21% da Let’s Encrypt mede emissão, não serviços em operação
A pesquisa de certificados IP publicada no Pulse permite enxergar concentração. Também mostra o trabalho necessário para transformar contagens em um mapa de dependências.

Tendências globais de serviços em nuvem
A antiga API pós-quântica de Cloudflare continua disponível, mas não altera mais a configuração
Desligar a escolha automática não desfaz a restrição de algoritmos. A mudança exige revisar o que scripts e procedimentos de recuperação realmente controlam.
Telecomunicações nacionais da Ásia-Pacífico
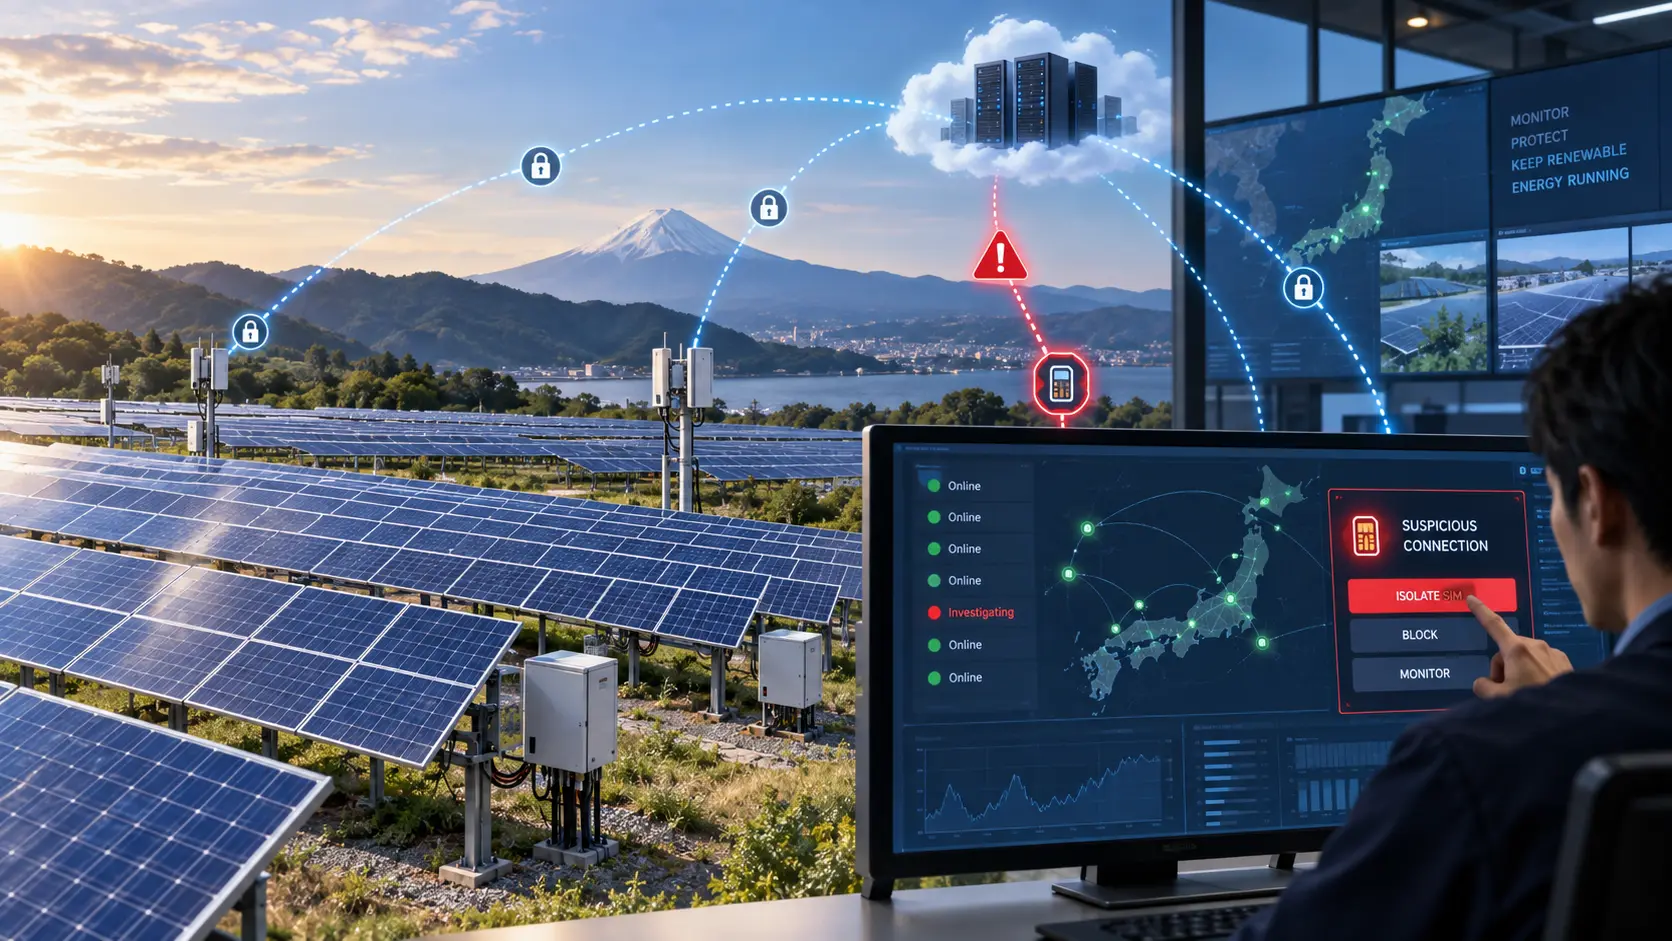
TESS e Docomo testam segurança no monitoramento de usinas solares
O piloto permite à TESS bloquear remotamente tráfego suspeito de SIM e testar como manter o monitoramento de usinas solares durante a interrupção da conexão.

Tendências Institucionais da Europa e Oriente Médio
ENISA confirma que o relato da CRA será manual no lançamento
A ENISA confirmou que a versão inicial da plataforma da Cyber Resilience Act começa em 11 de setembro sem API; fabricantes ainda precisam registrar os relatórios obrigatórios pela interface da plataforma.

IETF
A requisição que não chegou à origem ainda exige uma explicação
O servidor de origem pode não ter registro de uma requisição interrompida antes dele. CDN-Loop ajuda a tomar essa decisão de proteção, mas não transforma uma lista recebida em prova do caminho percorrido.
IETF
Uma conexão física não define, sozinha, um usuário do portal
Quando vários terminais compartilham um ponto de acesso ou uma tradução de endereços, o que parecia um identificador suficiente pode deixar de distinguir os equipamentos. O vínculo de sessão precisa acompanhar essa mudança e saber quando terminar.

IETF
O desempenho medido precisa conservar suas condições
Uma meta de operação pode caber em uma linha. A evidência que a sustenta não cabe apenas no nome do equipamento: depende das funções de segurança, da carga e do ambiente usados no ensaio.

Tendências globais de serviços em nuvem
F5 resolve degradação do Global Log Receiver
A F5 resolveu uma degradação do Global Log Receiver que afetou um cliente, enquanto o tráfego de aplicações e os serviços do Distributed Cloud Console permaneceram operacionais.

Tendências de Serviços de Nuvem da América do Norte
Cloudflare restabelece o R2 após erros 503 regionais
A Cloudflare restabeleceu o R2 no leste da América do Norte após um incidente de cerca de três horas e meia que gerou mais erros 503 para clientes da região.
Reportagens
A ARIN permite nomear um ROA, mas a busca online ainda ignora o nome
O resumo de inteligência sobre A ARIN permite nomear um ROA, mas a busca online ainda ignora o nome explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis consequências de…
IETF
Sem abrir a conversa, o servidor ainda escolhe o que entregar
Na videoconferência com SFrame, tirar do intermediário a chave do conteúdo não elimina seu papel na distribuição. O serviço continua decidindo quais fluxos chegam a cada pessoa, e o terminal ainda precisa transformar o material recebido em imagem utilizável.

Arquivo de Caso
Quem pede mais autenticação precisa responder pela interrupção
Uma API pode ter bons motivos para exigir uma autenticação diferente ou mais recente. O custo dessa decisão, porém, pode recair sobre outra equipe e sobre o usuário. O RFC 9470 padroniza a transmissão da exigência; a viabilidade do percurso e a responsabilidade quando ele não…

Arquivo de Caso
Quando o conserto do Wi-Fi muda a política de dados
Manter um serviço funcionando não exige, por definição, reconhecer o mesmo aparelho em qualquer contexto. O RFC 9724 ajuda a separar a continuidade necessária da permanência que um sistema antigo aprendeu a exigir.

Líderes
Daniel Fett e o campo de emissor que nomeava o servidor, não o token
Um callback OAuth pode trazer o `state` correto e um código de autorização verdadeiro e, mesmo assim, estar a caminho do servidor errado. A RFC 9207 acrescenta uma comparação antes que o erro vire vazamento: o emissor indicado na resposta é o mesmo que o cliente registrou no…
Reportagens
A ARIN planeja alertas sobre o impacto de ROAs na web, mas não na API
Há um momento em que a correção ainda é barata: o ROA está preenchido, mas não foi confirmado. A ARIN quer usar esse intervalo para mostrar como a mudança pode afetar rotas observadas. O cuidado, porém, termina na interface web. Para a API, o desenho público ainda transfere a…

Reportagens
O RDAP da APNIC bloqueou cerca de 10% das requisições por não parecerem vir de navegadores
O erro de janeiro não transformou dados corretos em dados errados. Ele fez algo anterior: impediu que uma parte dos clientes chegasse ao serviço que poderia responder. Quando essa triagem usa aparência de navegador em um protocolo voltado a máquinas, disponibilidade e…

Reportagens
O dump WHOIS da AFRINIC ainda carrega 1.345 rótulos de autenticação obsoletos
Uma linha antiga pode continuar no registro para que a migração seja concluída sem bloquear o titular. Também pode ser apenas um vestígio que o sistema já não aceita. O dado público mostra a linha; só uma prova ligada ao código em produção pode dizer qual dessas histórias é…