
Domínio principal
Infraestrutura de Internet
Na faceta Domínio principal, Infraestrutura de Internet grupos de inteligência são organizados por domínio principal para que os leitores possam acompanhar uma área de foco em infraestrutura da internet, governança, mercados de conectividade ou capital digital. A página reúne artigos relacionados, evidências públicas, instituições, empresas, pessoas, exposição regional, dependências operacionais e contexto de mercado que, de outra forma, poderiam estar espalhados por páginas de categorias separadas. Ela explica o domínio, a provável classe de atores, o contexto de mercado ou de governança e o material de origem que os leitores devem usar ao comparar sinais. Operadores, analistas e leitores de governança podem ver como o mesmo domínio aparece em eventos, perfis, mudanças de mercado, evidências de fontes públicas, dependências regionais e decisões de infraestrutura de ciclos mais longos ao longo do tempo.

História
Descobrir quem dizia oferecer não era confirmar o serviço: a lição da RFC 887
Uma consulta por broadcast podia trazer o endereço de um candidato, mas a RFC 887 ainda mandava perguntar diretamente a ele. A arquitetura tratava memória de terceiros, afirmação do servidor e resultado da aplicação como etapas diferentes.

História
A lista chamou de oficial, não de implementado: como a RFC 880 separou status de código em execução
O Stream Protocol tinha uma implementação real, mas a própria lista advertia que ela havia evoluído e talvez já não correspondesse à especificação. A RFC 880 não deixou o código falar em nome do documento, nem o documento falar em nome do código.
Tendências de Telecomunicações nacionais da Europa e Oriente Médio
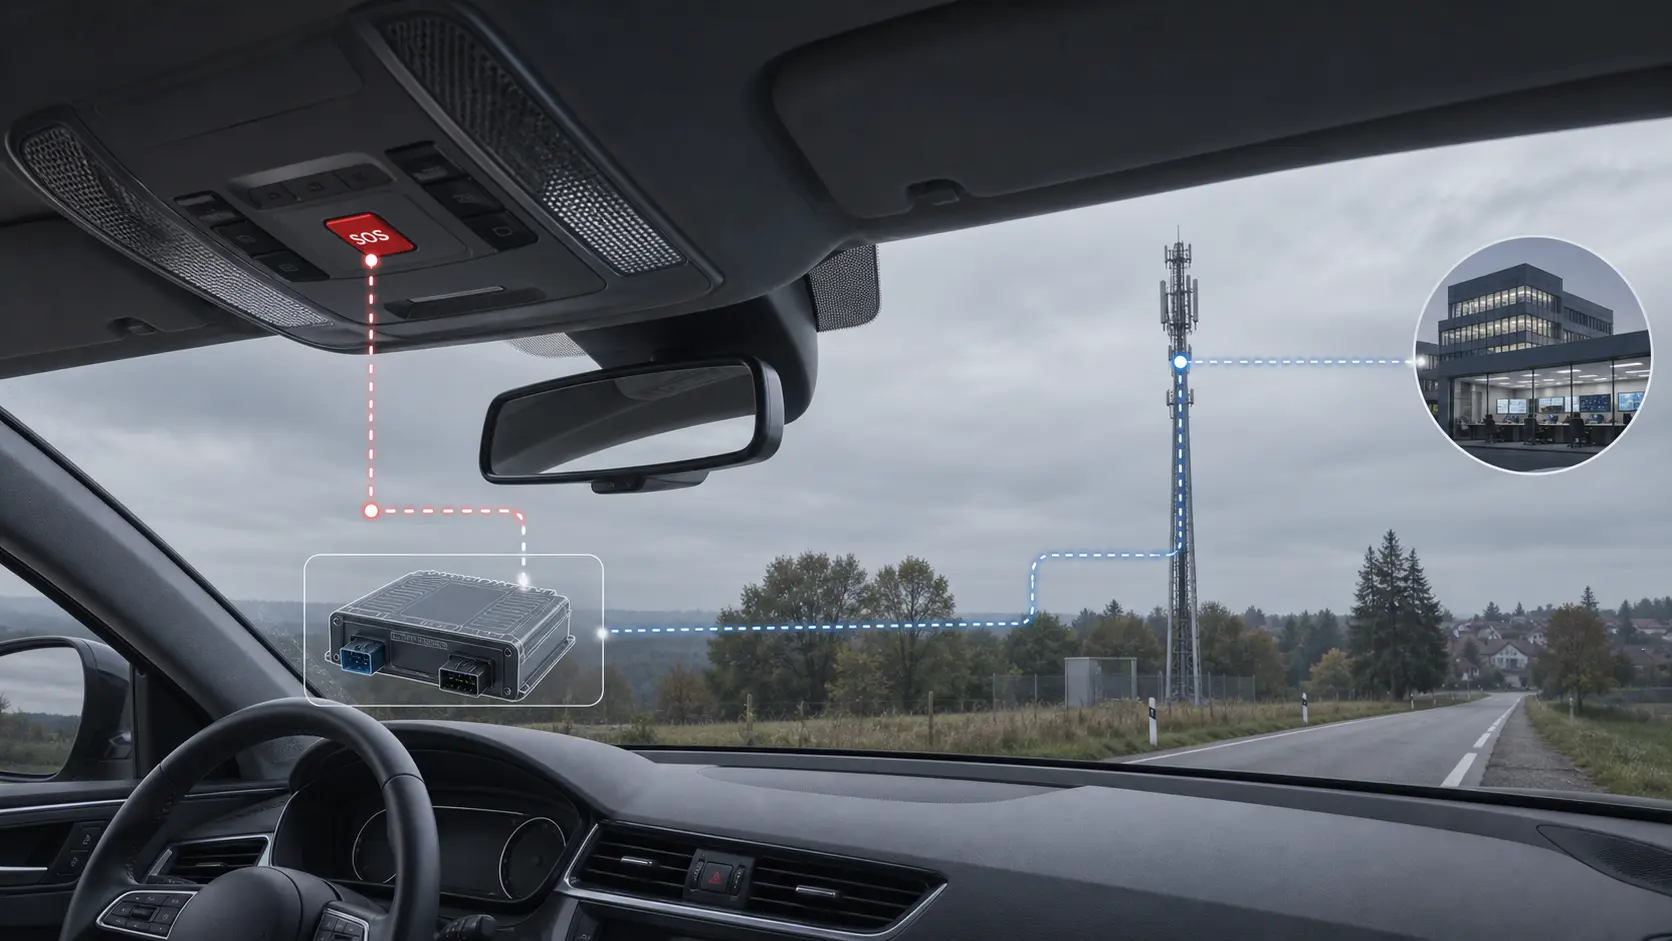
Um botão NG eCall não é um serviço local de segurança comprovado até que o caminho 4G/5G esteja pronto
Um comando SOS visível e uma data de registro elegível podem indicar que o veículo está no universo do Next Generation eCall. Eles não comprovam que o caminho britânico entre o carro e os serviços de emergência já pode ser tratado como confiável.

História
A porta dos fundos não era uma rota: como a RFC 831 alcançava uma SATNET particionada
Quem fazia a chamada X.25 pagava a conta. Por isso, até a direção de abertura do túnel fazia parte da engenharia de contingência. A RFC 831 combinou essa restrição física com uma regra de controle ainda mais importante: o host de recuperação poderia reescrever um fluxo de…

História
O gateway levou os bytes, mas não inventou o significado: como a RFC 875 desafiou a tradução de protocolos
O problema apareceu quando a palavra “pronto” cruzou a fronteira. Pronto para quem: para o IMP ao lado do gateway, para o transporte remoto ou para a aplicação final? A RFC 875 mostrou que traduzir esse sinal exigia escolher um fato que os dois protocolos não descreviam da mesma…

História
O arquivo mestre podia estar em dia e a rede não: como a RFC 849 dividiu push e consulta
Em 1983, o problema não era apenas manter HOSTS.TXT correto no SRI-NIC. Era fazer uma máquina que perdera o aviso descobrir a mudança sem baixar novamente um arquivo idêntico. A RFC 849 distribuiu essa tarefa entre versão, entrega, integridade, instalação e recuperação local.
História
O cadastro dizia TCP; a porta precisava responder: como a RFC 832 mediu código em operação
Um cadastro resolve quem deve ser testado. Não resolve o teste. Em dezembro de 1982, David Smallberg tomou as declarações da tabela de hosts do NIC e colocou ao lado delas tentativas reais de Telnet, FTP e SMTP. A série não transformou uma sonda em autoridade central: registrou…
História
Um driver em vez de outro sistema: como o RFC 818 transformou o User Telnet em serviço
A solução da BBN não começou com uma nova plataforma de gestão. Começou com a pergunta mais econômica: o que falta para dois programas já funcionais se enxergarem? A resposta foi um pseudo-terminal. Com esse único adaptador local, um Server Telnet de entrada pôde acionar um User…

História
O serviço de nomes quase foi um negociador: como a RFC 830 separou domínios de capacidades
Um cache consegue lembrar onde o domínio foi encontrado ontem. Ele não consegue, por esse fato, responder o que a aplicação oferece hoje. A RFC 830 colocou essa diferença no centro do sistema: a parte distribuída localizava o ponto de serviço do domínio; uma conversa posterior…

História
O número não o tornava um padrão: como a RFC 825 registrou a intenção do documento
Uma proposta comercial apresenta um link público e conclui: “o produto é aprovado porque existe uma RFC”. O documento pode ser autêntico e o endereço, perfeito. Ainda assim, a conclusão não decorre dessas provas. A RFC 825 nasceu porque a mesma série guardava especificações…
Tendências de Telecomunicações nacionais da Europa e Oriente Médio
Equipamento de 5G privada só vira rede local quando a licença de espectro corresponde ao local
Rádios instalados, SIMs ativados e um mapa de cobertura demonstram que um projeto foi montado. No Reino Unido, a aceitação ainda depende de a autorização final de espectro corresponder ao que foi efetivamente construído.

História
A camada não era o módulo: como a RFC 817 atravessou a pilha
Mover dados tinha um preço que o desenho em camadas não mostrava. Um pacote podia ser copiado ao cruzar o kernel, acordar um processo TCP, atravessar outra interface e só então chegar ao programa que realmente o queria. A RFC 817 observou que uma fronteira conceitualmente…

História
A mensagem de erro era um conselho, não uma sentença: como a RFC 816 separou decisões de falha
Um temporizador pode dizer que esperar ficou caro, mas não explica se morreu o primeiro gateway, se a rota ainda está convergindo ou se o programa remoto recebeu os bytes e travou antes de responder. Em 1982, a RFC 816 organizou essas diferenças como uma cadeia de evidências, não…
História
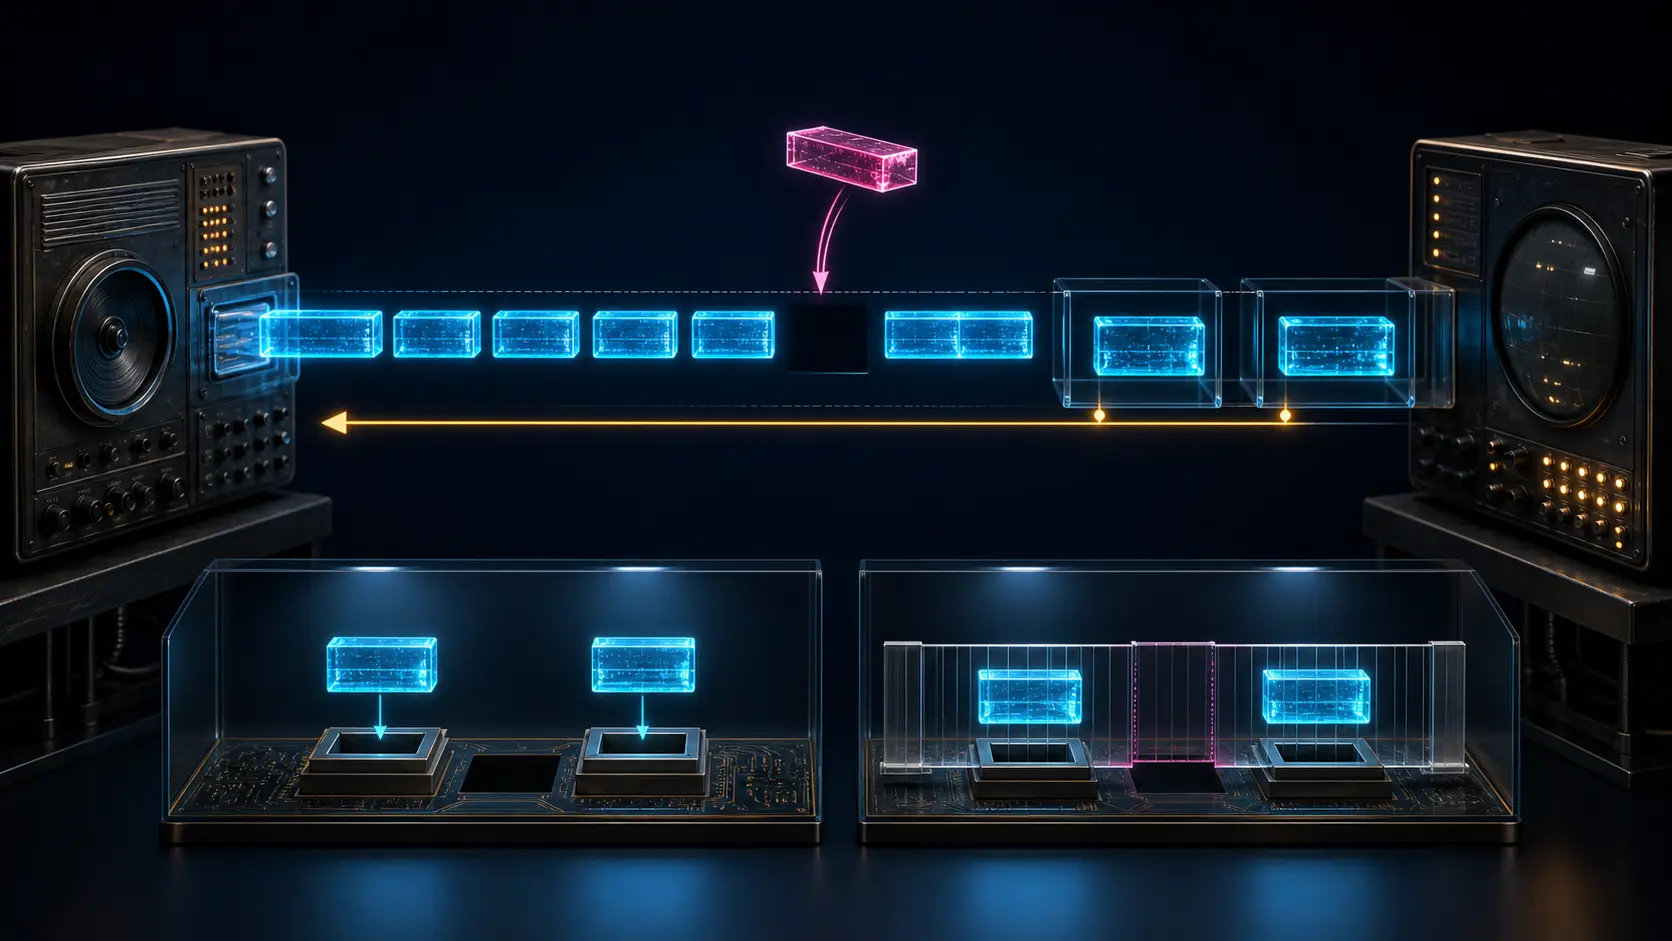
O segmento ausente não parava o seguinte: como o RDP separou confiabilidade de ordem
Uma retransmissão custa mais do que o pacote reenviado. Ela ocupa janela, tempo e buffers, e pode fazer o remetente repetir dados que o destino já possui. O RDP atacou esse desperdício em 1984 com uma ideia precisa: reconhecer o que chegou depois do buraco sem fingir que o buraco…
IETF
Dieter Sibold e o recibo que poupou memória ao servidor de tempo
Para proteger milhões de consultas de horário, o servidor não precisa manter milhões de sessões. A RFC 8915 sela o estado da associação, entrega-o ao cliente e encerra o TLS. Quando o cookie volta com uma consulta NTP, o serviço recupera as chaves. A memória economizada, porém…

História
O nome não era o endereço: como a RFC 814 separou identidade e rota
Um único datagrama UDP pode ser toda a conversa. Se cada mensagem precisasse primeiro passar por um servidor de encontro para descobrir o serviço, a elegância dessa troca desapareceria. A RFC 814 usou esse caso para defender uma arquitetura em que nome, endereço, rota e porta…
Tendências dos ISPs regionais da Europa e do Oriente Médio
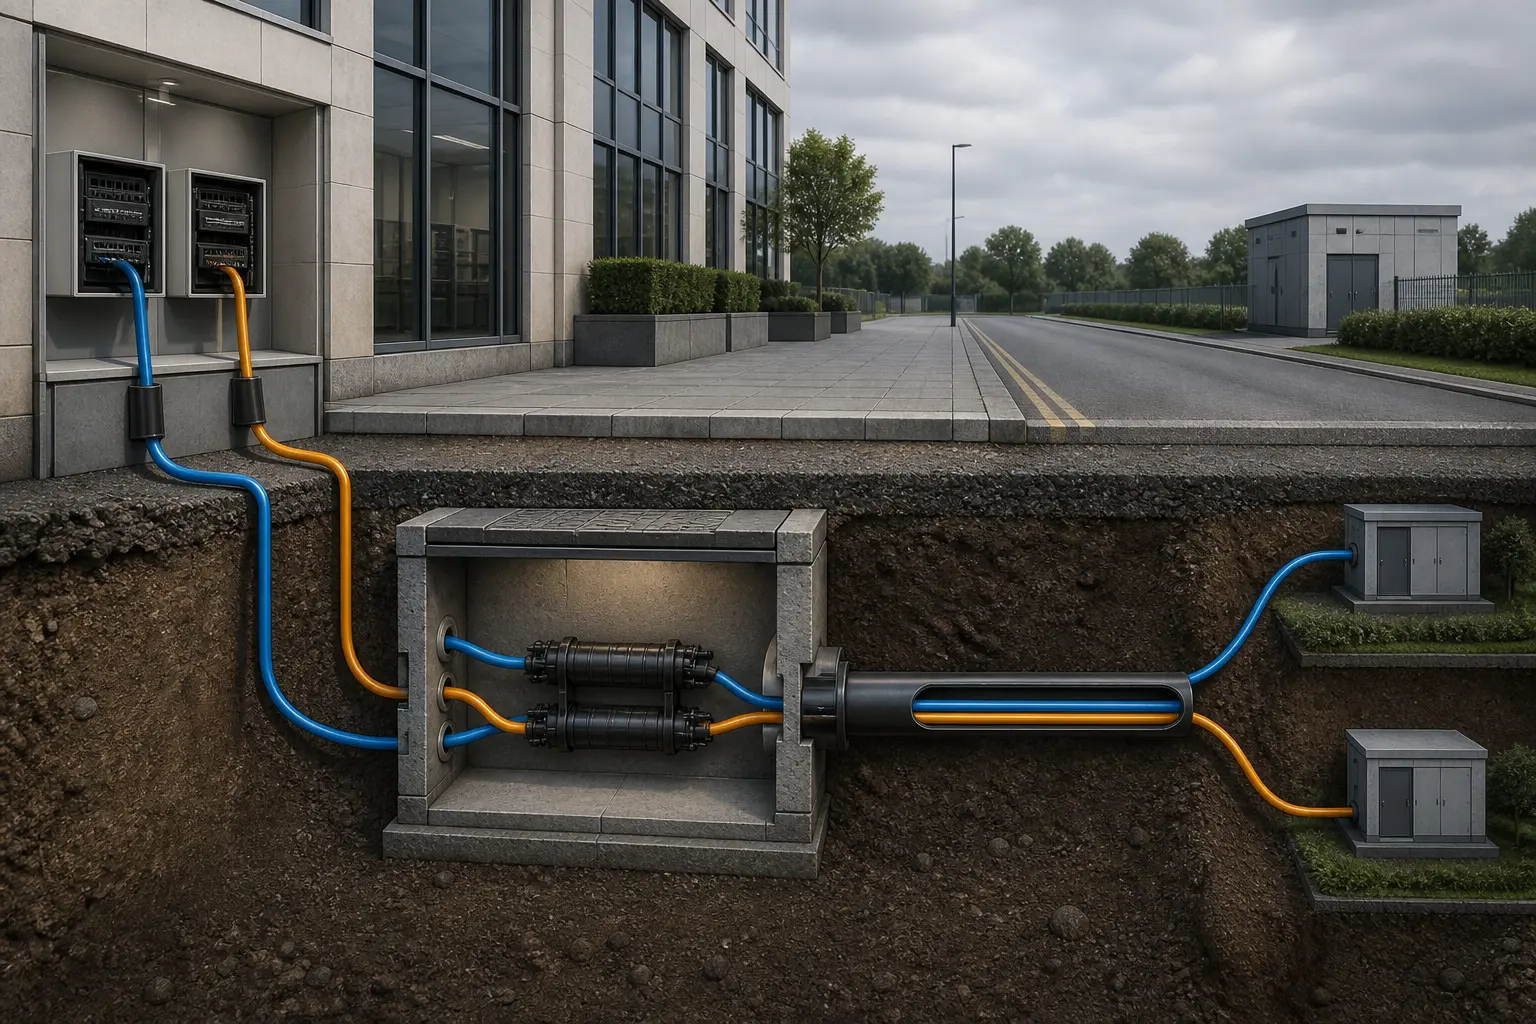
Dois circuitos de fibra só são diversos quando suas rotas são comprovadas
Dois acessos podem ter contratos, identificadores e marcas diferentes e ainda assim cair na mesma escavação. A resiliência começa quando os pontos de falha compartilhados ficam visíveis — não quando a área de compras acrescenta um segundo fornecedor à planilha.
IETF
David Lawrence e a resposta DNS que ultrapassou o TTL
O TTL acabou, mas a origem autoritativa não conseguiu responder a tempo. A RFC 8767 permite que o resolvedor preserve a continuidade com a cópia vencida, desde que tente atualizar de verdade, limite a exceção, informe o que fez e continue buscando a fonte. O cache pode sustentar…

História
A confirmação que parava no enlace: como o PPP localizou a confiabilidade
Em 1994, o PPP ganhou uma forma opcional de numerar, confirmar e retransmitir quadros em um enlace. A precisão do RFC 1663 estava também no que ele não prometia. Uma confirmação mostrava avanço entre dois vizinhos; não comprovava autenticação, rota disponível nem conclusão em uma…

História
A hierarquia era, na verdade, um grafo: como o Gopher pôs o próximo servidor em cada linha do menu
O Gopher oferecia a tranquilidade visual de uma árvore de diretórios, mas sua operação era feita de saltos entre administradores independentes. Cada linha separava o nome que a pessoa escolhia das instruções que o software executava: tipo, selector opaco, host e porta. A tela…