
Domínio principal
Infraestrutura de Internet
Na faceta Domínio principal, Infraestrutura de Internet grupos de inteligência são organizados por domínio principal para que os leitores possam acompanhar uma área de foco em infraestrutura da internet, governança, mercados de conectividade ou capital digital. A página reúne artigos relacionados, evidências públicas, instituições, empresas, pessoas, exposição regional, dependências operacionais e contexto de mercado que, de outra forma, poderiam estar espalhados por páginas de categorias separadas. Ela explica o domínio, a provável classe de atores, o contexto de mercado ou de governança e o material de origem que os leitores devem usar ao comparar sinais. Operadores, analistas e leitores de governança podem ver como o mesmo domínio aparece em eventos, perfis, mudanças de mercado, evidências de fontes públicas, dependências regionais e decisões de infraestrutura de ciclos mais longos ao longo do tempo.

Líderes
Warren Kumari e o desenho de um DNS que sobrevive à falha
A resiliência do DNS não consiste em fingir que nada falhou. Consiste em manter uma continuidade útil por tempo limitado, deixar claro o que perdeu atualidade e preservar caminhos explícitos para atualização, validação e fallback. A trajetória de Warren Kumari ajuda a observar…

Arquivo de Caso
A cifra foi aprovada. Ainda faltava contar o orçamento da chave
O nome de um AEAD na configuração mostra qual construção foi escolhida, mas não quanta autoridade criptográfica resta nas chaves ativas. A revisão 13 do rascunho do CFRG explicita o plano de controle: a aplicação define o risco, a operação mede o trabalho real e a admissão para…

Arquivo de Caso
O nome da interface era necessário aqui. Antes da transmissão, precisava desaparecer
Um endereço IPv6 link-local pode estar correto e ainda não apontar para um caminho utilizável. A RFC 9844 completa a instrução com um zone identifier local, mas encerra sua autoridade no próprio host: o rótulo escolhe a interface e não vira identidade compartilhada.

Líderes
Seyed Pouria Mousavizadeh Tehrani e o estado oculto antes da primeira resposta IPv6
Uma rede pode parecer alcançável em estado estável e ainda não estar pronta para a primeira troca IPv6.

Arquivo de Caso
A URL encontrou a autoridade do token. Não tornou o emissor confiável
Em ACME, saber onde buscar um Authority Token não responde à pergunta de quem pode assiná-lo com autoridade. A revisão 05 do perfil JWTClaimConstraints separa os dois planos e exige uma sequência verificável que passa pelo emissor configurado, pelos bytes originais, pelo tempo…
Arquivo de Caso
O dicionário compartilhado poupou bytes. E entrou na fronteira do segredo
O arquivo usado para comprimir melhor não é um adereço neutro. Na RFC 9841, ele participa da reconstrução e do risco de inferência; por isso, identidade exata, proveniência e política de segredo precisam acompanhar cada resultado.
Arquivo de Caso
O parser aceitou a string. O protocolo ainda precisava recusá-la
Um objeto JSON entregue ao aplicativo não é prova de que seus campos contêm texto admissível. A RFC 9839 mostra o ponto em que a conveniência do parser termina e começa a responsabilidade do protocolo.
Arquivo de Caso
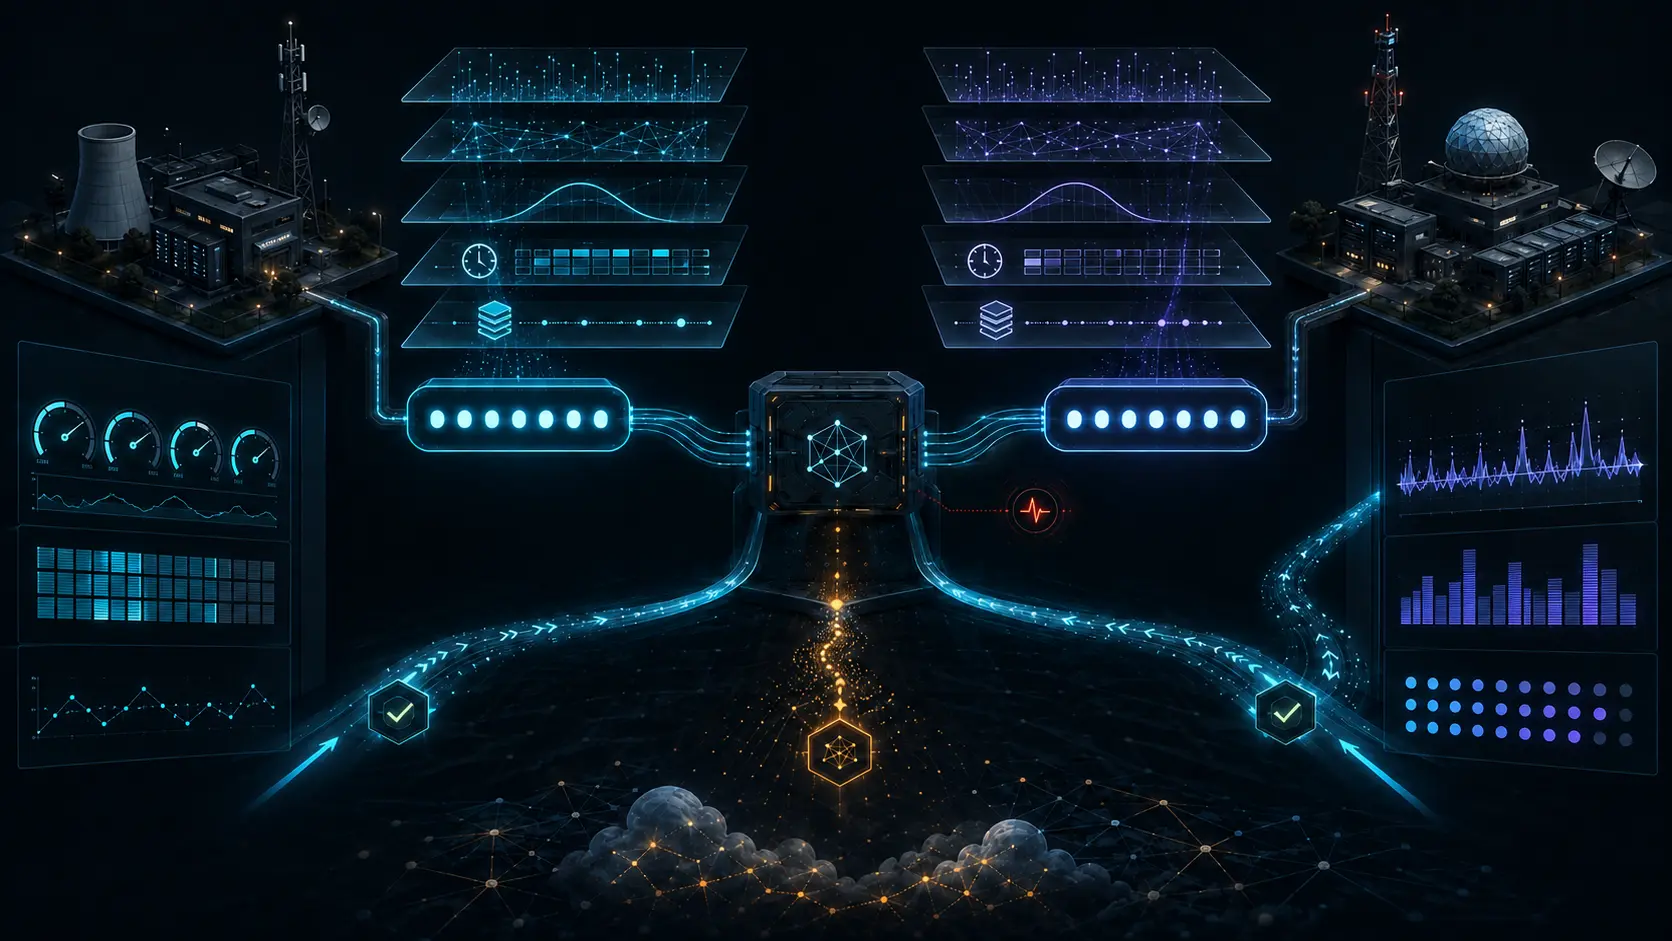
As duas instâncias receberam oito. A régua não era a mesma
Uma nota curta ajuda o seletor a decidir rápido, mas esconde o caminho entre medição e decisão. A revisão 11 de uma minuta do grupo CATS transforma essa zona oculta em requisito operacional: fornecedores só podem comparar suas notas quando compartilham a receita, a janela e o…

Arquivo de Caso
O membro foi removido. A exclusão ainda exigia duas trocas de chave
Remover um nome da lista é uma decisão central. Retirar seu acesso a um grupo protegido é uma transição distribuída: a KEK muda, a TEK seguinte precisa chegar sob a nova proteção e os membros não devolvem confirmação coletiva ao multicast.

Arquivo de Caso
O certificado limitou o usuário. O servidor antigo ignorou
Uma credencial assinada pode pedir menos privilégio e, ainda assim, chegar a um servidor que não sabe obedecer ao pedido. O novo rascunho de NFSv4 expõe esse intervalo: o certificado é idêntico, o TLS funciona, mas a identidade RPC depende do código que recebeu a sessão.
Arquivo de Caso
O número da VPN chegou. A admissão continuava aberta
Na RFC 9837, quatro bytes apontam para uma entrada FIB no PE de saída. Eles dizem qual tratamento procurar, não quem autorizou o remetente. Seleção de serviço e direito de entrada pertencem a controles diferentes.
Arquivo de Caso
O circuito foi pedido. A rede ainda não o havia construído
As RFCs 9833–9836 não tratam a ordem visível ao cliente como se ela já fosse o circuito de acesso realizado pelo provedor. Elas preservam identidades e referências separadas; configuração aplicada e tráfego observado continuam sendo comprovantes posteriores.

Arquivo de Caso
HTTP respondeu 200. O comando do registro falhou
O novo rascunho de EPP sobre HTTPS obriga o operador a manter duas contabilidades. O status HTTP informa o percurso pela infraestrutura web; a resposta EPP informa a decisão do registro. Quando o comando talvez tenha sido executado e a resposta se perde, nenhum proxy recebe, por…

Arquivo de Caso
A assinatura continuou válida. O identificador mudou
Uma medição publicada em um Internet-Draft individual encontrou 64 representações CBOR aceitas para a mesma declaração COSE_Sign1. Todas preservaram uma única estrutura de assinatura; cada sequência transmitida, porém, ganhou seu próprio data-hash. A diferença obriga serviços a…

Líderes
Razvan C. Oprea e a disciplina de nomear limites operacionais
Há uma forma de liderança técnica que não começa com uma promessa de controle, mas com a identificação cuidadosa daquilo que uma medição, uma arquitetura ou um processo ainda não pode afirmar. No percurso público de Razvan C. Oprea, essa disciplina aparece em episódios distintos…
Arquivo de Caso
O campo SID chegou preenchido; o SID executável, não: RFC 9831
O pacote de controle passou na checagem de tamanho, a flag S confirmou a presença do campo e havia 16 octetos reservados à SID. O valor, porém, era zero. No RFC 9831, isso pode ser uma mensagem completa: o controlador declara o comportamento desejado e entrega ao headend a…
Líderes
Jason Speers e as passagens invisíveis de um provedor digital
A Babbl apresenta a internet residencial como algo mais simples de contratar e administrar: sem contrato de permanência, com autoinstalação e atendimento que não começa numa fila telefônica. O registro público de seu fundador, Jason Speers, mostra que essa simplicidade é um…

Líderes
Prasanna Premachandra e a rede escolar que devolveu tempo à aprendizagem
Uma conexão sem fio perdida entre duas salas parece uma falha pequena. Repetida durante o dia, ela se transforma em tempo de aula desperdiçado, acesso desigual e demanda permanente sobre a equipe de suporte. O registro público de Prasanna Premachandra oferece um caso histórico…

Arquivo de Caso
A notificação apareceu. Um dos servidores continuava vazio
Em RRDP, o arquivo de notificação funciona como a porta de entrada para uma nova versão do repositório. Se ele surge antes dos snapshots e deltas que cita, a porta se abre para uma sala ainda incompleta. A proposta em última chamada na IETF transforma esse detalhe de implantação…

Arquivo de Caso
A rota chegou ao BGP; a autoridade para encaminhar ainda não: RFC 9830
Imagine que um controlador anuncie uma nova SR Policy e que o painel confirme, segundos depois, a presença da rota na tabela BGP do headend. A tentação operacional é declarar a mudança concluída. Mas esse painel só viu a proposta atravessar uma fronteira. Ainda faltam a…