
Domínio principal
Infraestrutura
Na faceta Domínio principal, Infraestrutura grupos de inteligência são organizados por domínio principal para que os leitores possam acompanhar uma área de foco em infraestrutura da internet, governança, mercados de conectividade ou capital digital. A página reúne artigos relacionados, evidências públicas, instituições, empresas, pessoas, exposição regional, dependências operacionais e contexto de mercado que, de outra forma, poderiam estar espalhados por páginas de categorias separadas. Ela explica o domínio, a provável classe de atores, o contexto de mercado ou de governança e o material de origem que os leitores devem usar ao comparar sinais. Operadores, analistas e leitores de governança podem ver como o mesmo domínio aparece em eventos, perfis, mudanças de mercado, evidências de fontes públicas, dependências regionais e decisões de infraestrutura de ciclos mais longos ao longo do tempo.

Arquivo de Caso
A AC apareceu na lista, mas a identidade não foi admitida: o limite de autoridade de `certificate_authorities` no TLS
O cliente apresentou um certificado porque o nome da autoridade emissora constava na solicitação do servidor. A cadeia foi construída e validada. Mesmo assim, a aplicação recusou o pedido: aquela identidade não pertencia ao tenant indicado. A lista tinha orientado uma escolha…
Arquivo de Caso
A assinatura era válida; o estado já estava atrasado: autoridade no OCSP stapling
O certificado foi revogado às 10h07. Às 10h11, o servidor ainda anexava uma resposta OCSP `good`, corretamente assinada e com `nextUpdate` horas adiante. Não houve falsificação. A afirmação era autêntica, estava dentro do intervalo declarado e já não continha o fato mais recente.…
Arquivo de Caso
O socket fechou; a transação não: `close_notify` e a autoridade de encerrar
O cliente recebeu uma resposta de sucesso e uma despedida TLS autêntica. No servidor, porém, o commit falhou logo depois. Não havia contradição: `close_notify` encerrava a fala TLS do servidor em uma direção, mas não certificava o estado do negócio. O incidente ocorreu porque…

Arquivo de Caso
O ticket sobreviveu; a sessão não: retomada TLS 1.3 e a autoridade do estado transportado
O nó de contingência aceitou um ticket TLS 1.3 emitido antes da revogação do privilégio do usuário. A prova criptográfica estava correta: o cliente conhecia a PSK de retomada e o binder autenticava o novo ClientHello. O erro veio quando a aplicação tratou continuidade do segredo…
Arquivo de Caso
O registro era maior; a mensagem não: padding no TLS 1.3 e a autoridade do tamanho visível
O relatório transformou 512 bytes extras de um registro cifrado em 512 bytes de conteúdo e, depois, em uma ação do usuário. A captura estava certa; a atribuição, não. O processo arredondava registros TLS 1.3 para blocos e podia enviar Application Data sem conteúdo. A rede mediu a…

Arquivo de Caso
O primeiro Hello foi recusado, não apagado: TLS HelloRetryRequest e a autoridade do registro
A captura começava no segundo ClientHello. Havia uma única parcela de chave, o servidor a aceitava e o handshake terminava. Vista sozinha, a sequência parecia provar que o cliente escolhera aquele grupo desde o início. Não provava. O primeiro voo tinha feito outra previsão, e o…

Arquivo de Caso
A conexão esperava um certificado. O código aceitou uma chave: TLS Raw Public Keys e autoridade de validação
Uma chave pública pode ser autêntica e ainda assim não estar autorizada a entrar naquele handshake. Em 2026, o wolfSSL corrigiu um caso em que a forma recebida escolhia as regras depois do acordo: builds com RPK podiam aceitar uma chave bruta não negociada no lugar de X.509 e…

Arquivo de Caso
A prova chegou depois que a conexão começou. Ela não reescreveu o passado: TLS Exported Authenticators e autoridade da aplicação
Às 14h03, uma prova válida apareceu numa conexão que já carregara centenas de operações. O serviço elevou todos os streams e atribuiu à nova identidade os cinco minutos anteriores. A assinatura estava certa; o histórico de autorização, errado. O RFC 9261 vincula uma identidade…

Arquivo de Caso
O certificado ainda não fora validado, mas seu pedido de memória já precisava de uma decisão: compressão TLS antes da confiança
Um frame de poucos kilobytes promete virar doze megabytes. A cadeia que poderia autenticar o servidor ainda está escondida ali, mas o receptor já precisa decidir quanto trabalho aceitar de um peer desconhecido. O RFC 8879 economiza bytes no handshake; não terceiriza o limite de…

Arquivo de Caso
A borda recebeu uma chave, não o certificado: credenciais delegadas TLS e autoridade com prazo
O front-end termina uma conexão TLS 1.3 sem tocar na chave privada duradoura do certificado. Isso não faz dele dono da identidade. A permissão que chegou à borda cabe em um objeto assinado, expira e só funciona quando certificado, algoritmo, cliente e posse da chave concordam.
Tendências Institucionais Globais
Uma rede não é resiliente quando seu relógio tem um único dono
Uma rede pode manter energia, rotas e servidores e ainda perder a capacidade de ordenar os acontecimentos. O tempo preciso sustenta, de forma quase invisível, a sincronização de rádio, a autenticação, os sistemas de controle, as transações e a prova de incidentes. A resiliência…

IETF
O sensor acordou depois de cinco minutos; a sequência não traz de volta o intervalo perdido
Um sensor rural dorme para poupar bateria. Quando o rádio volta, chega uma notificação CoAP Observe com valor aparentemente distante da última aceita. Mais de 128 segundos se passaram. A RFC 7641 permite que o cliente trate a nova chegada como mais recente sem depender da…

Arquivo de Caso
O peer pediu novas chaves, mas não passou a controlar a época: TLS 1.3 KeyUpdate e a autoridade de rotação
Uma conexão pode trocar a chave usada em um sentido sem que o outro sentido tenha mudado. O pedido autenticado do peer cria uma obrigação protocolar limitada; não lhe entrega o relógio local, não comprova o descarte do segredo anterior e não renova a identidade da sessão.

Arquivo de Caso
O anúncio veio do intermediário, o tráfego foi direto: o limite de poder dos route servers de IXP
O prefixo de teste era legítimo, mas o próximo salto apontava para o roteador de outro participante. Se o route server repassasse o anúncio, dezenas de redes poderiam entregar tráfego ao equipamento errado. Se reescrevesse o NEXT_HOP para si mesmo, passaria a atrair pacotes que…

Arquivo de Caso
A requisição pediu urgência; o escalonador manteve a decisão: HTTP Priority e a autoridade sobre a entrega
Um navegador pode elevar a imagem principal, a origem pode preferir a fonte e o CDN pode proteger outros clientes na mesma fila. O RFC 9218 torna essas preferências inteligíveis, mas não transforma nenhuma delas em reserva de banda ou ordem garantida.

História
O prefixo que tentou automatizar o IPv6: 6to4 e 2002::/16
O 6to4 oferecia uma promessa sedutora: transformar um endereço IPv4 existente em uma rede IPv6 e deixar que relays completassem o percurso. O truque de endereçamento funcionou conforme a especificação. A responsabilidade operacional não se organizou sozinha ao redor dele.

Tendências de telecomunicações nacionais da Ásia-Pacífico
A IA-RAN precisa medir quem piorou quando a média melhorou
DOCOMO e Samsung afirmam que uma simulação reduziu a frequência de queda de velocidade de 13,1% para 7,2%. O resultado é promissor, mas a operação precisa revelar erros, impacto em outros usuários, governança de dados e retorno seguro.
Tendências globais de data center
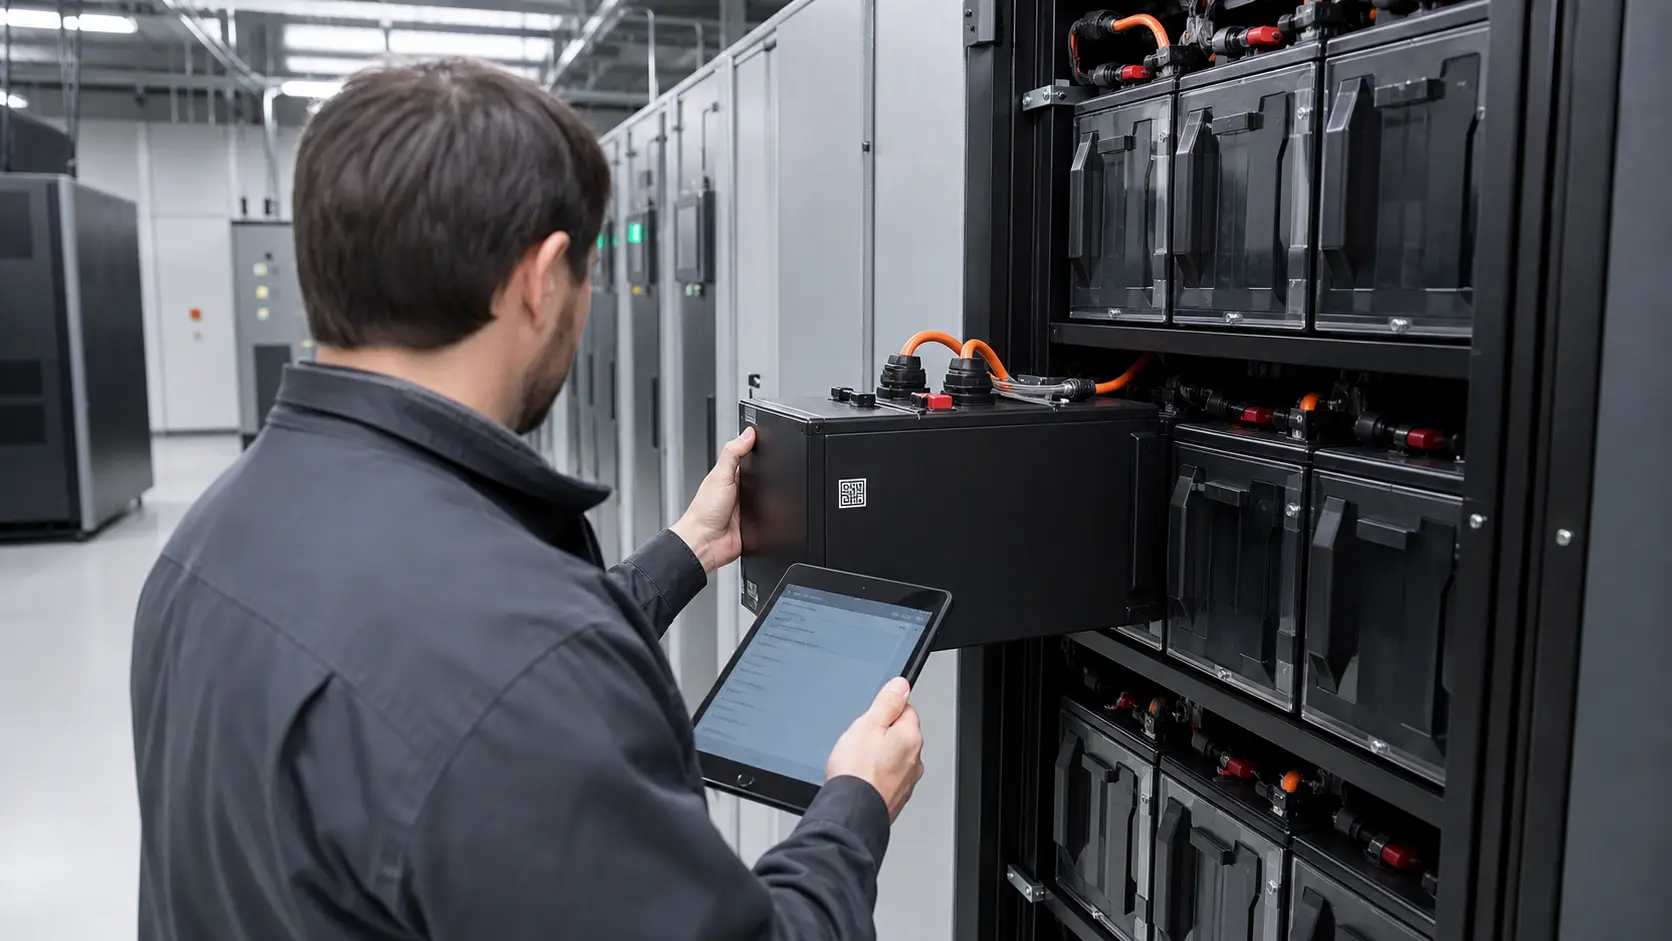
O passaporte de bateria por trás da substituição de um UPS
Um rack substituto pode caber na sala, respeitar a tensão e entrar no plano de manutenção sem ser uma opção completa. A partir de 2027, uma bateria industrial abrangida também precisa de uma cadeia de evidências que acompanhe o hardware.

Tendências de telecomunicações nacionais da Ásia-Pacífico
O Starlink Mobile V2 precisa de SLA antes de entrar na operação remota
A DOCOMO pretende ampliar a conexão direta por satélite para voz, navegação mais rápida e IoT no ano fiscal de 2028. Para empresas em montanhas, ilhas e no mar, o valor dependerá de capacidade, segurança, suporte e um SLA que atravesse toda a cadeia de fornecedores.

JPNOG
GPUs instaladas, capacidade ociosa: a lacuna de aceitação exposta na JANOG58
Uma GPU já montada no rack vira custo ocioso quando o enlace que a conecta entrega só uma fração não especificada da taxa normal. No caso apresentado pela SoftBank na JANOG58, isso ocorreu enquanto o LED permanecia verde, o Link Status indicava UP e a potência óptica parecia…