
Domínio principal
Infraestrutura
Na faceta Domínio principal, Infraestrutura grupos de inteligência são organizados por domínio principal para que os leitores possam acompanhar uma área de foco em infraestrutura da internet, governança, mercados de conectividade ou capital digital. A página reúne artigos relacionados, evidências públicas, instituições, empresas, pessoas, exposição regional, dependências operacionais e contexto de mercado que, de outra forma, poderiam estar espalhados por páginas de categorias separadas. Ela explica o domínio, a provável classe de atores, o contexto de mercado ou de governança e o material de origem que os leitores devem usar ao comparar sinais. Operadores, analistas e leitores de governança podem ver como o mesmo domínio aparece em eventos, perfis, mudanças de mercado, evidências de fontes públicas, dependências regionais e decisões de infraestrutura de ciclos mais longos ao longo do tempo.
IETF
Zonas de catálogo transformam uma lista DNS em autoridade de provisionamento de toda a frota
Um arquivo vazio costuma significar ausência. Em uma zona de catálogo DNS, ele pode funcionar como ordem. Se um gerador publicar por engano um catálogo válido sem membros, consumidores poderão remover as zonas que aquele catálogo havia provisionado. O ponto de controle não é o…
História
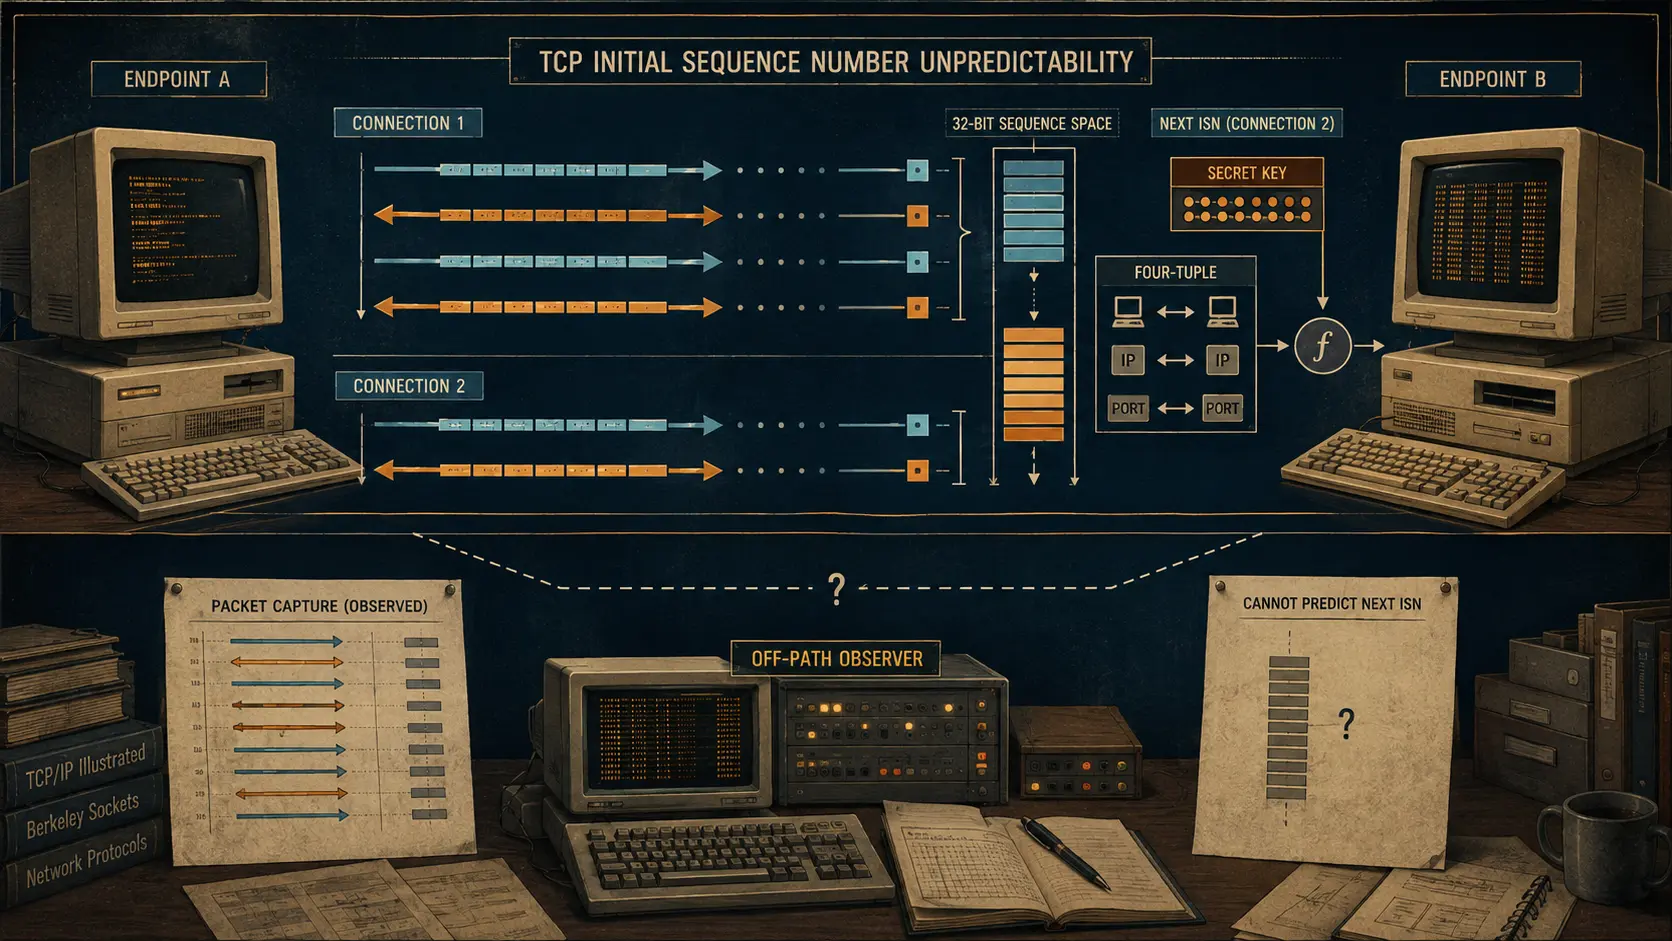
O número que ficou mais difícil de prever para um atacante fora do caminho: números de sequência iniciais do TCP
Uma conexão TCP começa com uma troca de números. A mudança histórica não escondeu essa troca; impediu que um número observado revelasse o ponto inicial da conexão seguinte.
ICANN
Um arquivo de zona oferece acesso compartilhado, não licença para republicar o namespace
Às nove da manhã, um pesquisador autorizado baixa pelo CZDS da ICANN o arquivo de zona de um gTLD. O checksum confere. Isso prova a entrega daqueles bytes, não quem controla cada nome, por que ele existe ou se o arquivo inteiro pode ser republicado. A fronteira de governança está…

IETF
Um comando de exclusão pode quebrar o domínio de outra pessoa: RFC 9874 e o controle de dependências EPP
Uma mudança destrutiva no estado de um objeto EPP pode atingir mais do que o cliente que pediu a exclusão. Se um host subordinado ainda estiver associado a domínios patrocinados por outros clientes, apagá-lo pode alterar dependências DNS, causar falhas de resolução e quebrar a…

IETF
O segundo endereço virou o principal: o que a RFC 9873 muda nos contatos EPP
Uma atualização de contato EPP agora pode registrar uma transição de estado mais explícita: o objeto pode ter um endereço de e-mail adicional, enquanto o atributo opcional `primary` indica qual endereço deve ser tratado como principal. O protocolo registra essa relação; não…
IETF
A rejeição por padrão transforma a ausência de política EBGP em falha explícita
Uma sessão BGP externa pode estar estabelecida enquanto a autoridade para receber ou anunciar rotas continua indefinida. A RFC 8212 fecha essa ambiguidade: sem política de importação, nenhuma rota é aceita; sem política de exportação, nenhuma é anunciada. A questão de liderança é…

História
A cadeia que tornou uma chave pública confiável: gestão de certificados PEM
Uma chave pública não identifica sozinha a pessoa ou entidade à qual se afirma que ela pertence. A RFC 1422 estruturou essa confiança, no contexto do Privacy Enhanced Mail, por meio de certificados, autoridades certificadoras, caminhos de validação e informações de revogação.
IETF
O uRPF aprimorado admite caminhos de origem viáveis sem confiar em toda rota
Um pacote legítimo de um cliente multihomed pode chegar por um enlace diferente daquele que o roteador escolheria para o retorno. A verificação estrita pode descartá-lo; a verificação frouxa pode aceitar qualquer origem roteada. A RFC 8704 estabelece uma fronteira intermediária…
IETF
O prefixo chegou antes da consulta: como a RFC 9872 muda a descoberta de NAT64
Um dispositivo em uma rede somente IPv6 precisa conhecer o prefixo usado para sintetizar endereços destinados a serviços IPv4. A RFC 9872 transforma esse dado em sinal da rede de acesso: primeiro PREF64 via anúncio de roteador; DNS apenas como alternativa.

Tendências de Telecomunicações nacionais da Europa e Oriente Médio
Um telefone via satélite guardado não é contingência local até testar serviço, instalação e rota de chamada
Um telefone via satélite pode diversificar as comunicações quando as redes terrestres falham. Estar no inventário não prova que a equipe de plantão consiga energizá-lo, instalar a antena, obter serviço e completar a chamada prevista.
História
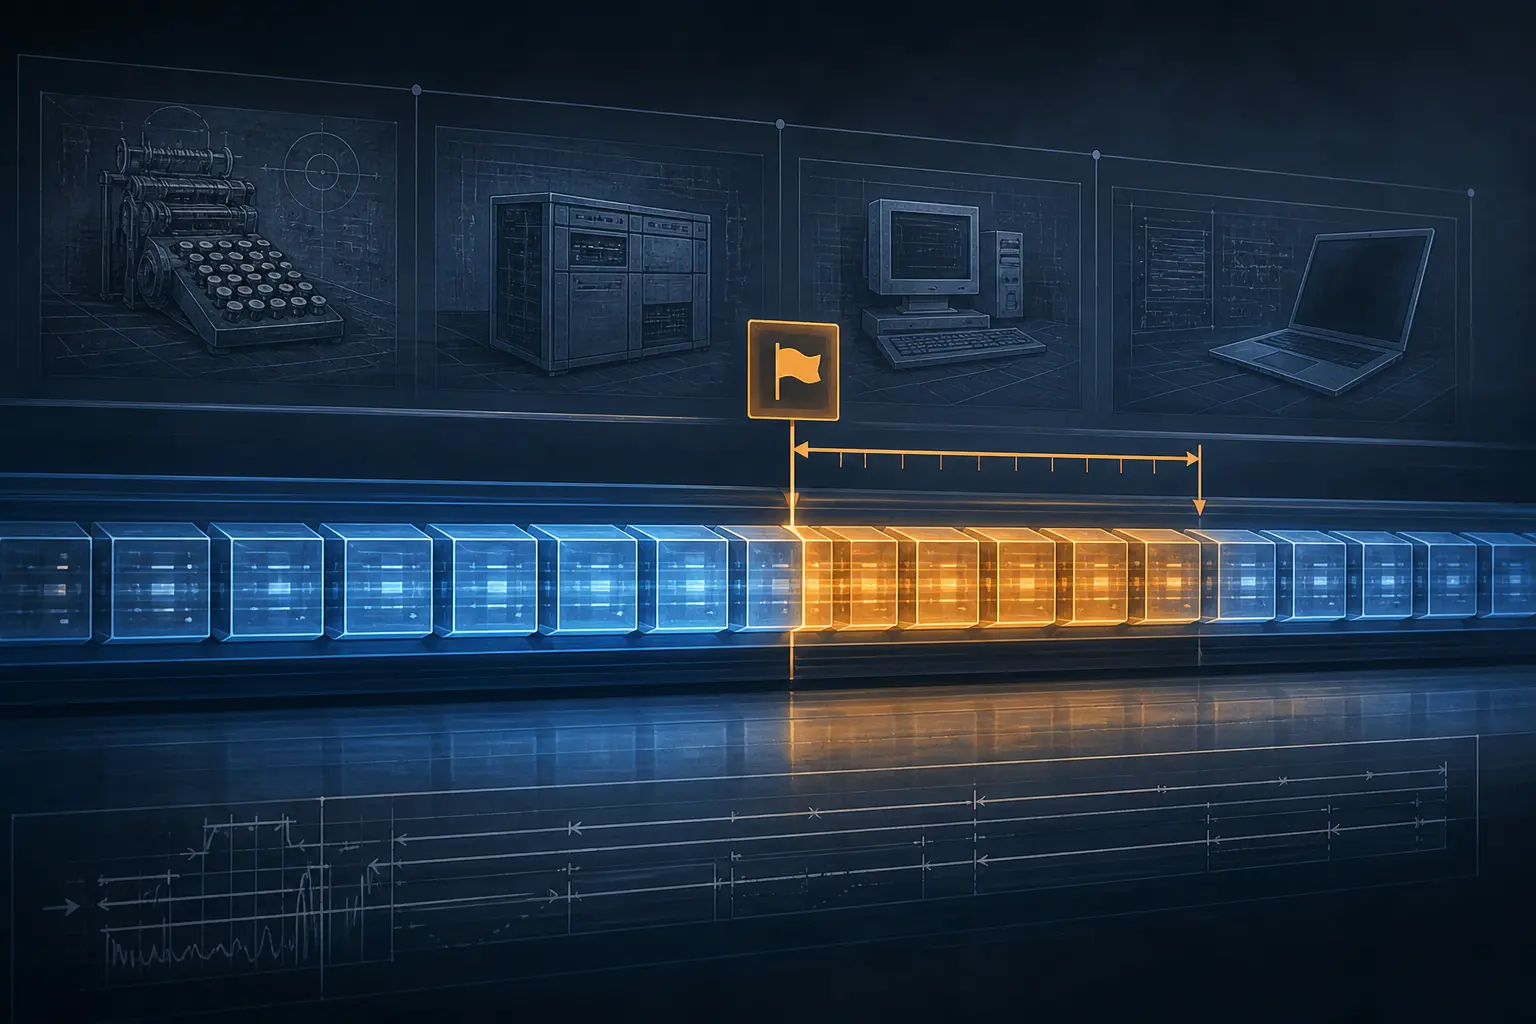
O ponteiro que nunca esteve fora de banda: dados urgentes do TCP
Os dados urgentes do TCP são uma pequena superfície de controle com uma história longa. O sinalizador URG dá significado a um ponteiro urgente de 16 bits, mas a RFC 793 descreveu a fronteira marcada de duas formas contraditórias. A ambiguidade passou da especificação para…
IETF
ZONEMD permite que o secundário verifique a zona depois da transferência
Uma transferência concluída prova que o procedimento de entrega terminou. Ela não prova, por si só, que o receptor montou exatamente a zona que o publicador pretendia distribuir. O ZONEMD acrescenta um resumo criptográfico da zona inteira e transforma recebimento e verificação em…
IETF
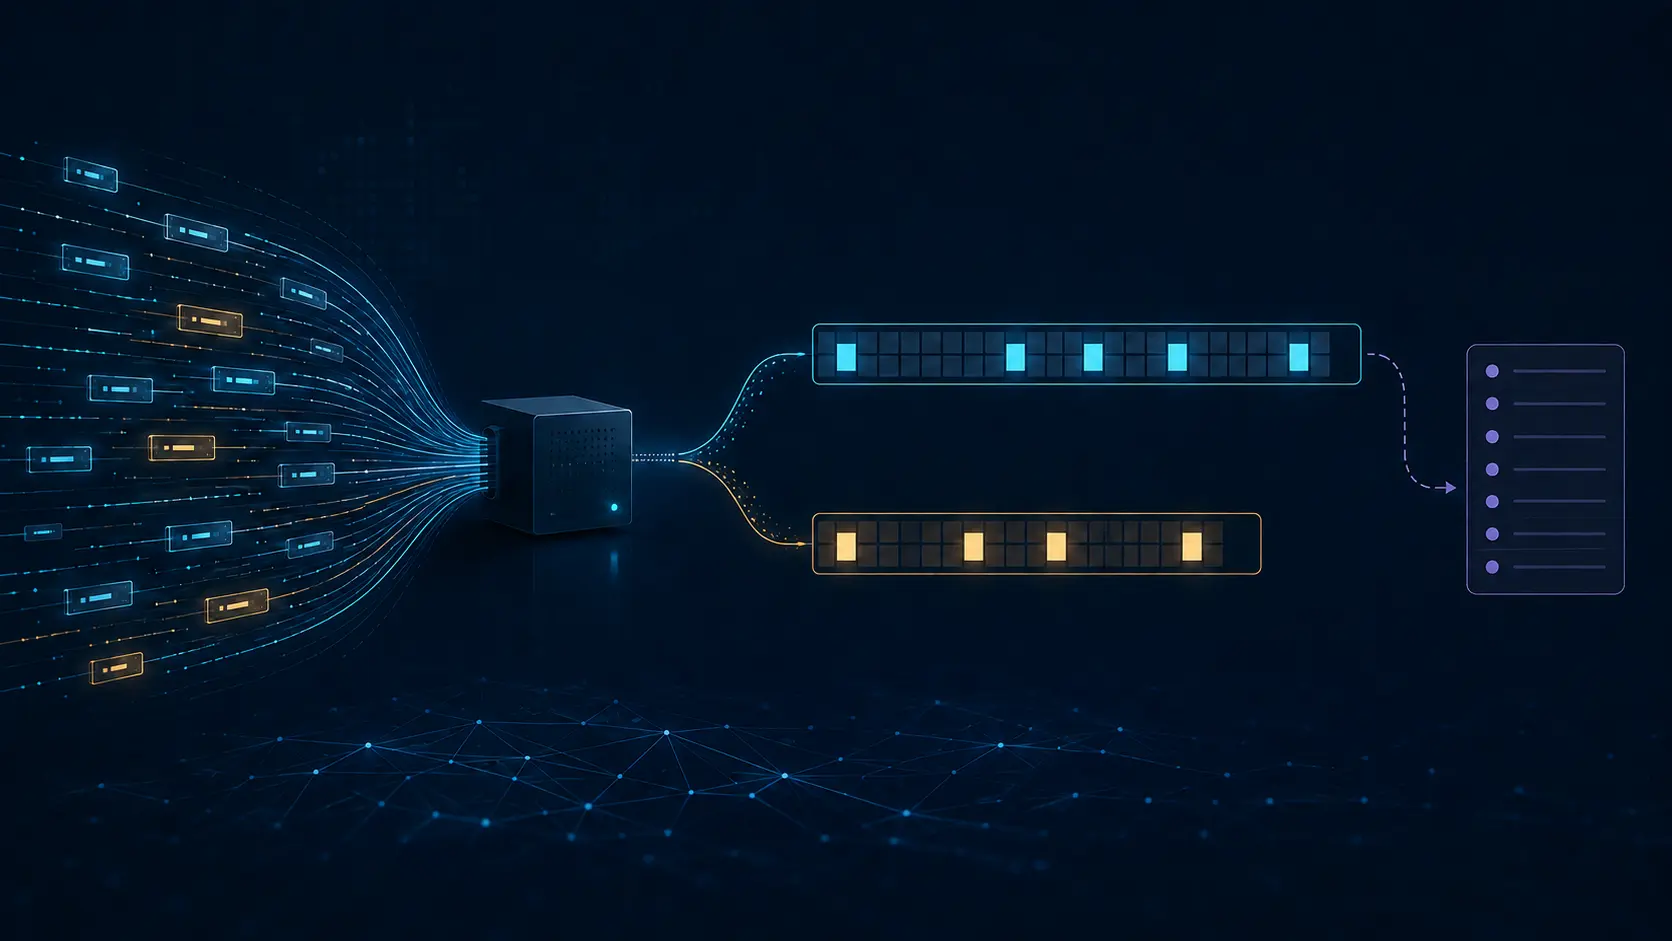
O bitmap diz que uma opção UDP apareceu, não o que ela fez: RFC 9870
O RFC 9870 oferece aos exportadores IPFIX uma forma compacta de informar quais tipos de opções UDP foram observados em um fluxo. A afirmação é propositalmente limitada: registra presença observada, não histórico de pacotes, decisão do receptor ou resultado da aplicação.
IETF
O fallback DNS para TCP é um caminho de capacidade, não uma exceção
Um resolvedor pode passar por todas as verificações de saúde com pequenos pacotes UDP e falhar justamente na primeira resposta que importa. Quando a resposta é truncada, a conclusão correta passa a depender de TCP; capacidade de escuta, estado das conexões e políticas no caminho…

Tendências de Telecomunicações nacionais da Europa e Oriente Médio
Um SIM de acesso privilegiado não é um plano local até a ativação e o uso serem verificados
O MTPAS pode aumentar a chance de um respondente autorizado acessar uma rede móvel congestionada. Ter um SIM especial no inventário não comprova que a pessoa certa consegue usá-lo, que a ativação é compreendida ou que existe alternativa.

Reportagens
Uma falha na RIPE pode deixar parte da atualização pronta
O resultado de uma mensagem não resume o destino de cada registro. A documentação da base RIPE mostra por que descobrir o que já mudou deve vir antes de decidir o que enviar de novo.
IETF
Uma âncora de confiança negativa permite ao resolvedor suspender o DNSSEC sem alterar a zona
Quando uma zona assinada apresenta uma falha, o resolvedor validador pode preservar o erro ou abrir uma exceção local rigorosamente delimitada. A âncora de confiança negativa restabelece a resolução sem corrigir a zona, mas entrega ao operador do resolvedor o poder temporário de…

IETF
Mukul Srivastava e o Gauge BMP que contou uma RIB, mas não viu uma rota
Uma contagem pode ser tecnicamente correta e ainda insuficiente para explicar uma mudança na rede. RFC 9972 permite que BMP reporte quantas rotas estão em uma visão RIB definida naquele momento. Não permite transformar o total em biografia de um prefixo, justificativa de política…
IETF
Os papéis BGP transformam uma relação de peering em fronteira contra vazamento de rotas
Antes de trocar uma única rota, duas redes podem declarar que tipo de vizinho acreditam ter. A RFC 9234 transforma essa declaração bilateral em controle: papéis incompatíveis podem impedir a sessão, e o atributo Only to Customer pode deter uma rota marcada que atravesse depois a…
IETF
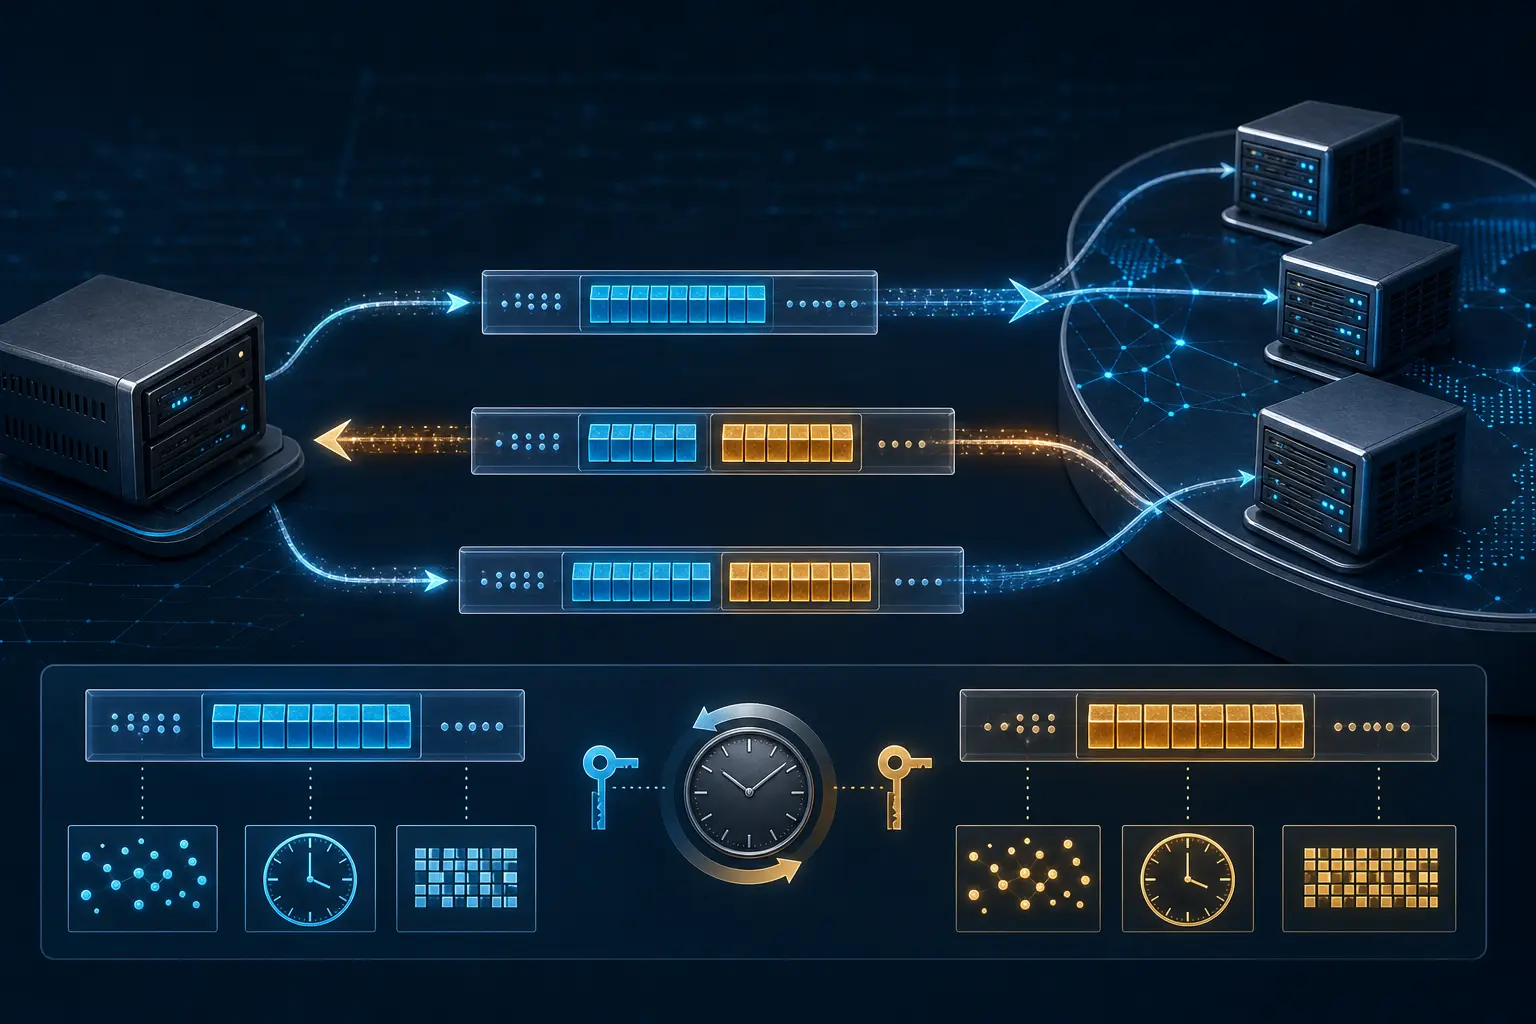
Um DNS Cookie oferece evidência de caminho de volta, não identidade do cliente
Ao validar um DNS Server Cookie, o servidor obtém uma evidência útil: alguém usando aquele endereço de origem e aquele Client Cookie recebeu antes uma resposta com o valor esperado. Isso dificulta a falsificação fora do caminho. Não transforma um endereço compartilhado ou um…