
Domínio principal
Infraestrutura
Na faceta Domínio principal, Infraestrutura grupos de inteligência são organizados por domínio principal para que os leitores possam acompanhar uma área de foco em infraestrutura da internet, governança, mercados de conectividade ou capital digital. A página reúne artigos relacionados, evidências públicas, instituições, empresas, pessoas, exposição regional, dependências operacionais e contexto de mercado que, de outra forma, poderiam estar espalhados por páginas de categorias separadas. Ela explica o domínio, a provável classe de atores, o contexto de mercado ou de governança e o material de origem que os leitores devem usar ao comparar sinais. Operadores, analistas e leitores de governança podem ver como o mesmo domínio aparece em eventos, perfis, mudanças de mercado, evidências de fontes públicas, dependências regionais e decisões de infraestrutura de ciclos mais longos ao longo do tempo.
História
A tabela dizia que havia membros. O gerente podia ter criado a linha: RFC 3019
O RFC 3019 transformou a participação multicast IPv6 em objetos SNMP observáveis. Também permitiu criar e apagar entradas, declarar a participação local e mudar temporizadores. A linha descrevia o estado do agente; não era prova independente de um ouvinte remoto nem da entrega.
História
O lote podia ser cancelado. Depois do CALL remoto, restava compensar: RFC 3018
O UMSP tratava memória distribuída como um espaço de 128 bits e entregava à máquina virtual instruções para agir em outros nós. A transação impedia a meia execução; não prometia restaurar o mundo depois que o código remoto começasse a produzir efeitos.

História
O catálogo subiu de versão. O discador ainda podia usar a rota antiga: RFC 3017
O arquivo podia chegar íntegro e mesmo assim não governar a conexão ativa. No RFC 3017, o catálogo de roaming carregava números e configuração suficiente para orientar o cliente, mas o contador não dizia se a edição correta foi instalada nem se o POP continuava funcionando.
História
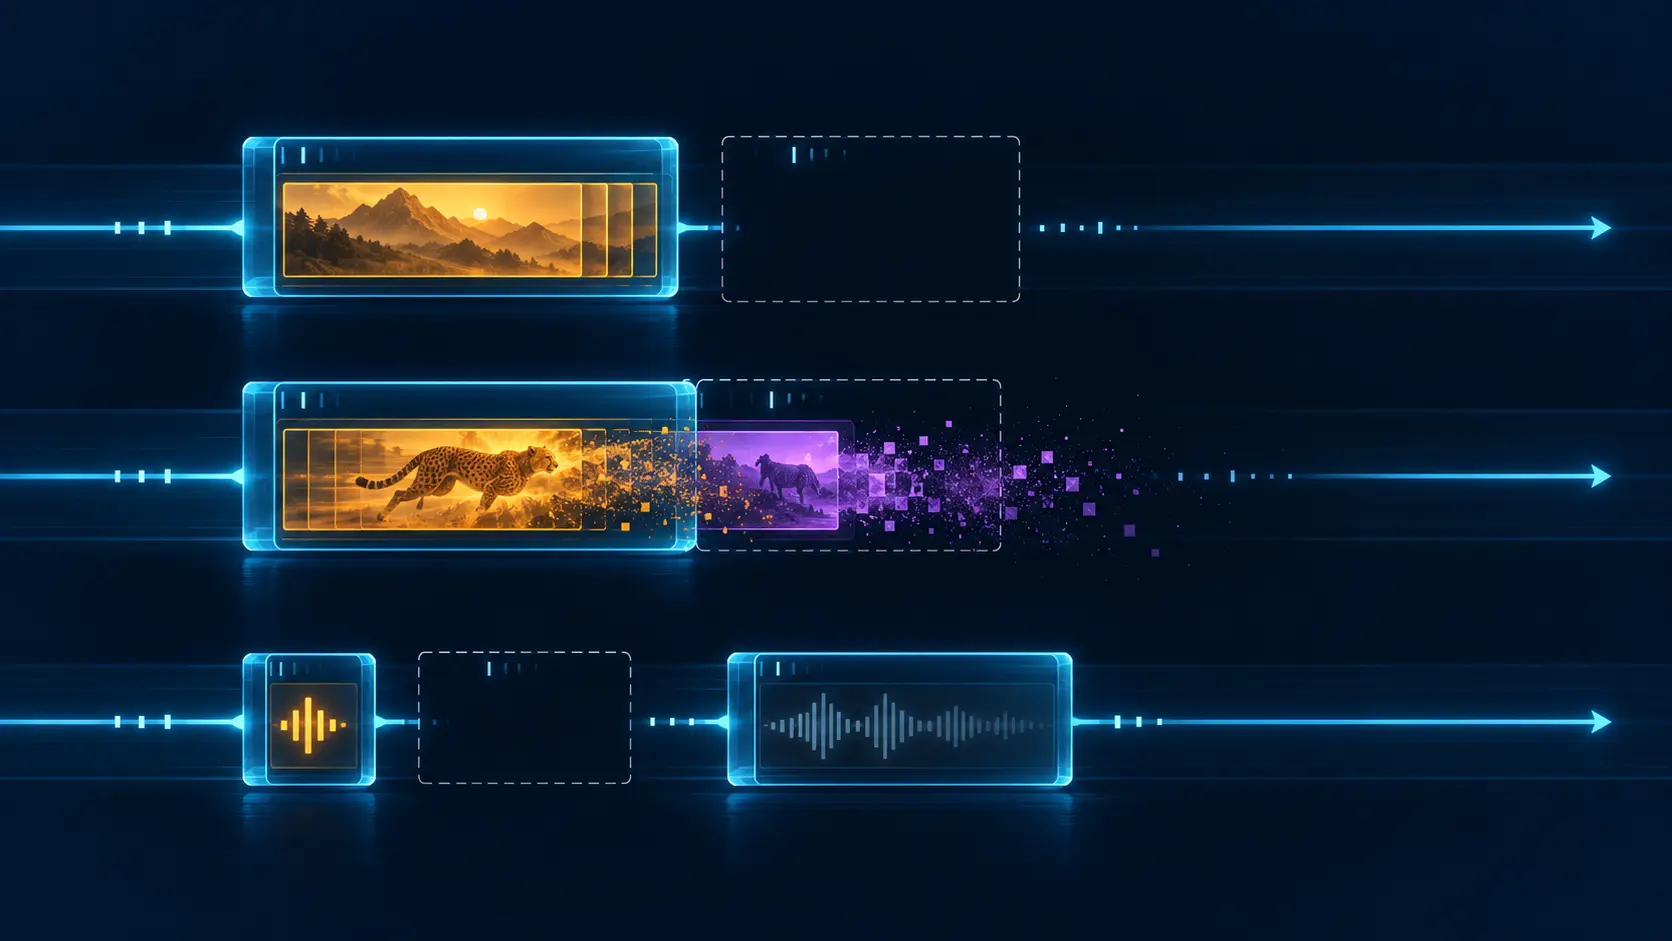
O pacote ficou mais econômico — e o apagão ficou maior: RFC 3016
Em uma rede estreita, juntar unidades pequenas de vídeo parecia poupar bytes preciosos. O RFC 3016 mostrou a conta inteira: o mesmo agrupamento que reduzia cabeçalhos permitia que uma única perda apagasse várias unidades de uma vez.

História
O contexto foi conectado. A chamada ainda não estava provada: RFC 3015
O Megaco transformou a associação interna de uma media gateway em estado programável e auditável. A RFC 3015 também mostrou por que esse estado local não era recibo da entrega externa, da reprodução remota nem de uma conversa entre pessoas.

História
A notificação se perdeu. O registro de reserva também podia perdê-la: RFC 3014
Guardar uma cópia local parecia resolver a fragilidade das notificações SNMP. A RFC 3014 foi mais rigorosa: descreveu não só a cópia, mas também o filtro que a admitia, a memória que a expulsava, o relógio que a envelhecia e o gerente que podia encurtar sua vida.
História
O gateway lançou um desafio. A confiança ainda precisava chegar: RFC 3012
O agente estrangeiro não precisava conhecer toda a identidade do visitante para fazer uma verificação útil. Antes da resposta do domínio de origem, ele podia perguntar se aquele pedido devolvia um valor recém-emitido ou apenas repetia uma inscrição antiga.

História
O pedido chegou por uma sub-rede. O endereço pertencia a outra: RFC 3011
Ao permitir que um pedido DHCP apontasse para um pool diferente do seu caminho de chegada, a RFC 3011 transformou uma inferência de topologia em uma decisão explícita — e, por isso, controlável.

História
O servidor esqueceu o bloqueio; a recuperação começou recusando os novos — RFC 3010
Depois de reiniciar, um servidor podia conservar o arquivo e perder a memória de quem tinha direito de exclusão. A RFC 3010 respondeu com identidade de instância, prazo e uma fila de recuperação com fim definido.
História
A assinatura passou na verificação. A autoridade da chave ainda estava em julgamento — RFC 3008
Uma conta criptográfica correta não autorizava ninguém a falar pela zona. A RFC 3008 obrigou o resolvedor a conferir a função da chave antes de transformar a assinatura em evidência DNSSEC.
História
A reserva encolheu antes do fluxo; a RFC 3006 decidiu quem pagaria se a compressão falhasse
O emissor conhecia o formato dos pacotes; o roteador conhecia o enlace. A RFC 3006 transformou essa divisão de informação em uma regra de desconto e fiscalização.

História
A lista era aberta; publicar tinha condições: RFC 3005 e o limite de moderação da IETF
O canal mais geral da IETF acolhia controvérsias técnicas e debates sobre a própria instituição. Sua carta de 2000 também dizia quem podia interromper um padrão de abuso e onde aquela decisão poderia ser contestada.

História
O NAT parecia ficar na borda; a RFC 2993 mostra o trabalho que chegou aos aplicativos
O tradutor pode trocar o endereço corretamente e, ainda assim, impedir uma aplicação de se conectar. Em 2000, a RFC 2993 mapeou o trabalho que ficava escondido: gateways de aplicação, atualizações coordenadas nos pontos finais e administração local de nomes.

História
O nome era global, a resolução não: RFC 3001, RFC 3061 e a autoridade sob `urn:oid`
Um identificador pode atravessar fronteiras técnicas sem carregar o endereço de uma consulta nem a prova de quem o controla. Ao levar os OIDs para o formato URN, a IETF preservou essa separação — e expôs a instituição escondida sob uma sequência de números.

História
Mesmo custo não torna os caminhos intercambiáveis: RFC 2991 e o preço da estabilidade multipath
Duas rotas podem empatar na tabela e ainda diferir em MTU, latência e no caminho visto por uma sonda. Em 2000, a RFC 2991 transformou a seleção entre elas numa escolha sobre quantos fluxos a rede aceitaria deslocar quando o conjunto de próximos saltos mudasse.

História
O quarto pacote ia cair — e isso ainda não era a resposta
Em 1998, a objeção parecia encerrar a discussão: uma fila com espaço para três pacotes não consegue guardar quatro segmentos enviados de uma vez. O RFC 2416 aceitou essa perda como certa. A pergunta do experimento era menos óbvia: depois que o TCP normal também alcançasse o mesmo…
Institucional Global
O contato de abuso da Svea no registro RIPE: validade formal, responsabilidade não comprovada
Quase quatro anos depois de a Svea Ekonomi AB ter se fundido na Svea Bank AB em 3 de janeiro de 2022, e meses depois de a Finansinspektionen ter imposto uma sanção de SEK 170 milhões por descumprimento de regras de prevenção à lavagem de dinheiro, a superfície de contato de abuso…

Data Center Global
DINFRA ou DFINFRA? Duas entidades distintas sob o mesmo nome — uma correção necessária
O resumo de inteligência sobre DINFRA ou DFINFRA? Duas entidades distintas sob o mesmo nome — uma correção necessária explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis…
Serviços de nuvem da Ásia-Pacífico
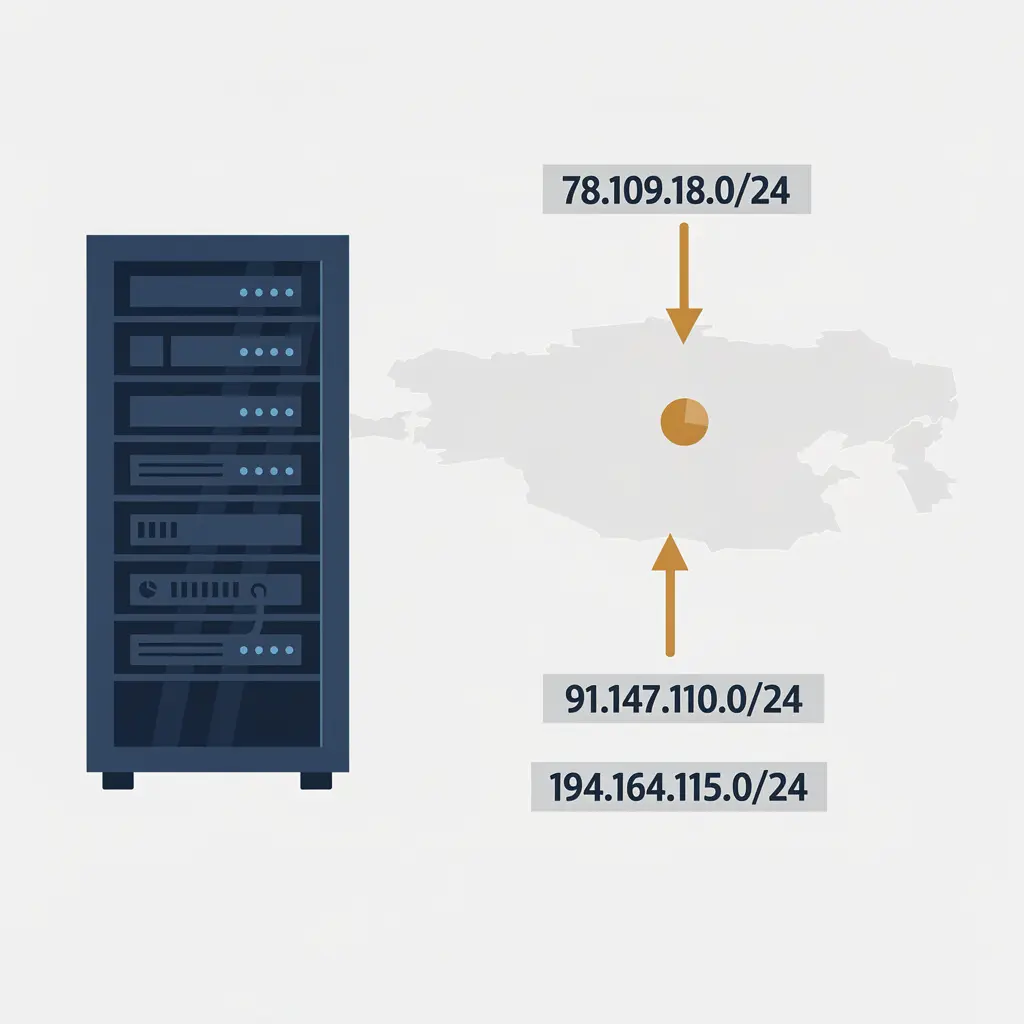
NovaCloud: dois operadores, uma marca e a distância entre marketing e roteamento
O resumo de inteligência sobre NovaCloud: dois operadores, uma marca e a distância entre marketing e roteamento explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis…

ISP Regional Global
INFINITYWIFI (AS210057): um endereço de abuso, uma porta trancada e ninguém para responder — a anatomia preventiva de um pequeno ISP italiano
O resumo de inteligência sobre INFINITYWIFI (AS210057): um endereço de abuso, uma porta trancada e ninguém para responder — a anatomia preventiva de um pequeno ISP italiano explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o…