
Tipo de conteúdo
Research
Na faceta Tipo de conteúdo, a inteligência de Research reúne artigos do BTW.MEDIA que compartilham o mesmo formato editorial, para que os leitores possam comparar briefings, perfis, notas de risco, análises de mercado e coberturas de eventos sem misturar tipos diferentes de evidência. A página explica como esse tipo de conteúdo contextualiza eventos de infraestrutura da internet, movimentos de empresas, decisões de governança, sinais operacionais e evidências públicas em todo o site. Os leitores podem comparar quais atores ou sistemas de infraestrutura aparecem com mais frequência, como a qualidade da fonte altera a interpretação e se o material é um perfil duradouro, um evento com relevância temporal, um sinal estratégico de mercado ou um desdobramento de governança. O resultado é uma página de busca útil para operadores, investidores, clientes, analistas e partes interessadas em políticas que precisam entender a consequência, o momento e a evidência por trás de formatos semelhantes de artigos.
Líderes
O marco de Anriette Esterhuysen mediu a capacidade pelo que as instituições sustentam
O relatório do IGF de 2021 contabiliza bolsas, pessoas apoiadas e oficinas. O marco que Anriette Esterhuysen preparou antes propunha um horizonte maior: depois do encontro, pessoas e instituições ainda conseguiam definir e alcançar seus próprios objetivos de política para a…

História
O quadro cruzou o pseudowire. O papel no serviço, não: RFC 7152
Em 2014, um memorando de requisitos do IETF expôs uma lacuna pouco visível nas VPNs de camada 2: um roteador de borda podia receber um quadro Ethernet por um pseudowire sem saber se ele vinha de um circuito de acesso raiz ou folha na outra ponta. A RFC 7152 transformou essa falta…

IETF
Antes da descoberta CAPWAP, o DHCP ordenava os controladores que o ponto de acesso poderia testar: RFC 5417
Uma opção DHCPv4 ou DHCPv6 pode colocar um controlador de acesso à frente de outro na busca inicial de um ponto de terminação sem fio. A RFC 5417 define essa ordem como preferência configurada; a descoberta e o DTLS continuam responsáveis por determinar qual par pode formar o…
Arquivo de Caso
O DNS raiz recebeu o dobro de consultas; a pista estava nos resolvedores
Por cerca de uma semana, o volume de consultas que chegou à raiz do DNS subiu de aproximadamente 1,6 milhão para 3,2 milhões por segundo. Eram pedidos válidos, vindos de redes de resolvedores recursivos, sem impacto mensurável no serviço raiz. O episódio mostra como uma mudança…

IETF
RFC 5416: o vínculo 802.11 tem um limite de geração
RFC 5416 define uma ligação CAPWAP para IEEE 802.11, não uma promessa para cada recurso de Wi‑Fi moderno. O texto organiza estações, rádios, QoS, BSSID e WLAN dentro da base 802.11-2007. A pergunta de liderança é se um anúncio ou uma mensagem de controle prova capacidade atual…
IETF
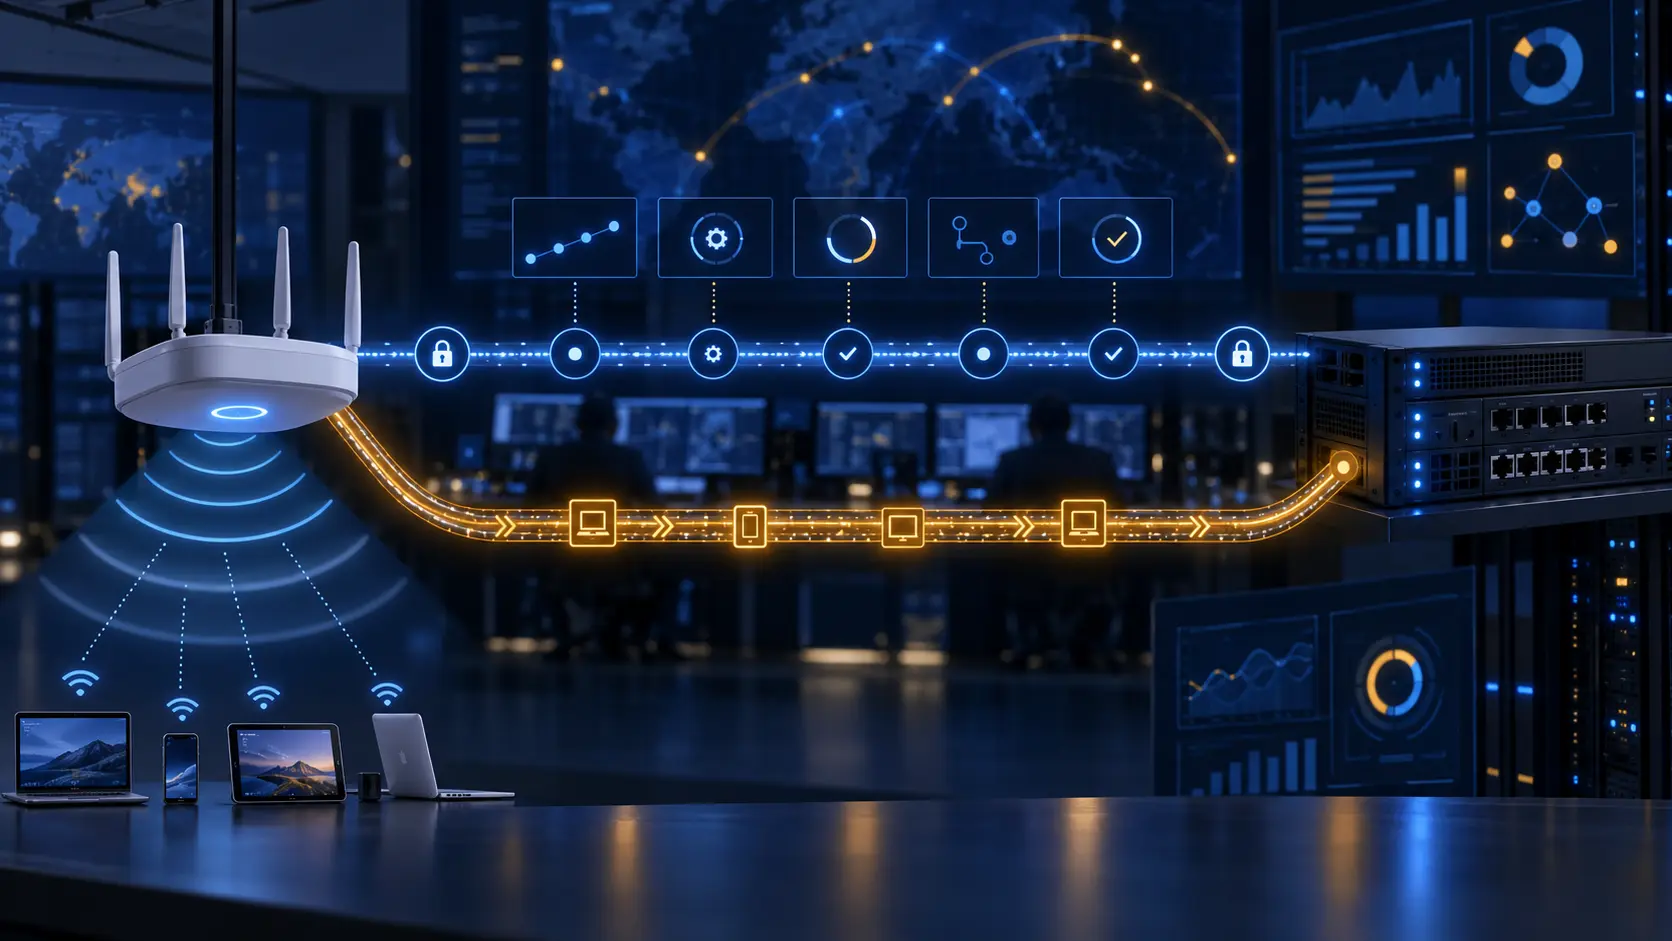
O estado do CAPWAP não prova o serviço: RFC 5415
O RFC 5415 organiza o plano de controle WLAN: um Access Controller gerencia Wireless Termination Points, protege sessões, atualiza configurações e transporta dados. Mas concluir um estado, completar DTLS ou observar um pacote prova apenas um caminho de protocolo. Não prova…
Líderes
Com o aumento dos pedidos da zona raiz, Kim Davies reconstruiu o RZMS
Em 2022, carteiras maiores de domínios de nível superior e mudanças mais frequentes em chaves DNSSEC já pressionavam as premissas do Root Zone Management System. Kim Davies descreveu como uma equipe da ICANN reconstruiu o RZMS com aprovações configuráveis, solicitações…

IETF
WiCoP é um registro histórico, não uma base de implantação: RFC 5414
O RFC 5414 descreve o WiCoP para controlar e provisionar WLANs grandes de forma centralizada. O RFC Editor o classifica como Historic e aponta o RFC 5415 como referência posterior. Assim, um controlador alcançável ou um aviso de configuração não prova autoridade atual, política…

IETF
A segurança do SLAPP é uma fronteira histórica, não prova de implantação
O RFC 5413 registra o Secure Light Access Point Protocol no momento em que foi levado ao trabalho de CAPWAP. Suas ideias de descoberta, autenticação e transporte protegido são evidência histórica, mas o RFC Editor diz que o texto foi publicado para registro e não deve fundamentar…

IETF
LWAPP é registro histórico, não base de implantação
RFC 5412 registra o Lightweight Access Point Protocol no momento em que foi levado ao trabalho de CAPWAP. Ele esclarece a arquitetura de controlador e pontos de acesso leves, mas o RFC Editor o classifica como Historic e diz que não deve fundamentar implantação. O RFC 5415…

IETF
O CATS escolheu o ponto de contato. O backend continuou oculto: RFC 10053
O CATS pode encaminhar uma solicitação a um ponto de contato promissor usando condições de rede e de computação. Essa escolha ainda pode não revelar qual instância de serviço tratará a solicitação por trás do contato, nem se as métricas publicadas descrevem apenas aquela…
História
O controlador precisava de uma rede antes de poder controlá-la: RFC 7149
Em março de 2014, um memorando do IETF convidou as operadoras a olhar além do diagrama atraente de um controlador central. Como ele descobre os equipamentos, chega até eles e influencia com segurança a rede que governa? O RFC 7149 tratou a inicialização, a negociação do serviço e…
IETF
Um guia SIP é um mapa, não um certificado de implantação
O RFC 5411 ajuda a navegar uma família SIP extensa: reúne especificações por assunto, registra estados documentais e aponta trabalhos relacionados. Ele é, porém, um retrato informativo datado, não um inventário vivo do que uma operadora executa. Uma entrada pode ser opcional…

IETF
A extensão carregou uma mensagem de chave. Isso não provou a instalação.
O RFC 5410 cria uma General Extension do MIKEY para OMA BCAST 1.0. Ela carrega STKM, LTKM, relatórios de LTKM e controle parental. O tipo recebido é uma evidência de transporte, não de chave instalada, contexto ativo ou reprodução autorizada.

IETF
O CMS embrulhou a chave. A identidade do destinatário ainda precisava coincidir.
O RFC 5409 define o uso de BF e BB1 dentro do CMS para proteger a chave de conteúdo, além da codificação da identidade e dos OIDs do algoritmo. Abrir o envelope não é conceder acesso ao negócio.

IETF
A identidade pode virar chave pública. Ainda não é permissão.
O Identity-Based Encryption remove uma etapa de distribuição: o remetente calcula a chave pública a partir da identidade do destinatário e de parâmetros públicos. O gerador de chaves privadas (PKG) entrega o segredo correspondente quando há uma solicitação. O RFC 5408 descreve…
Criadores
A ideia chegou antes do autor: Cory Doctorow e os limites da interoperabilidade
Quando uma testemunha canadense citou a expressão “adversarial interoperability”, associada a Cory Doctorow, ela discutia um projeto de lei sobre travas digitais e aparelhos com software embarcado. A ideia entrou no registro oficial, mas Doctorow não estava ali como testemunha…

IETF
Um edge mais adequado não torna a sessão migrável: RFC 10054
Um cliente pode mudar de região enquanto o estado do serviço permanece no edge que o atendia antes. A RFC 10054 combina condições de rede e de computação para escolher instâncias, mas exige que a aplicação declare se permite o uso de CATS quando uma sessão com estado precisa ser…

IETF
O canal foi vinculado; a operação continuava sendo outra decisão.
An SIP gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5407 draws a harder line: SIP Version 2 can bind a SIP message to lower-channel information, but the binding does not become local…

IETF
O canal foi vinculado; a operação continuava sendo outra decisão.
An IPsec gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5406 draws a harder line: IPsec Version 2 can bind a IPsec message to lower-channel information, but the binding does not become…