
Tipo de conteúdo
Research
Na faceta Tipo de conteúdo, a inteligência de Research reúne artigos do BTW.MEDIA que compartilham o mesmo formato editorial, para que os leitores possam comparar briefings, perfis, notas de risco, análises de mercado e coberturas de eventos sem misturar tipos diferentes de evidência. A página explica como esse tipo de conteúdo contextualiza eventos de infraestrutura da internet, movimentos de empresas, decisões de governança, sinais operacionais e evidências públicas em todo o site. Os leitores podem comparar quais atores ou sistemas de infraestrutura aparecem com mais frequência, como a qualidade da fonte altera a interpretação e se o material é um perfil duradouro, um evento com relevância temporal, um sinal estratégico de mercado ou um desdobramento de governança. O resultado é uma página de busca útil para operadores, investidores, clientes, analistas e partes interessadas em políticas que precisam entender a consequência, o momento e a evidência por trás de formatos semelhantes de artigos.
IETF
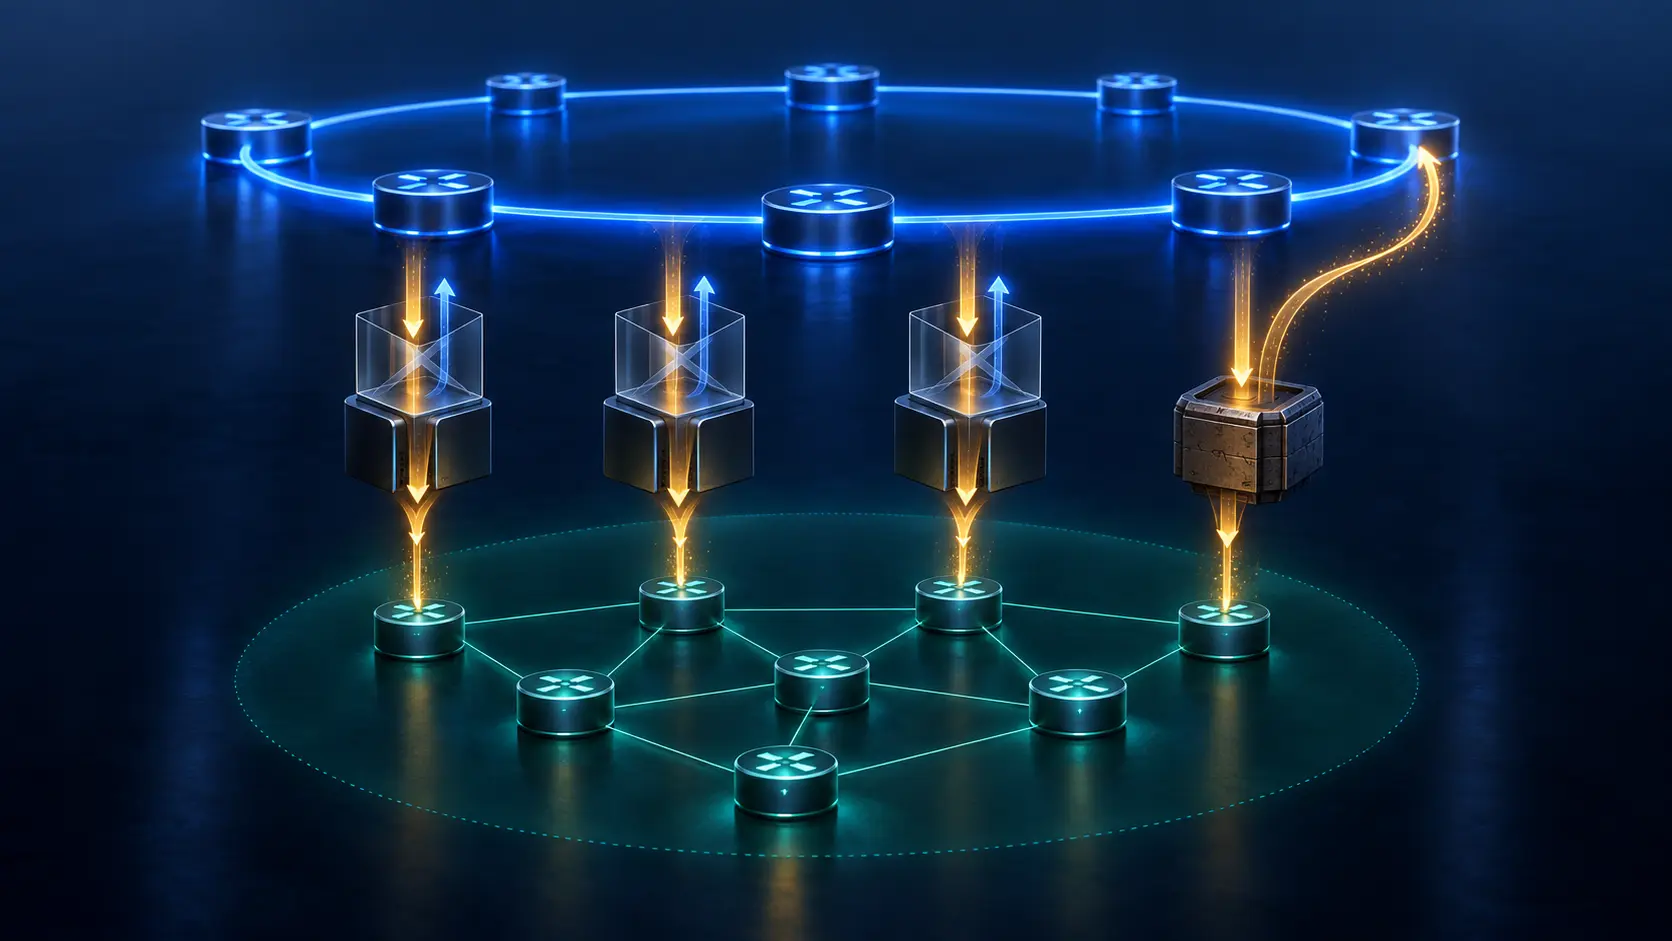
A rota desceu marcada; um único border apagou a direção
O atalho funcionou. A área Level 1 recebeu um prefixo mais específico, escolheu um caminho melhor e encaminhou tráfego sem erro aparente. Mas o ganho só é seguro enquanto cada border capaz de falar com Level 2 conserva uma informação pequena e decisiva: essa rota veio de cima e…
História
Rápido, fluido e sem interrupção: RFC 3753 separou três sentidos de handover
Antes de comparar duas mudanças de conexão móvel, é preciso saber o que a palavra “handover” abrange. Em junho de 2004, um memorando terminológico do IETF organizou cinco perguntas de controle como dimensões em grande parte independentes e tratou separadamente latência, perda de…

IETF
O HMAC estava no pacote. A fiscalização podia ainda não estar ligada.
Uma rede em migração pode exibir a aparência criptográfica do destino antes de aplicar sua política. RFC 5304 permite incluir HMAC-MD5 nos PDUs enviados e não conferir HMAC-MD5 nos recebidos. Também admite que uma implementação sem o mecanismo aceite o tipo. A diferença decisiva…

IETF
O nonce se repetiu; a cifra conteve o dano, não autorizou o hábito
Uma fila reiniciada reapresenta o mesmo estado a dois trabalhadores. Os dois usam a mesma chave e o mesmo nonce. Com SIV, esse erro não entrega ao adversário a falsificação que destruiria outros esquemas. Mas também não some: a repetição do mesmo conteúdo, sob o mesmo contexto…

IETF
O vizinho respondeu. O enlace ainda precisava provar quem era.
Um pacote recebido confirma uma chegada, não uma relação inteira. No IS-IS ponto a ponto, essa diferença já permitiu que um Hello válido sustentasse conclusões erradas sobre bidirecionalidade, identidade do circuito e sincronização. O RFC 5303 não prometeu um estado universal de…

IETF
O rMSK chegou; ninguém provou qual chave entrou em uso
O autenticador recebeu um rMSK durante o bootstrap, mas já mantinha TSKs baseadas no MSK anterior. A camada inferior podia ignorar a nova chave ou iniciar outra associação. O evento de entrega era inequívoco; o efeito operacional continuava aberto.

História
Um resultado de busca não era uma identidade: o principal canônico da RFC 3744
No controle de acesso do WebDAV, um nome legível ajudava uma pessoa a escolher, mas uma regra precisava de uma referência inequívoca. A RFC 3744 combinou descoberta humana limitada com uma URL canônica de principal, sem confundir nenhuma delas com autenticação ou autorização.

IETF
O domínio precisava de uma função e recebeu a árvore inteira
Um domínio remoto precisava executar uma única função. Para simplificar a integração, recebeu uma DSRK capaz de originar todas as chaves daquele ramo, em vez da DSUSRK estritamente necessária. As derivações continuaram distintas; a delegação transformou uma fronteira…

IETF
O host não invadiu a eleição. A interface o convidou.
Há uma diferença operacional entre derrotar uma defesa e encontrar uma função de controle aberta no lugar errado. O RFC 5294 descreve o segundo caso: uma porta voltada a hosts aceita PIM, transforma uma fala de protocolo em vizinhança e deixa que um endpoint dispute…

História
Um registro reservava um conjunto, não apenas um rótulo: RFC 3743
Quando um registro aceita um rótulo de domínio em caracteres chineses, japoneses ou coreanos, o objeto que ele administra pode ser maior do que a sequência visível. Em 2004, a Joint Engineering Team (JET) propôs agrupar algumas variantes em um pacote de reserva vinculado a um…

IETF
A fila antifraude recebeu o mesmo e-mail em versões diferentes
Na cópia arquivada havia um selo interno. No aviso de entrega, aparecia o cabeçalho que chegou da internet. No verificador, a assinatura já não fechava. A investigação não precisava escolher uma versão e descartar as demais; precisava reconstruir qual ação viu qual estado.

IETF
A faixa premium dependia da pista que não podia excluir ninguém
O painel comercial celebrava a nova classe de baixa latência. O painel operacional, porém, não tinha uma linha que mostrasse quanto restava para o tráfego comum no mesmo gargalo. RFC 5290 ajuda a formular a pergunta ausente: um serviço diferenciado pode ser valioso, mas qual é…

IETF
O alarme duplicado não era redundância; era disputa de autoridade
Uma operação madura costuma gostar de duas fontes de estado. Se uma falhar, a outra confirma. O RFC 5287 expõe o caso menos confortável: duas fontes podem depender de funções diferentes e descrever o mesmo pseudowire TDM de maneiras incompatíveis. Enquanto o interworking function…

História
Um datagrama mudou de rota. Os outros padrões do socket deveriam sobreviver: RFC 3542
Uma exceção bem projetada muda o que pretende mudar e deixa o restante intacto. O RFC 3542 aplicou esse princípio às interfaces de sockets IPv6: dados auxiliares ligados a uma mensagem podiam alterar a opção correspondente para um datagrama, sem substituir todos os valores…

IETF
O rótulo continuava específico; a rota virou um agregado
O plano MPLS ainda nomeava um único egresso. A tabela IP já não guardava a rota desse egresso, apenas o prefixo maior que o continha. O RFC 5283 transforma essa diferença em escala operacional. Ele não transforma o agregado em prova de que cada destino interno continua vivo.

IETF
A função estava ligada. O anel não oferecia um vizinho seguro.
Num grafo muito conectado, um vizinho alternativo pode aparecer com facilidade. Num anel, o mesmo comando de configuração pode produzir uma lista vazia. O RFC 5286 não promete que a ativação do LFA mudará a geometria da rede: cada candidato precisa provar, por uma desigualdade…
História
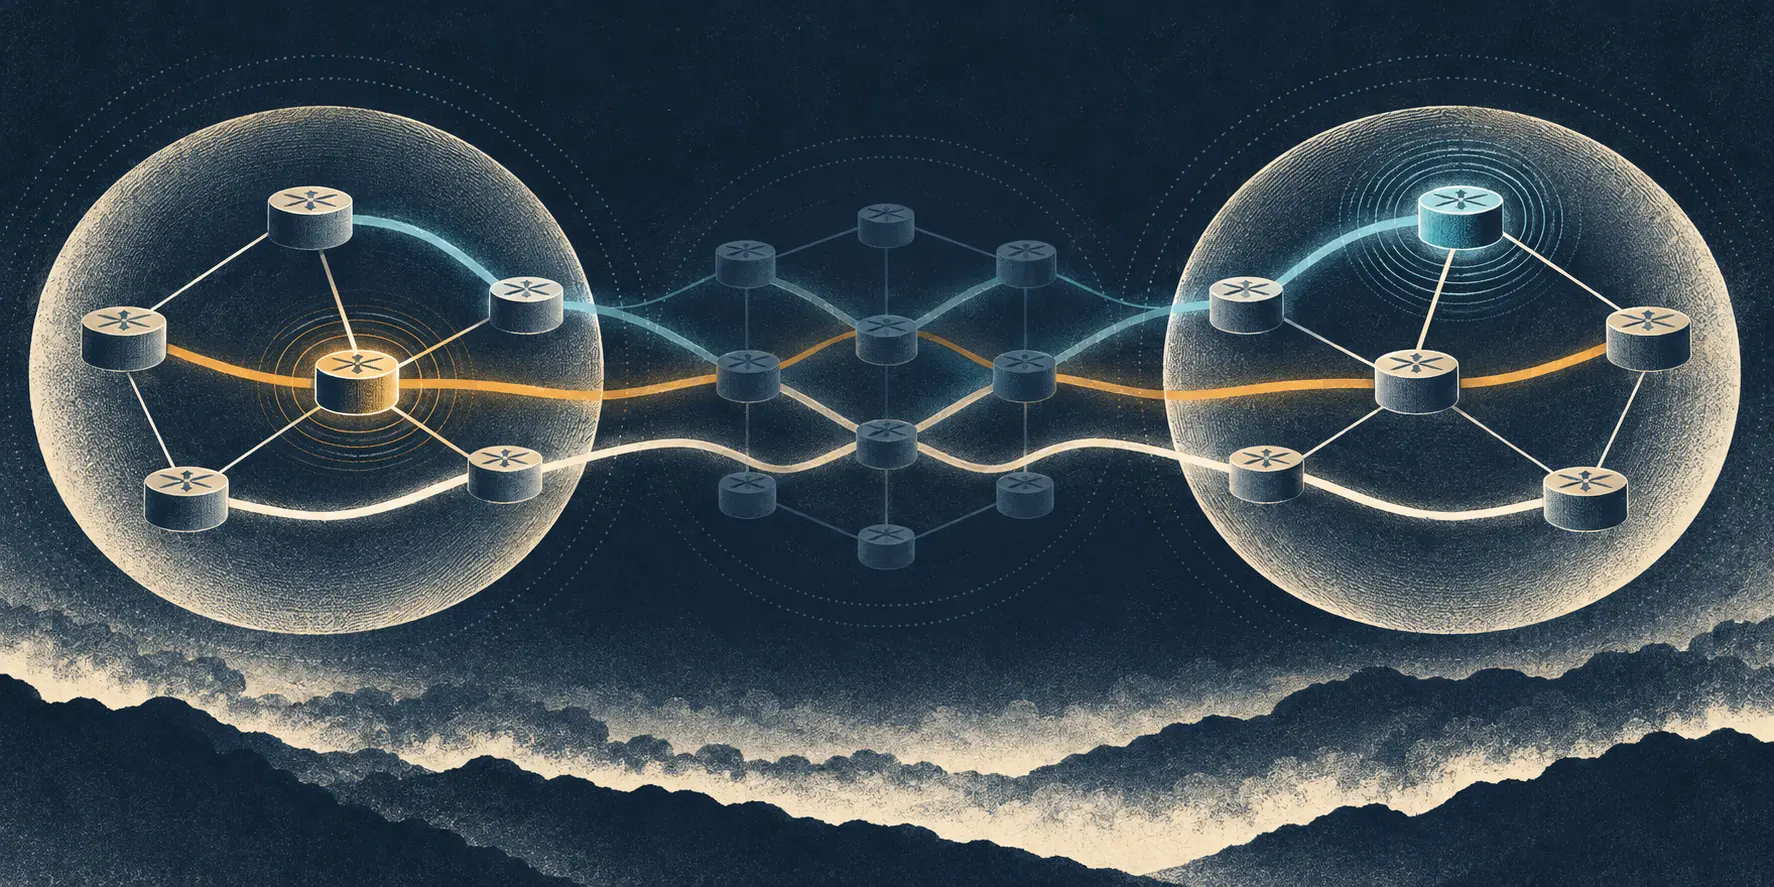
A melhor rota não era uma resposta estável: RFC 3345
Um roteador podia escolher a melhor rota de sua tabela e, ainda assim, ajudar a criar um ciclo que mudaria a escolha seguinte. A RFC 3345 mostrou como a visibilidade parcial das saídas transforma decisões BGP localmente coerentes em oscilação persistente.

IETF
O túnel abriu; o assinante ainda não tinha sido autenticado
O indicador verde apareceu quando o TLS terminou. O cliente reconheceu o servidor e já havia um caminho protegido para enviar credenciais. Em uma sessão EAP-TTLS comum, porém, o nome real do assinante ainda não tinha atravessado a rede. O sistema havia criado a sala onde a prova…

História
O bit AD informava a validação, não uma resposta assinada: RFC 3655
Um único bit no cabeçalho DNS pode levar até a aplicação o resultado de uma avaliação feita pelo resolvedor. Em 2003, a RFC 3655 estreitou o significado desse sinal e deixou claro que ele só era útil quando o consumidor confiava no resolvedor e no caminho da resposta.

IETF
O replay acabou; a história não começou onde você pediu
Uma equipe pediu notificações desde o início do incidente. O servidor conservava apenas a parte final da janela, entregou tudo o que ainda possuía e emitiu `replayComplete`. O protocolo cumpriu seu contrato. Foi o relatório executivo que falhou ao trocar “fim da parcela…