
Tipo de conteúdo
Briefing
Na faceta Tipo de conteúdo, a inteligência de Briefing reúne artigos do BTW.MEDIA que compartilham o mesmo formato editorial, para que os leitores possam comparar briefings, perfis, notas de risco, análises de mercado e coberturas de eventos sem misturar tipos diferentes de evidência. A página explica como esse tipo de conteúdo contextualiza eventos de infraestrutura da internet, movimentos de empresas, decisões de governança, sinais operacionais e evidências públicas em todo o site. Os leitores podem comparar quais atores ou sistemas de infraestrutura aparecem com mais frequência, como a qualidade da fonte altera a interpretação e se o material é um perfil duradouro, um evento com relevância temporal, um sinal estratégico de mercado ou um desdobramento de governança. O resultado é uma página de busca útil para operadores, investidores, clientes, analistas e partes interessadas em políticas que precisam entender a consequência, o momento e a evidência por trás de formatos semelhantes de artigos.

IETF
O BGP encontrou um endereço alcançável, mas ainda não mediu o caminho do pacote
Um novo rascunho do IDR enfrenta uma confusão discreta do roteamento moderno: o `NEXT_HOP` que o BGP alcança pode não ser o túnel, a política ou o SID que efetivamente transportará o tráfego. A resposta proposta é manter cada resolução como uma unidade indivisível de evidência.

IETF
O mesmo CAID não garante o mesmo veredito depois da atualização
Um painel de conformidade pode mostrar um identificador idêntico em dois registros e esconder que eles passaram por regras diferentes. A revisão `-04` da proposta CAID torna esse risco concreto no plano técnico: preserva os resumos comuns, mas recusa algumas entradas que a versão…

Reportagens
Os vencedores de RIPE 93 passaram primeiro pela revisão editorial
O concurso anunciou dois vencedores em 22 de setembro, mas suas regras colocam a revisão editorial normal em primeiro lugar. A página reúne 11 artigos publicados como participantes, não todos os textos enviados.

Arquivo de Caso
O alerta acusou desvio. O dispositivo seguia o destino atual do fabricante: RFC 9726
O equipamento procurou o serviço de atualização previsto pelo fabricante, recebeu um endereço DNS válido e tentou usá-lo. O sistema MUD chamou isso de violação porque o firewall ainda conhecia outro conjunto de endereços. A RFC 9726 mostra por que política nominal, visão do…

IETF
O resolvedor revelou a exceção. Não autenticou a resposta
Um novo sinal do DNS pode mostrar que um resolvedor suspendeu a validação para um nome. Essa franqueza é valiosa, mas não sela a veracidade da resposta, não justifica a decisão do operador e não prova que o aplicativo chegou ao serviço correto.

IETF
AAuth Events: o recurso recebeu 202, mas o agente recebeu o quê?
Um novo rascunho AAuth dá ao recurso um endereço permanente para avisos assíncronos. A resposta HTTP confirma que o provedor guardou o evento; entre essa guarda e a decisão do agente ainda há entrega, validação e um prazo que pode acabar.

IETF
O DNS público pode reconhecer a fronteira sem prometer acesso
Uma zona pai sabe que existe uma divisão abaixo dela, mas não oferece servidor público para atravessá-la. A proposta de zone cut to nowhere transforma essa limitação em dado explícito. O ganho não é apontar para lugar algum; é impedir que a visibilidade pública seja confundida…

IETF
O agente pode respeitar seu teto e a pessoa ainda gastar além do previsto
O rascunho AAuth Budgets tenta fazer do limite por autorização uma barreira real, não um alerta tardio. O risco de governança está na emissão simultânea: cada token pode estar correto enquanto a soma já excede o espaço que o usuário queria conceder.
Arquivo de Caso
A resposta estava cifrada para o destinatário certo. Isso ainda não justificava os dados enviados: RFC 9701
Criptografia responde quem pode ler os bytes. Não responde se aquele destinatário deveria receber cada atributo, nem o que poderá fazer depois de decifrá-los. O RFC 9701 torna essa fronteira visível ao combinar identidade do servidor, audiência do token, política de divulgação e…
IETF
O pacote ficou menor porque a prova mudou de lugar
SigTag permite que um resolvedor informe quais Merkle Tree Ladders assinadas acredita ter em cache. O servidor pode então omitir a ladder e enviar uma assinatura condensada. A economia é real no fio, mas o objeto ausente passa a depender de custódia, vínculo ao signatário e…

IETF
Uma assinatura conferida ainda pode ficar fora da política de confiança
Uma revisão de proposta individual para compor evidências de ações de agentes torna visível uma diferença decisiva: o artefato pode passar no exame criptográfico, mas não cumprir os critérios de confiança que aquele executor escolheu para aceitar a prova.

IETF
O certificado encolheu. A decisão de confiança, não
O resumo de inteligência sobre O certificado encolheu. A decisão de confiança, não explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis consequências de infraestrutura. O…

Arquivo de Caso
`application/octet-stream` parece inerte; a rota local ainda pode alcançar o atuador: RFC 9695
Um subtipo desconhecido cai para a categoria genérica de bytes. Seria confortável encerrar a análise aí. O RFC 9695 preserva, porém, a possibilidade de a implementação entregar esse mesmo objeto ao subsistema háptico — e obriga a governança a seguir os bytes até o limite físico.
Serviços de nuvem da Ásia-Pacífico
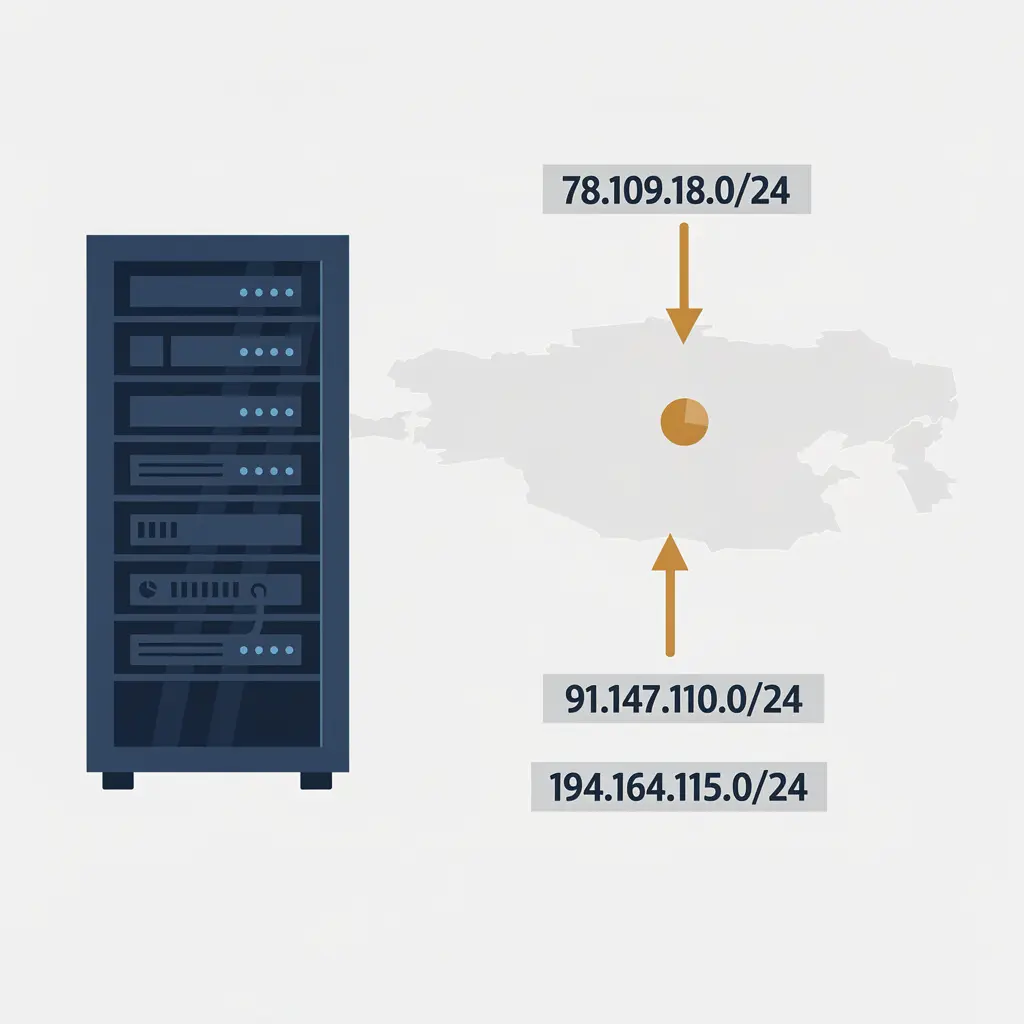
NovaCloud: dois operadores, uma marca e a distância entre marketing e roteamento
O resumo de inteligência sobre NovaCloud: dois operadores, uma marca e a distância entre marketing e roteamento explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis…
IETF
O elo que apenas repassou a mensagem também precisa aparecer
Uma requisição pode sair de um serviço e chegar a outro sem mudança de conteúdo, embora tenha passado por um terceiro. A revisão de uma proposta WIMSE pergunta como provar essa passagem sem confundir presença com autorização.

IETF
Uma assinatura SUIT não confirma as capacidades do dispositivo
Uma atualização pode ser autêntica e ainda depender de um comando opcional que parte dos aparelhos de destino não implementa. A revisão mais recente do rascunho SUIT coloca a confirmação dessa capacidade no contexto de cada implantação.
Arquivo de Caso
A chave sucessora esperou 30 dias; os validadores não compartilhavam um relógio: RFC 9691
Um validador antigo pode nunca iniciar o relógio em banda. Ele abre o TAL instalado pelo pacote, encontra a chave A e continua dali, mesmo quando a operação central já chama B de atual. O RFC 9691 disciplina a transição; não elimina versões, canais e escolhas locais.
IETF
O certificado ainda cobria o número. A rede ainda precisava decidir
Uma resposta OCSP favorável pode resolver a dúvida sobre a autoridade atual de um certificado para um telefone específico. Ela não resolve a dúvida humana que chega junto com a chamada. Entre o status criptográfico e a ação da rede ainda existem política, contexto e…

IETF
Escalar políticas de Segment Routing não mede a velocidade do ECMP
Uma ficha de laboratório pode mostrar que várias políticas SR convivem sem perda de tráfego e, ainda assim, não dizer nada conclusivo sobre o desempenho do balanceamento entre caminhos. A revisão de setembro da metodologia BMWG explicita essa fronteira que tende a desaparecer em…

Arquivo de Caso
O certificado carregava a chave, não o aceite do destinatário: RFC 9690
Uma chave RSA pode estar perfeitamente válida e ainda assim levar o remetente ao caminho errado. O ponto decisivo não é saber se a matemática cabe naquela chave, mas se o destinatário aceita agora RSA-KEM, com aquela combinação de componentes e naquele tipo de conteúdo CMS. A RFC…